
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit

 firecracker-microvm/firecracker
MicroVMs seguros e rápidos para computação serverless.
 greenbone/openvas-scanner
Este repositório contém o componente scanner da Greenbone Community Edition.
 paradigmxyz/iron-proxy
Um firewall de saída para cargas de trabalho não confiáveis.
 owasp/owasp-ctf-in-a-box
Kit de CTF OWASP auto-hospedado: uma máquina, uma organização gratuita no GitHub, sem dependências de nuvem
 microsoft/mxc
Política orientada, isolamento e contenção em camadas
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distribuição Linux no Android via Shizuku/ADB - Execute Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
 cilium/cilium
Rede, Segurança e Observabilidade baseadas em eBPF
 madhuakula/kubernetes-goat
Ambiente de cluster Kubernetes intencionalmente vulnerável para treinamento prático de segurança. Inclui 22+ cenários cobrindo fuga de contêiner,…
 seanrickerd/cve-2024-53677
# Ambiente Vulnerável e Exploit para CVE-2024-53677
 metarget/metarget
Metarget é uma estrutura que fornece construções automáticas de infraestruturas vulneráveis.
 usmannasir/cyberpanel
Cyber Panel - O painel de controle de hospedagem para OpenLiteSpeed
 leebaird/discover
Scripts Bash e Python personalizados usados para automatizar várias tarefas de teste de penetração, incluindo recon, scanning, enumeração e criação…
 michaels1011/ephemora-cell
Capacidade baseada em runtime WASM para executar código não confiável gerado por IA com limites impostos de CPU, memória, tempo, I/O e sistema de…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 bridgecrewio/checkov
Ferramenta de análise estática para infraestrutura como código que detecta configurações incorretas em nuvem, vulnerabilidades e segredos em…
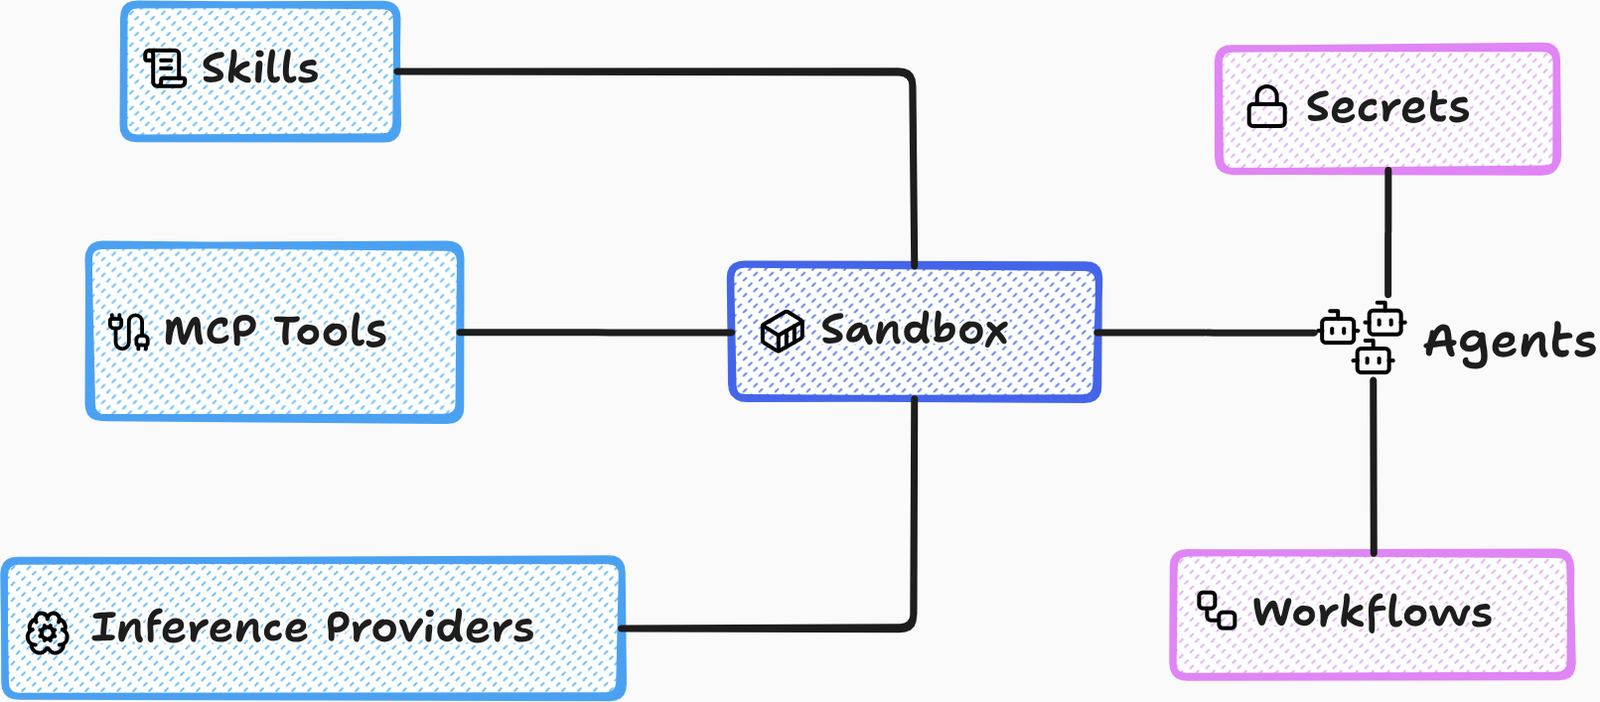 accuknox/agentz
Plataforma de IA agêntica com confiança zero. Suporta implantações SaaS e OnPrem (isoladas).








