
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 tevora-threat/rt_redirectors
Role Ansible para configurar redirecionadores para C2 de red team
 benjaminhays/cve-2022-36804-poc-exploit
Exploit de PoC relativamente confiável para CVE-2022-36804 (Injeção de Comandos Crítica no BitBucket)
 k8gege/cve-2021-40444
Kit de ferramentas de exploit para CVE-2021-40444 MSHTML execução remota de código, apresentando geração de payload DLL, criação de documentos Office…
 gryfman/dlpwn
Ferramenta de Red Team para exfiltração encoberta de arquivos via transmissão de áudio Bluetooth, codificando dados binários em sinais FLAC para…
 whispergate/lldp
Perfil de C2 para Mythic que tunela tráfego criptografado de agente ponto a ponto através de TLVs Organizationally Specific do IEEE 802.1AB LLDP para…
 haxrob/bpfdoor-controller-source
Código-fonte para um controlador de backdoor BPFDoor que suporta canais de comunicação encobertos TCP, UDP, ICMP e HTTPS com ativação por pacote…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
Scanner de RCE não autenticado para múltiplos alvos para o CVE-2025-34085 que afeta o plugin Simple File List do WordPress. Faz upload, renomeia e…
 octoberfest7/aggressor_snippets
Uma coleção de pequenos snippets aleatórios do Aggressor que não justificam um repositório próprio
 90n45-d3v/bluebunny
Servidor C2 baseado em BLE para Hak5 Bash Bunny, permitindo injeção de comandos sem fio, entrega de payloads e controle remoto via Bluetooth Low…
 shellkraft/ledger
Um script agressor que rastreia mudanças operacionais feitas durante um engajamento de red team. Fornece uma trilha de auditoria completa do que foi…
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce detecção de vulnerabilidade em lote poc
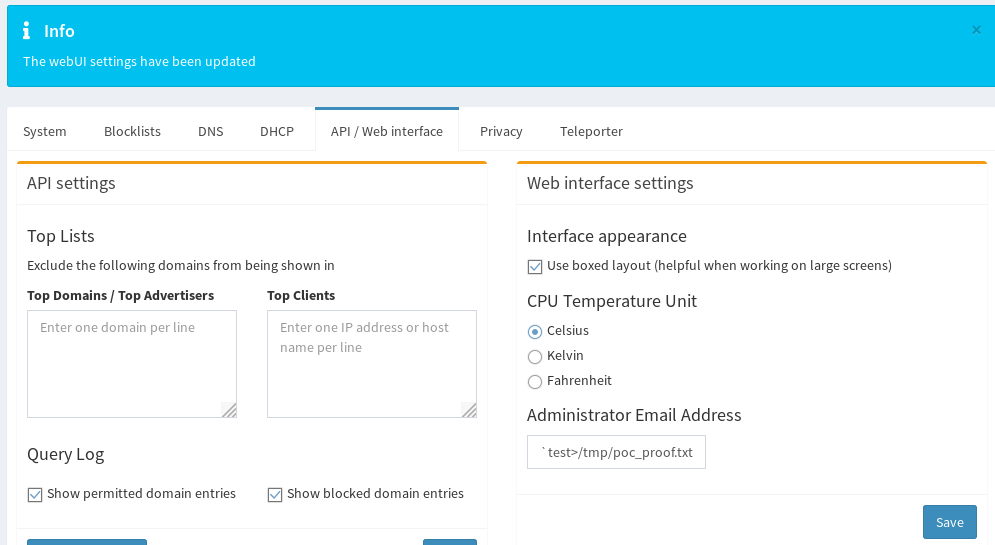 pr0tean/cve-2019-13051
Prova de conceito de exploit para injeção de comandos no Pi-Hole AdminLTE (CVE-2019-13051) permitindo acesso root remoto via injeção no campo de…
 ap0dexme0/cve-2023-34960
Realize com Injeção Massiva de Comandos (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit para CVE-2024-0012 e CVE-2024-9474 visando bypass de autenticação e injeção de comando autenticada na interface web de gerenciamento do Palo…
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Código por: Tas9er
 jbaines-r7/overkill
QNAP N-Day (Provavelmente não CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Injeção de Comando no modo Appliance no F5 BIG-IP








