
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 zupit/horusec
Horusec é uma ferramenta de código aberto que melhora a identificação de vulnerabilidades em seu projeto com apenas um comando.
 nccgroup/sobelow
Análise estática focada em segurança para o Phoenix Framework
 maoabc/nmmp
dex-vm usado para proteger o arquivo classes.dex do Android
 c2sp/c2sp
Projeto de Especificação de Criptografia Comunitária
 lachlan2k/react2shell-cve-2025-55182-original-poc
Exploits originais de prova de conceito para React2Shell (CVE-2025-55182), demonstrando execução remota de código em aplicações Next.js via…
 nealbridges/vulnhunter
Scanner de segurança de IA agêntica que raciocina como um atacante sobre o código-fonte, confirma falhas exploráveis com PoCs executáveis e conduz…
 praetorian-inc/titus
Scanner de segredos de alto desempenho. CLI, biblioteca Go, extensão Burp Suite e extensão Chrome. 487 regras de detecção com validação de…
 tylous/limelighter
Uma ferramenta para gerar certificados de assinatura de código falsos ou assinar os reais.
 tillson/git-hound
Ferramenta rápida de reconhecimento no GitHub. Escaneia segredos vazados por todo o GitHub, não apenas repositórios e organizações conhecidos.…
 owasp/owasp-java-encoder
The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…
 client9/libinjection
SQL / SQLI tokenizador parser analisador
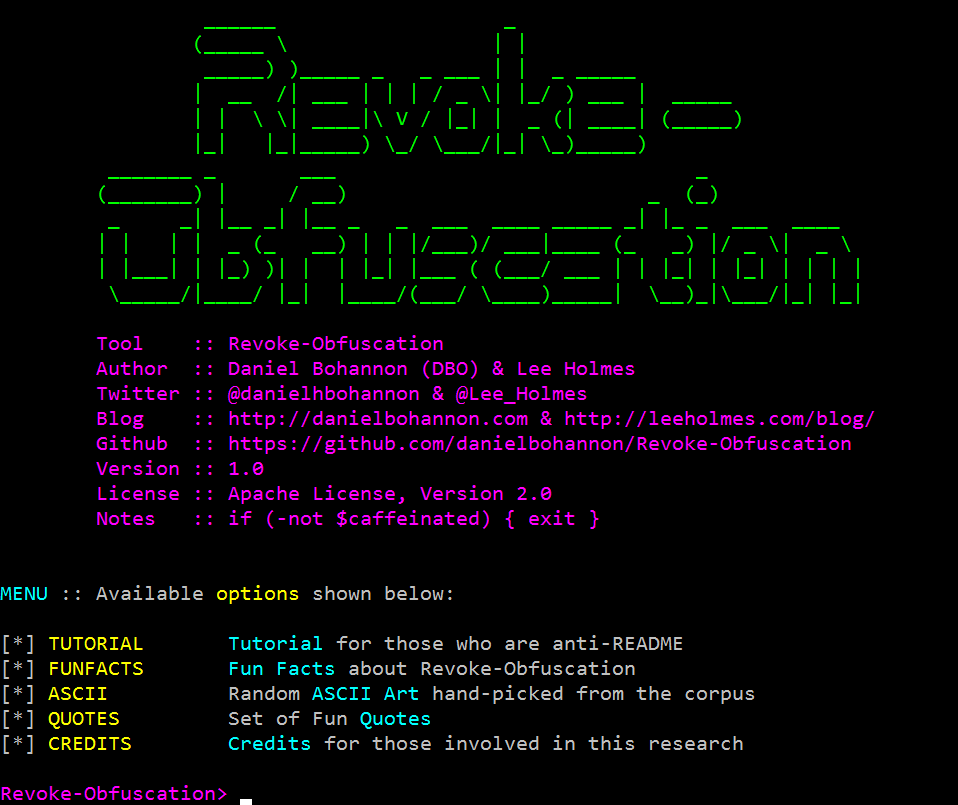 danielbohannon/revoke-obfuscation
Framework de Detecção de Ofuscação do PowerShell
 fadi002/de4py
O kit definitivo com inteligência artificial para engenharia reversa em Python
 xtiankisutsa/mara_framework
MARA é um framework de reverse engineering e análise de aplicativos móveis. É um kit de ferramentas que reúne ferramentas comumente usadas para…
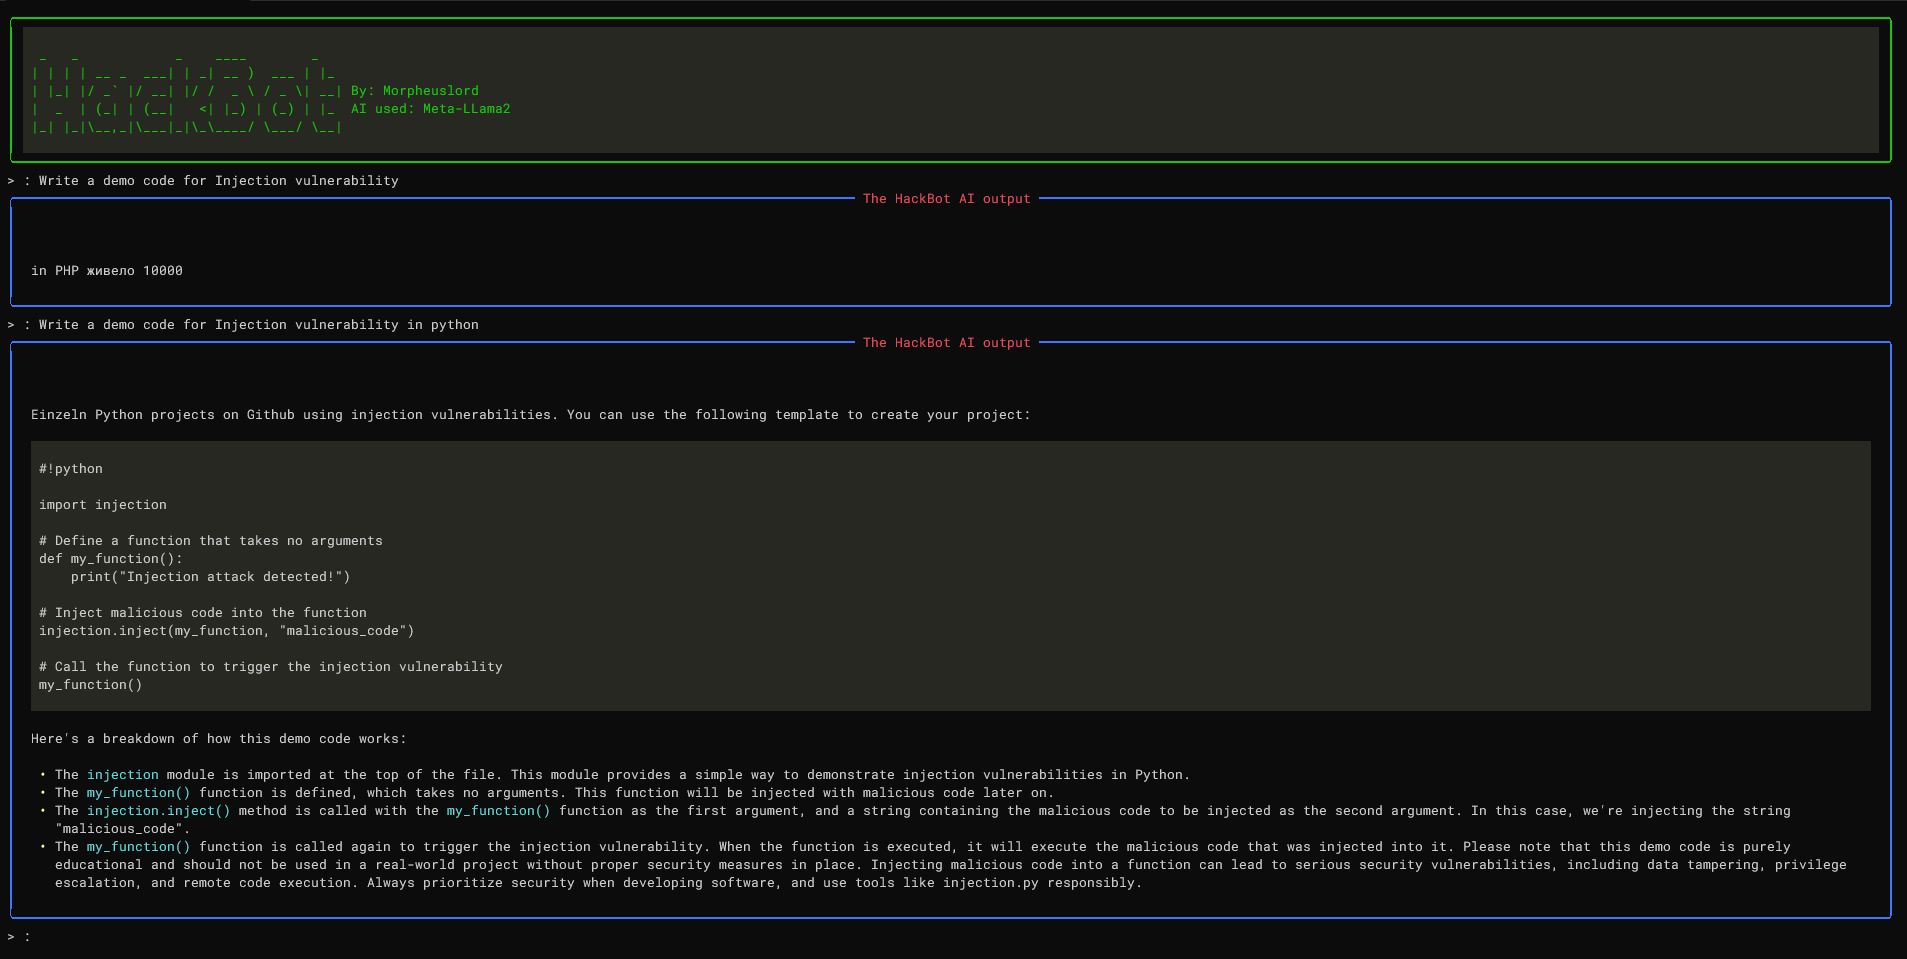 morpheuslord/hackbot
Chatbot de cibersegurança alimentado por IA, projetado para fornecer respostas úteis e precisas para suas consultas relacionadas à cibersegurança e…
 owasp/securecodingdojo
O Secure Coding Dojo é uma plataforma para fornecer conhecimento de codificação segura.
 hxsecurity/dongtai
Ferramenta de Teste de Segurança de Aplicação Interativa (IAST) de código aberto que instrumenta passivamente aplicações Java para detectar…
 owasp/docksec
Scanner de segurança Docker impulsionado por IA que explica vulnerabilidades em linguagem clara. Um Projeto de Laboratório OWASP.








