Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Limelighter — Uma ferramenta para gerar certificados de assinatura de código falsos ou assinar os reais. | Kitploit
Ferramentas/GitHubGitHub/tylous/limelighter
Geração de PayloadsAnálise de CódigoExploraçãoRed Teaming
GitHubtylous/limelighter

Limelighter

Uma ferramenta para gerar certificados de assinatura de código falsos ou assinar os reais.

Ver Repositório
97514136há 5 anosRevisado pelo Kitploit
Compartilhar

LimeLighter

Uma ferramenta que cria certificados de assinatura de código falsificados e assina binários e arquivos DLL para ajudar a evadir produtos EDR e evitar MSS e sock scruitney. LimeLighter também pode usar certificados de assinatura de código válidos para assinar arquivos. LimeLighter pode usar um nome de domínio totalmente qualificado, como acme.com.

Contribuindo

LimeLighter foi desenvolvido em golang.

Certifique-se de que os seguintes estão instalados no seu sistema operacional:

openssl
osslsigncode

O primeiro passo, como sempre, é clonar o repositório. Antes de compilar o LimeLighter, você precisará instalar as dependências. Para instalá-las, execute os seguintes comandos:

go get github.com/fatih/color

Depois, compile-o:

go build Limelighter.go

Uso

./LimeLighter -h       

        .____    .__               .____    .__       .__     __                
        |    |   |__| _____   ____ |    |   |__| ____ |  |___/  |_  ___________ 
        |    |   |  |/     \_/ __ \|    |   |  |/ ___\|  |  \   __\/ __ \_  __ \
        |    |___|  |  Y Y  \  ___/|    |___|  / /_/  >   Y  \  | \  ___/|  | \/
        |_______ \__|__|_|  /\___  >_______ \__\___  /|___|  /__|  \___  >__|   
                \/        \/     \/        \/ /_____/      \/          \/         
                                                        @Tyl0us


[*] A Tool for Code Signing... Real and fake
Usage of ./LimeLighter:
  -Domain string
        Domain you want to create a fake code sign for
  -I string
        Unsiged file name to be signed
  -O string
        Signed file name
  -Password string
        Password for real  certificate
  -Real string
        Path to a valid .pfx certificate file
  -Verify string
        Verifies a file's code sign certificate
  -debug
        Print debug statements

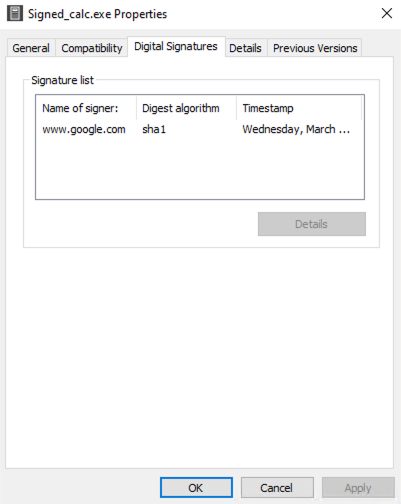
Para assinar um arquivo, você pode usar a opção de comando Domain para gerar um certificado de assinatura de código falso.
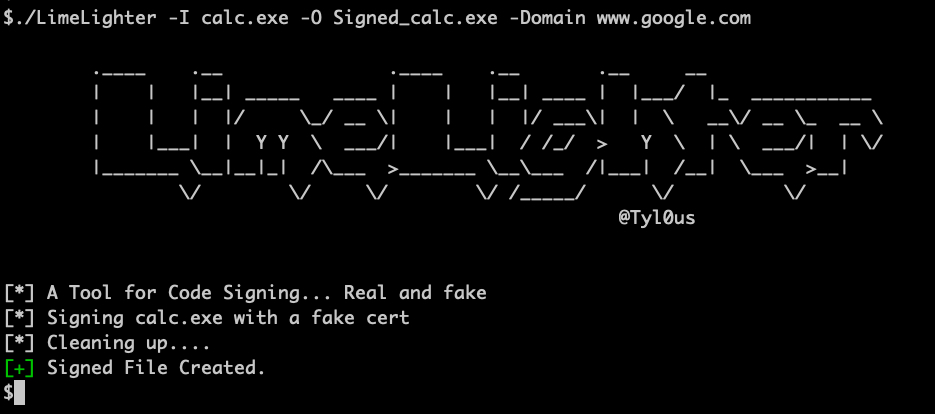
Signing

Para assinar um arquivo com um certificado de assinatura de código válido, use Real e Password para assinar um arquivo com um certificado de assinatura de código válido.

Para verificar um arquivo assinado, use o comando verify.
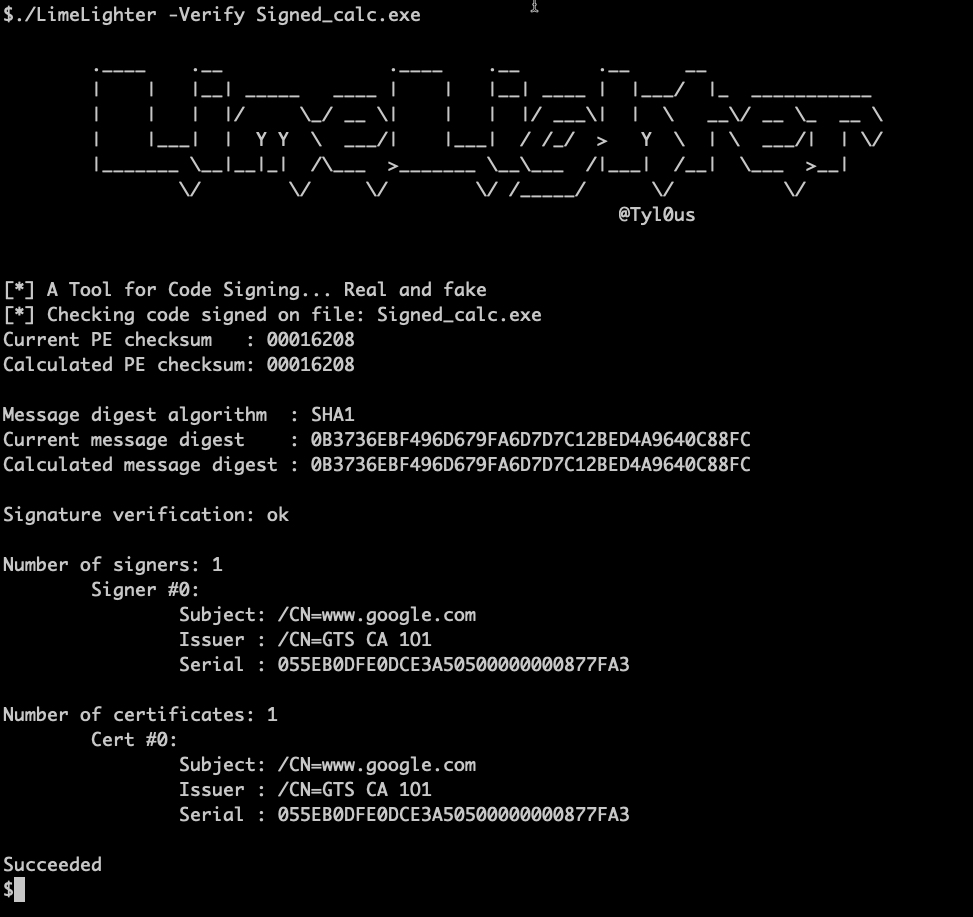
Verifying WindowsVerifying

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →