
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de segurança estático local para aplicações Next.js, Supabase e Stripe: 24 verificações baseadas em AST para chaves expostas, RLS e grants…
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - Inclusão de Arquivo Local Não Autenticada
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : Exploit de execução remota de código por injeção de template no servidor do Tiki Wiki CMS GroupWare
 mbadanoiu/cve-2022-40635
CVE-2022-40635: Groovy Sandbox Bypass no CrafterCMS
 barroqueiro/cve-2023-37941
Explorar o cache padrão do Superset usando pickle
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - Falta de Autorização para Instalação/Ativação Arbitrária de Plugins por Usuário Autenticado (Assinante+)
 nth347/cve-2019-9081_poc
PoC para CVE-2019-9081
 brinmon/cve-2024-44337
CVE-2024-44337 POC O pacote `github.com/gomarkdown/markdown` é uma biblioteca Go para analisar texto Markdown e renderizar como HTML, que permitia a…
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
O plugin News and Blog Designer Bundle para WordPress, em todas as versões até 1.1 (inclusive), apresenta uma vulnerabilidade de inclusão local de…
 geeksikhsecurity/ai-tool-poisoning-guard
Regra gratuita de linha de base de segurança para Claude Code, Codex e Cursor: trata descrições de ferramentas MCP como entrada não confiável (OWASP…
 danielhemmati/cve-2016-2098-my-first-exploit
Este exploit é uma vulnerabilidade de execução remota de código no Ruby-on-Rails ao usar render em dados fornecidos pelo usuário.
 tina94happy/spring-web-5xx-mitigated-version
Versão mitigada para o CVE-2016-1000027 do Spring Web.
 cymulateresearch/react2shell-scanner
Scanner React2Shell (CVE-2025-55182 & CVE-2025-66478)
 themalwareguardian/cve-2025-70330
Bug de parsing de arquivos do Easy Grade Pro 4.1 usado como exemplo educacional para mostrar como iniciantes podem começar a pesquisa de…
 mouadk/cve-2024-38821
cve-2024-38821
 dottak/cve-2025-22710
PoC do CVE-2025-22710
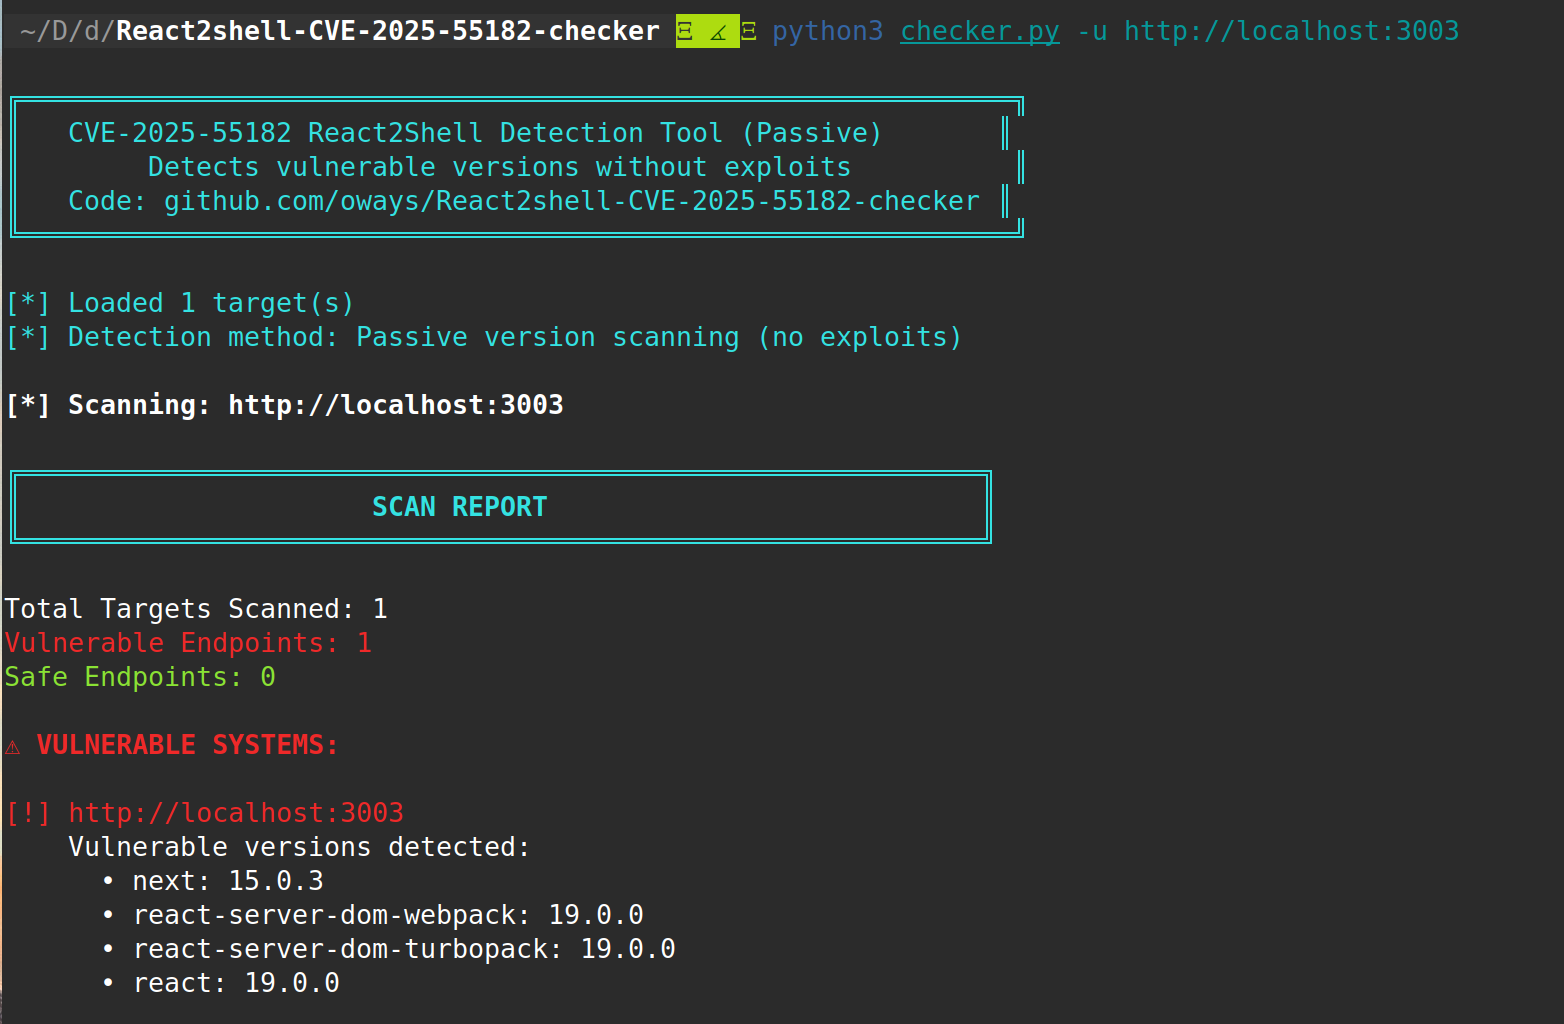 oways/react2shell-cve-2025-55182-checker
Passive CVE-2025-55182 detection tool for vulnerable React Server Components. Scans package.json, JavaScript bundles, HTTP headers, and API endpoints…
 shivang0/guardmodel
GitHub Action que verifica arquivos de modelos de ML em busca de código malicioso e vulnerabilidades de segurança








