

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/oways/react2shell-cve-2025-55182-checker
Scanners de VulnerabilidadesAnálise de VulnerabilidadesAnálise de CódigoSegurança WebDevSecOpsSegurança da Cadeia de Suprimentos
GitHuboways/react2shell-cve-2025-55182-checker

React2shell-CVE-2025-55182-checker

Passive CVE-2025-55182 detection tool for vulnerable React Server Components. Scans package.json, JavaScript bundles, HTTP headers, and API endpoints to identify affected versions in web infrastructure.

Ver Repositório
243há 11 mesesAinda não revisado
Compartilhar

CVE-2025-55182 Ferramenta de Detecção React2Shell

Ferramentas de detecção para encontrar Componentes de Servidor React vulneráveis em sua infraestrutura.

Início Rápido

# Install dependencies
pip3 install requests

# Version detection (passive, safe for production)
python3 checker.py -u https://your-app.com

O Que Está Vulnerável

React Server Components:

  • react-server-dom-webpack 19.0.0 - 19.2.0
  • react-server-dom-turbopack 19.0.0 - 19.2.0

Next.js:

  • 15.0.0 - 15.0.4 (inclui React vulnerável)
  • 14.x e 13.5+ (se o React 19 for instalado manualmente)

Corrigido em:

  • React 19.2.1+
  • Next.js 15.0.5+

Ferramentas

checker.py

Detecção passiva de versão. Seguro para executar em produção sem disparar alertas.

# Single target
python3 checker.py -u https://app.example.com

# Multiple targets
python3 checker.py -l targets.txt -o results.json

# Verbose mode
python3 checker.py -u https://app.example.com -v

Verifica strings de versão em package.json, bundles JavaScript, cabeçalhos HTTP e endpoints de API.

Template do Nuclei

Se você usa Nuclei:

# Version detection
nuclei -t CVE-2025-55182-react2shell.yaml -u https://app.example.com
nuclei -t CVE-2025-55182-react2shell.yaml -l targets.txt

Correção

Atualize para as versões corrigidas:

npm update react-server-dom-webpack@latest
npm update next@latest

Verifique a correção:

npm list react-server-dom-webpack next
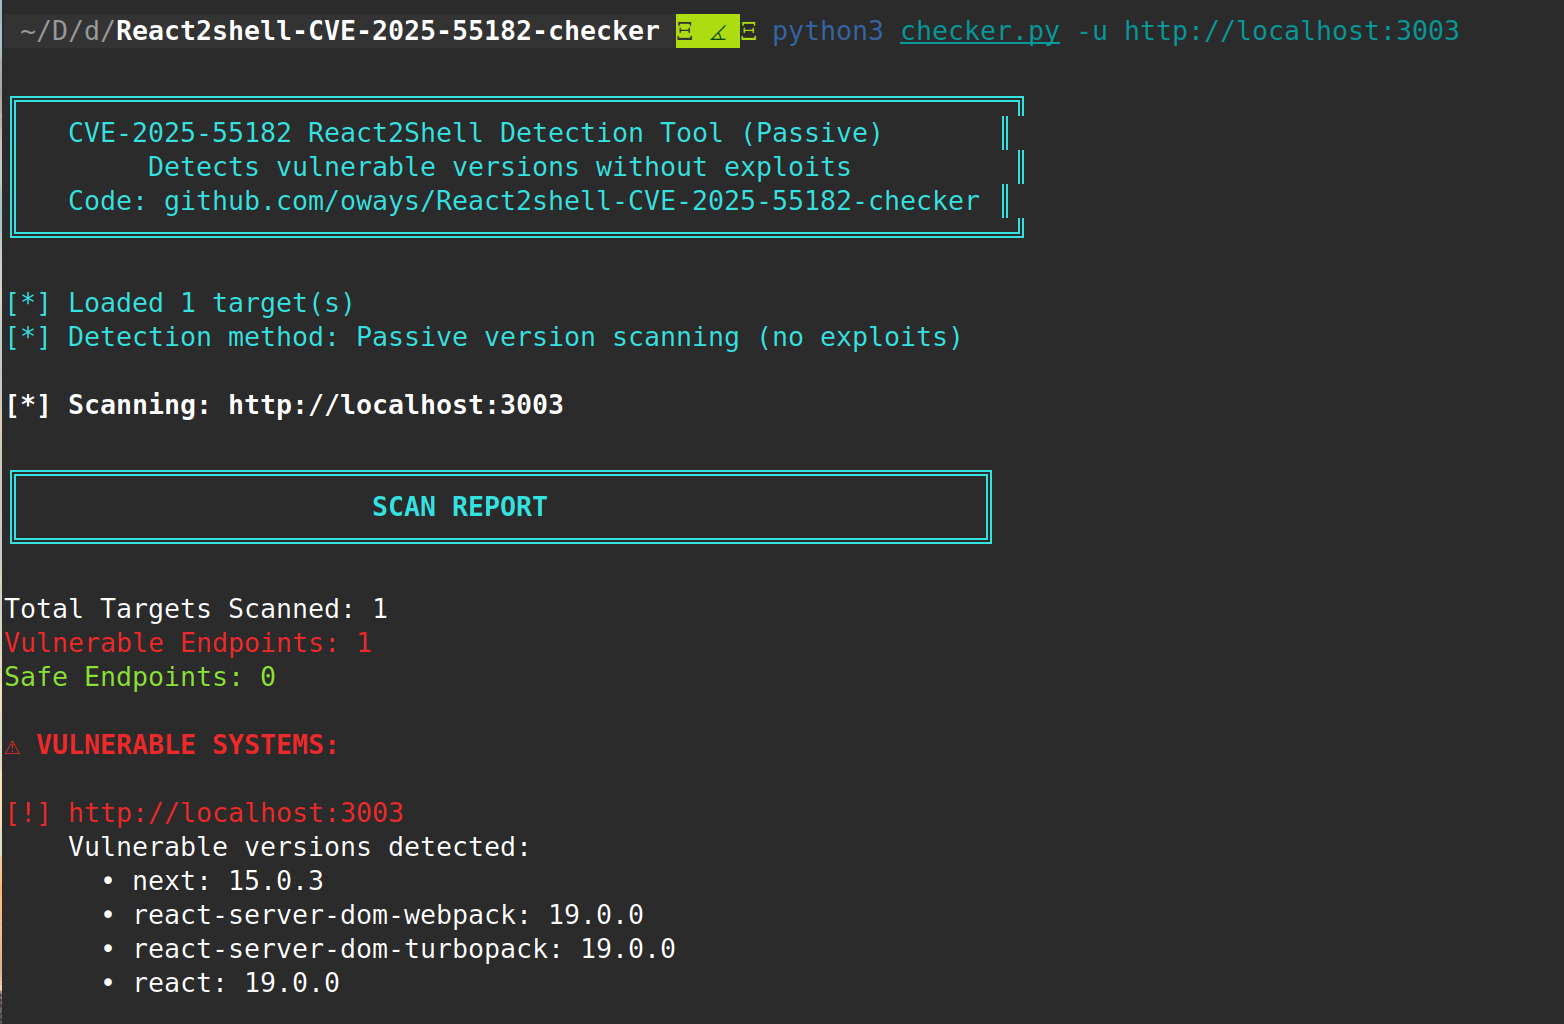
Demo

Notas

A ferramenta de detecção de versão é segura para produção e não disparará alertas de segurança. Use-a para descoberta inicial e monitoramento contínuo.


Referências

  • Aviso de Segurança do React
  • PR de Correção do React
  • CVE-2025-55182
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




