
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 bytepro-ai/bitcoder-v2-research
Repositório de pesquisa que documenta os limites de generalização de LLMs na detecção de vulnerabilidades de segurança em código, com avaliação…
 fevar54/cve-2026-32635-angular-xss-mitigation-
Demonstração educativa de mitigação e detecção de CVE-2026-32635: XSS em atributos i18n do Angular.
 gmh5225/gmh5225
Toolchain de pesquisa de segurança baseado em LLVM: NeverC, um cross-compiler C23, e NeverD, um motor de análise binária e descompilação que eleva…
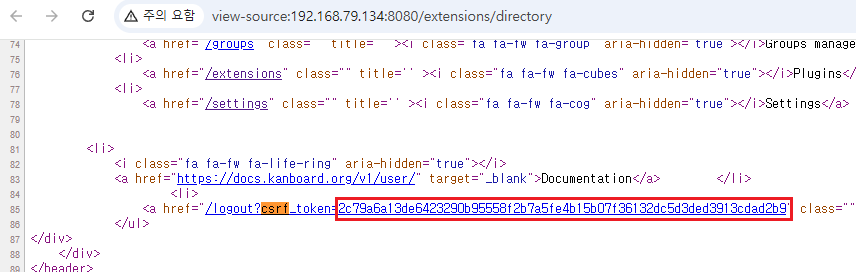 drkim-dev/cve-2026-25924
Prova de conceito de exploit para CVE-2026-25924, demonstrando execução remota de código administrativa no Kanboard por meio de uma verificação de…
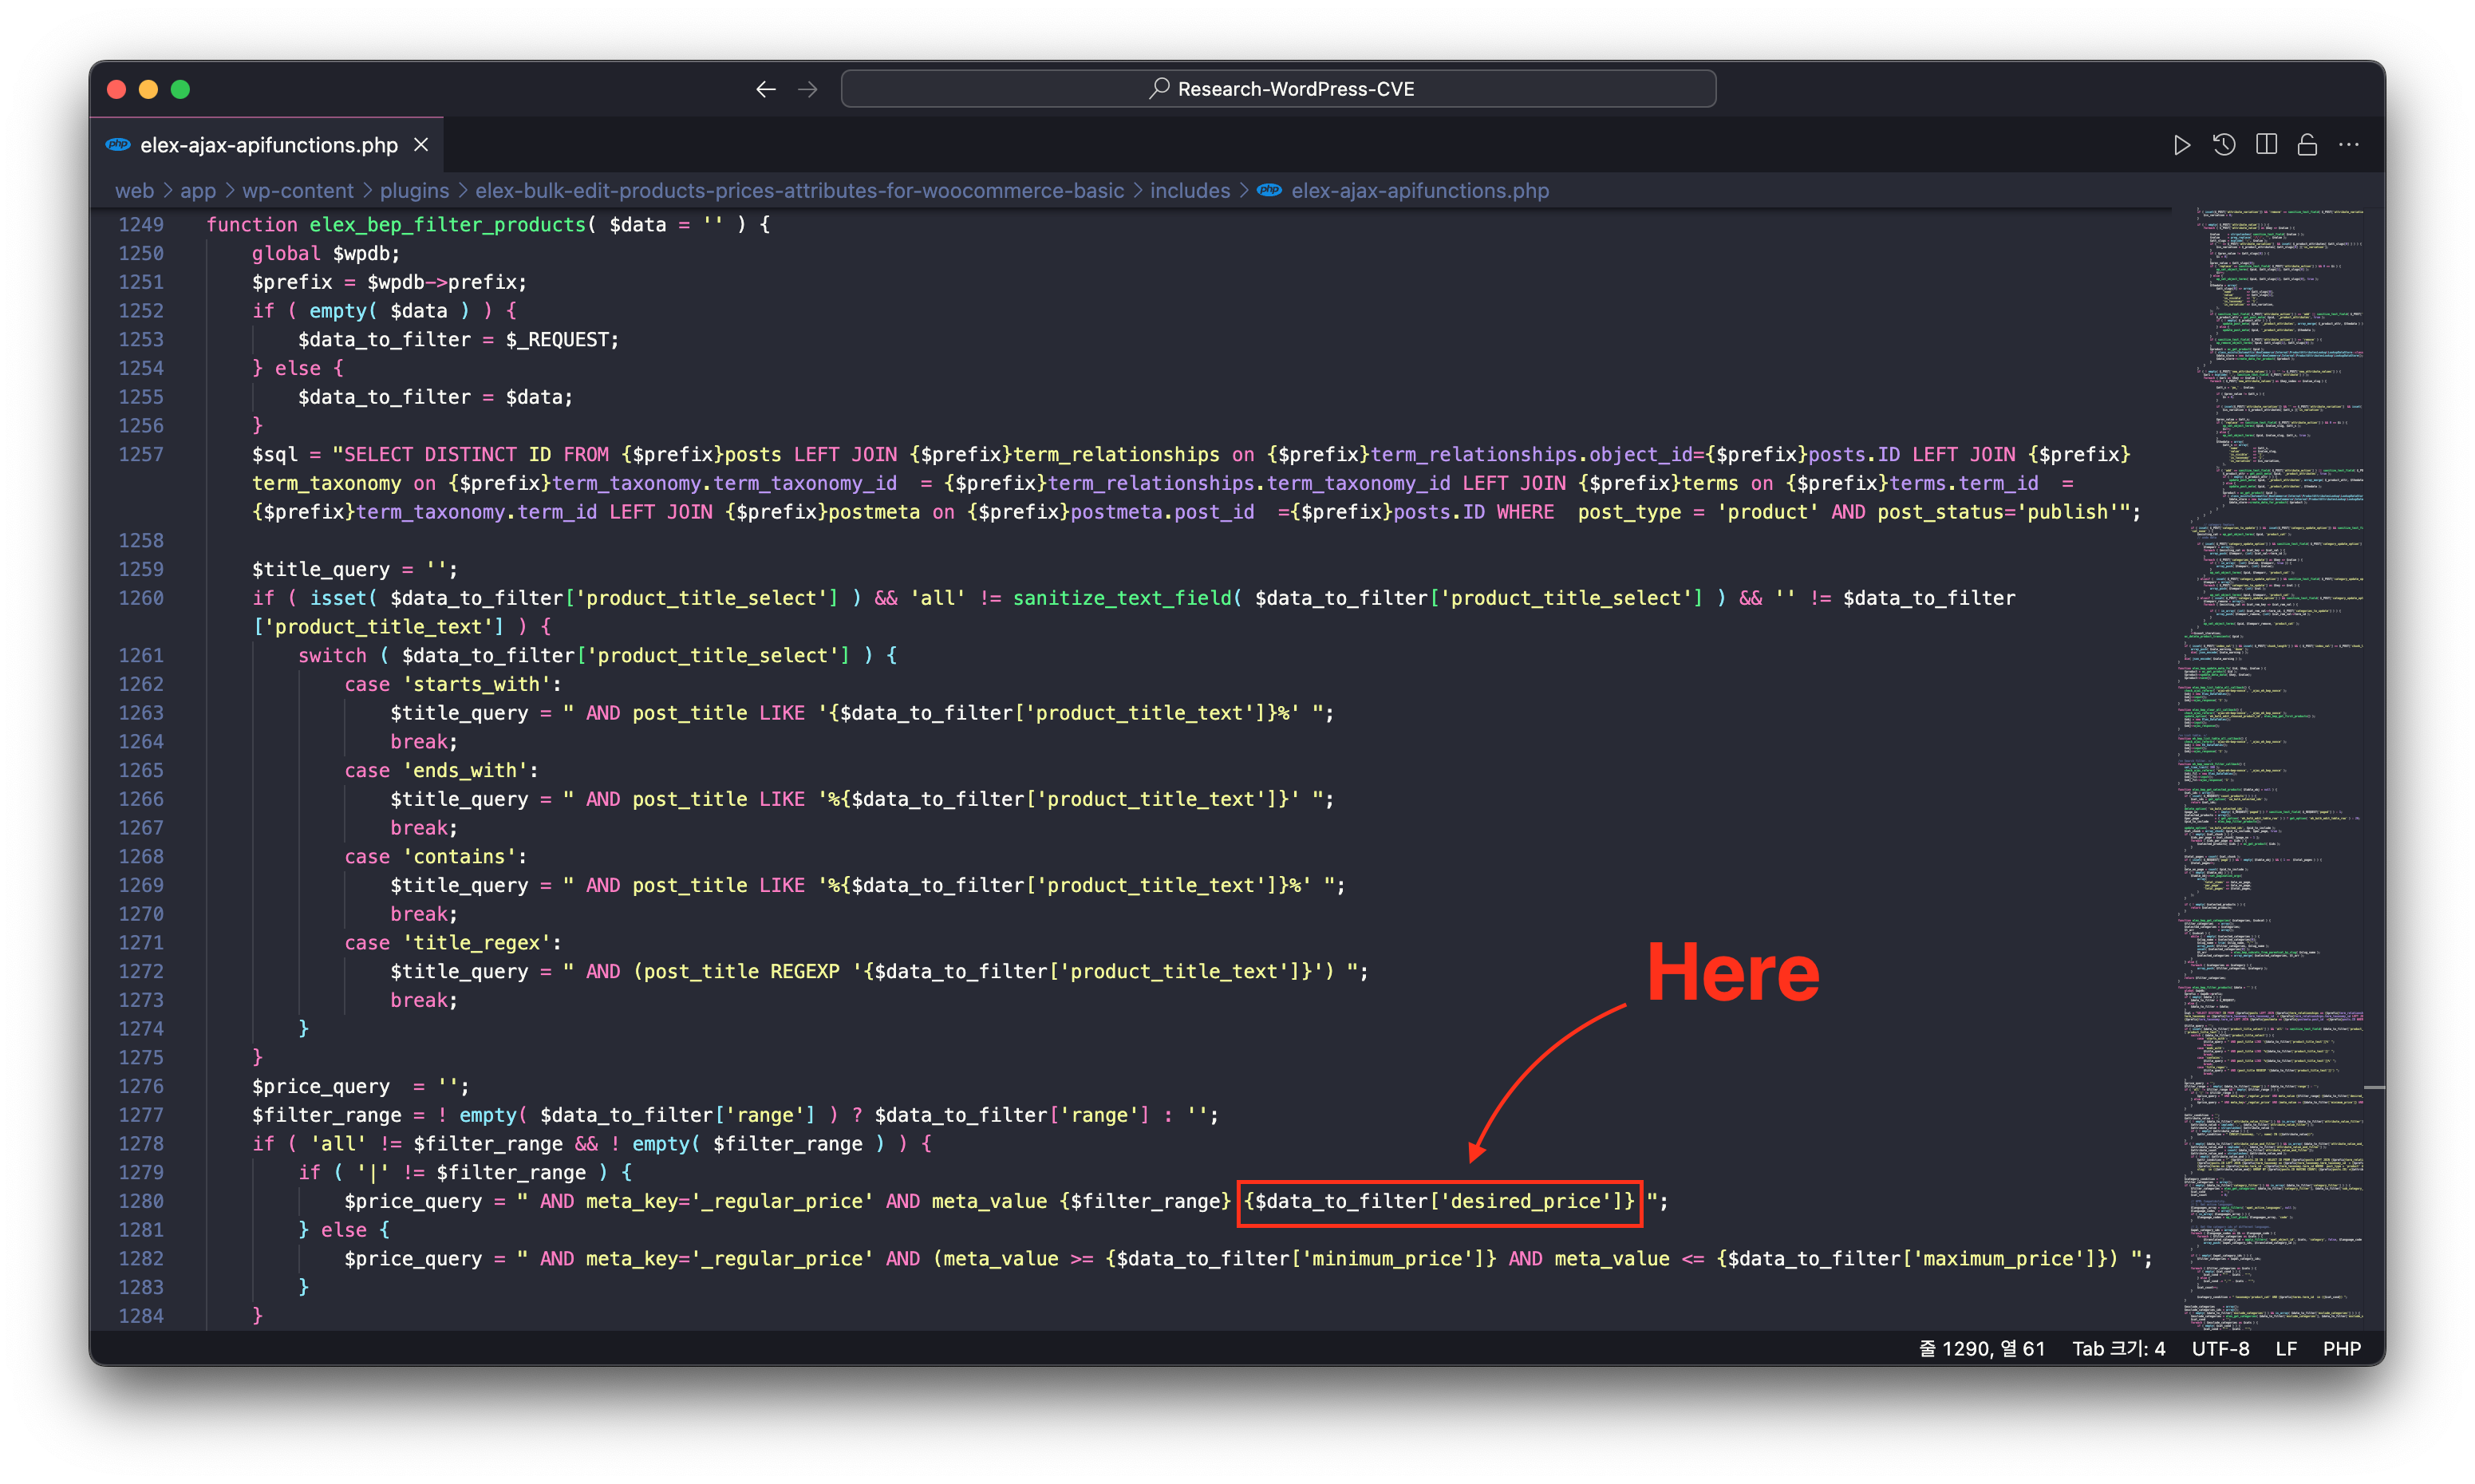 dottak/cve-2025-22352
PoC do CVE-2025-22352
 yoanndqr/cve-2020-0601
Exploração da CVE CurveBall
 uziii2208/cve-2026-96760
Authlib 1.7.2: Bypass de verificação de assinatura - JWS JSON geral aceita payload não assinado quando `signatures` está vazio
 gmh5225/enigma-
Reimplementação em C++ do núcleo analítico do Ghidra sem dependências de JVM, fornecendo análise binária incorporável, fundamentos de Pcode/Sleigh e…

 niclas-zone/ctr/gitleaks
Ferramenta de varredura de segredos em contêineres que detecta credenciais expostas, chaves de API e tokens em repositórios Git usando detecção…
 teycir/diffcatcher
Uma ferramenta CLI em Rust que descobre recursivamente repositórios Git, captura mudanças de estado, gera diffs, extrai elementos de código com…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Uma ferramenta de análise estática de patches baseada em Python para estudar a causa raiz e a correção do CVE-2021-41773 (Path Traversal no Apache…
 nccgroup/detaped
Detaped é um desmontador e descompilador Python para Duktape. O uso pretendido é para revisão e análise de código-fonte em situações em que você só…
 kosifuchs/ovpn-kernel-backport
Correção do kernel OpenVPN upstream para CVE-2026-74727, testada no kernel Ubuntu 7.0.0-38.38. Inclui instruções de compilação e resultados de testes…
 gmh5225/ghidra_svr_bridge
Plugin do Binary Ninja que sincroniza a análise bidirecionalmente com um repositório do Ghidra Server, por meio de um subprocesso de ponte Java.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Sites Ghost CMS desatualizados que foram comprometidos pelo CVE-2026-26980 podem sofrer com injeção de código spam em páginas. Use esta ferramenta…
 nanda-rani/safe
Um sistema contextual de auditoria de segurança para artefatos de pesquisa
 lgranadoi/sift-hardened
# Fork do sift 17.1.3 endurecido em segurança para CVE-2026-85625. Não afiliado ao crcn/sift.js.
 dannydoodlesstory/evm-audit-helpers
Coleção de trechos Solidity e scripts Foundry para auditorias de segurança de contratos inteligentes








