
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 titanous/rocacheck
Pacote Go que verifica se chaves RSA são vulneráveis a ROCA / CVE-2017-15361
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 rocketchat/layne
Um doggo que ajuda a procurar problemas de segurança nos seus repositórios.
 p0in7s/cve-2024-38475
Exploit de prova de conceito para CVE-2024-38475 visando o escape inadequado do mod_rewrite do Apache HTTP Server, permitindo mapeamento de URL para…
 papageo75/cve-2026-48908-poc
PoC de RCE não autenticada para CVE-2026-48908 — SP Page Builder para Joomla (≤ 6.6.1): upload arbitrário de arquivo via asset.uploadCustomIcon.…
 sickwell/cve-2025-55182
CVE-2025-55182 - Exploração e Scanner RCE de React Server Components Suporta servidores externos e interface CLI
 x1r0z/spring-amqp-deserialization
PoC da Vulnerabilidade de Desserialização do Spring AMQP (CVE-2023-34050)
 kuron3k0/spring-data-mongodb-example
Ambiente PoC dockerizado para CVE-2022-22980 (injeção SpEL no Spring Data MongoDB) com exploit funcional demonstrando execução remota de código via…
 xsultan/log4jshield
Log4j Shield - rápido ⚡, escalável e fácil de usar localizador e corrigidor da vulnerabilidade Log4j CVE-2021-44228
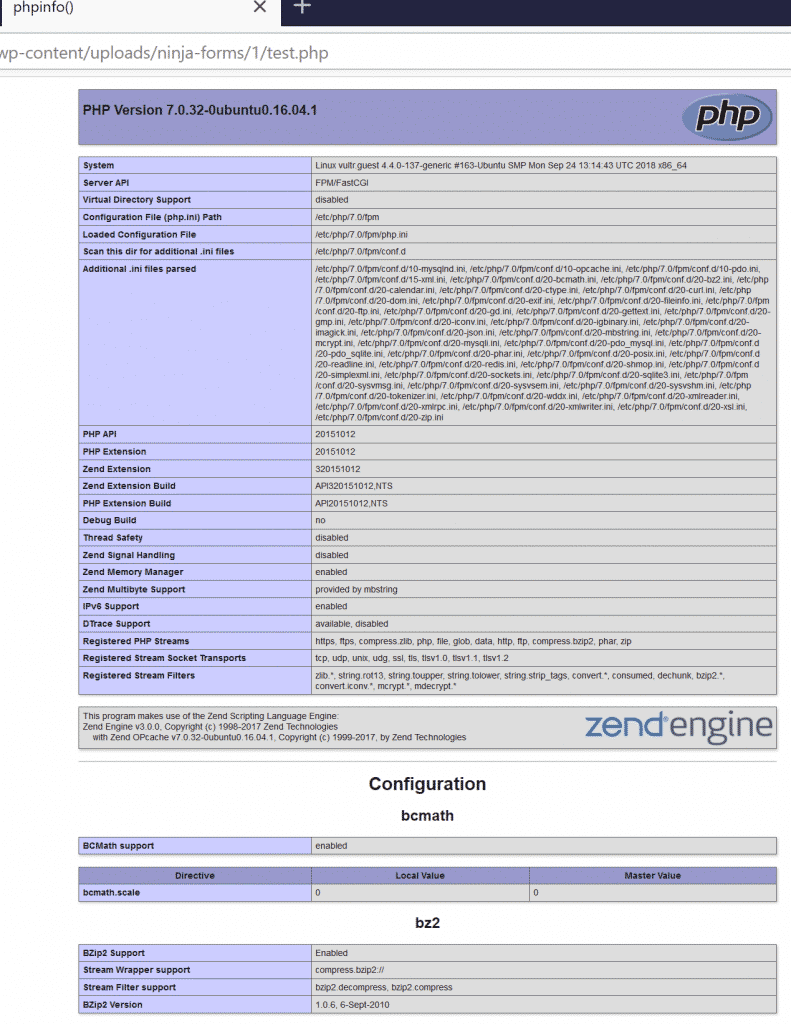 ktn1990/cve-2019-10869
(Wordpress) Ninja Forms File Uploads Extension <= 3.0.22 – Upload Arbitrário de Arquivos sem Autenticação
 tai-e/cve-2021-44228
Utilize Tai-e para identificar a vulnerabilidade Log4shell (também conhecida como CVE-2021-44228)
 jra89/cve-2019-19576
Este é um exploit de bypass de filtro que resulta em upload arbitrário de arquivos e execução remota de código no class.upload.php <= 2.0.3
 47cid/wp2shell-lab
PoC educacional + laboratório para CVE-2026-63030 + CVE-2026-60137: SQLi de pré-autenticação no núcleo do WordPress via confusão de rota em lote…
 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS Desserialização Insegura de Objetos RCE
 martyx00/vulnfanatic-ng
Plugin do BianryNinja para identificar vulnerabilidades em binários descompilados com varreduras programáticas e suporte a LLM.
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
Laboratório de exploração, docker e scanner de código para a vulnerabilidade mongobleed CVE-2025-14847, além de ferramentas de sincronização do…
 bjornhels/cve-2025-30065
Prova de Conceito
 seanheelan/claude_opus_cve_2023_0266
Demonstração mostrando que Claude Opus não encontra CVE-2023-0266








