
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 airbus-cert/ditto
Ofusca scripts PowerShell e JavaScript usando análise baseada em tree-sitter, com múltiplos perfis de impostor configuráveis para furtividade,…
 seifreed/yaraast
Uma poderosa biblioteca Python e ferramenta CLI para parsing, análise e manipulação de regras YARA através de representação em Árvore Sintática…
 spoofzu/jvmxray
Externalizar o acesso de aplicações Java a recursos protegidos como mensagens de log.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 em lote
 nuts7/cve-2023-27372
SPIP antes de 4.2.1 permite Execução Remota de Código através de valores de formulário na área pública porque a serialização é mal manipulada. As…
 dmdhrumilmistry/security-harness
Harness de revisão estática de segurança de aplicações multiagente para agentes de codificação com IA: mapeia bases de código, caça classes de…
 josue87/wp_hunter
Análise estática de plugins WordPress
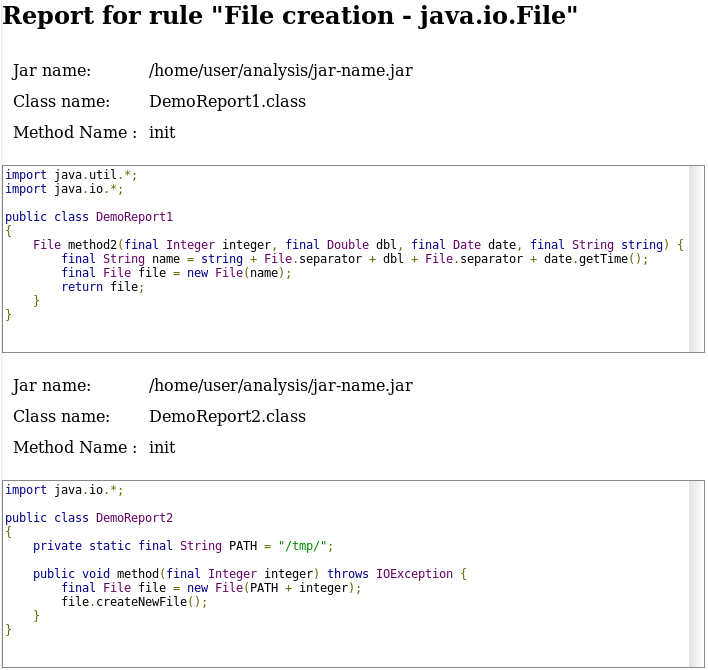 fergarrui/custom-bytecode-analyzer
Analisador de bytecode Java personalizável via regras JSON
 silverplate3/my-cves
CVEs que encontrei. writeups técnicos, exemplos de exploração e walkthroughs de sessões de fuzzing.
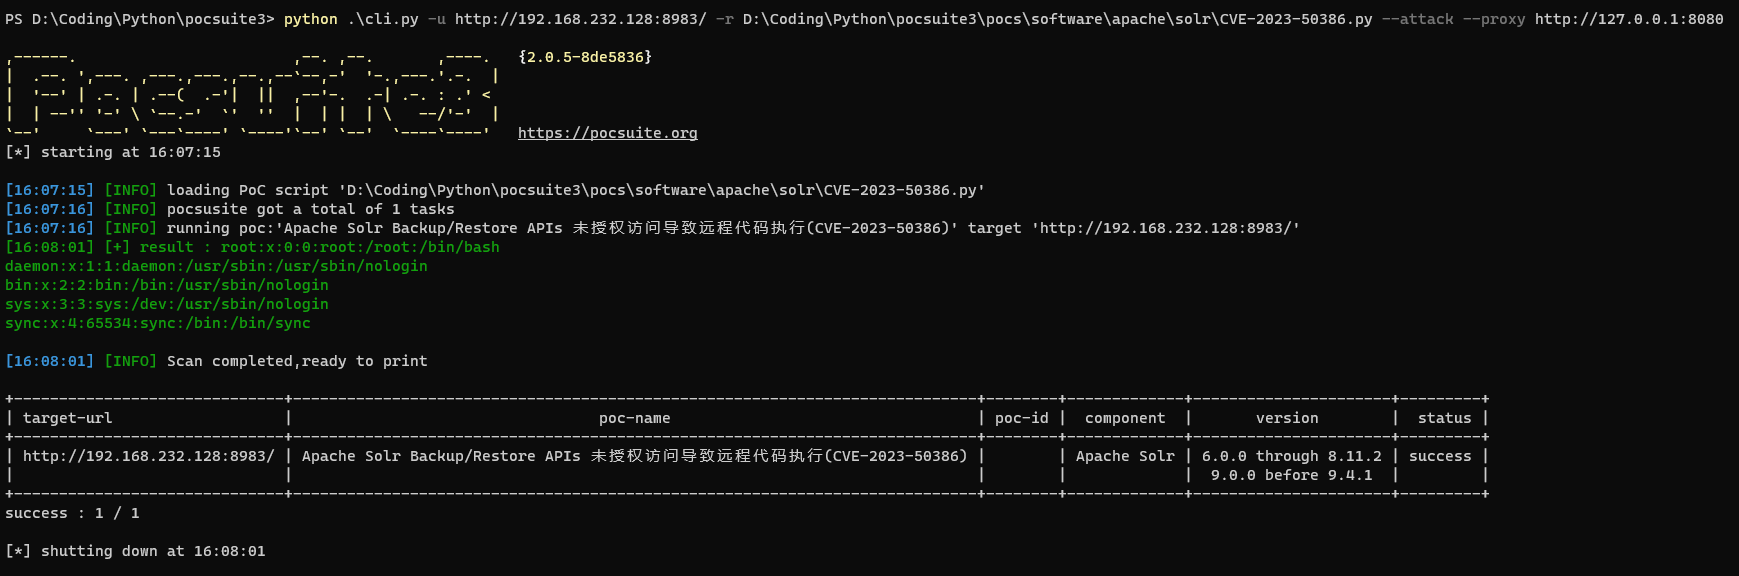 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
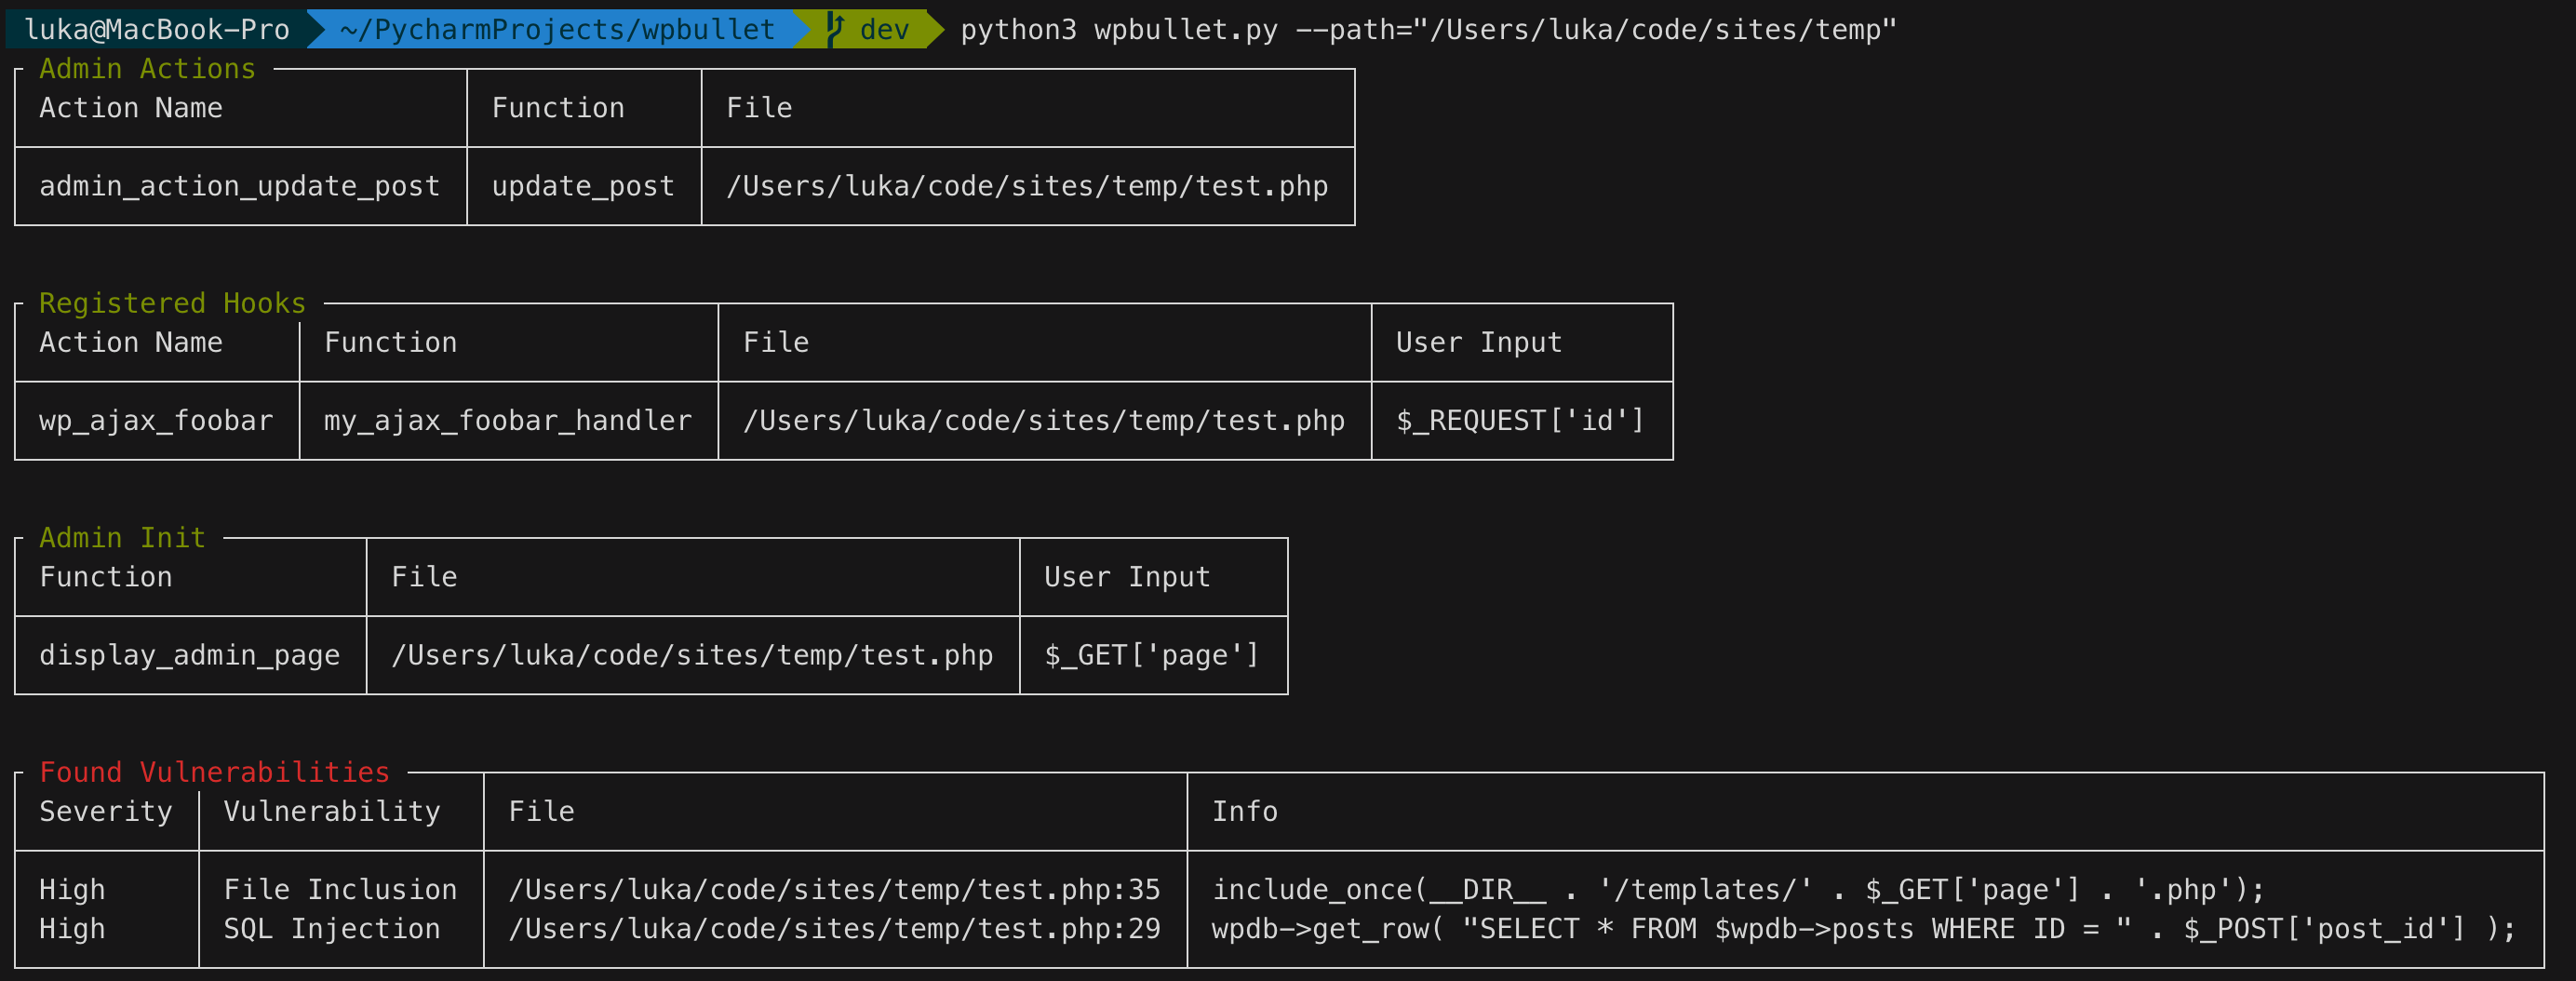 owasp/wpbullet
Scanner de análise estática de código para plugins e temas WordPress. Detecta vulnerabilidades como XSS e injeção de SQL por meio de um mecanismo…
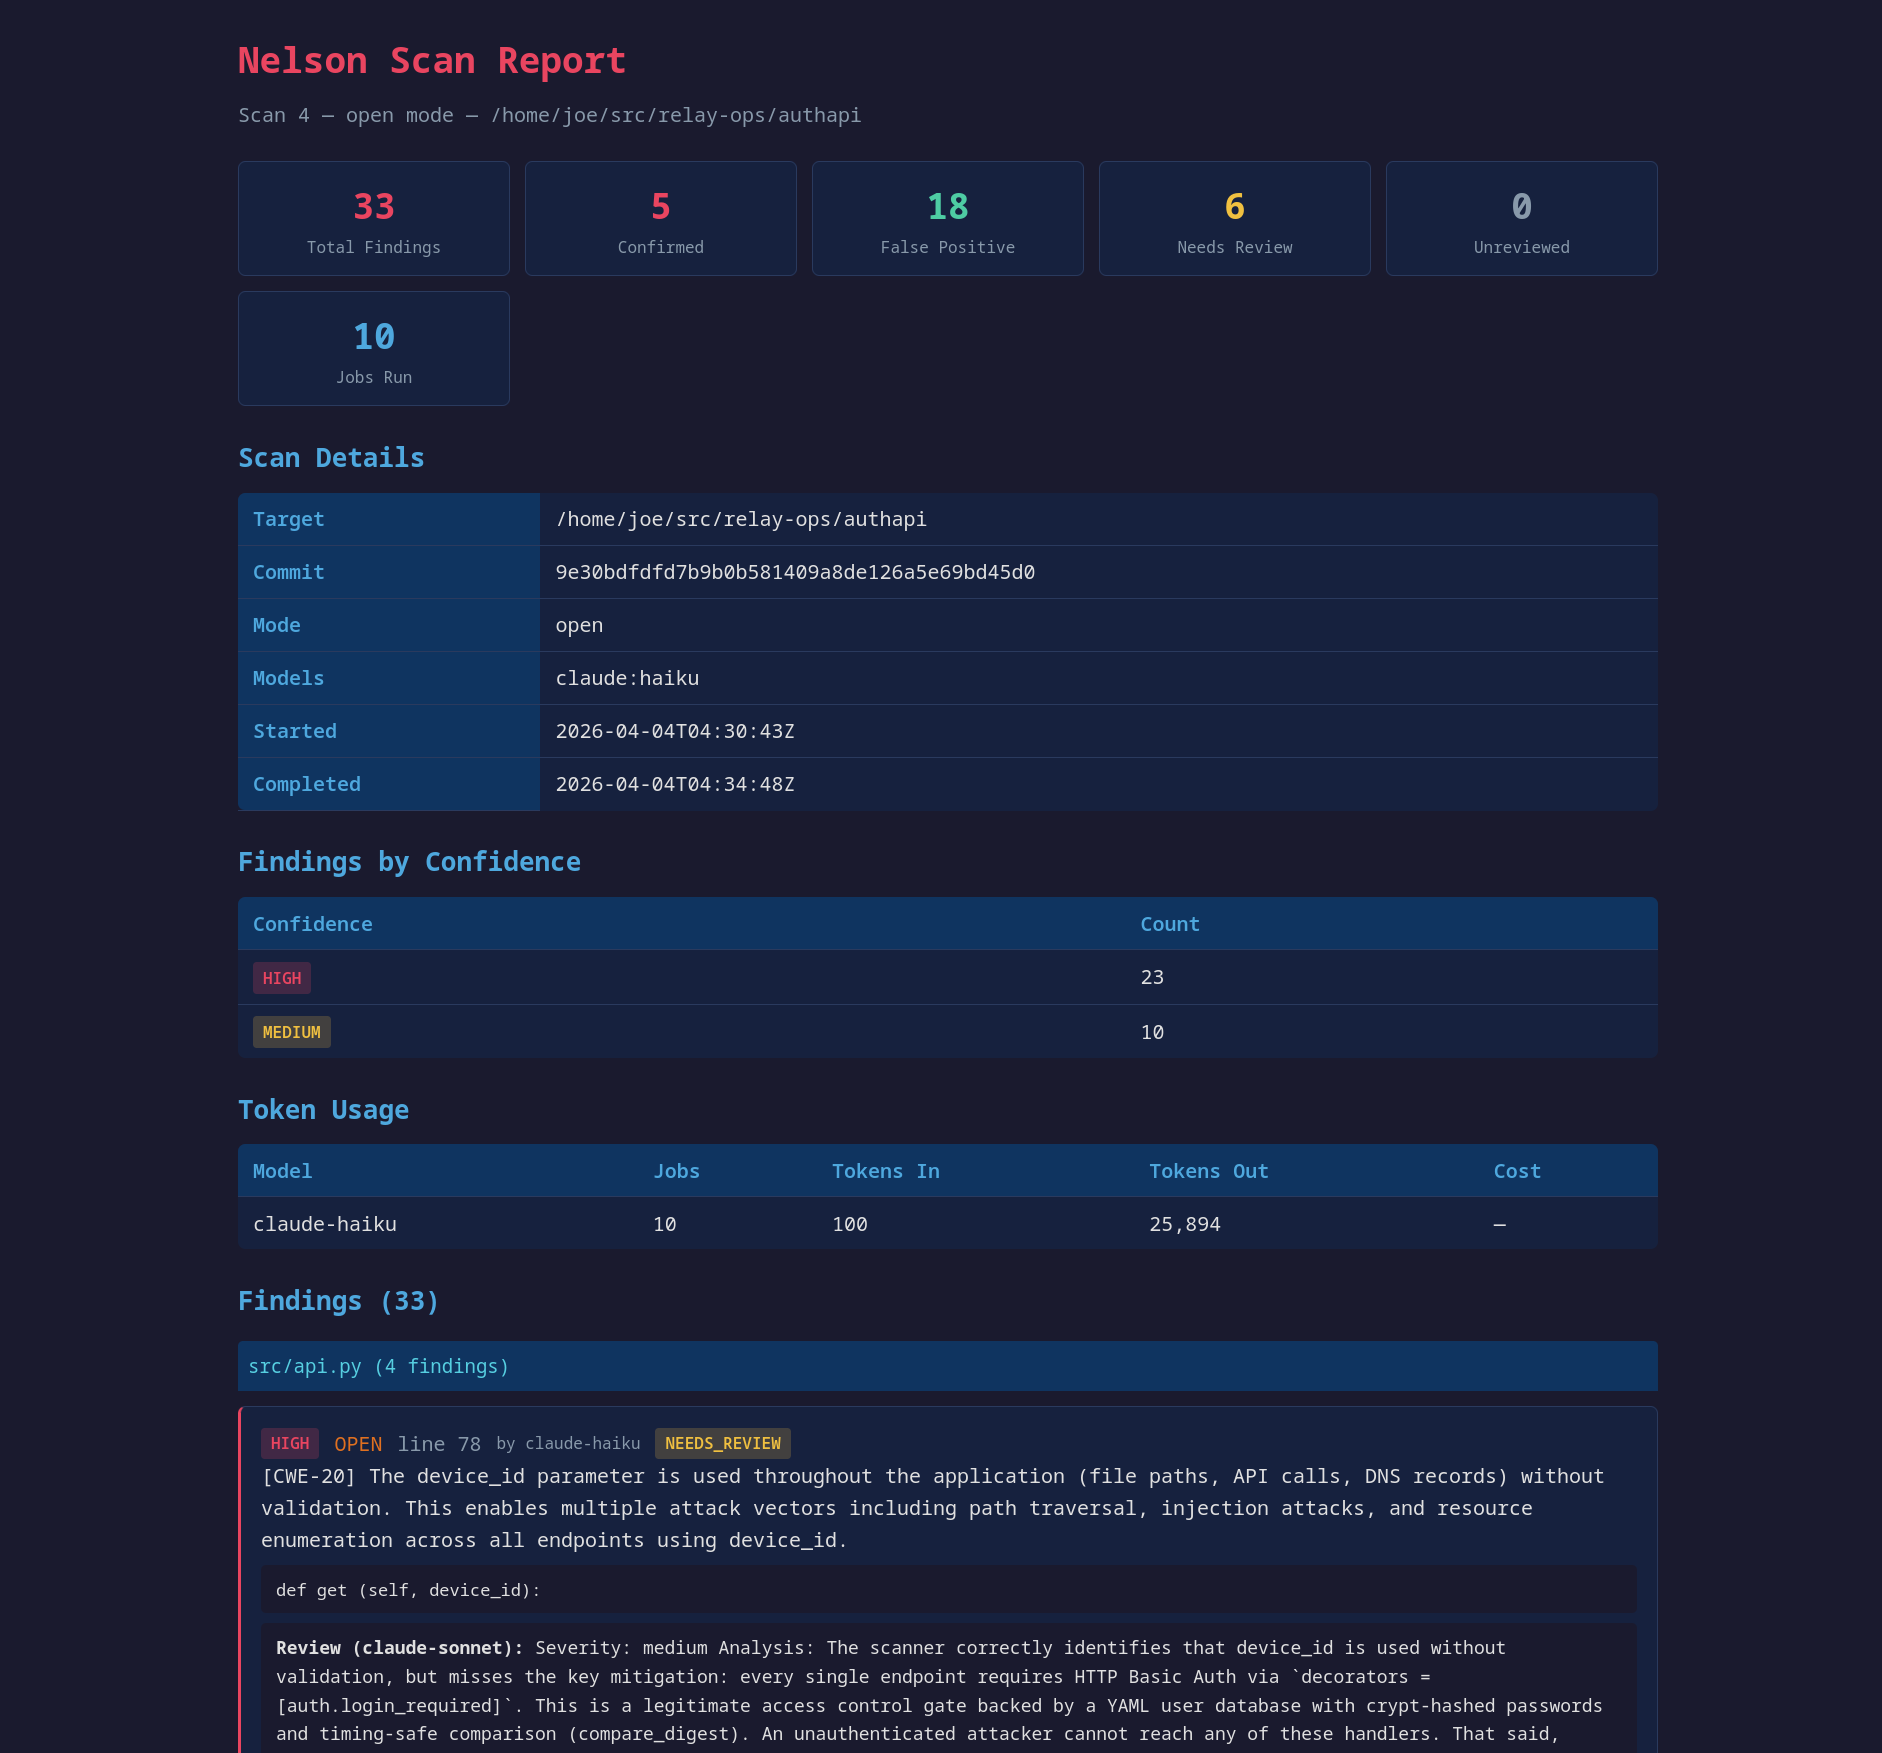 swelljoe/nelson
Encontrando vulnerabilidades através de força bruta cega
 githubsecuritylab/seclab-taskflows-fuzzing
Um pipeline de fuzzing orientado por LLM alimentado pelo GitHub Security Lab Taskflow Agent
 fairyming/cve-2020-8840
Exploit PoC para CVE-2020-8840: injeção JNDI levando a execução remota de código no FasterXML jackson-databind. Inclui configuração de ambiente,…
 owasp/cwe-sdk-javascript
Um SDK Node.js de Common Weakness Enumeration (CWE) compatível com MITRE / CAPEC
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 Código PoC para CVE-2021-25641 RCE via Desserialização de Dados Não Confiáveis; Afeta as versões <= 2.7.6 com…
 unkl4b/gitminer3
Ferramenta para mineração avançada de conteúdo no Github
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Vulnerabilidade de resolução de template do Spring Cloud Netflix Hystrix Dashboard CVE-2021-22053








