
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 elastic/supply-chain-monitor
Monitor automatizado de segurança da cadeia de suprimentos que consulta os registros PyPI e npm, compara novas versões com as anteriores e utiliza…
 snowsnowsnows/eaglevm
Virtualizador de código nativo para binários x64
 c3rb3ru5d3d53c/binlex
Um Framework Lexer de Características Genéticas Binárias
 manuelschipper/nah
uma proteção que bloqueia ações catastróficas de agentes
 smackers/smack
Toolchain modular de verificação de software que traduz LLVM IR para a linguagem de verificação intermediária Boogie para verificação de asserções…
 githubsecuritylab/seclab-taskflow-agent
Estrutura multiagente com suporte a MCP para fluxos de trabalho agênticos declarativos orientados por YAML, usada para auditoria de código assistida…
 nodesecure/js-x-ray
Scanner SAST open-source para JavaScript & Node.js. Um analisador estático para detetar os padrões maliciosos mais comuns 🔬.
 agent-field/sec-af
Auditor de segurança de código nativo em IA no AgentField que comprova explorabilidade com veredictos, rastros e evidências acionáveis.
 nccgroup/freddy
Identifique automaticamente problemas de desserialização em aplicações Java e .NET usando varreduras ativas e passivas.
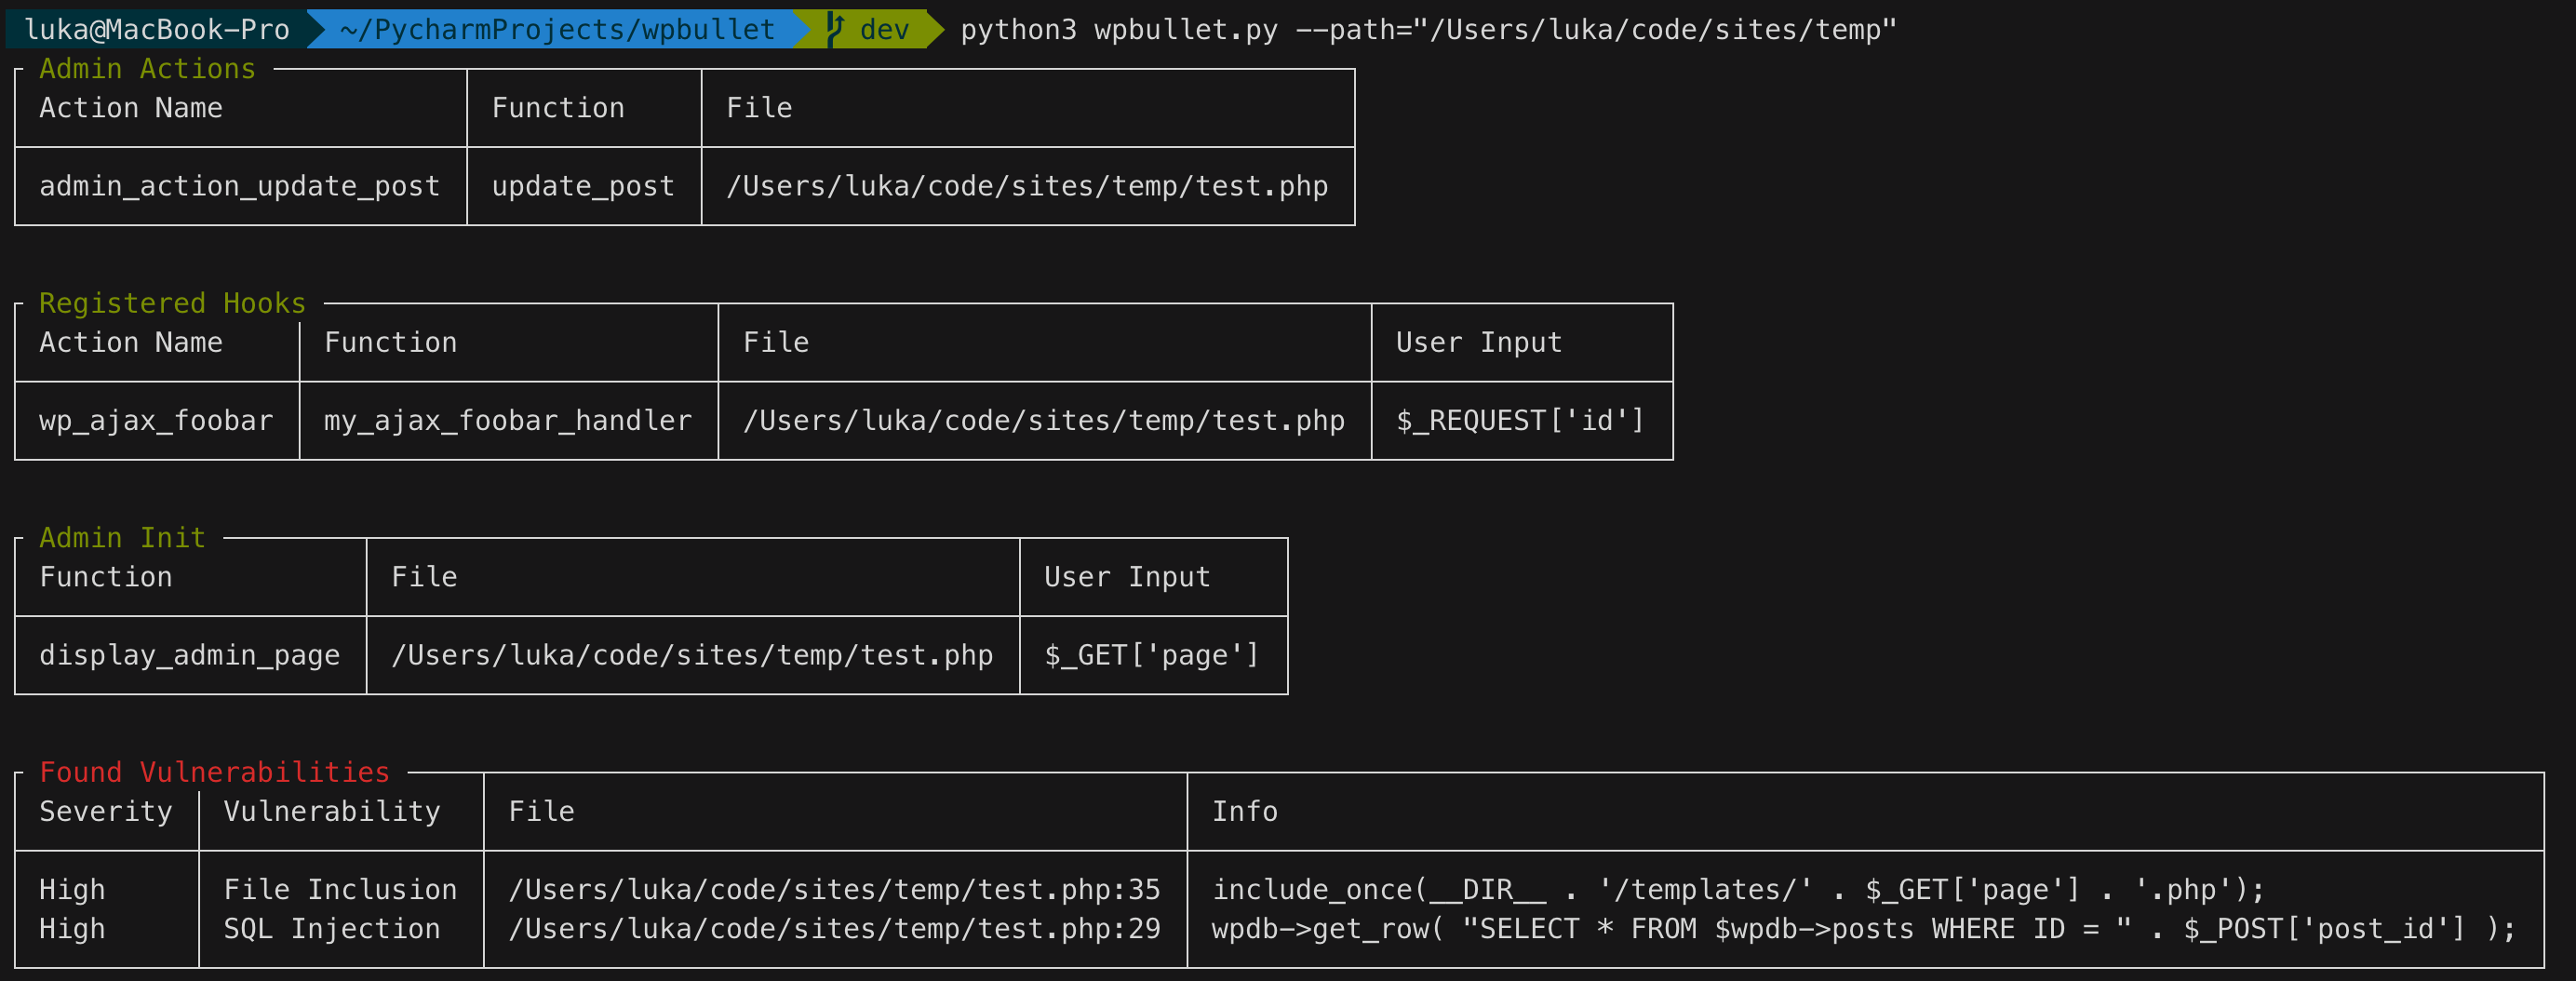 webarx-security/wpbullet
Uma análise estática de código para WordPress (e PHP)
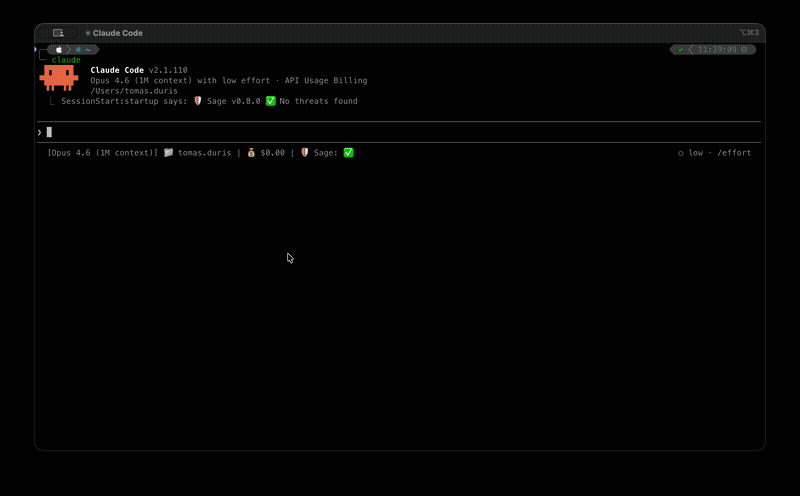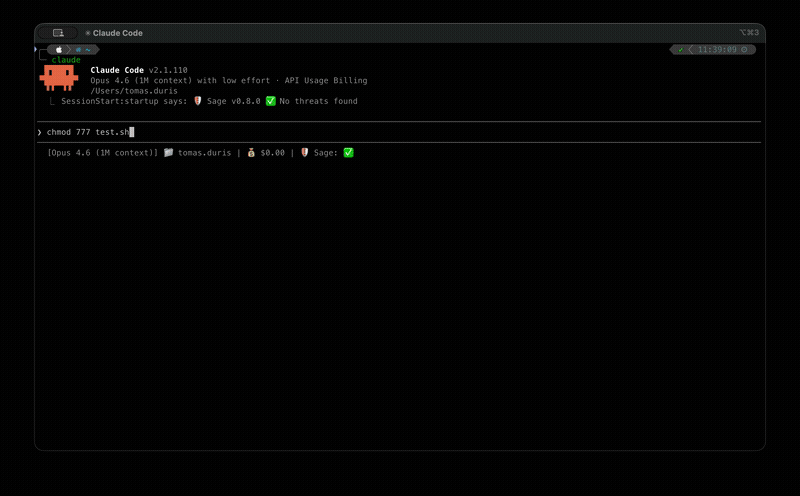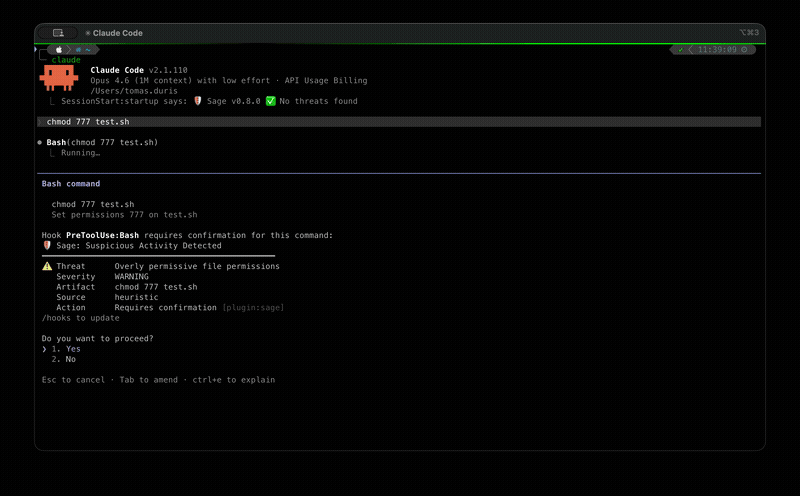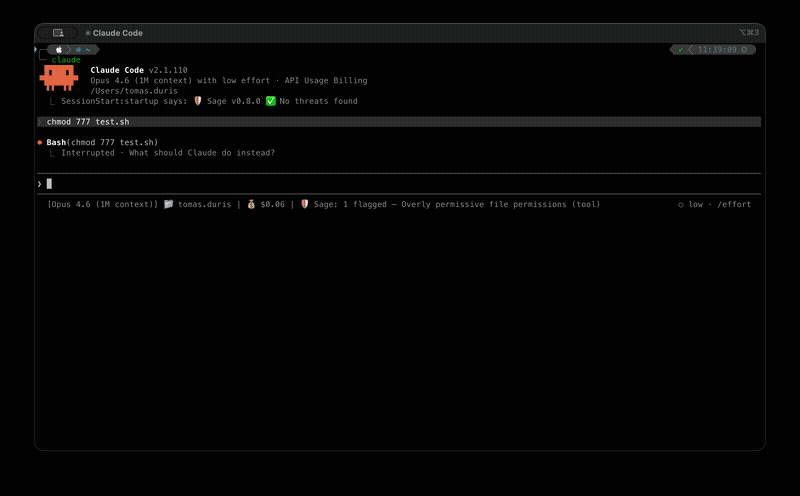 gendigitalinc/sage
Camada leve de Detecção e Resposta de Agentes (ADR) para agentes de IA — protege comandos, arquivos e solicitações web. Parte do Gen Agent Trust Hub.
 google/kafel
Uma linguagem e biblioteca para especificar políticas de filtragem de chamadas de sistema.
 komimoe/arkari
Mais um ofuscador baseado em llvm baseado no goron.
 trailofbits/multiplier
Indexa artefatos de build de C/C++ em um banco de dados consultável de programa completo, expondo APIs de nível AST, token e IR para auditoria de…
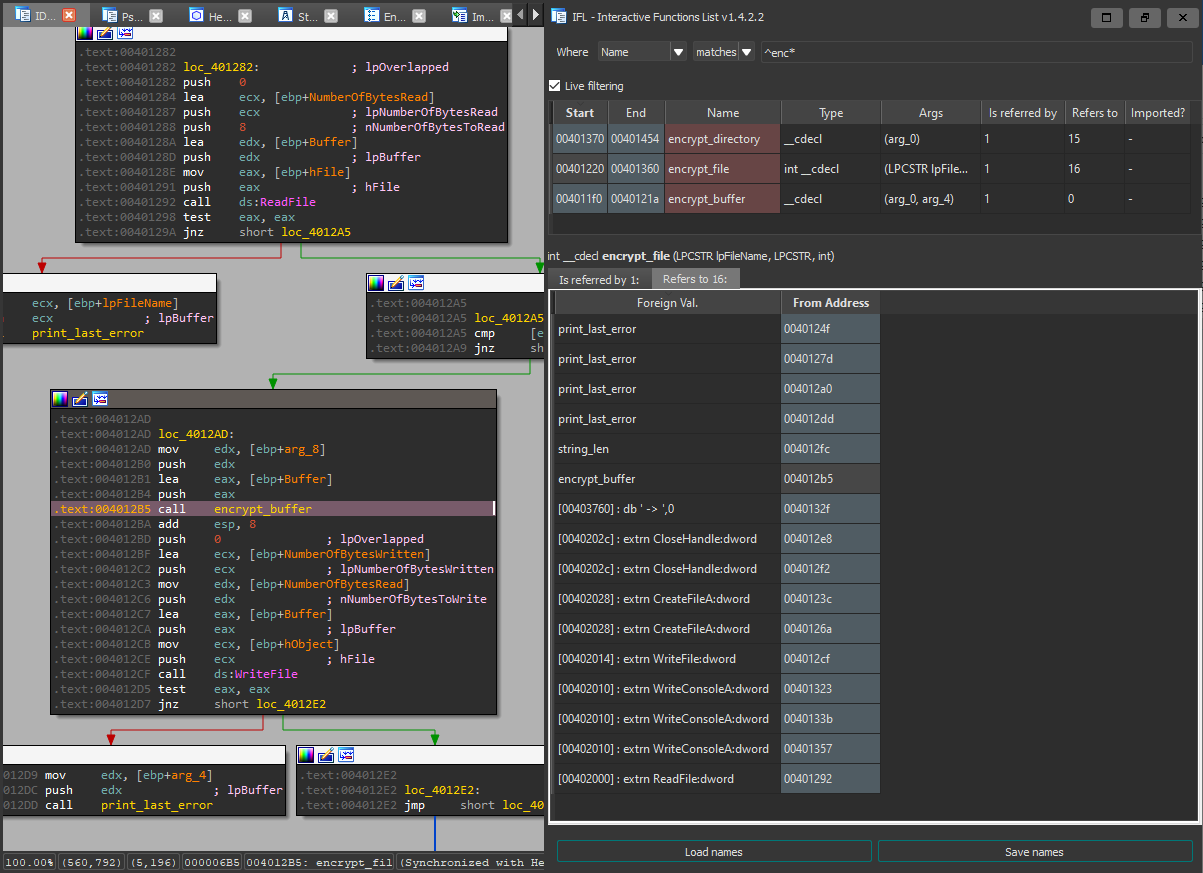 hasherezade/ida_ifl
IFL - Lista Interativa de Funções (plugin para IDA Pro)
 cycodelabs/raven
Examina fluxos de trabalho CI/CD do GitHub Actions em busca de vulnerabilidades de segurança, indexa descobertas em um banco de dados gráfico Neo4j e…








