
 #1
Técnicas de exploração binária, cadeias ROP, exploração de heap, strings de formato e pesquisa de corrupção de memória.
Recomendado pelo Kitploit
 mortenoir1/virtualbox_e1000_0day
Escape de Convidado para Anfitrião no VirtualBox E1000
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) prova de conceito para Android
 depthfirstdisclosures/nginx-rift
NGINX RCE exploits
 sunblaze-ucb/exploitgym
ExploitGym é um benchmark realista e de grande escala, construído a partir de vulnerabilidades do mundo real, projetado para avaliar a capacidade de…
 xairy/vmware-exploitation
Uma coleção de links relacionados a exploits de escape da VMware
 notselwyn/cve-2024-1086
Exploit de prova de conceito de escalonamento de privilégio local universal para CVE-2024-1086, funcionando na maioria dos kernels Linux entre v5.14…
 nytrorst/shellcodecompiler
Compilador de Shellcode
 arthepsy/cve-2021-4034
Exploit de prova de conceito para CVE-2021-4034 (PwnKit), uma vulnerabilidade de escalonamento de privilégios local no pkexec do polkit, que permite…
 paboldin/meltdown-exploit
Meltdown Exploit PoC
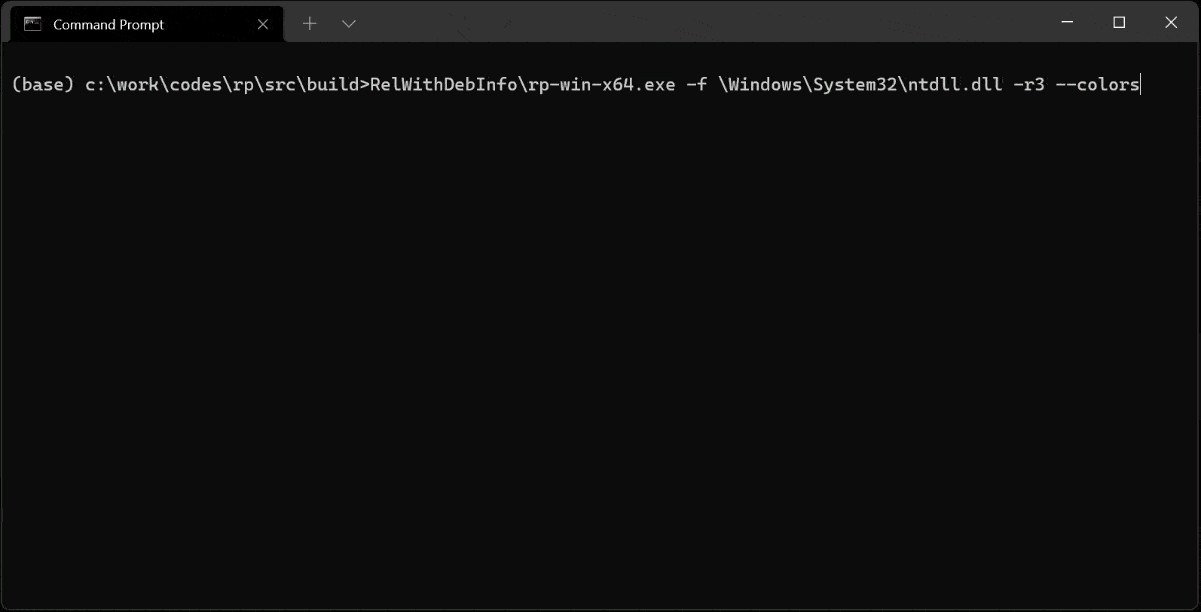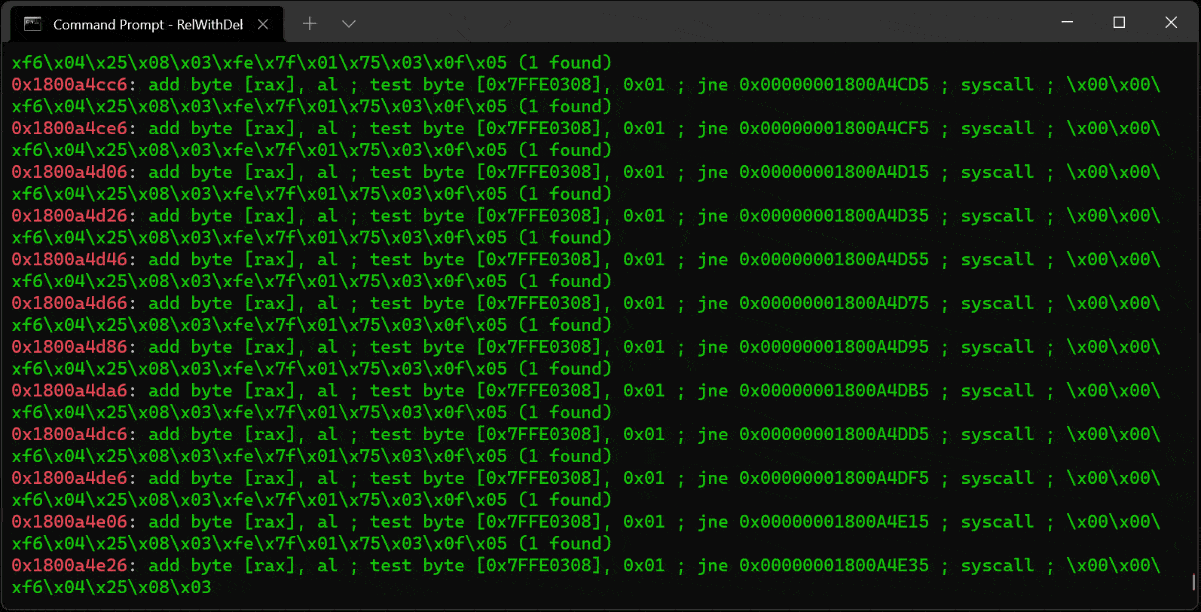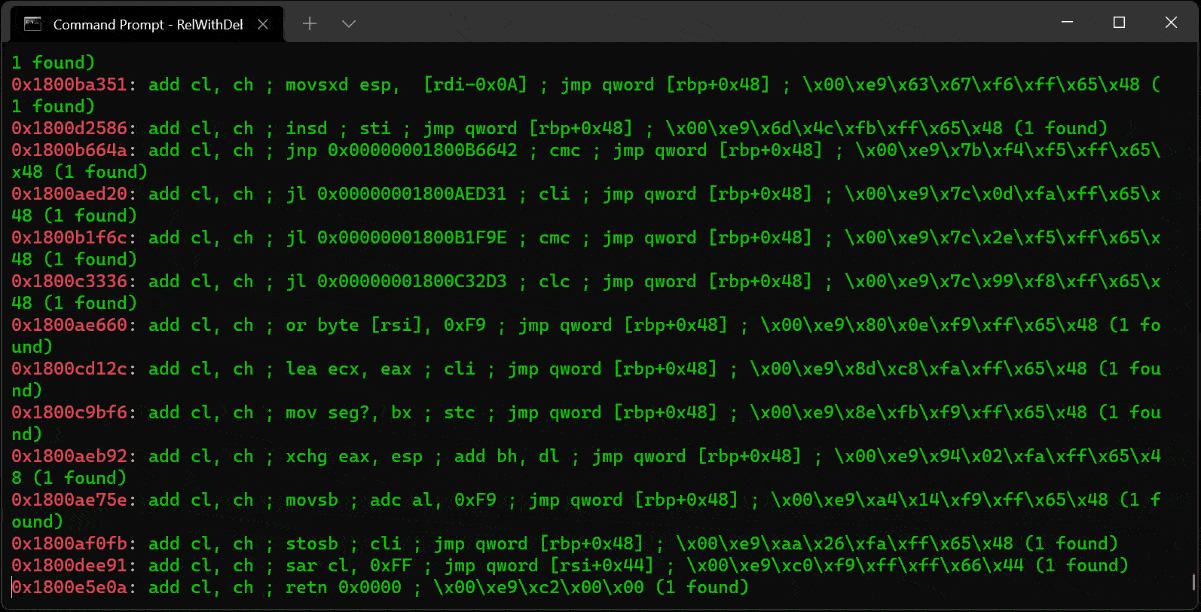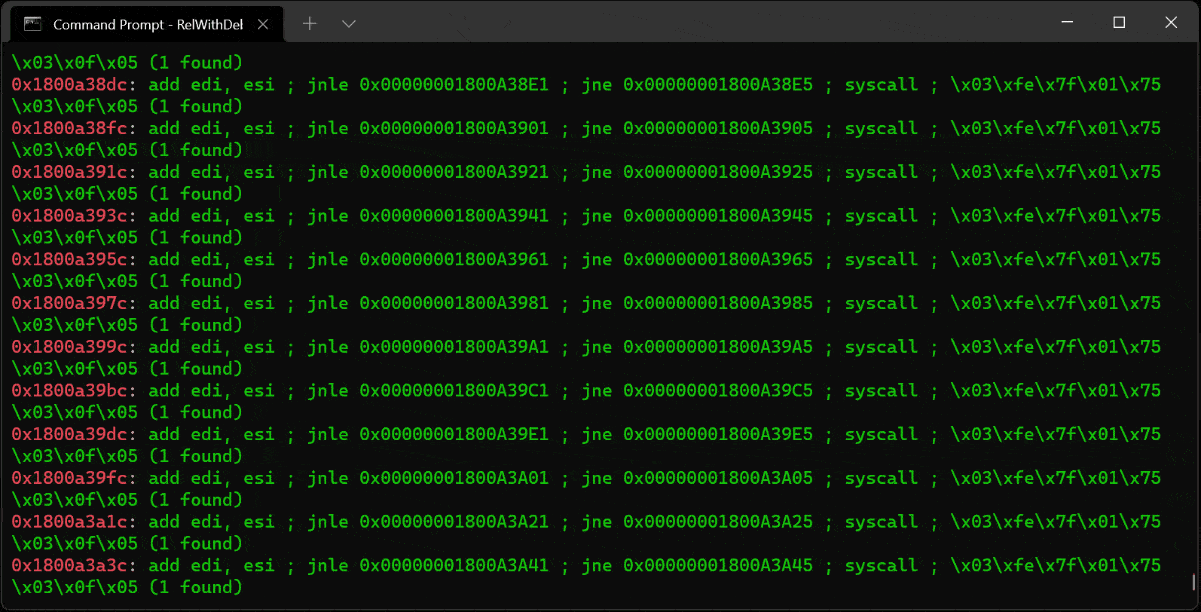 0vercl0k/rp
Buscador rápido de gadgets ROP em C++ para binários PE/ELF/Mach-O nas arquiteturas x86/x64/ARM/ARM64, permitindo a construção eficiente de cadeias de…
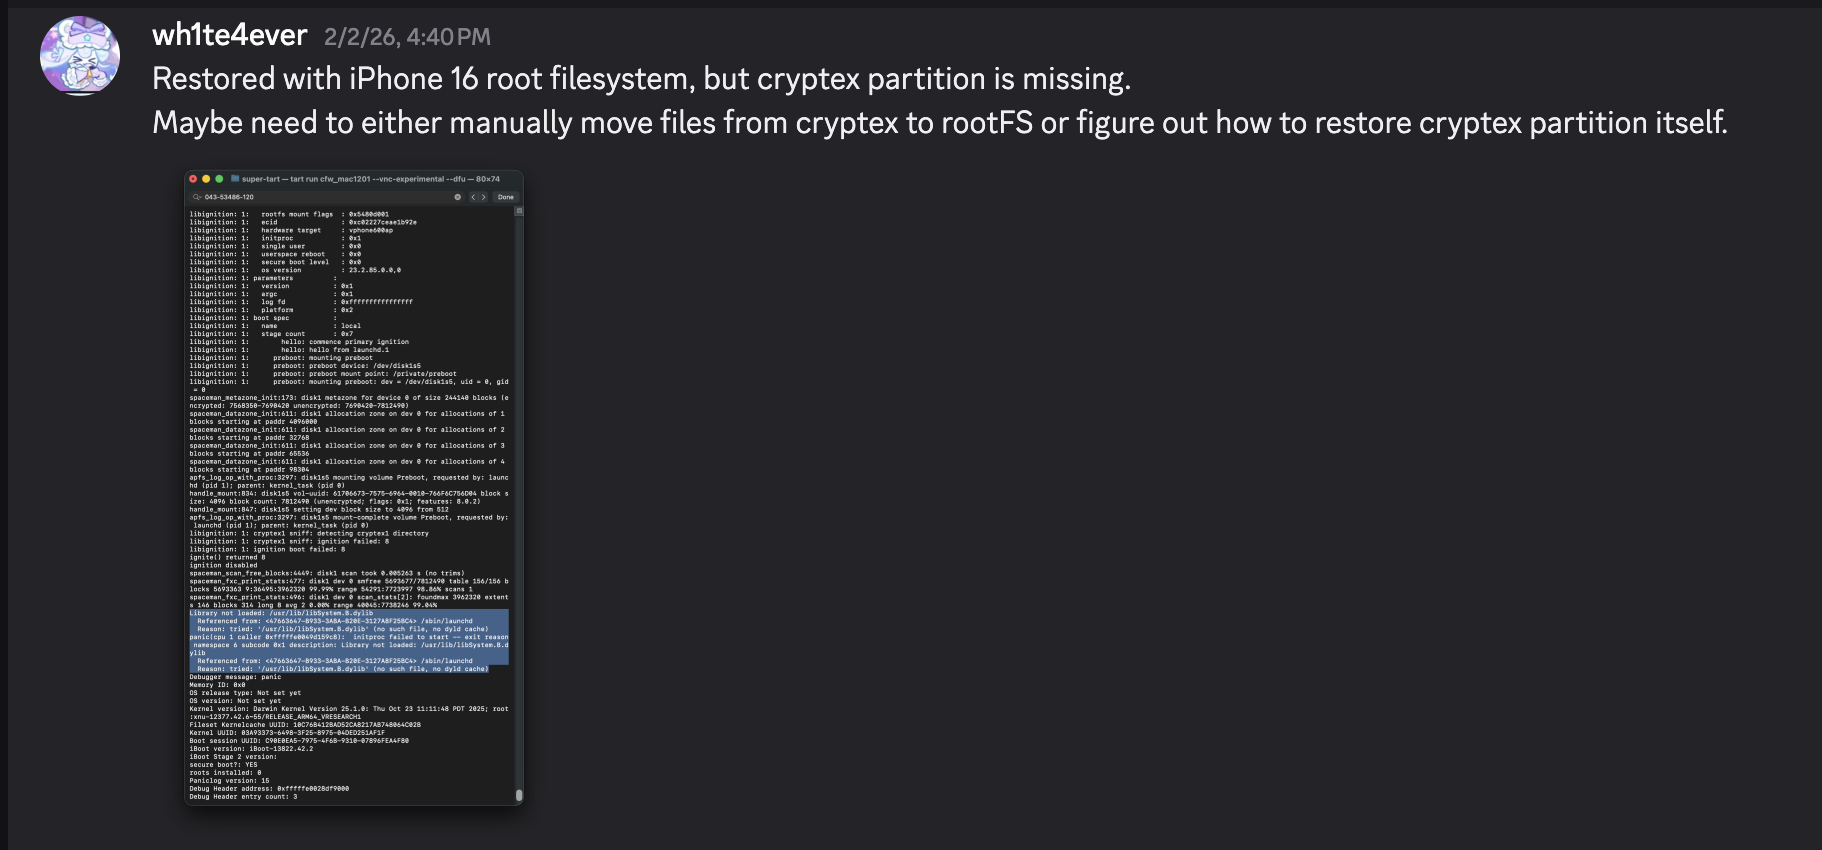 wh1te4ever/super-tart-vphone-writeup
Guia para construir um iPhone virtual usando componentes VPHONE600AP do firmware PCC da Apple, com correção de firmware, modificação da cadeia de…
 blasty/cve-2021-3156
Exploit para CVE-2021-3156 (Baron Samedit), um estouro de buffer baseado em heap no sudo, permitindo escalonamento local de privilégios. Inclui lista…
 arinerron/cve-2022-0847-dirtypipe-exploit
Um exploit de root para CVE-2022-0847 (Dirty Pipe)
 3xpl01tc0d3r/processinjection
Este programa foi projetado para demonstrar várias técnicas de injeção de processos.
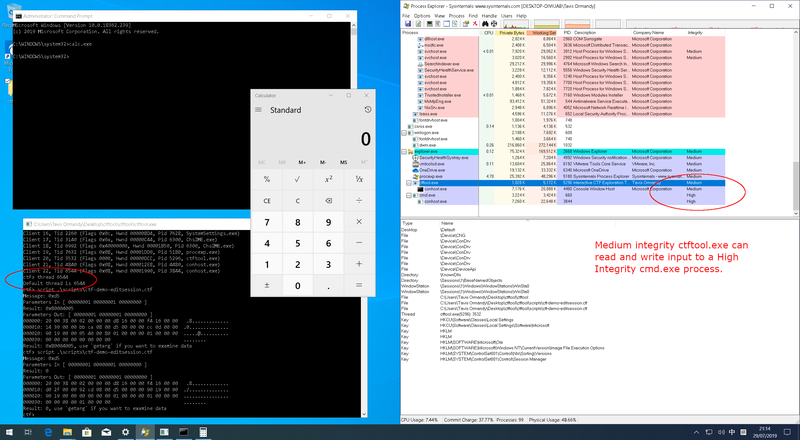 taviso/ctftool
Ferramenta Interativa de Exploração de CTF
 felix-pb/kfd
kfd, abreviação de kernel file descriptor, é um projeto para ler e escrever memória do kernel em dispositivos Apple.
 bhassani/eternalbluec
EternalBlue suíte refeita em C/C++ que inclui: Exploit MS17-010, detector de vulnerabilidade EternalBlue, detector DoublePulsar e carregador de…
 mcw0/poc
As Issues foram desativadas para estes PoCs, pois são simplesmente PoCs, de Domínio Público e sem suporte.








