
 #1
Técnicas de exploração binária, cadeias ROP, exploração de heap, strings de formato e pesquisa de corrupção de memória.
Recomendado pelo Kitploit
 kpwn/yalu102
jailbreak incompleto do iOS 10.2 para dispositivos de 64 bits por qwertyoruiopz e marcograssi
 trickster0/offensiverust
Weaponização em Rust para Engajamentos de Red Team.
 bmax121/kernelpatch
Aplicação de patches e hooks no kernel Linux usando apenas uma imagem de kernel Linux sem símbolos de depuração.
 ashemery/exploitation-course
Curso de Exploração Ofensiva de Software
 secretsquirrel/the-backdoor-factory
Aplique patch em binários PE, ELF, Mach-O com shellcode, nova versão em desenvolvimento, disponível apenas para patrocinadores
 keystone-engine/keystone
Framework de montagem multiarquitetura que converte código-fonte de assembly em código de máquina para Arm, x86, MIPS, PowerPC, RISC-V e outros, com…
 fabiobaroni/awesome-exploit-development
Uma lista selecionada de recursos (livros, tutoriais, cursos, ferramentas e aplicações vulneráveis) para aprender sobre desenvolvimento de exploits.
 opa334/darksword-kexploit
Exploit de kernel DarkSword para iOS <=26.0.1 reimplementado em Objective-C
 berdav/cve-2021-4034
CVE-2021-4034 1day
 sashs/ropper
Exibe informações sobre arquivos em diferentes formatos de arquivo e encontra gadgets para construir cadeias de ROP para diferentes arquiteturas…
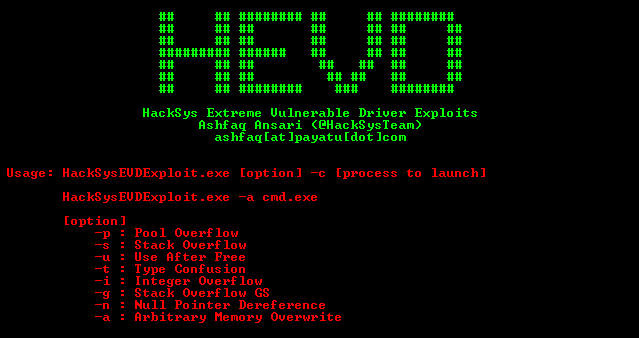 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows e Linux
 califio/publications
Coleção selecionada de artigos de pesquisa em segurança, writeups de exploração de CVEs, análises de engenharia reversa de componentes internos da…
 xairy/kernel-exploits
Meus exploits de prova de conceito para o kernel Linux.
 jthuraisamy/syswhispers2
Evasião de AV/EDR via chamadas diretas ao sistema.
 bsauce/kernel-exploit-factory
Relatório de análise de exploração de CVE do kernel Linux e ambiente de depuração relativo. Você não precisa mais compilar o kernel Linux e…
 hasherezade/pe_to_shellcode
Converte PE em shellcode
 chompie1337/smbghost_rce_poc
Exploit de prova de conceito para execução remota de código para CVE-2020-0796 (SMBGhost) direcionado à vulnerabilidade de compressão do Windows…
 cracked5pider/stardust
Um modelo de implante moderno independente de posição para 32/64 bits







