#1
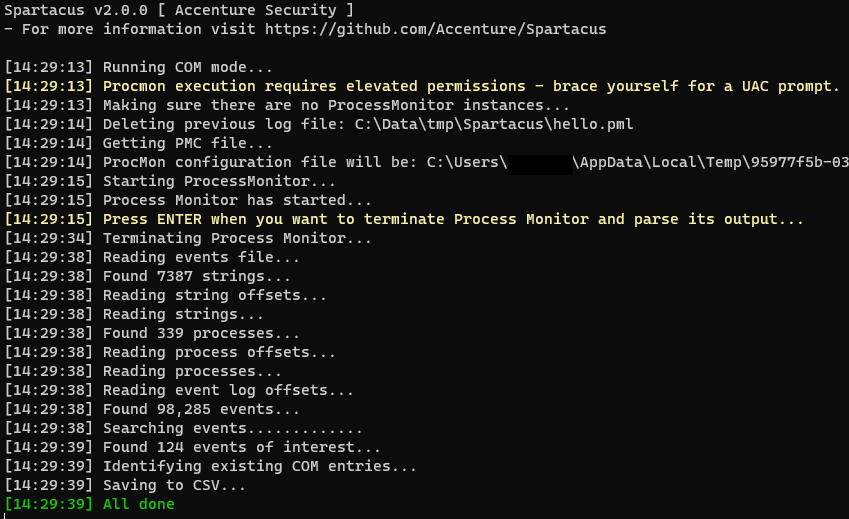
 accenture/spartacus
Spartacus Kit de Sequestro de DLL/COM
 sonyxperiadev/apkanalyser
Ferramenta de análise estática para APKs Android que inspeciona bytecode Dalvik, decodifica recursos XML e detecta possíveis problemas. Suporta…
 kiexitdispatcher/godefender
Anti Virtualização, Anti Debugging, AntiVM, Anti Máquina Virtual, Anti Debug, Anti Sandboxie, Anti Sandbox, Pacote de Detecção de VM. APENAS Windows.
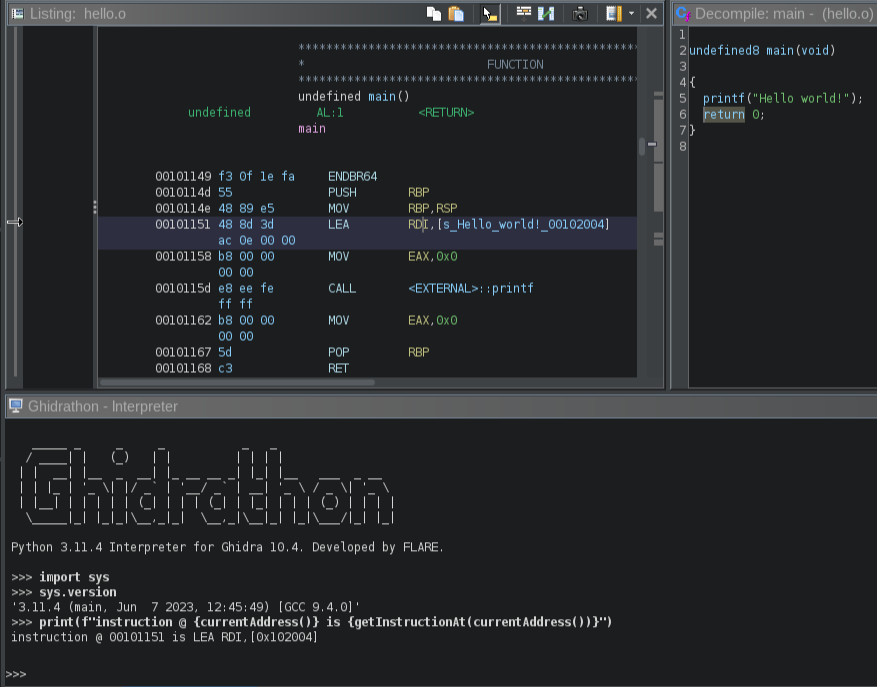 mandiant/ghidrathon
A extensão open-source da equipe FLARE para adicionar scripting em Python 3 ao Ghidra.
 kiexitdispatcher/goredops
🦫 | GoRedOps é um repositório dedicado a reunir e compartilhar técnicas avançadas e malware ofensivo para Red Team, com foco específico na…
 taviso/avscript
Avast JavaScript Shell Interativo
 idarlingteam/idarling
Plugin colaborativo de engenharia reversa para IDA Pro & Hex-Rays
 andreafioraldi/frida-fuzzer
Este fuzzer experimental foi concebido para ser usado em fuzzing in-memory de APIs.
 abhi-r3v0/adhrit
Android Security Suite para reconhecimento aprofundado e análise estática de bytecode baseada em benchmarks Ghera.
 anerruption/logic.net
Um ofuscador .NET gratuito e de código aberto usando dnlib.
 fuzzinglabs/octopus
Ferramenta de análise de segurança para módulo WebAssembly (wasm) e Contratos Inteligentes de Blockchain (BTC/ETH/NEO/EOS)
 googleprojectzero/brokentype
Conjunto de ferramentas de fuzzing para fontes TrueType e OpenType
 revng/revng-c
Biblioteca central de elevação binária que traduz código executável para LLVM IR e reconstrói código-fonte semelhante a C para engenharia reversa e…
 didi/kemon
Um Framework Open-Source Baseado em Callbacks Pré e Pós para Monitoramento do Kernel do macOS.
 yeggor/uefi_retool
Uma ferramenta para engenharia reversa de firmware UEFI.