
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 fadi002/de4py
O kit definitivo com inteligência artificial para engenharia reversa em Python
 icyguider/nimcrypt2
..NET, PE e Raw Shellcode Packer/Loader Escrito em Nim
 frkngksl/shoggoth
Polimórfico criptografador que transforma shellcode, PE e arquivos COFF em payloads ofuscados e independentes de posição com criptografia RC4 e cifra…
 b2r2-org/b2r2
B2R2 é um framework de análise binária totalmente gerenciado escrito em F#. Ele fornece um conjunto rico de algoritmos, funções e ferramentas para…
 xtiankisutsa/mara_framework
MARA é um framework de reverse engineering e análise de aplicativos móveis. É um kit de ferramentas que reúne ferramentas comumente usadas para…
 google/silifuzz
Fuzza implementações de CPU gerando entradas de teste a partir de proxies de software e, em seguida, executa-as em hardware real para detectar…
 struppigel/portex
Biblioteca Java para analisar arquivos Portable Executable com foco especial em análise de malware e robustez contra malformações de PE.
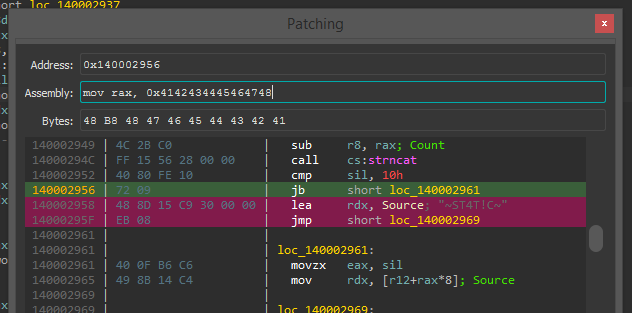 gaasedelen/patching
Um Plugin Interativo de Patching Binário para o IDA Pro
 endgameinc/xori
Xori é uma biblioteca de desmontagem e análise estática pronta para automação para PE32, 32+ e shellcode.
 team-atlanta/aixcc-afc-atlantis
Sistema automatizado de raciocínio cibernético que descobre e analisa vulnerabilidades de software por meio de fuzzing, análise binária e raciocínio…
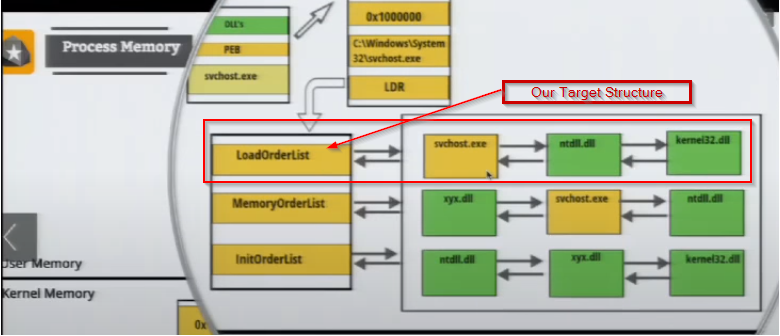 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + ordenação de endereços de Syscall via abordagem Modified TartarusGate + Remote Process Injection via APC Early Bird +…
 nccgroup/triforceafl
Fuzzing AFL/QEMU com emulação de sistema completo.
 angr/pyvex
Python bindings para o VEX IR do Valgrind.
 xoreaxeaxeax/repsych
Guerra psicológica em engenharia reversa
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
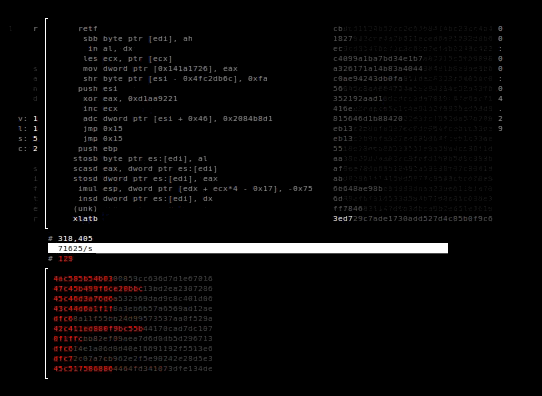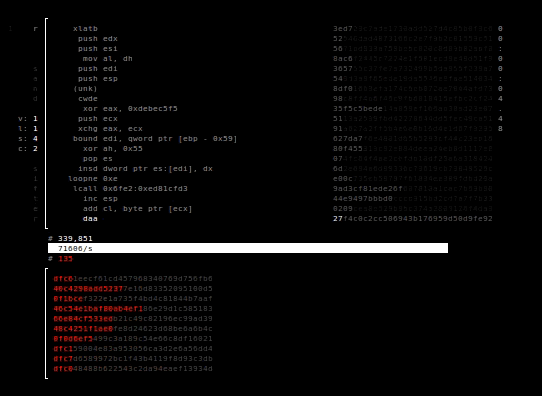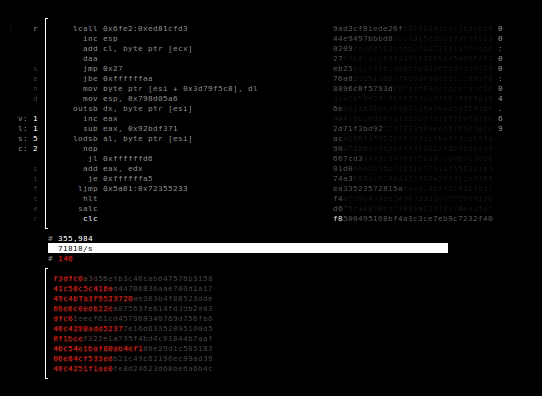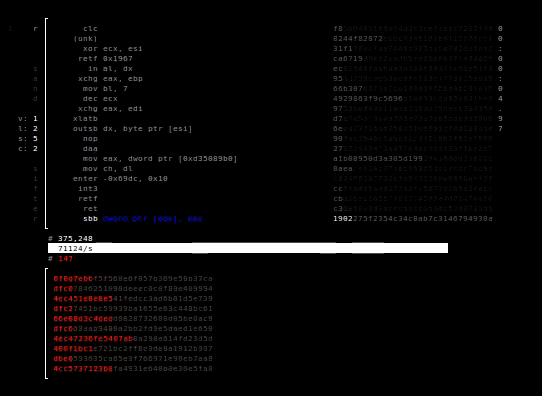 battelle/sandsifter
O fuzzer de processador x86
 ant4g0nist/lisa.py
Integração LLDB MCP + outros comandos úteis
 vulhunt-re/vulhunt
Framework de detecção de vulnerabilidades pela equipe REsearch da Binarly








