
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 13 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 1 dia
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 12h 1m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 1 mês
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 6h 36m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 5h 25m
angr preview#6

angr

GitHubangr/angr
9.0khá 1 dia
capa preview#7

capa

GitHubmandiant/capa
6.1khá 7 dias
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 12h 6m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 2 dias
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 20 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1643 resultados
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

Uma extensão de LLM para Ghidra para habilitar assistência de IA em RE.
static-analysisvulnerability-analysisreverse-engineering+5
697há 12 dias
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Uma técnica de evasão baseada em memória que torna o shellcode invisível do início ao fim do processo.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2khá 3 anos
vmpdump preview

vmpdump

GitHub0xnobody/vmpdump

Um dumper VMP dinâmico e fixador de importações, alimentado por VTIL.
dynamic-analysis-sandboxingexploitationreverse-engineering+2
1.4khá 5 anos
ipyida preview

ipyida

GitHubeset/ipyida

Integração de console IPython para IDA Pro
reverse-engineeringscripting-automationbinary-analysis
850há 5 dias
barf-project preview

barf-project

GitHubprograma-stic/barf-project

BARF : Um framework multiplataforma de código aberto para Análise Binária e Engenharia Reversa

static-analysisdynamic-analysis-sandboxingexploit-frameworks+5
1.5khá 6 anos
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

Desempacotador baseado em emulação e resolvedor de importações para binários Windows x86/x64 VMProtect 3.x, usando Unicorn para emular syscalls e…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
452há 13 dias
OGhidra preview

OGhidra

GitHubllnl/oghidra

OGhidra conecta Modelos de Linguagem Grandes (LLMs) via Ollama com a plataforma de engenharia reversa Ghidra, possibilitando análise binária…
vulnerability-analysisreverse-engineeringdebuggers+5
397há 6 dias
tenet preview

tenet

GitHubgaasedelen/tenet

Um Explorador de Rastros para Engenheiros Reversos
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.5khá 5 anos
Win32_Offensive_Cheatsheet preview

Win32_Offensive_Cheatsheet

GitHubmatthieu-hackwitharts/win32_offensive_cheatsheet

Técnicas de abuso de Win32 e Kernel para pentesters
persistence-mechanismsexploitationids-ips-evasion+8
981há 3 anos
antispy preview

antispy

GitHubmohuihui/antispy

AntiSpy é um kit de ferramentas antivírus e anti-rootkits gratuito, mas poderoso. Ele oferece a capacidade, com os mais altos privilégios, de…
defensive-toolsmemory-forensicsdebuggers+3
1.1khá 5 anos
Ponce preview

Ponce

GitHubillera88/ponce

Vencedor do concurso de plugins da IDA 2016! Execução Simbólica a um clique de distância!
reverse-engineeringdebuggersmalware-analysis+2
1.6khá 1 ano
Firmware_Slap preview

Firmware_Slap

GitHubchristhecoolhut/firmware_slap

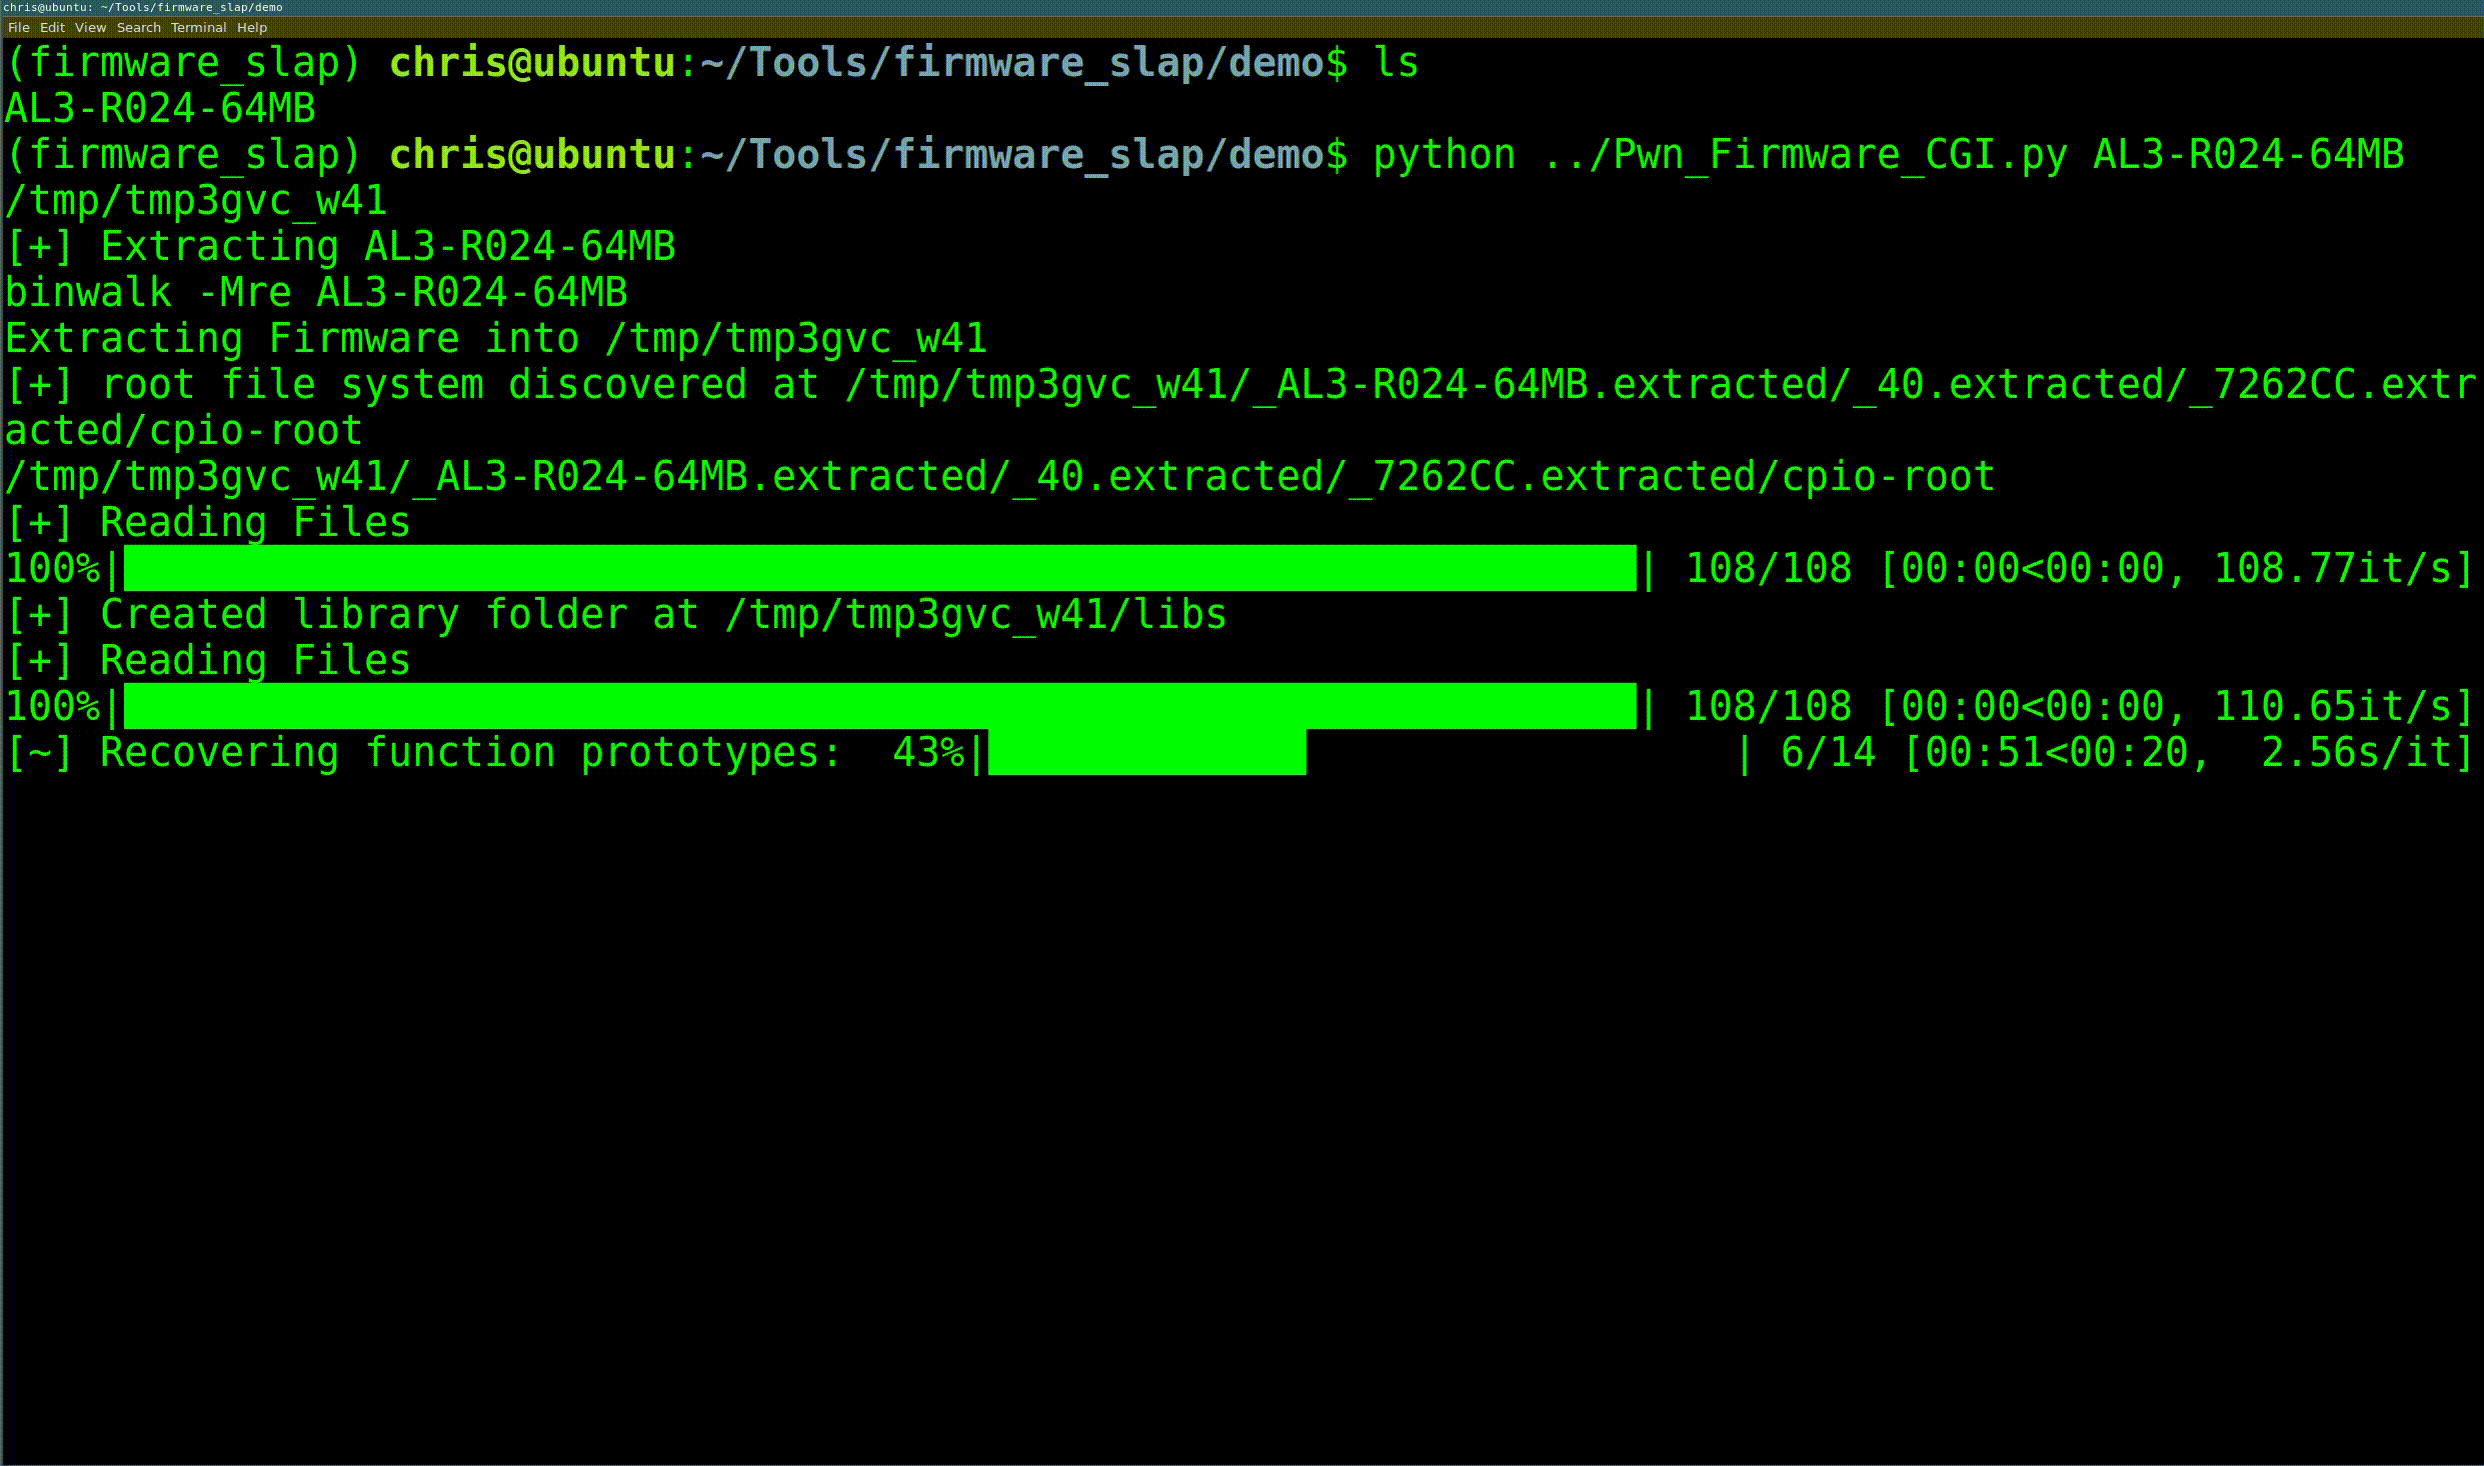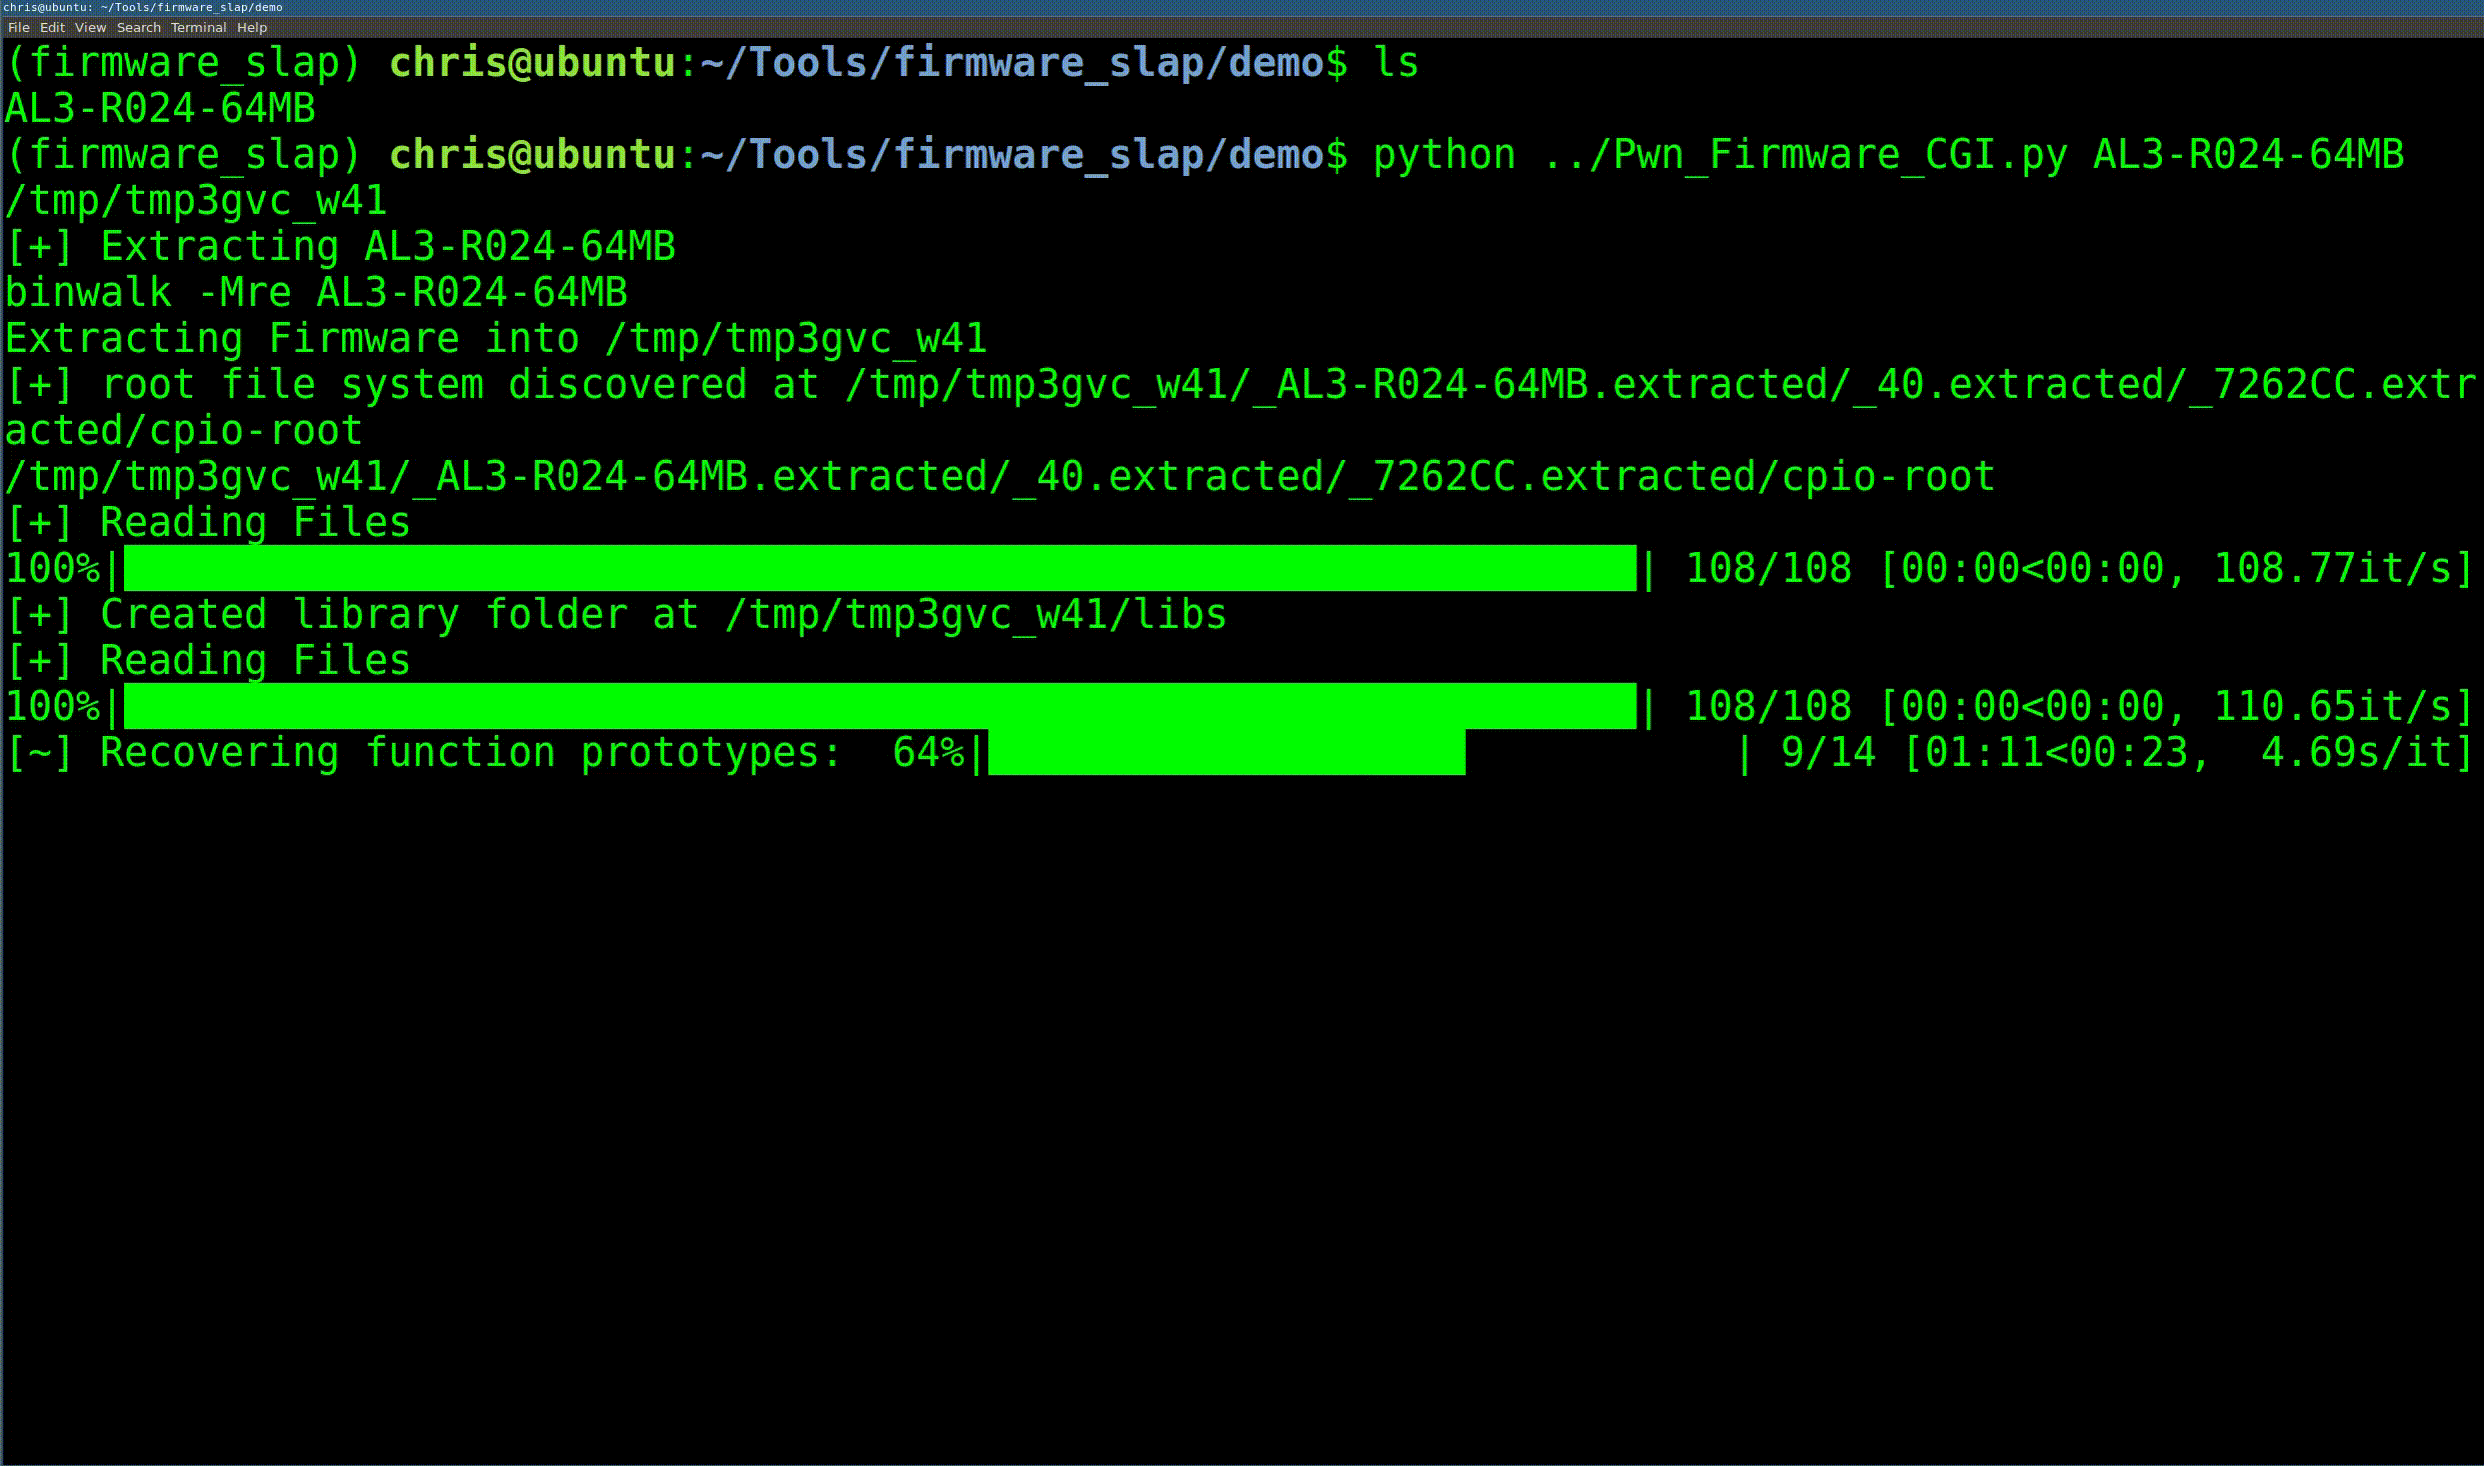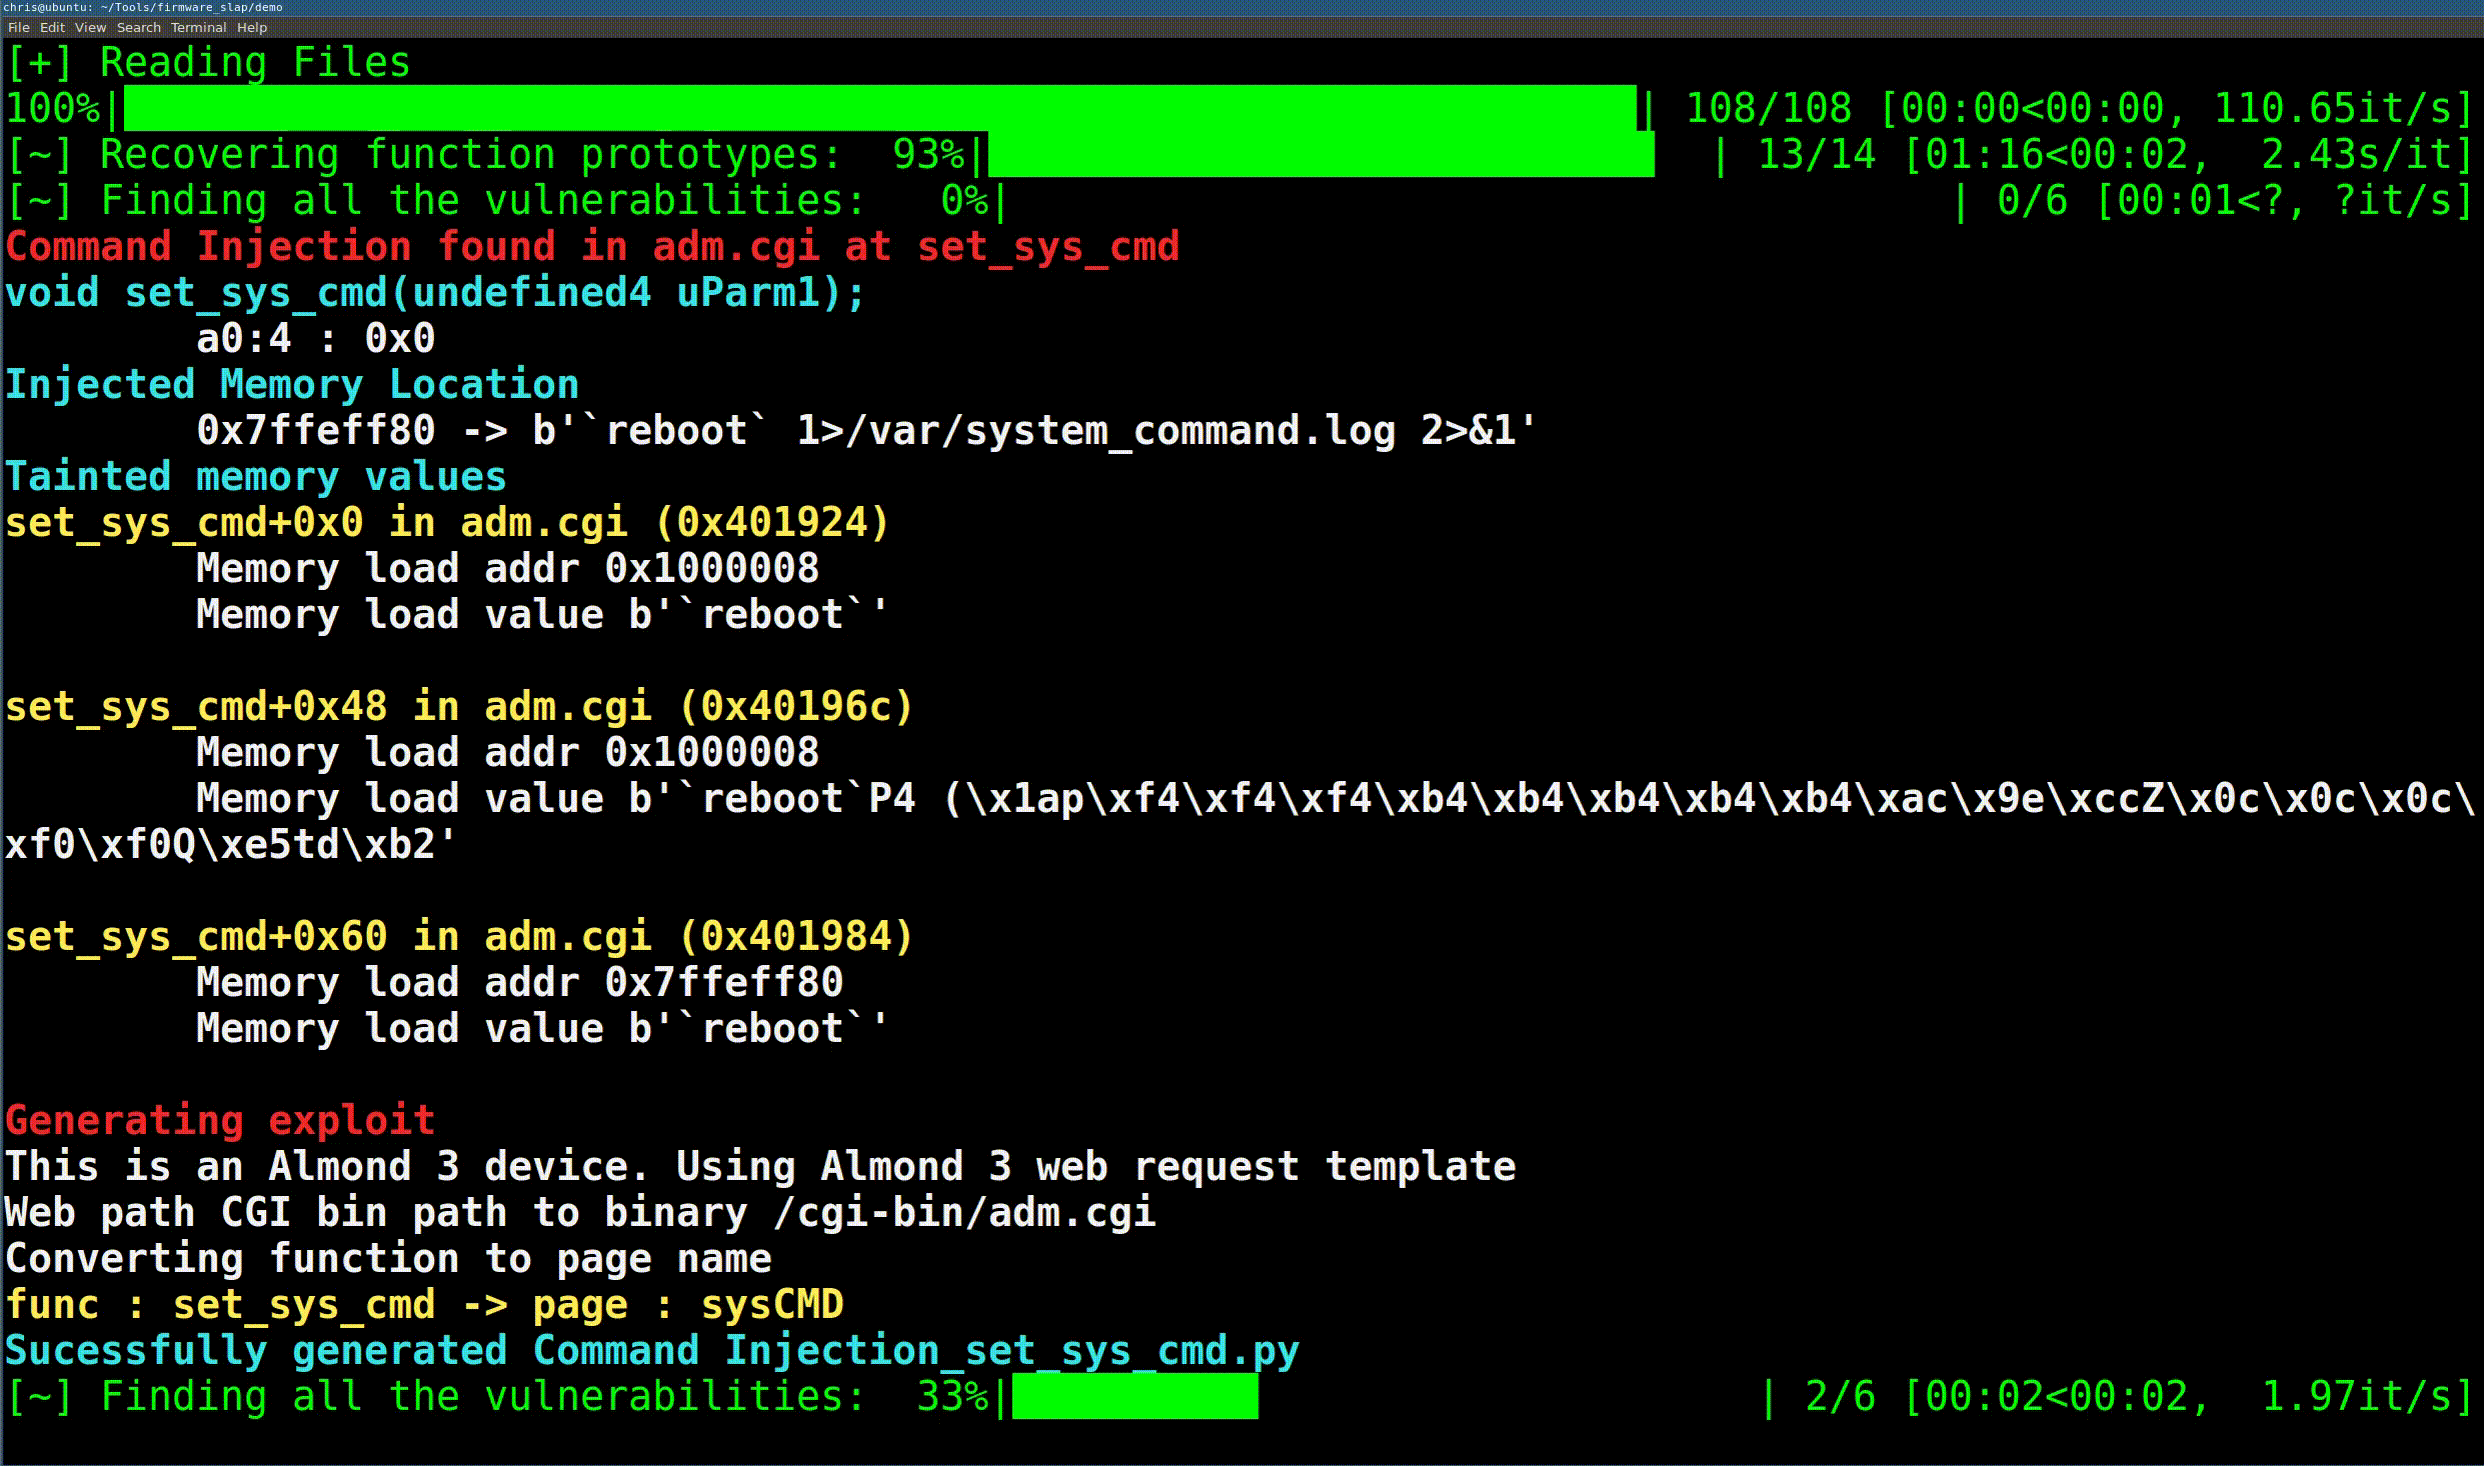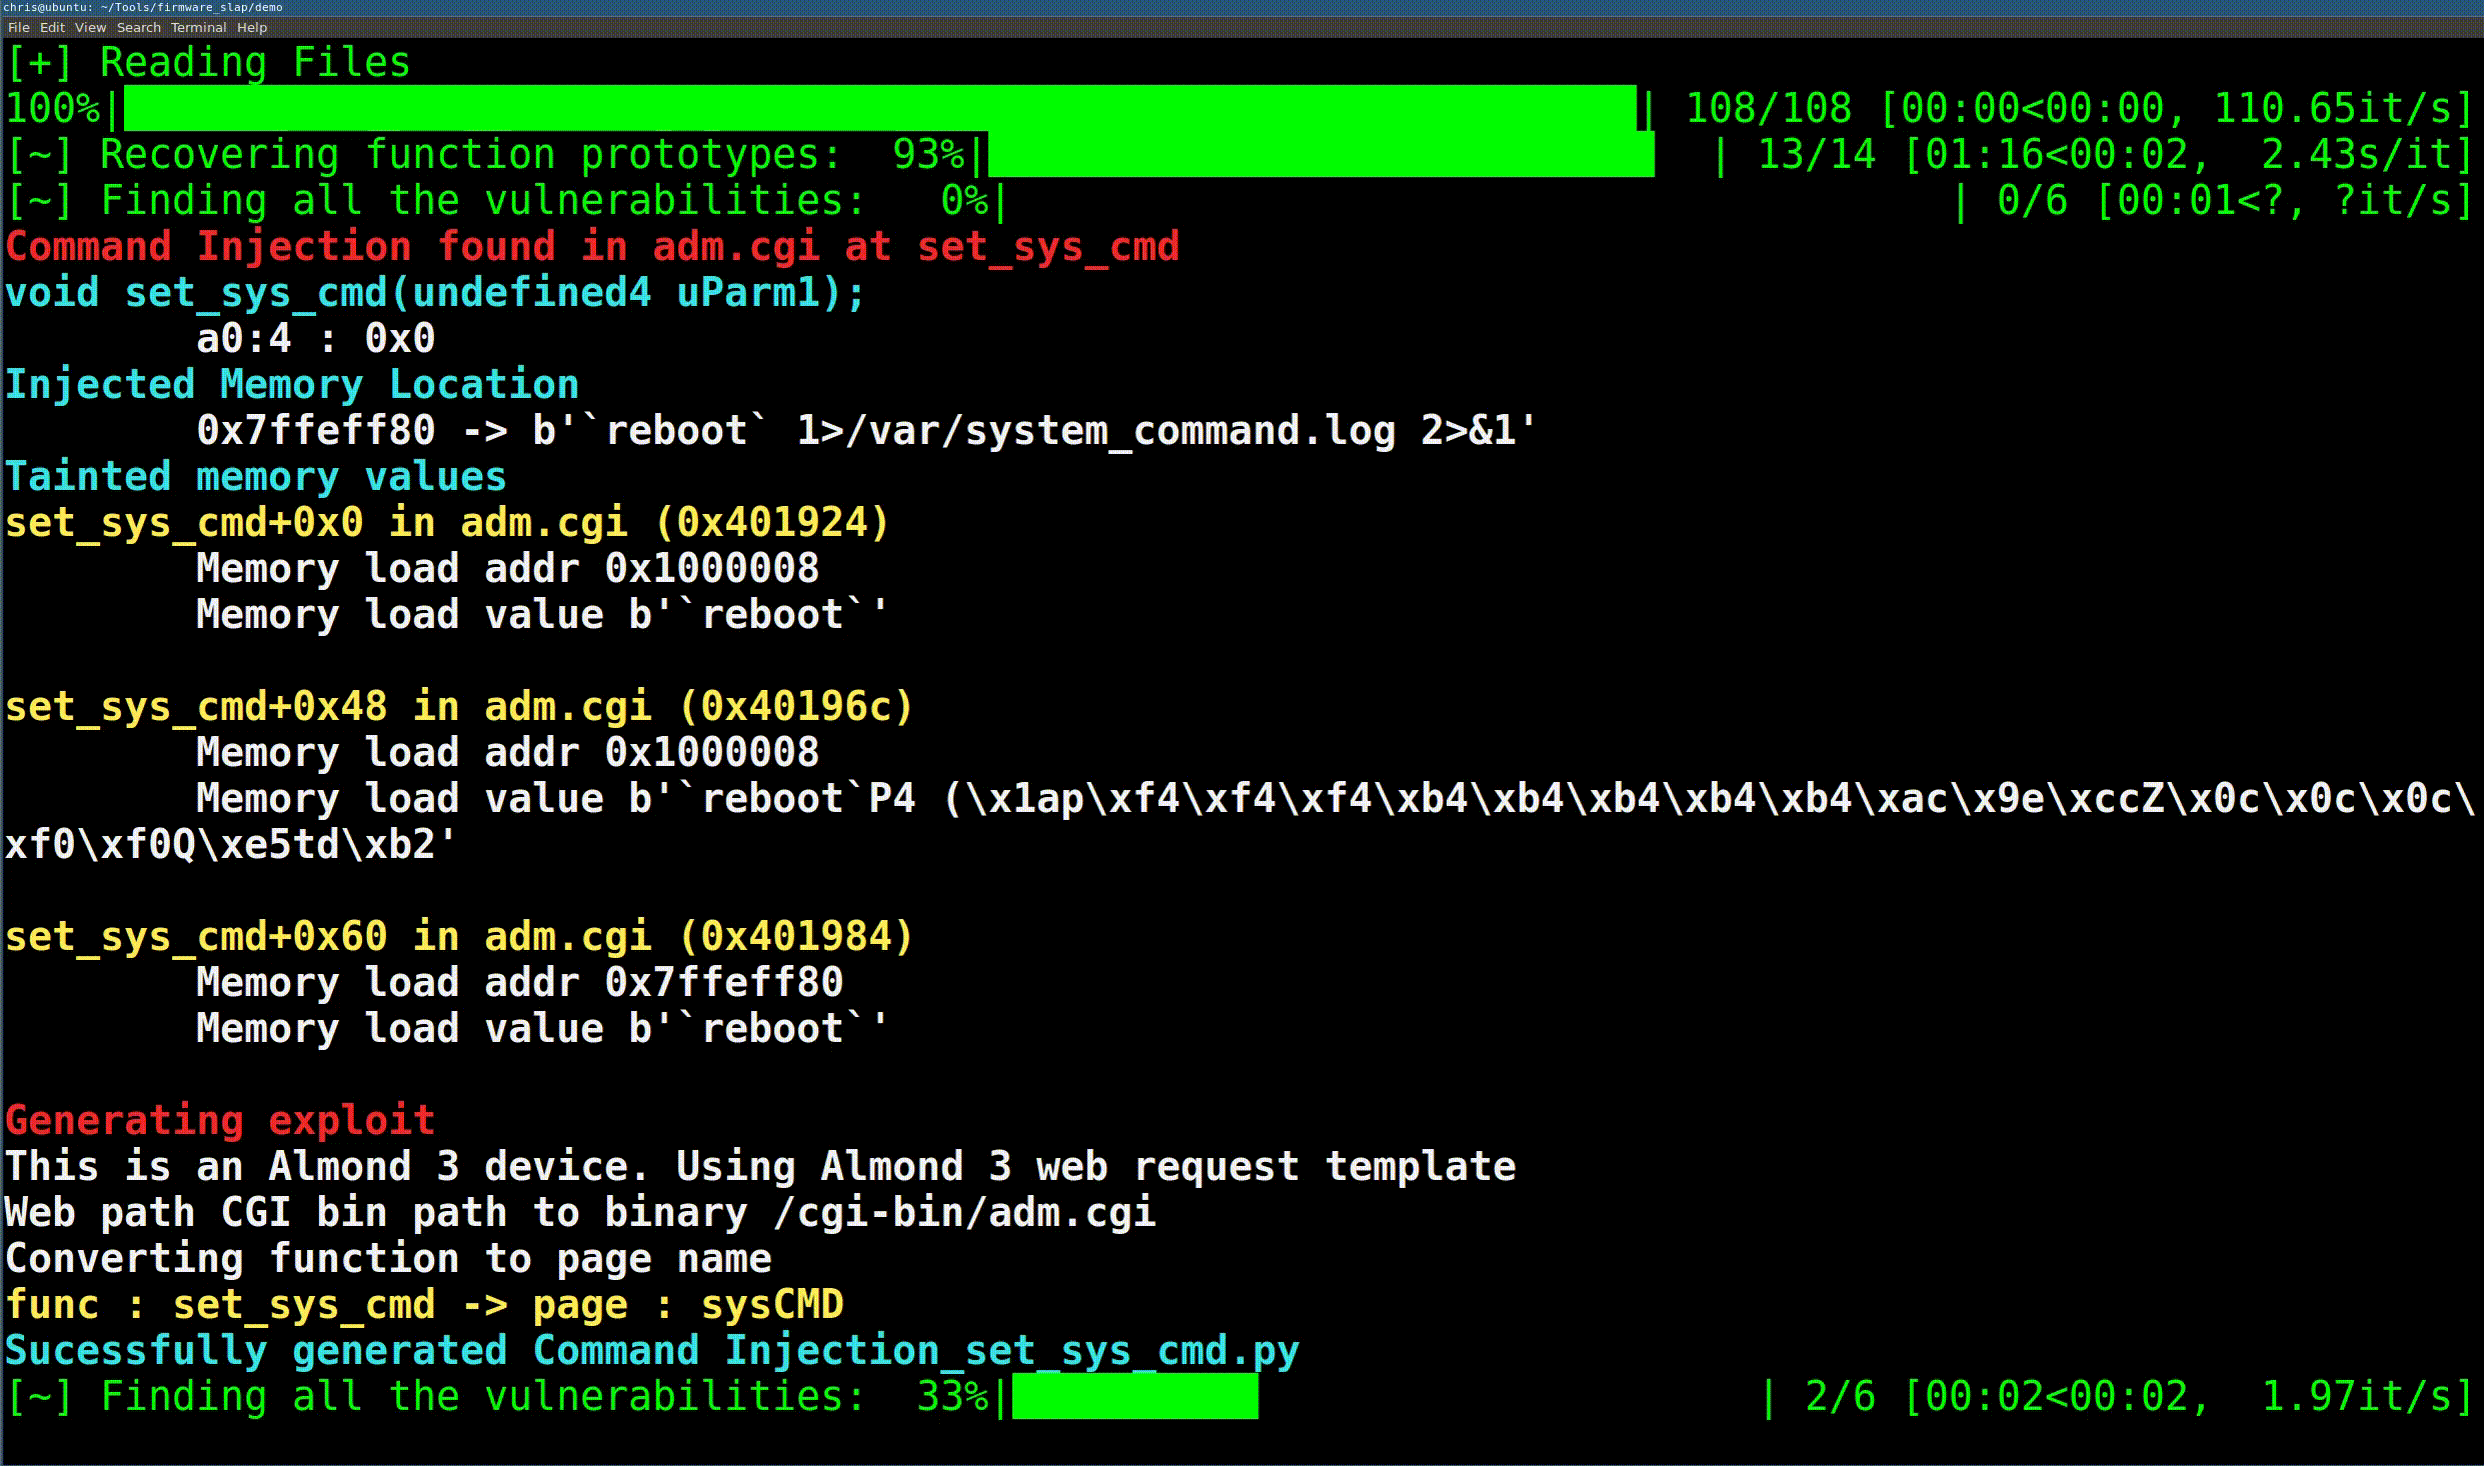
Descobrindo vulnerabilidades em firmware através de análise concólica e agrupamento de funções.
vulnerability-analysisexploitationbinary-analysis+1
476há 6 anos
Doldrums preview

Doldrums

GitHubrscloura/doldrums

Uma ferramenta de engenharia reversa para Flutter/Dart
android-securityreverse-engineeringmobile-security+1
860há 4 anos
SilentMoonwalk preview

SilentMoonwalk

GitHubklezvirus/silentmoonwalk

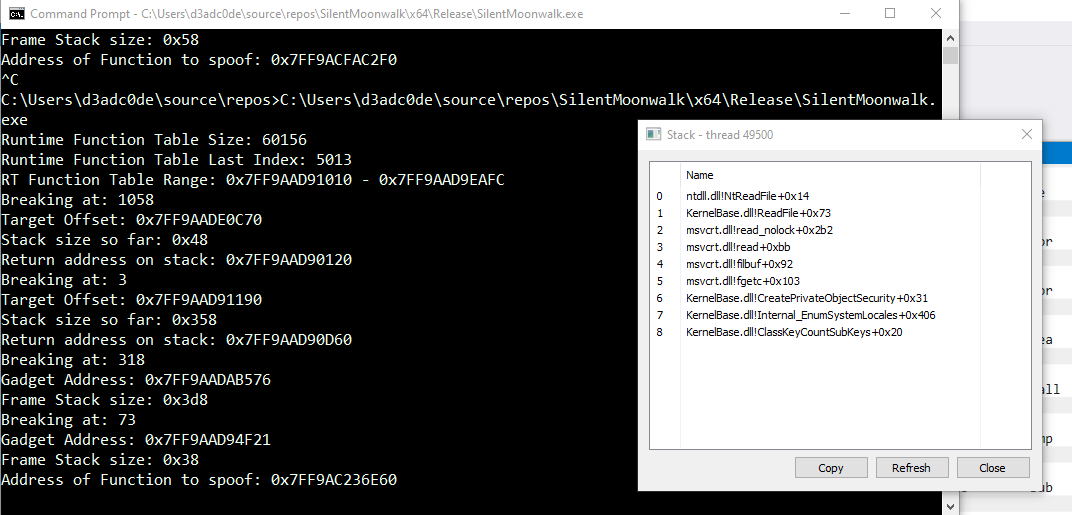
Implementação de PoC de um spoofer de pilha de chamadas totalmente dinâmico
exploitationreverse-engineeringbinary-analysis+2
985há 2 anos
sgx-step preview

sgx-step

GitHubjovanbulck/sgx-step

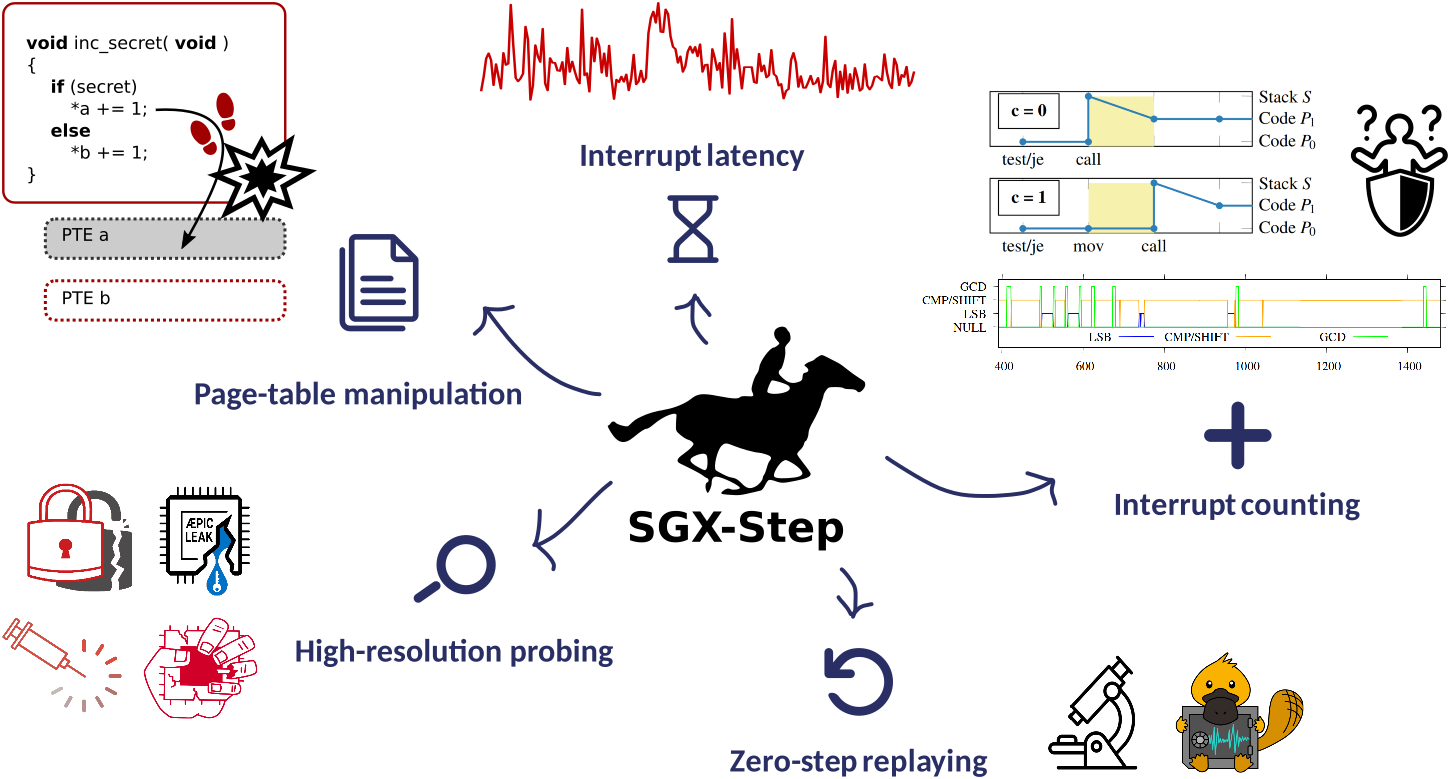
Um framework de ataque prático para controle preciso de execução em enclave
exploitationpenetration-testinghardware-security+1
477há 1 mês
xortool preview

xortool

GitHubhellman/xortool

Uma ferramenta para analisar cifra xor multibyte
static-analysisencryption-decryption-toolshash-analysis+4
1.5khá 1 ano
exe_to_dll preview

exe_to_dll

GitHubhasherezade/exe_to_dll

Converte um EXE em DLL
payload-generationreverse-engineeringshellcode+2
1.4khá 1 ano
de4py preview

de4py

GitHubfadi002/de4py

O kit definitivo com inteligência artificial para engenharia reversa em Python

static-analysisdynamic-analysis-sandboxingcode-analysis+6
994há 2 meses
Anterior1…121314…92Próximo








