
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 darthton/hyperbone
Hipervisor VT-x minimalista para Windows x64 que fornece hooks de syscall, MSR, IDT e inline de kernel, além de substituição de páginas baseada em…
 emsec/hal
HAL – O Analisador de Hardware
 mandiant/flare-learning-hub
Conteúdo educacional gratuito sobre engenharia reversa e análise de malware da equipe FLARE
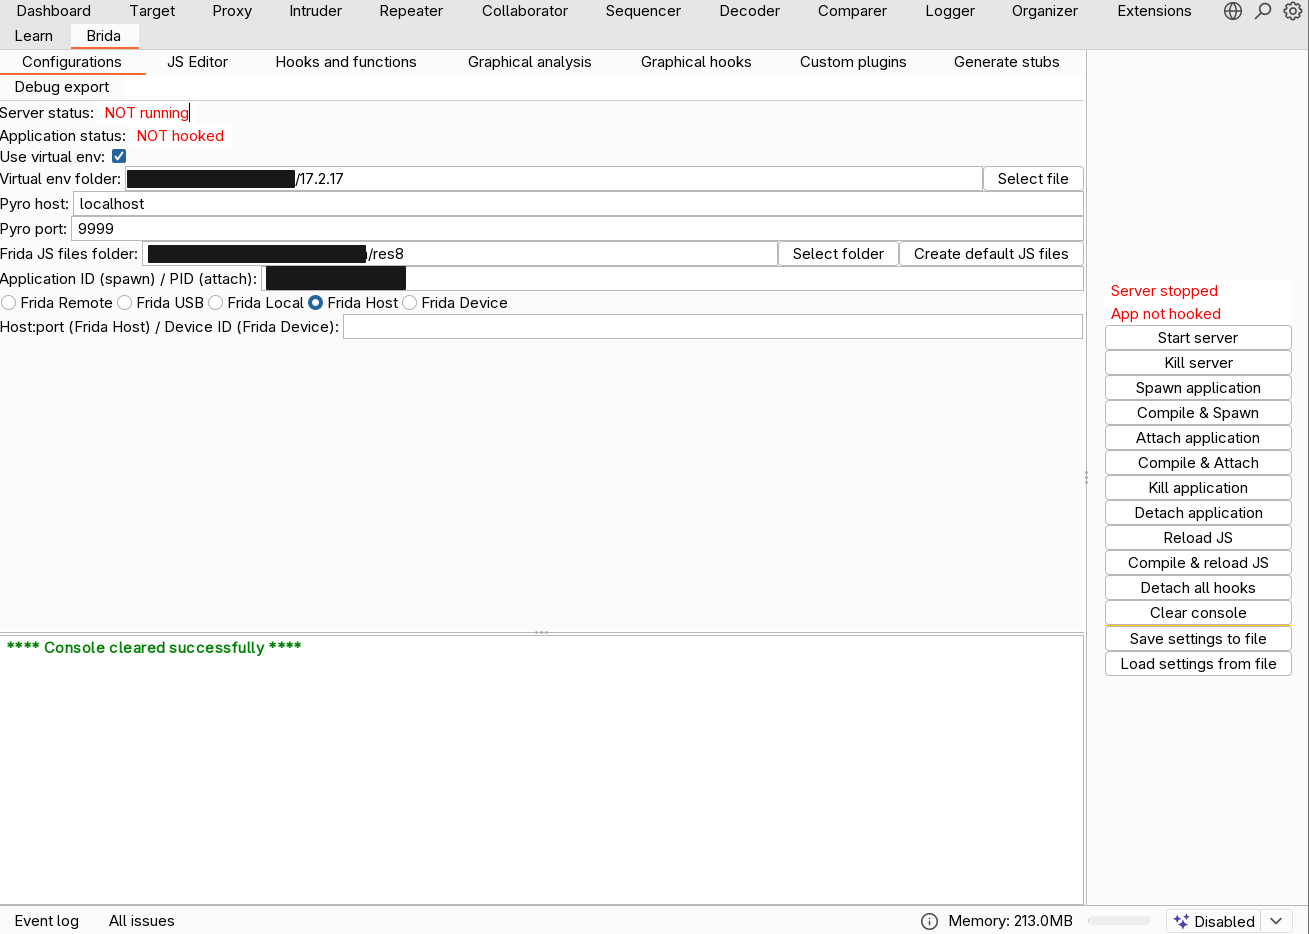 federicodotta/brida
A nova ponte entre Burp Suite e Frida!
 sentinel-one/cobaltstrikeparser
Parser Python para extrair configurações do CobaltStrike Beacon a partir de arquivos PE, dumps de memória e URLs C2 usando descriptografia XOR…
 jackofmosttrades/gadgetinspector
Um analisador de bytecode para encontrar cadeias de gadgets de desserialização em aplicações Java
 bats3c/darkloadlibrary
LoadLibrary para operações ofensivas
 malrev/abd
Materiais do curso para Desofuscação Binária Avançada por NTT Secure Platform Laboratories
 honeynet/apkinspector
APKinspector é uma poderosa ferramenta GUI para analistas analisarem aplicações Android.
 grammatech/ddisasm
Desmontador baseado em Datalog que produz código de montagem remontável a partir de binários ELF/PE, com representação intermediária GTIRB para…
 washi1337/asmresolver
Uma biblioteca para criar, ler e editar arquivos PE e módulos .NET.
 mmozeiko/aes-finder
Utilitário para encontrar chaves AES em processos em execução
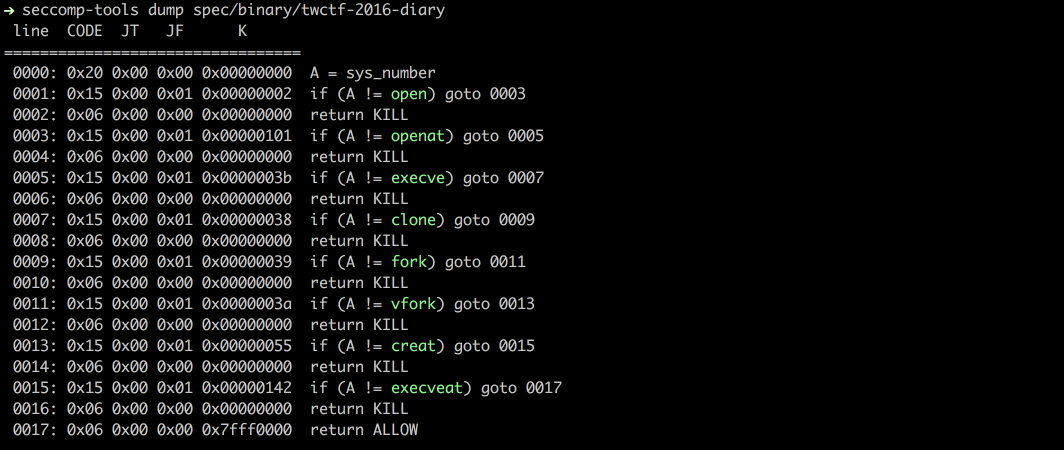 david942j/seccomp-tools
Fornece ferramentas poderosas para análise de seccomp
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
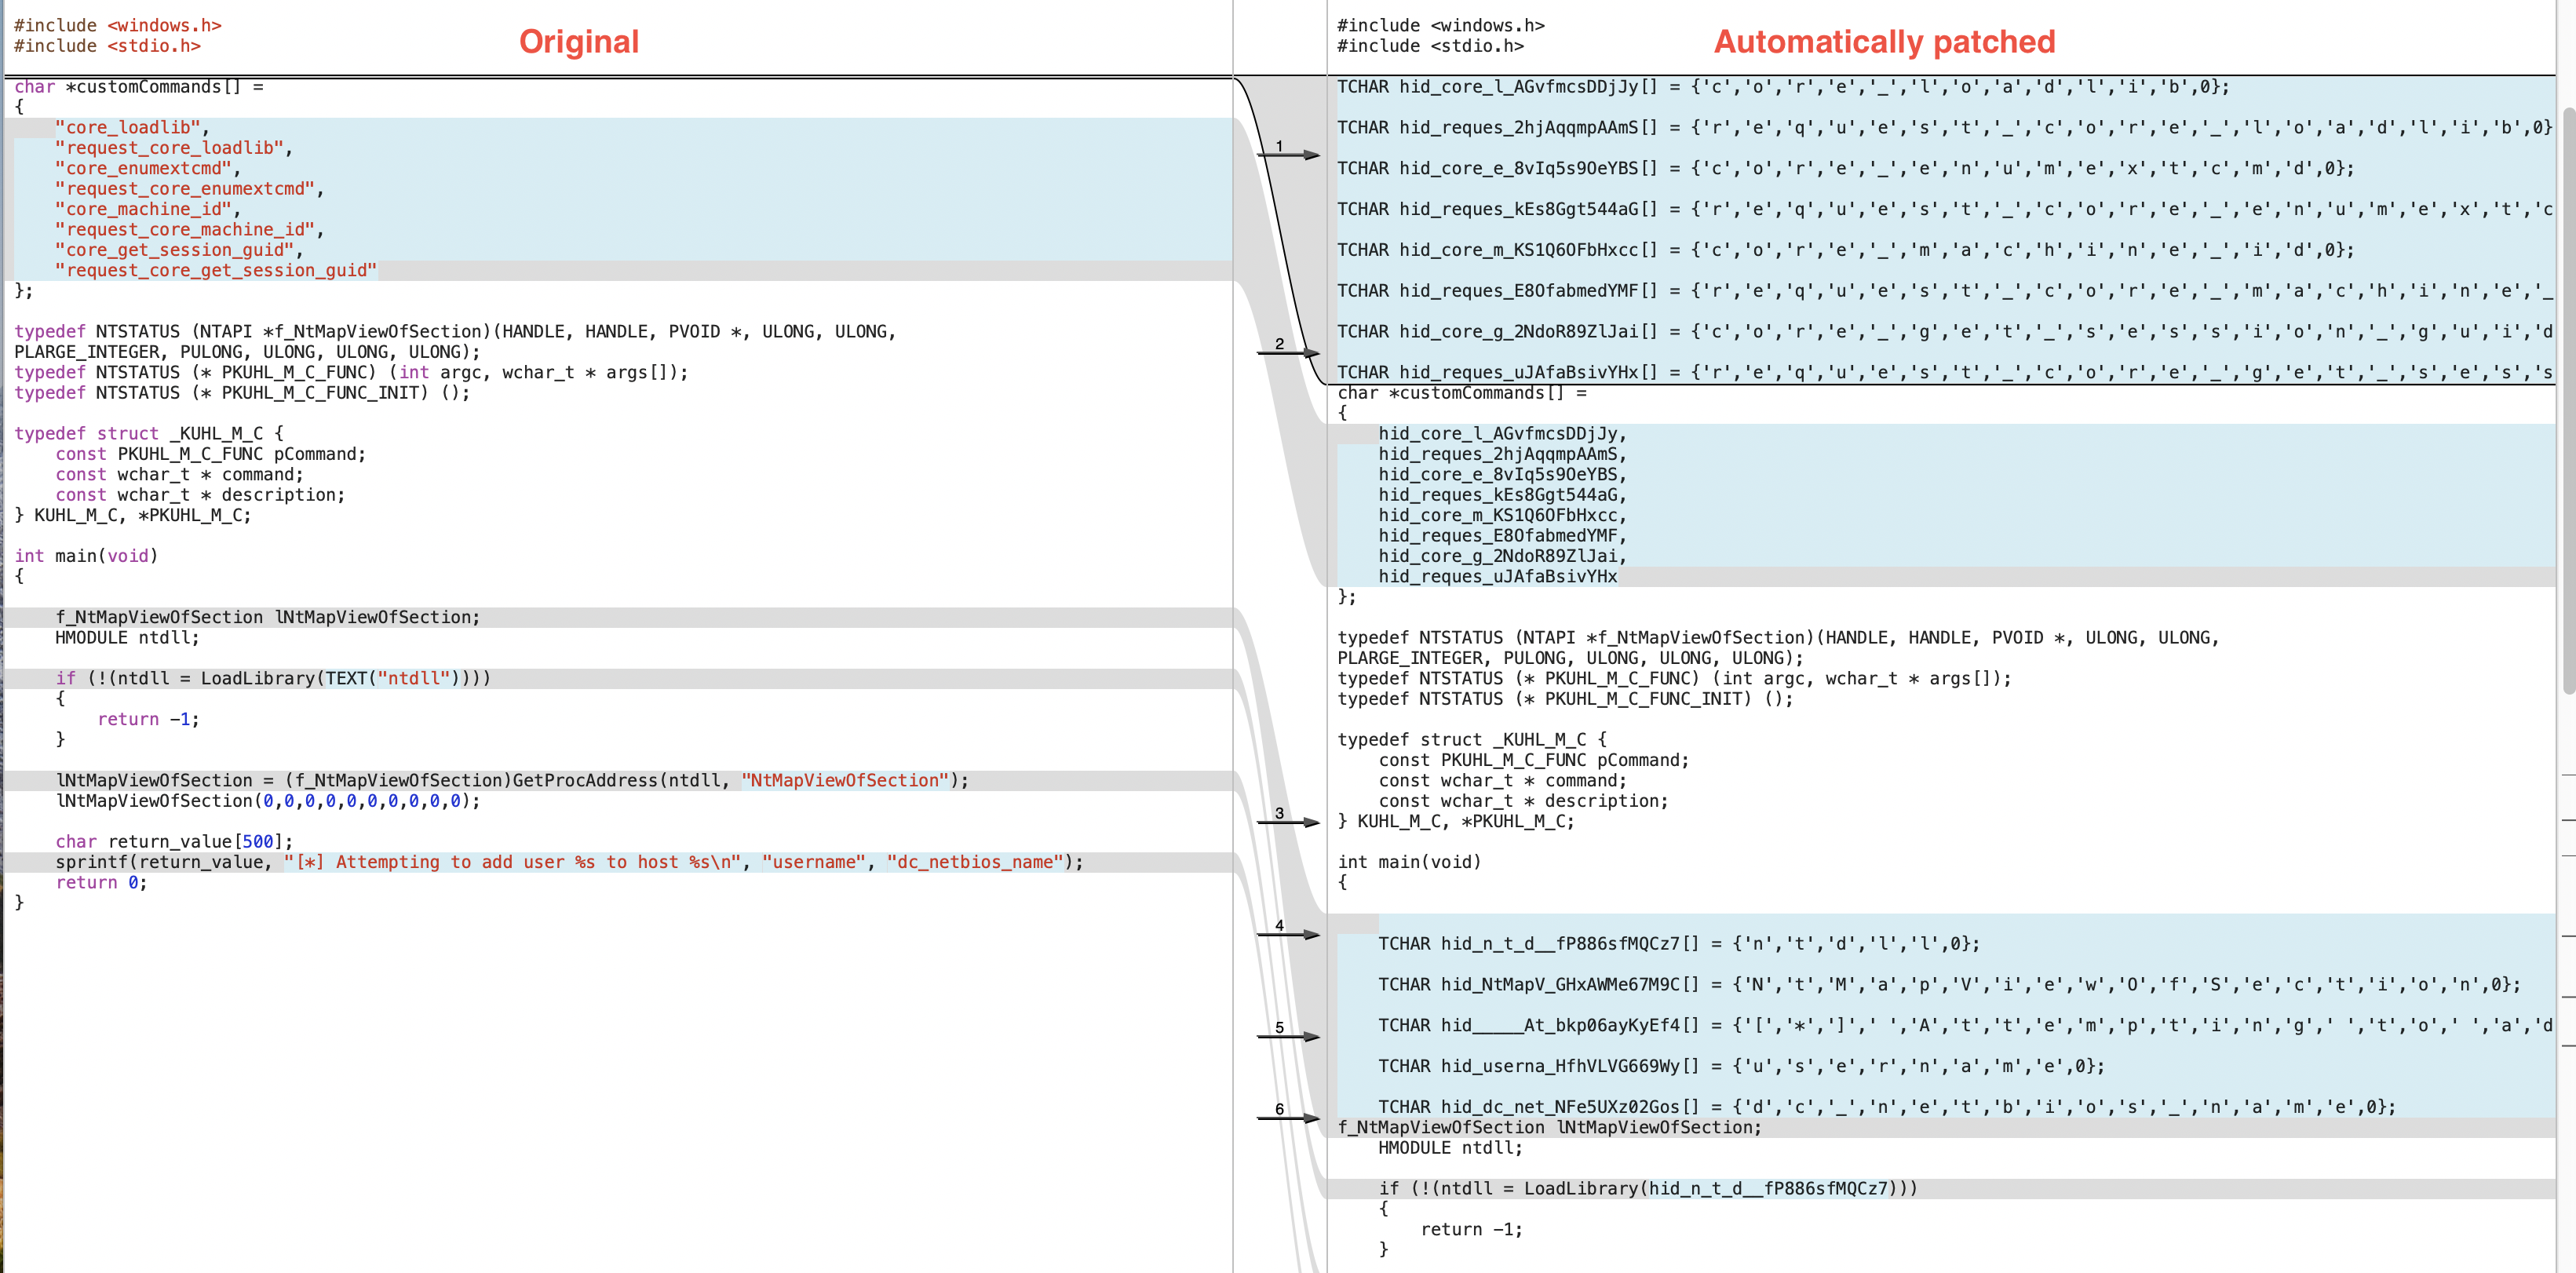 scrt/avcleaner
Ofuscador de código fonte C/C++ para bypass de antivírus
 airbus-seclab/bincat
Analisador estático de código binário, com integração IDA. Realiza análise de valor e de contaminação, reconstrução de tipos, detecção de uso após…
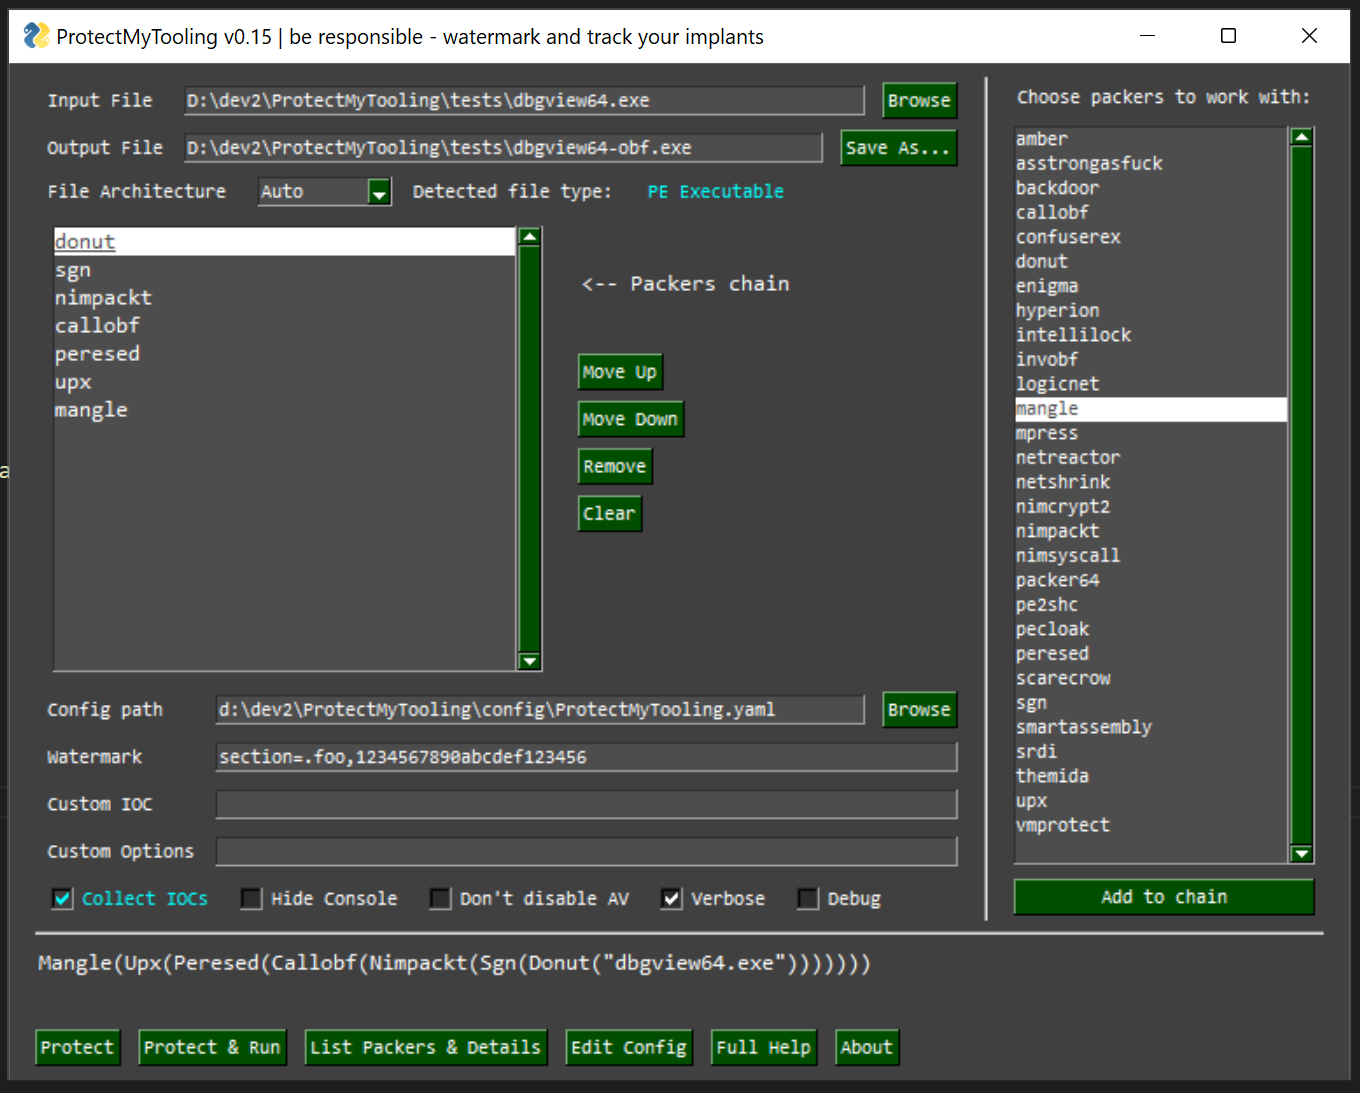 mgeeky/protectmytooling
Envoltório Multi-Packer que nos permite encadear vários packers, ofuscadores e outras armas voltadas para Red Team. Apresenta recursos de marca…
 uofw/uofw
O FirmWare Oficial não oficial, um projeto completo de engenharia reversa do firmware mais recente do PSP








