
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
 padayali-jd/cve-2025-63314
Divulgação detalhada de CVE-2025-63314: token de redefinição de senha estático e sem expiração no Acora CMS 10.7.1 possibilitando a tomada de conta e…
 remenis/cve-2025-67159
O firmware de câmeras IP baseadas em Vatilon permite bypass de autenticação e exposição de credenciais em texto claro através de requisições à API…
 rickidevs/cve-2026-26717
# Análise Técnica do CVE-2026-26717: Ataque de Temporização HMAC na Autenticação de Webhooks do OpenFUN Richie LMS O CVE-2026-26717 é uma…
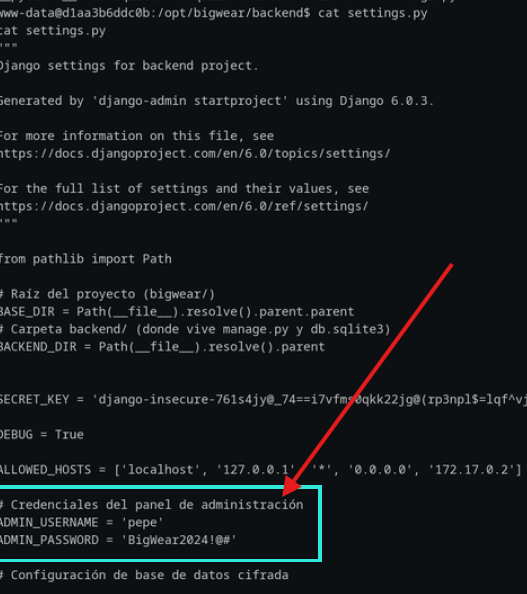 salimelh94/web-penetration-test
Explorando vulnerabilidades do WordPress (CVE-2025-34077), bypass de autenticação via injeção de cookie e escalonamento de privilégios para root.…
 gabs-hub/cve-2026-24061_lab
Laboratório Docker educacional que demonstra o CVE-2026-24061, um bypass de autenticação no GNU telnetd que permite acesso root por meio de injeção…
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
Relatório detalhado de vulnerabilidade sobre persistência de sessão no Nagios Fusion após habilitar 2FA, incluindo CVE-2025-60425, versões afetadas,…
 canpilayda/inetutils-telnetd-cve-2026-24061
# Demonstração da bypass de autenticação CVE-2026-24061 no GNU Inetutils telnetd, apresentada em um ambiente de laboratório Hackviser.
 aksalsalimi/cve-2026-26417
# Documentação de uma vulnerabilidade de controle de acesso quebrado no TCS Cognix Recon Client v3.0, detalhando CWE-862/639, endpoints afetados e…
 kso4more/cve-2025-0108
Reproduz a vulnerabilidade de confusão de caminho CVE-2025-0108 em pilhas Nginx/Apache. Inclui um PoC vulnerável e uma implementação corrigida…
 aniruddh-bhandarkar/cups-script-final-project
Script personalizado para demonstrar a nova contribuição ao CVE-2025-58060
 tierchampion/poc_cve-2015-9235
Demonstração do ataque de confusão de algoritmo em várias bibliotecas JWT
 ubaydev/cve-2026-11551-poc
Exploit de prova de conceito para CVE-2026-11551, uma vulnerabilidade de escalonamento de privilégio não autenticado no plugin Branda White Label…
 yucaerin/cve-2026-8181
O plugin Burst Statistics – Privacy-Friendly WordPress Analytics (Google Analytics Alternative) para WordPress é vulnerável a bypass de autenticação.
 alardiians/pocketbase-cve-2026-44166
Laboratório + relatório para CVE-2026-44166: Pré-sequestro de conta OAuth2 do PocketBase através de createData.email não validado
 richflexpix/cpanel-pwn
cPanel/WHM CVE-2026-41940 exploit de injeção CRLF para bypass de autenticação
 jenderal92/prepos-login-checker
Prepostseo Login Checker
 joelczk/cve-2025-48461
Divulgação técnica de uma vulnerabilidade de cookie de sessão previsível (CVE-2025-48461) no portal IoT Advantech WISE-4060, possibilitando desvio de…
 pannagkumaar/pentest-lab
Cyber range moderno com 50 desafios práticos em trilhas de segurança web, API, nuvem, IA e blue team. Inclui cadeias de ataque guiadas, simulador de…








