

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Autenticação

Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.9khá 11h 41m
hydra preview#2

hydra

GitHubory/hydra
17.7khá 3 meses
dex preview#3

dex

GitHubdexidp/dex
11.3khá 10h 6m
authelia preview#4

authelia

GitHubauthelia/authelia
28.5khá 17h 12m
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.4khá 13h 48m
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.6khá 15h 44m
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.4khá 9 dias
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1khá 7h 43m
spire preview#9

spire

GitHubspiffe/spire
2.6khá 1 dia
auth preview#10

auth

GitHubsupabase/auth
2.6khá 12h 59m
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1447 resultados
sonic-gnmi-noauth preview

sonic-gnmi-noauth

GitHubabraxas/sonic-gnmi-noauth

Documenta e reproduz uma falha de autenticação fail-open no SONiC gNMI, onde um mapa UserAuth vazio permite gravações gNMI Set e gNOI não…

embedded-systems-securityvulnerability-analysisexploitation+6
há 20 dias
ldapin preview

ldapin

GitHubaffolter-engineering/ldapin

Ferramenta CLI para realizar tarefas básicas de LDAP para avaliações de segurança

reconnaissancepassword-attacksvulnerability-analysis+3
3há 1 mês
pfsense-api-unix-sock-noauth preview

pfsense-api-unix-sock-noauth

GitHubabraxas/pfsense-api-unix-sock-noauth

pfSense Plus MIM API toolkit b4acd7ca - Alta - Local - Privilégio remanescente - unix sock enroll sem JWT

privilege-escalationvulnerability-analysisexploitation+5
há 1 mês
CVE-2026-95663 preview

CVE-2026-95663

GitHuboscerd/cve-2026-95663

Reprodutor de prova de conceito executável para CVE-2026-95663, em que o camel-keycloak do Apache Camel servia resultados de introspecção de token em…
defensive-toolsvulnerability-analysisweb-security+2
há 19 dias
Exploit-CVE-2023-49070-and-CVE-2023-51467-Apache-OFBiz preview

Exploit-CVE-2023-49070-and-CVE-2023-51467-Apache-OFBiz

GitHubuserconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz

Vulnerabilidade de bypass de autenticação Apache OFBiz < 18.12.10.

vulnerability-analysisexploitationweb-application-exploitation+3
5há 1 ano
CVE-2026-44706 preview

CVE-2026-44706

GitHubhakaioffsec/cve-2026-44706

Injeção SQL no FilterService do Chatwoot

vulnerability-analysisexploitationweb-application-exploitation+4
6há 5 meses
CVE-2026-79397-Authenticated-OS-Command-Injection-in-ONT-4GE-RFDW-Ping-Diagnostics preview

CVE-2026-79397-Authenticated-OS-Command-Injection-in-ONT-4GE-RFDW-Ping-Diagnostics

GitHubjed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics

Aviso e prova de conceito para uma injeção autenticada de comandos do sistema operacional no diagnóstico Ping web do ONT-4GE-RFDW, explorável por…

embedded-systems-securityiot-securityvulnerability-analysis+5
há 20 dias
CVE-2026-85301 preview

CVE-2026-85301

GitHuboscerd/cve-2026-85301

Reprodutor de prova de conceito executável para o bypass de validação de emissor do Apache Camel camel-keycloak (CWE-287), demonstrando o…
defensive-toolsvulnerability-analysisexploitation+3
há 28 dias
cve-2025-0364 preview

cve-2025-0364

GitHubvulncheck-oss/cve-2025-0364

CVE-2025-0364: BigAnt Server RCE Exploit

vulnerability-analysisexploitationweb-application-exploitation+3
7há 1 ano
CVE-2026-104110 preview

CVE-2026-104110

GitHubpervinzahidli/cve-2026-104110

Divulgação não autenticada do caminho de pasta interna, e-mail do cliente e política de upload para portais de clientes do FileRise Pro via…
vulnerability-analysisexploitationinformation-gathering+5
há 1 mês
CVE-2022-0441 preview

CVE-2022-0441

GitHubbiulove0x/cve-2022-0441

WordPress Plugin MasterStudy LMS 2.7.5 - Criação de Conta de Administrador Não Autenticada

vulnerability-analysisexploitationweb-application-exploitation+2
6há 4 anos
openmeetings-soap-otp-skip preview

openmeetings-soap-otp-skip

GitHubabraxas/openmeetings-soap-otp-skip

Apache OpenMeetings 9.1.0 - Alta - Remoto - Ignorar 2FA - Login por senha via SOAP/REST ignora TOTP

vulnerability-analysisexploitationweb-application-exploitation+4
há 20 dias
wpbf preview

wpbf

GitHubdejanlevaja/wpbf

WPBF - um forçador de força bruta multithread para WordPress
password-attacksinformation-gatheringweb-security+2
5há 12 anos
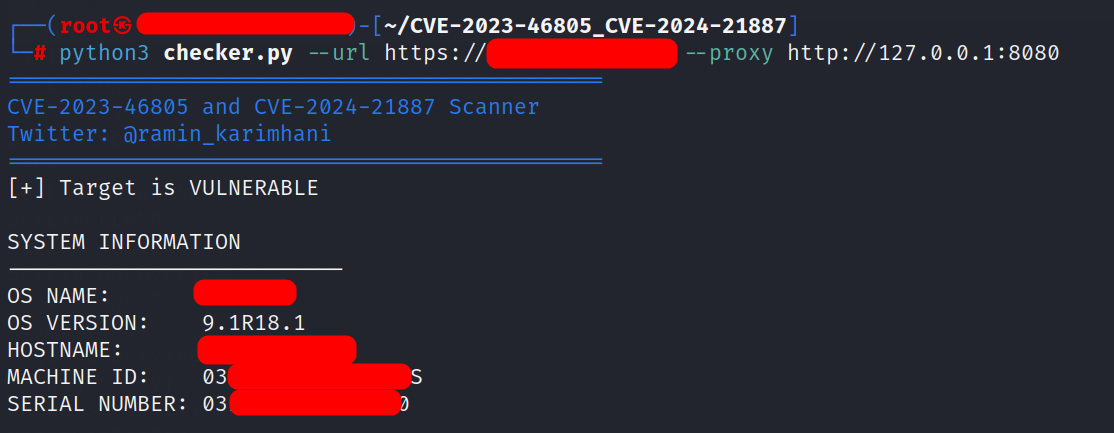
CVE-2023-46805_CVE-2024-21887 preview

CVE-2023-46805_CVE-2024-21887

GitHubraminkarimkhani1996/cve-2023-46805_cve-2024-21887

O script neste repositório apenas verifica se as vulnerabilidades especificadas no produto Ivanti Connect Secure existem.

vulnerability-analysisexploitationweb-application-exploitation+2
5há 2 anos
t3code-websocket-ticket-origin preview

t3code-websocket-ticket-origin

GitHubabraxas/t3code-websocket-ticket-origin

T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.

vulnerability-analysisweb-application-exploitationweb-security+3
há 8 dias
PoC-CVE-2026-33871 preview

PoC-CVE-2026-33871

GitHubiam-s21-caece/poc-cve-2026-33871

Scripts Python de prova de conceito que demonstram uma vulnerabilidade de negação de serviço no Keycloak 20.0.3, com alvos configuráveis e variantes…

vulnerability-analysisexploitationweb-application-exploitation+2
há 11 dias
epson-eh-tw5350-advisories preview

epson-eh-tw5350-advisories

GitHubdpfkdlemtp/epson-eh-tw5350-advisories

Avisos de segurança para CVE-2021-43716/43717/43718 (Epson EH-TW5350)

embedded-systems-securityvulnerability-analysisweb-security+2
há 1 mês
CVE-2024-10924-Wordpress-Docker preview

CVE-2024-10924-Wordpress-Docker

GitHubtrackflaw/cve-2024-10924-wordpress-docker

Container docker vulnerável para Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de Autenticação CVE-2023-50164


vulnerability-analysisexploitationweb-security+3
3há 1 ano
Anterior1…363738…81Próximo







