
 #1
Ferramentas de teste de API, fuzzing, validação de esquema, teste de autenticação e segurança de gateway.
Recomendado pelo Kitploit
 owasp/python-honeypot
OWASP Honeypot, Framework de Decepção Automatizada.
 watchdogsecurity/porch-pirate
O Porch Pirate é o cliente e framework de reconhecimento / OSINT Postman mais abrangente, que facilita a descoberta e exploração automatizada de…
 dolevf/graphql-cop
Utilitário Python leve para auditoria de segurança automatizada de APIs GraphQL. Detecta configurações incorretas, vazamentos de informações e…
 openpcc/openpcc
Um framework de código aberto para inferência de IA com privacidade verificável
 lsh123/xmlsec
XML Security Library
 pompelmi/pompelmi
Escaneamento antivírus ClamAV para Node.js — escaneie uploads de arquivos com uma única chamada de função. Zero dependências. Verdictos tipados com…
 teycir/burpapisecuritysuite
Extensão do Burp Suite para testes de segurança de API com 15 tipos de ataque, 108+ payloads, fuzzing inteligente, detecção de BOLA/IDOR, integração…
 undeadsec/swaggerspy
Ferramenta automatizada de OSINT que escaneia documentação de API do SwaggerHub para descobrir segredos, credenciais e informações sensíveis expostos…
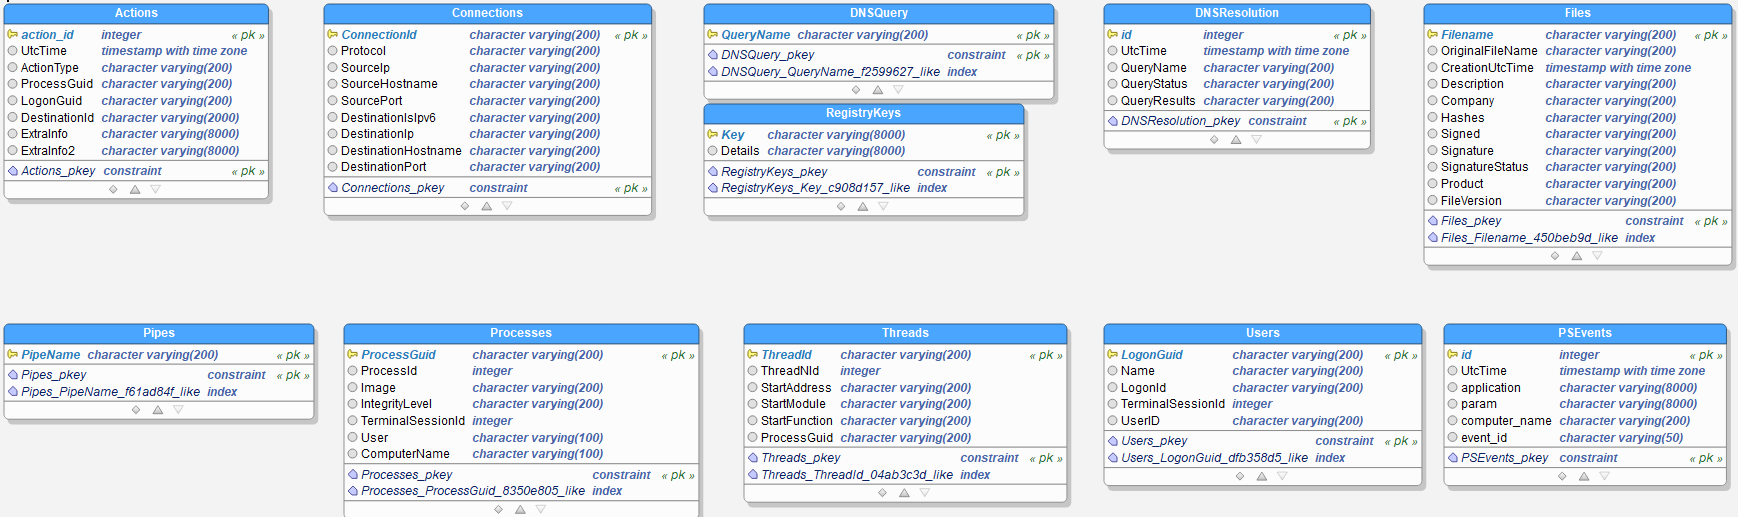 lucky-luk3/grafiki
Ferramenta de Threat Hunting sobre Sysmon e gráficos
 sentrypeer/sentrypeer
Honeypot SIP distribuído que detecta e compartilha dados de fraude em ataques VoIP. Coleta IPs de atores maliciosos e números de telefone via rede…
 nicholasaleks/graphql-threat-matrix
Estrutura de ameaças GraphQL usada por profissionais de segurança para pesquisar lacunas de segurança em implementações GraphQL
 lumoslab-innovation/openhunterai
Red team de IA local-first para segurança de aplicações web, API e LLM. Raciocínio no estilo de atacante, descobertas respaldadas por evidências e…
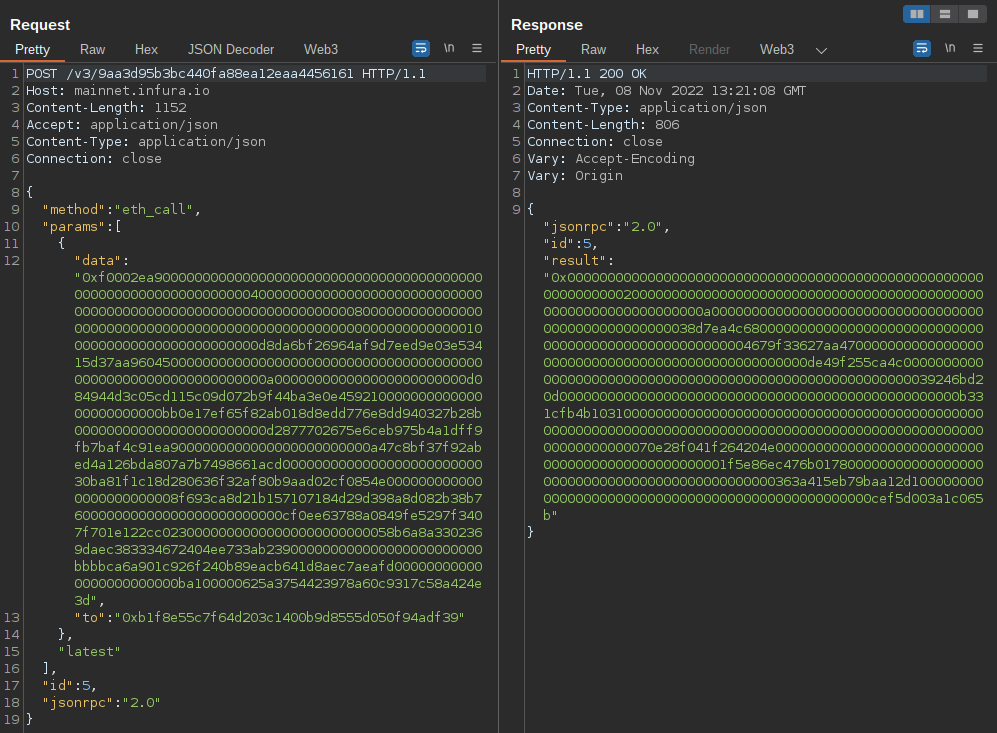 uwctcjnwlk/web3-decoder
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…
 hashicorp-forge/grove
Um framework de coleta de logs como Software como Serviço (SaaS).
 owasp/secure-agent-playbook
Projeto OWASP Secure Agent Playbook
 tno-s3/wuppiefuzz
Um fuzzer de API REST guiado por cobertura desenvolvido sobre LibAFL.
 softrams/bulwark
Uma ferramenta de gerenciamento de ativos e vulnerabilidades organizacionais, com integração com Jira, projetada para gerar relatórios de segurança…
 vulncheck-oss/cli
VulnCheck's official command line tool







