
 #1
Ferramentas para avaliar a segurança de APIs REST, SOAP e GraphQL.
Recomendado pelo Kitploit

 asaotomo/hx0-hawkeye
Uma extensão leve de navegador para captura de tráfego e análise de segurança, que permite realizar o fluxo de trabalho completo de captura,…
 sech0us3/waf-checker
Ferramenta automatizada de avaliação de WAF que detecta fornecedores de firewall, testa 19 categorias de ataque com payloads de evasão avançados e…
 xaaha/hulak
Um cliente CLI de API leve, baseado em arquivos, com segredos criptografados com age, suporte GraphQL de primeira classe e um servidor MCP integrado…
 nccgroup/argumentinjectionhammer
Uma extensão do Burp projetada para identificar vulnerabilidades de injeção de argumentos.
 google/aura-inspector
Ferramenta automatizada de teste de segurança para o Salesforce Experience Cloud que descobre aplicações Aura mal configuradas, registos acessíveis e…
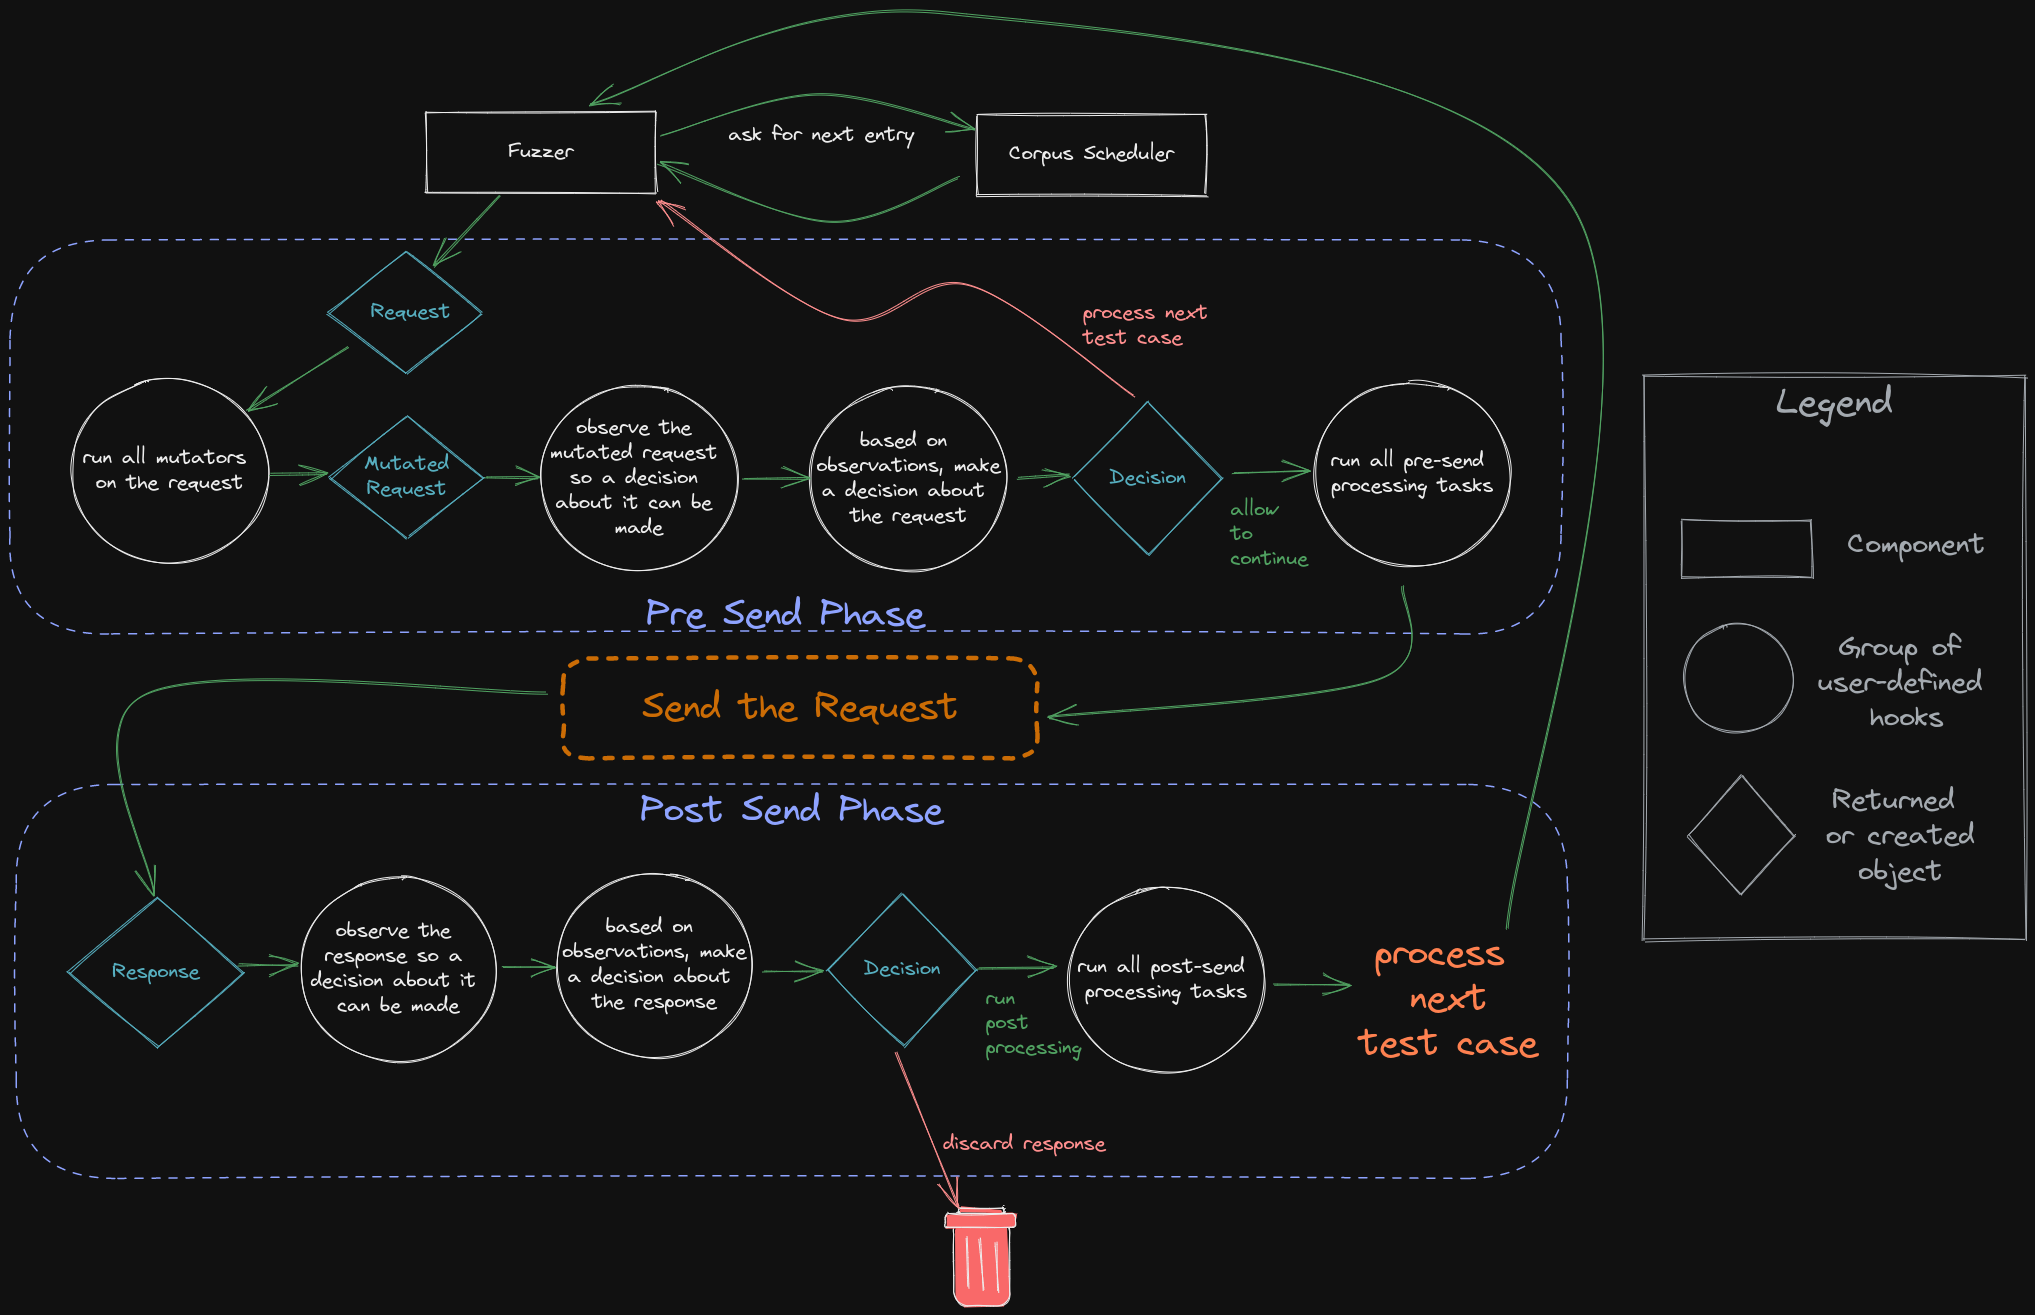 epi052/feroxfuzz
Construa fuzzers HTTP black-box cientes de estrutura em Rust com mutadores, escalonadores, observadores, decisores e processadores componíveis para…
 manuelberrueta/flowanalyzer
FlowAnalyzer é uma ferramenta para auxiliar no teste e na análise de Fluxos OAuth 2.0, incluindo OpenID Connect (OIDC).
 pentestgeek/burpcommander
Interface de linha de comando em Ruby para a API REST do Burp Suite
 cybervelia/graphicator
Ferramenta automatizada de enumeração de esquemas GraphQL e extração de dados que itera documentos de introspecção, reconstrói consultas e salva…
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
Framework automatizado de testes de penetração para APIs REST com geração de testes orientada por OpenAPI, 32 testes de segurança baseados na OWASP e…
 owasp/raider
OWASP Raider: um novo framework para manipular os processos HTTP de sessões persistentes
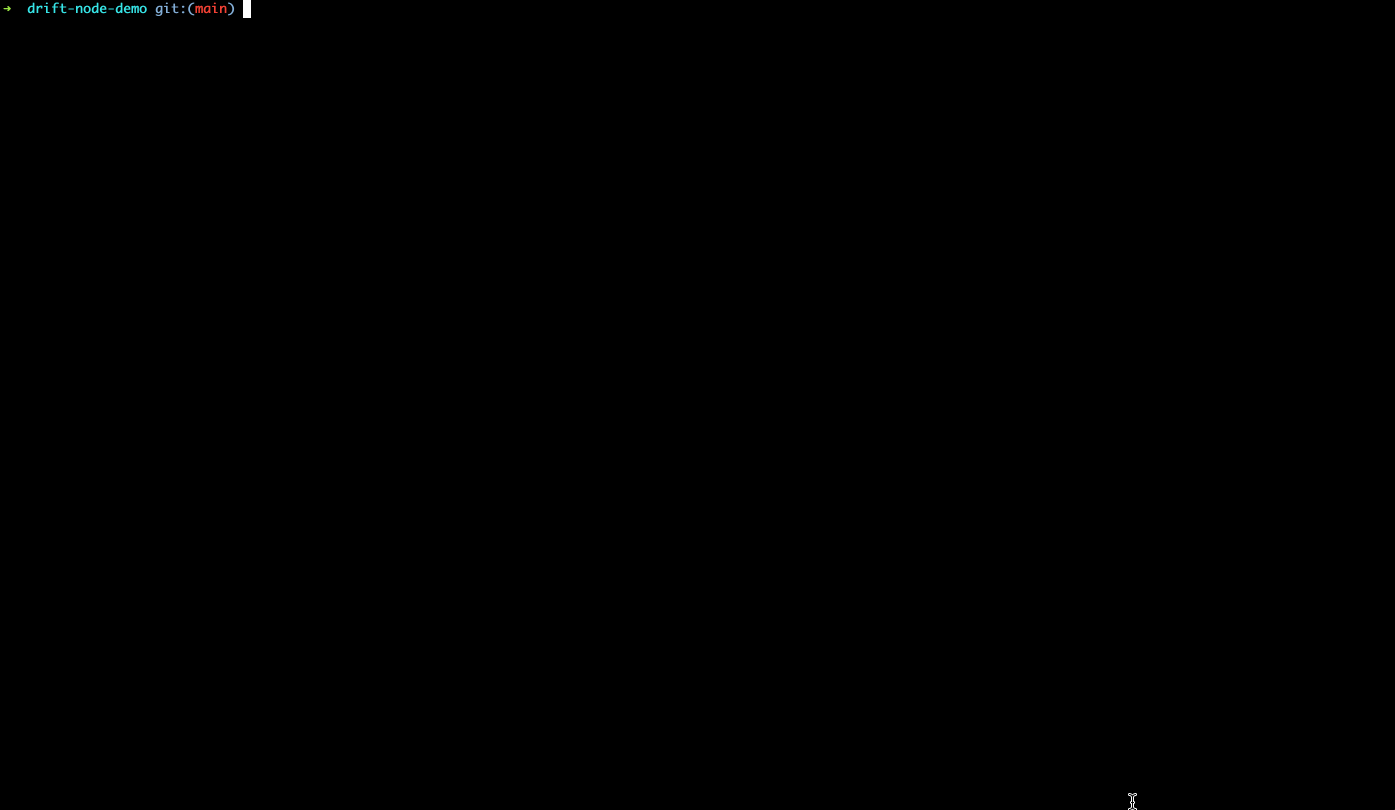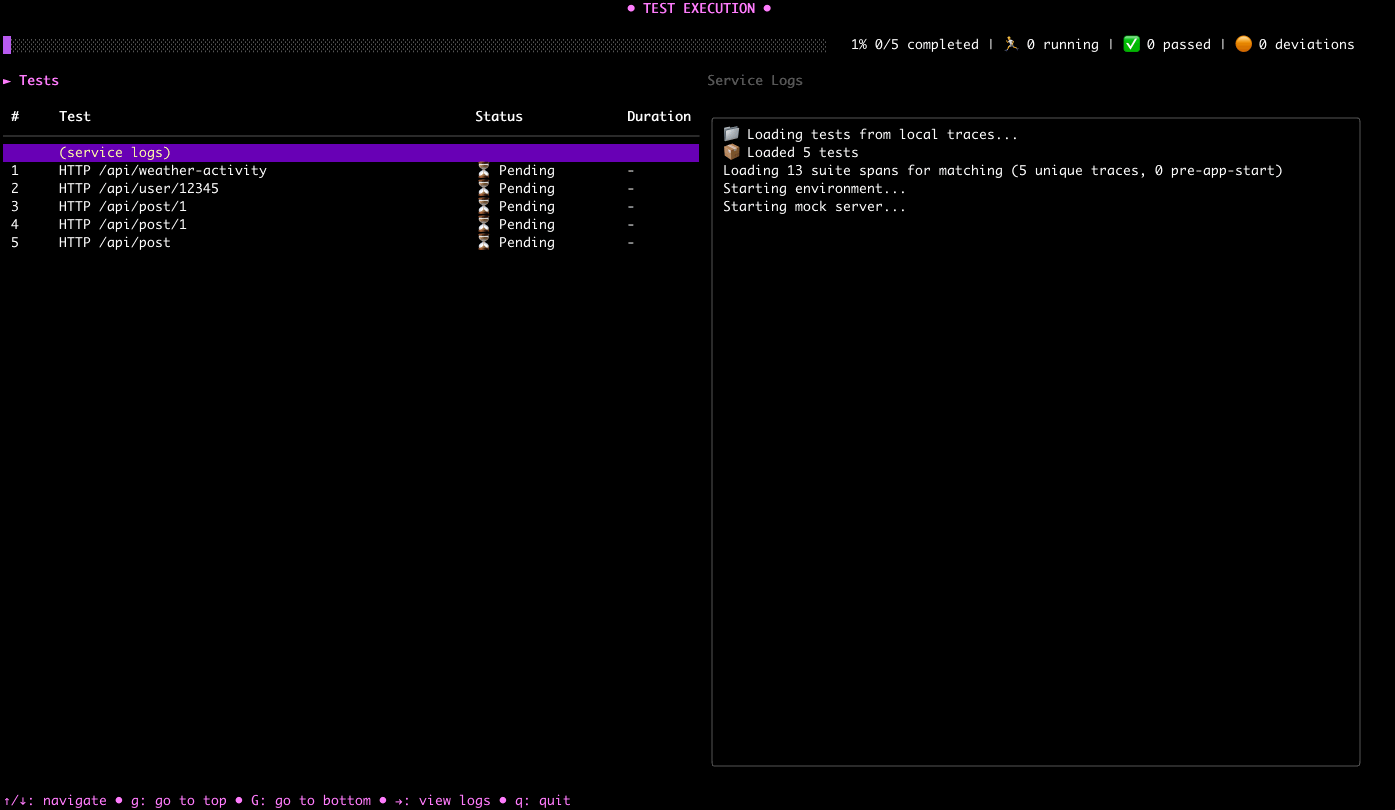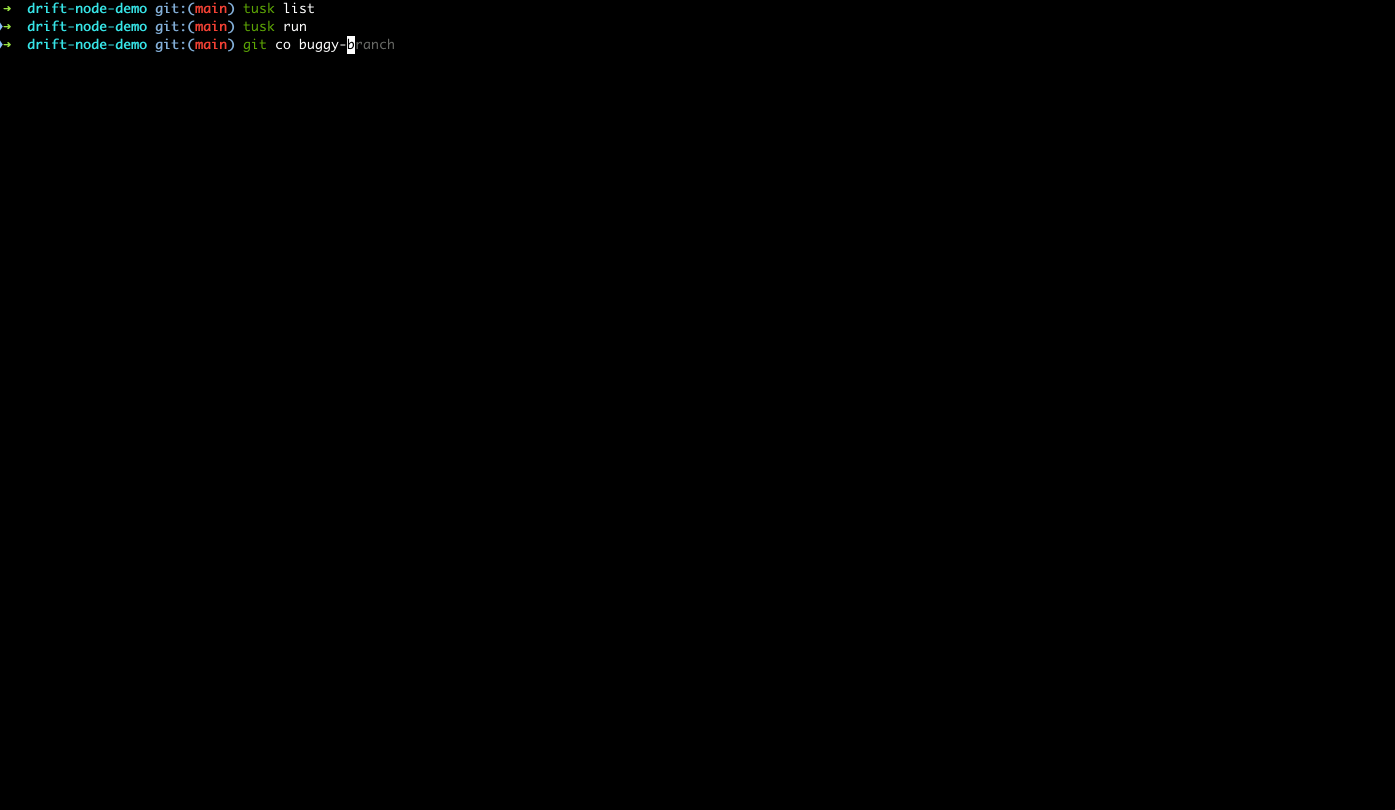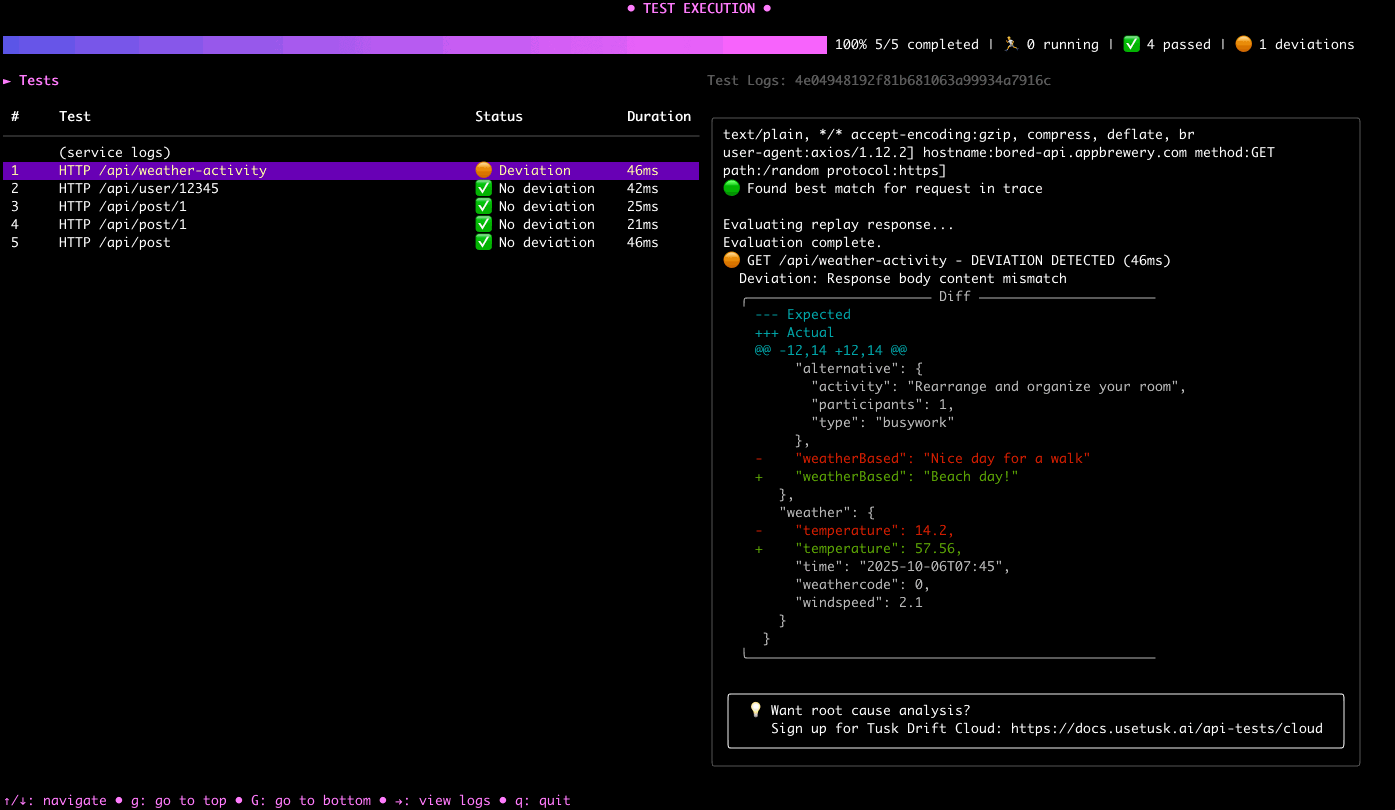 use-tusk/drift-node-sdk
SDK Node.js para capturar e reproduzir chamadas de API feitas para/de seu serviço
 use-tusk/tusk-cli
Suite de testes automatizados com gravação e reprodução de tráfego ao vivo
 santandersecurityresearch/corsair_scan
Scanner automatizado de má configuração de CORS que testa injeção de cabeçalho Origin, reflexão de curinga e vazamento de credenciais em aplicações…
 danialhalo/acuautomate
Ferramenta CLI não oficial do Acunetix para testes de penetração automatizados e caça a bugs em grandes escopos.
 portswigger/pentest-mapper
Uma extensão do Burp Suite para testes de penetração de aplicações, para mapear fluxos e vulnerabilidades.
 s4dhulabs/vimana-framework
Vimana é um framework modular de segurança para auditoria de APIs Python e aplicações Web. A arquitetura baseada em plugins permite que profissionais…








