
 #1
Ferramentas para avaliar a segurança de APIs REST, SOAP e GraphQL.
Recomendado pelo Kitploit

 opaxial/cve-2026-9830
CVE-2026-9830 Prova de Conceito
 ethicalhackingplayground/ssrf-king
Plugin SSRF para Burp que automatiza a detecção de SSRF em todas as requisições.
 codewatchorg/sqlipy
SQLiPy é um plugin Python para o Burp Suite que integra o SQLMap usando a API do SQLMap.
 bbva/apicheck
O conjunto de ferramentas DevSecOps para APIs REST
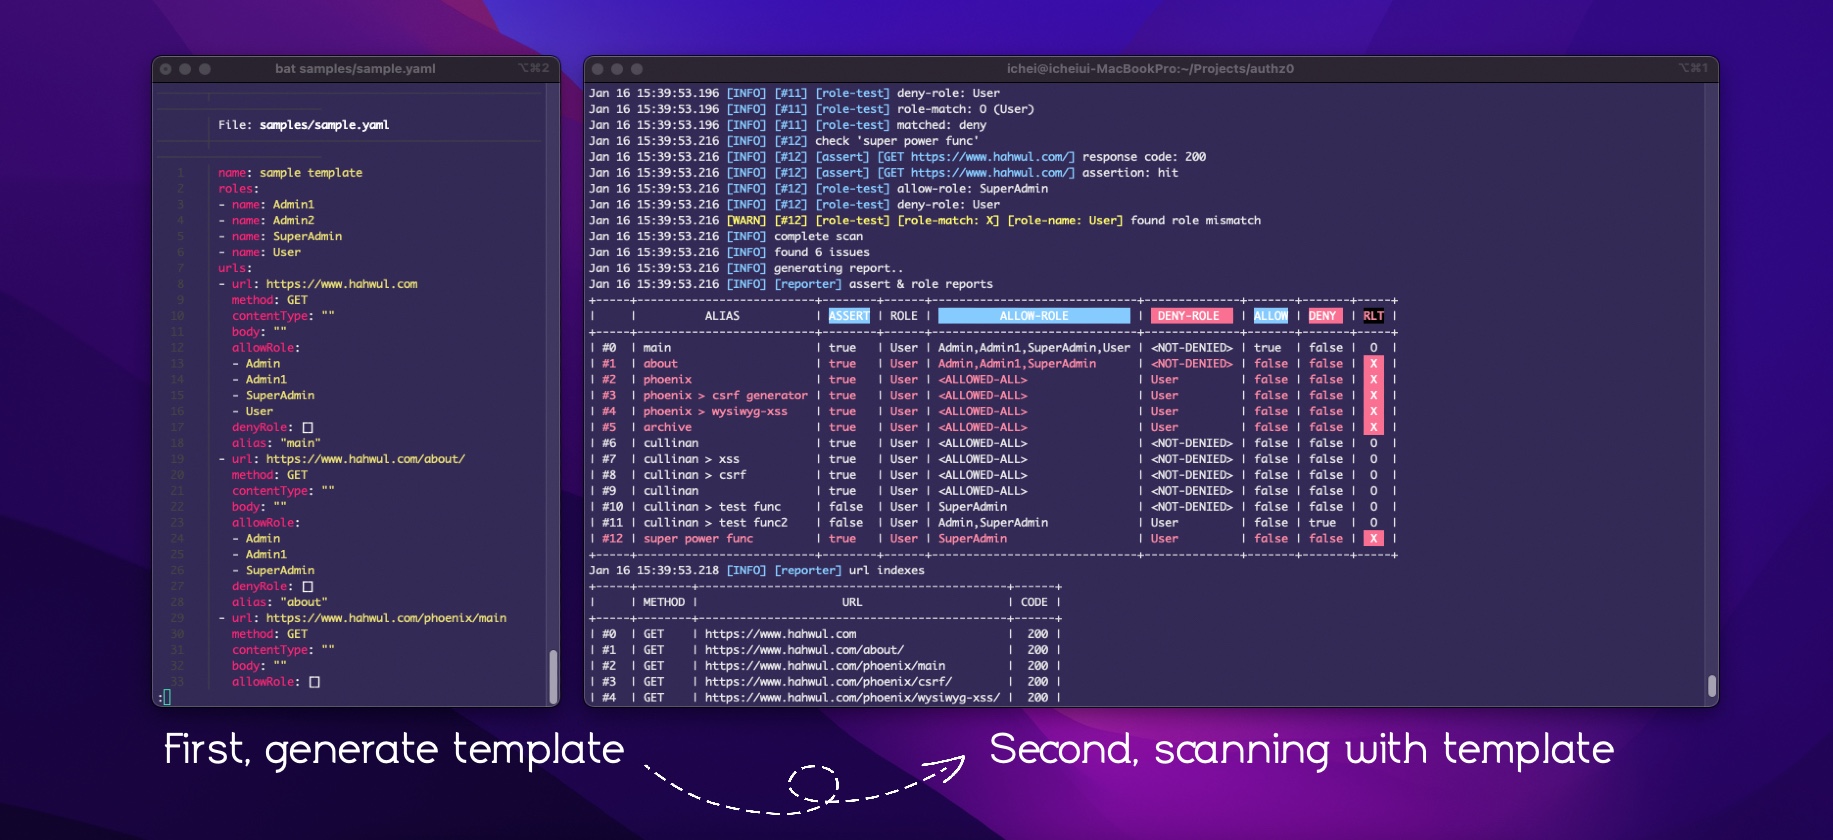 hahwul/authz0
Ferramenta automatizada de teste de autorização que detecta acesso não autorizado ao escanear URLs com credenciais baseadas em funções usando modelos…
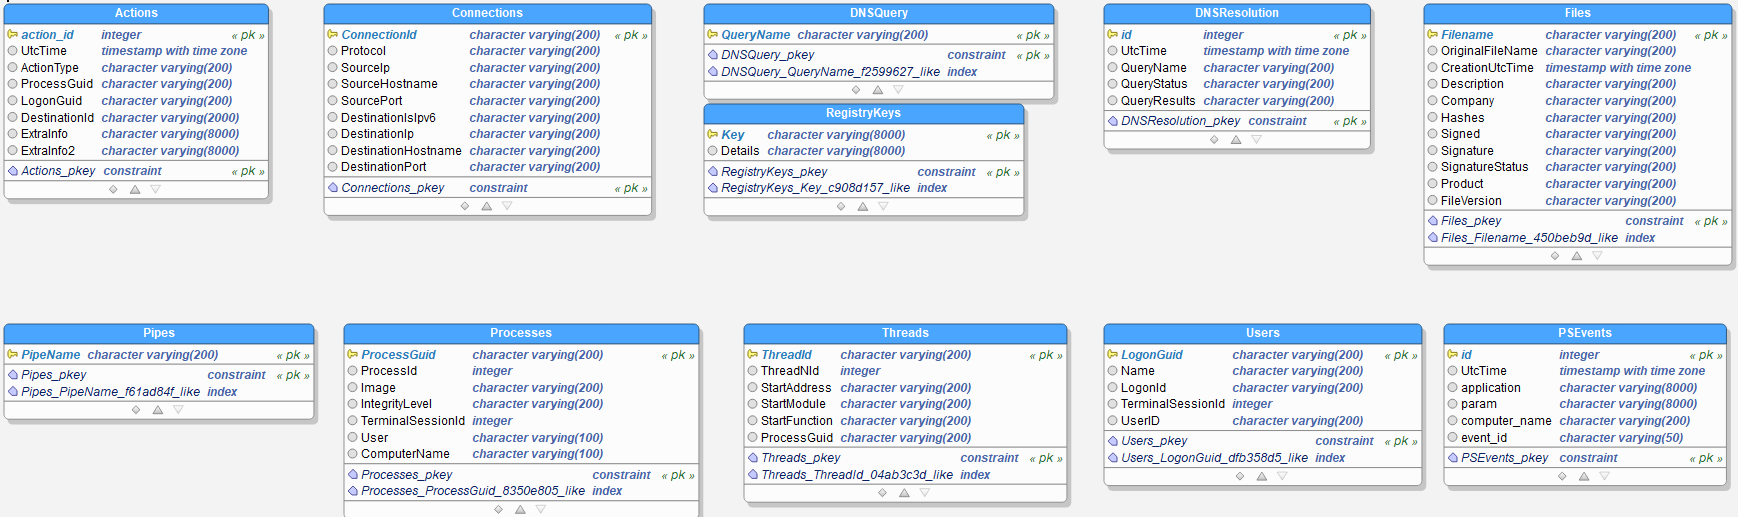 lucky-luk3/grafiki
Ferramenta de Threat Hunting sobre Sysmon e gráficos
 yalcinyolalan/wssat
FERRAMENTA DE AVALIAÇÃO DE SEGURANÇA DE SERVIÇOS WEB
 subgraph/vega
Subgraph Vega
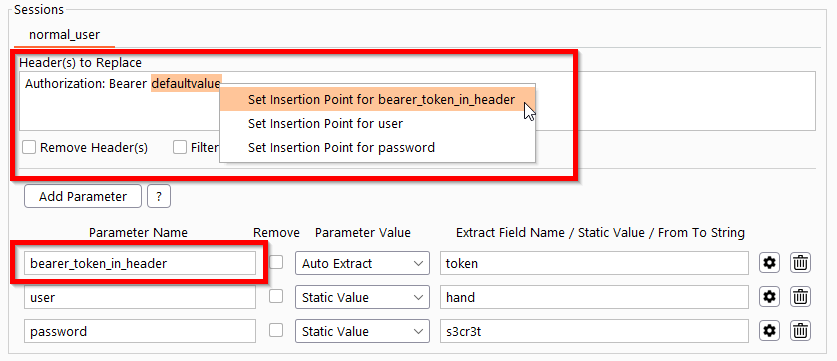 simioni87/auth_analyzer
Extensão do Burp para testar problemas de autorização. Repetição automatizada de requisições e extração de valores de parâmetros em tempo real.
 aws/http-desync-guardian
Analisar requisições HTTP para minimizar riscos de ataques HTTP Desync (precursor para contrabando/divisão de requisições HTTP).
 tno-s3/wuppiefuzz
Um fuzzer de API REST guiado por cobertura desenvolvido sobre LibAFL.
 brutelogic/unkover
Testador de bypass de acesso 403/401 em Bash que sonda uma URL com spoofing de cabeçalhos, adulteração de métodos, normalização de caminhos e…
 ngalongc/openapi_security_scanner
Scanner de segurança de autorização automatizado para APIs baseadas em OpenAPI. Testa endpoints GET com múltiplos conjuntos de credenciais para…
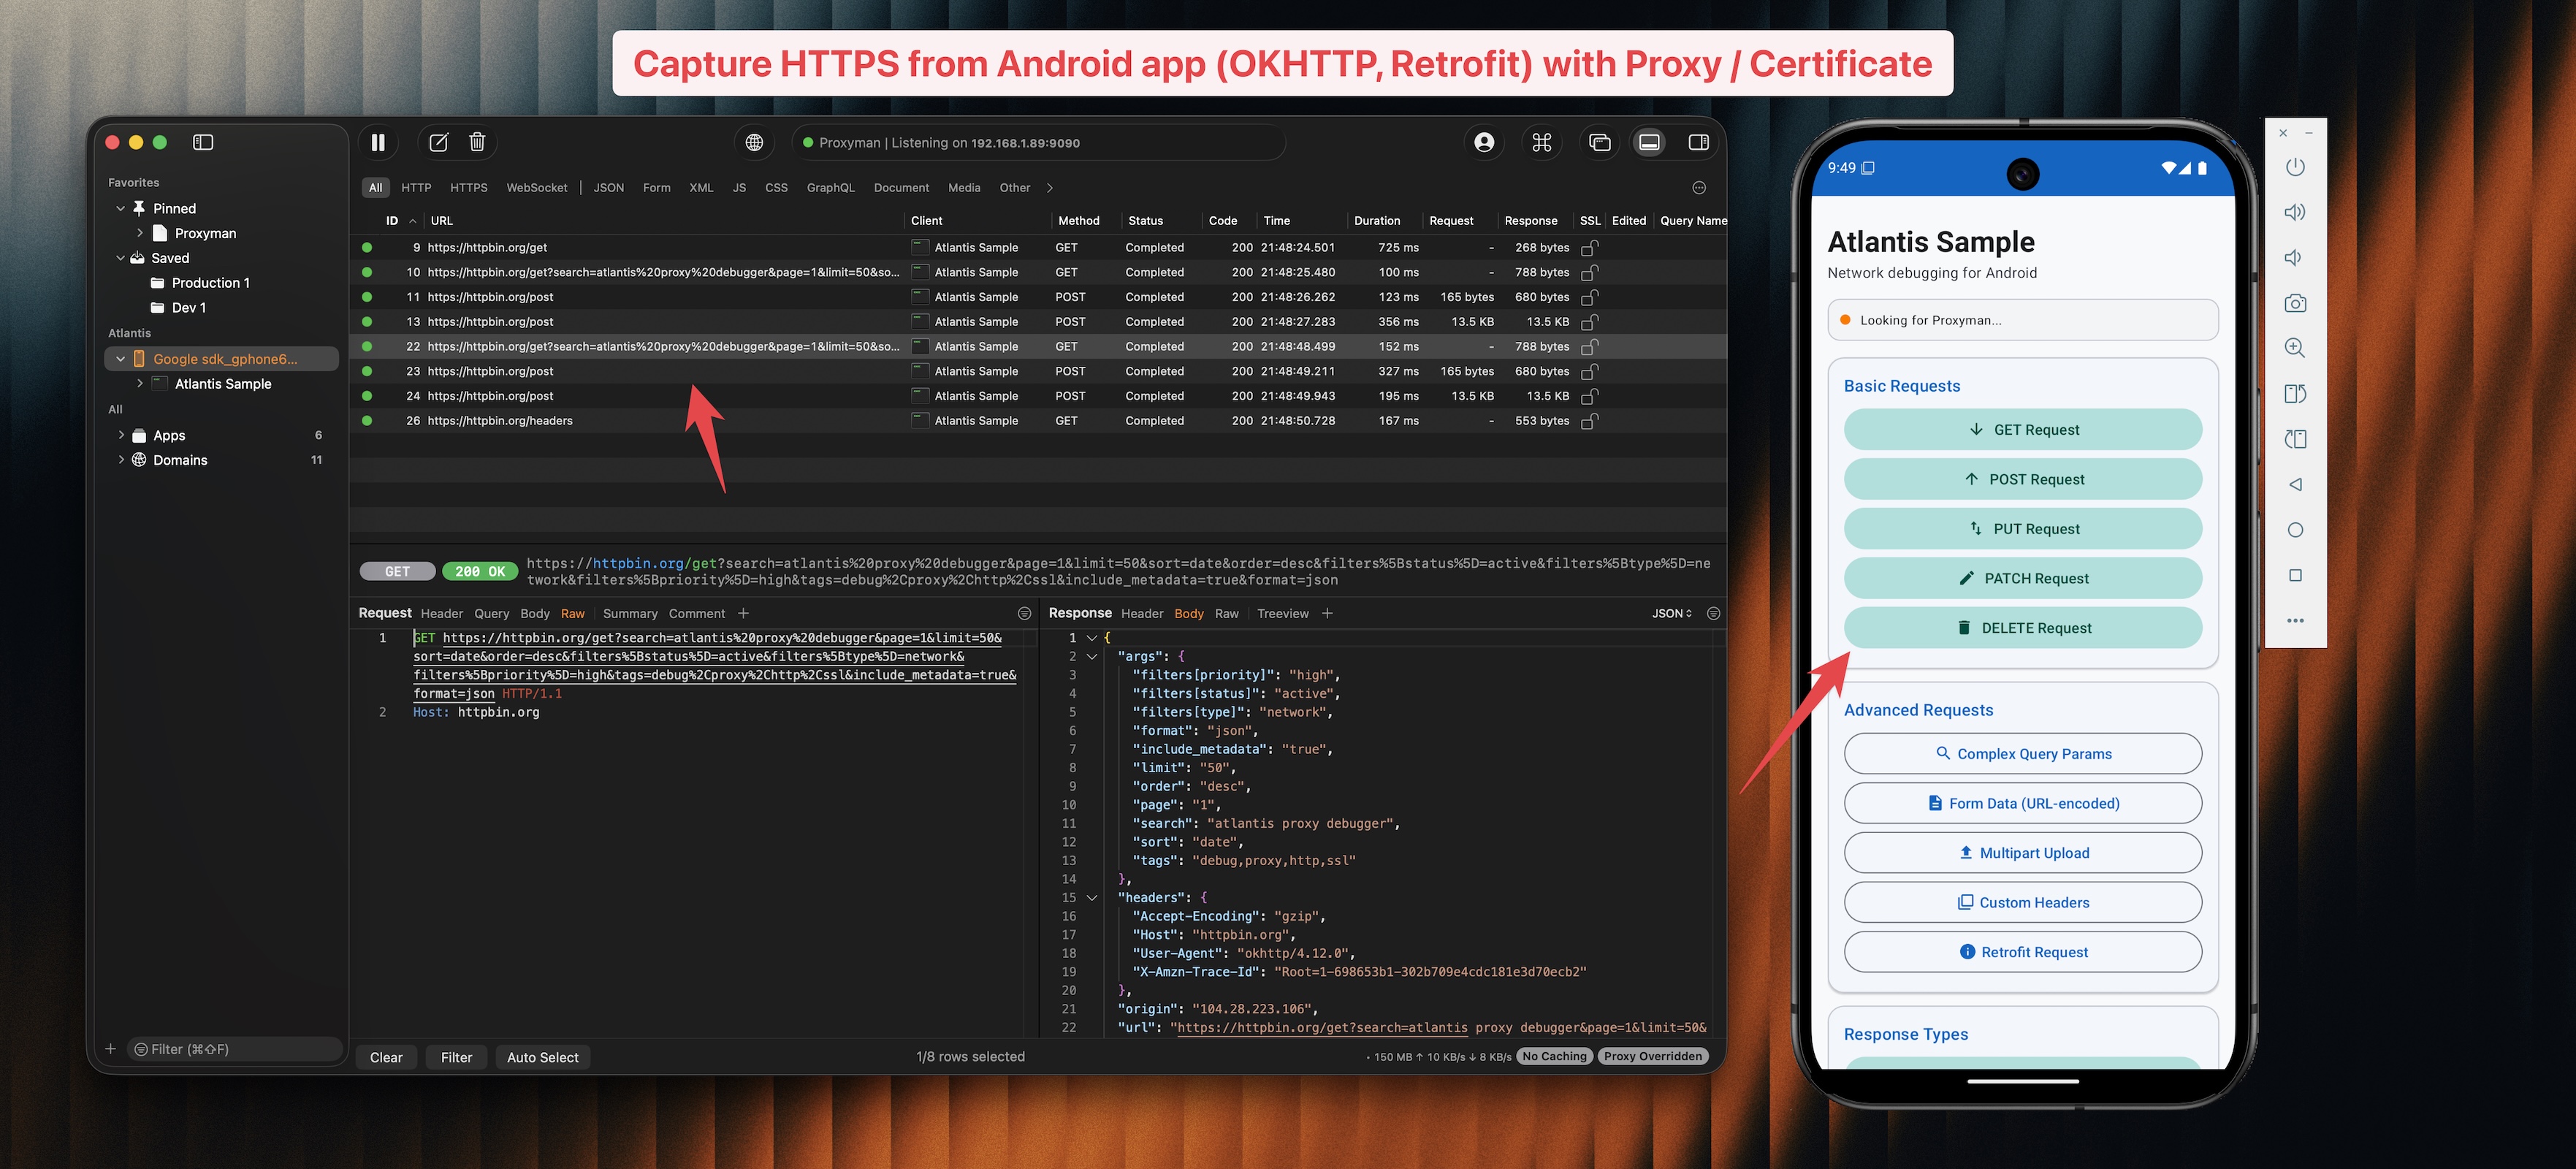 proxymanapp/atlantis-android
Capture o tráfego HTTP/HTTPS de aplicativos Android e envie para o Proxyman para depuração.
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 de alto desempenho em Rust com interceptação TLS, reescrita de requisições baseada em regras, captura de tráfego,…
 dipjyotimetia/hybridtestframework
Teste de ponta a ponta de Web, API, Nuvem, Eventos e Segurança
 aress31/openapi-parser
Analisar documentos OpenAPI no Burp Suite para automatizar avaliações de segurança de APIs baseadas em OpenAPI (aprovado pela PortSwigger para…
 0x999-x/jsluicepp
jsluice++ é uma extensão do Burp Suite projetada para varredura passiva e ativa de tráfego JavaScript usando a ferramenta CLI jsluice








