
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit

 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
Scanner de malware Linux com múltiplos mecanismos e cinco estágios de detecção (MD5, padrão HEX, YARA, ClamAV, estatístico), monitoramento inotify em…
 nfstream/nfstream
NFStream: um Framework Flexível de Análise de Dados de Rede.
 logpai/logparser
Um kit de ferramentas de aprendizado de máquina para análise de logs [ICSE'19, DSN'16]
 cisco/joy
Um pacote para capturar e analisar dados de fluxo de rede e dados intra-fluxo, para pesquisa de rede, perícia forense e monitoramento de segurança.
 echowei/deeptraffic
Modelos de Deep Learning para classificação de tráfego de rede
 ion-storm/sysmon-config
Configuração avançada do Sysmon para ATT&CK, com foco na Detecção da Maioria das Técnicas por fonte de dados no MITRE ATT&CK, Fornecendo Visibilidade…
 dannymcc/bluehood
Monitore a atividade Bluetooth da sua vizinhança local.
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 lethal-forensics/memprocfs-analyzer
Automatiza fluxos de trabalho de forense de memória do Windows e DFIR com MemProcFS: varredura YARA/ClamAV, detecção de anomalias em processos e…
 neo23x0/raccine
Uma vacina simples contra ransomware
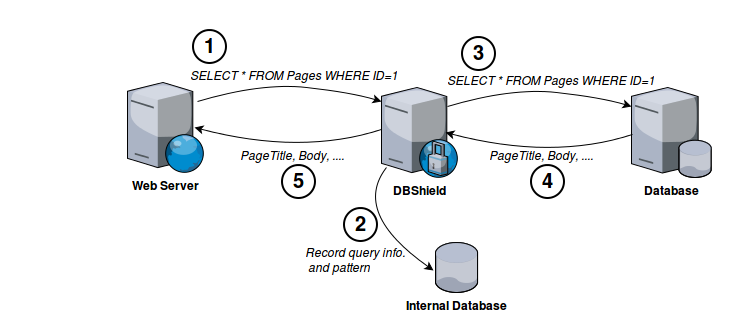 nim4/dbshield
Firewall de banco de dados escrito em Go
 activecm/rita
Real Intelligence Threat Analytics (RITA) é um framework para detectar comunicação de comando e controle através da análise de tráfego de rede.
 chainguard-dev/osquery-defense-kit
Consultas de detecção e resposta prontas para produção no osquery
 skelsec/jackdaw
coletar coletar coletar
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 securityclaw/securityclaw
Um agente autônomo modular e baseado em habilidades do Security Operations Center (SOC) que monitora dados do OpenSearch/Elasticsearch, constrói…
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.








