#1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
 lightless-labs/third-thoughts
Kit de ferramentas de pesquisa para analisar padrões comportamentais de agentes de IA por meio de análise de corpus multidisciplinar. Analisa…
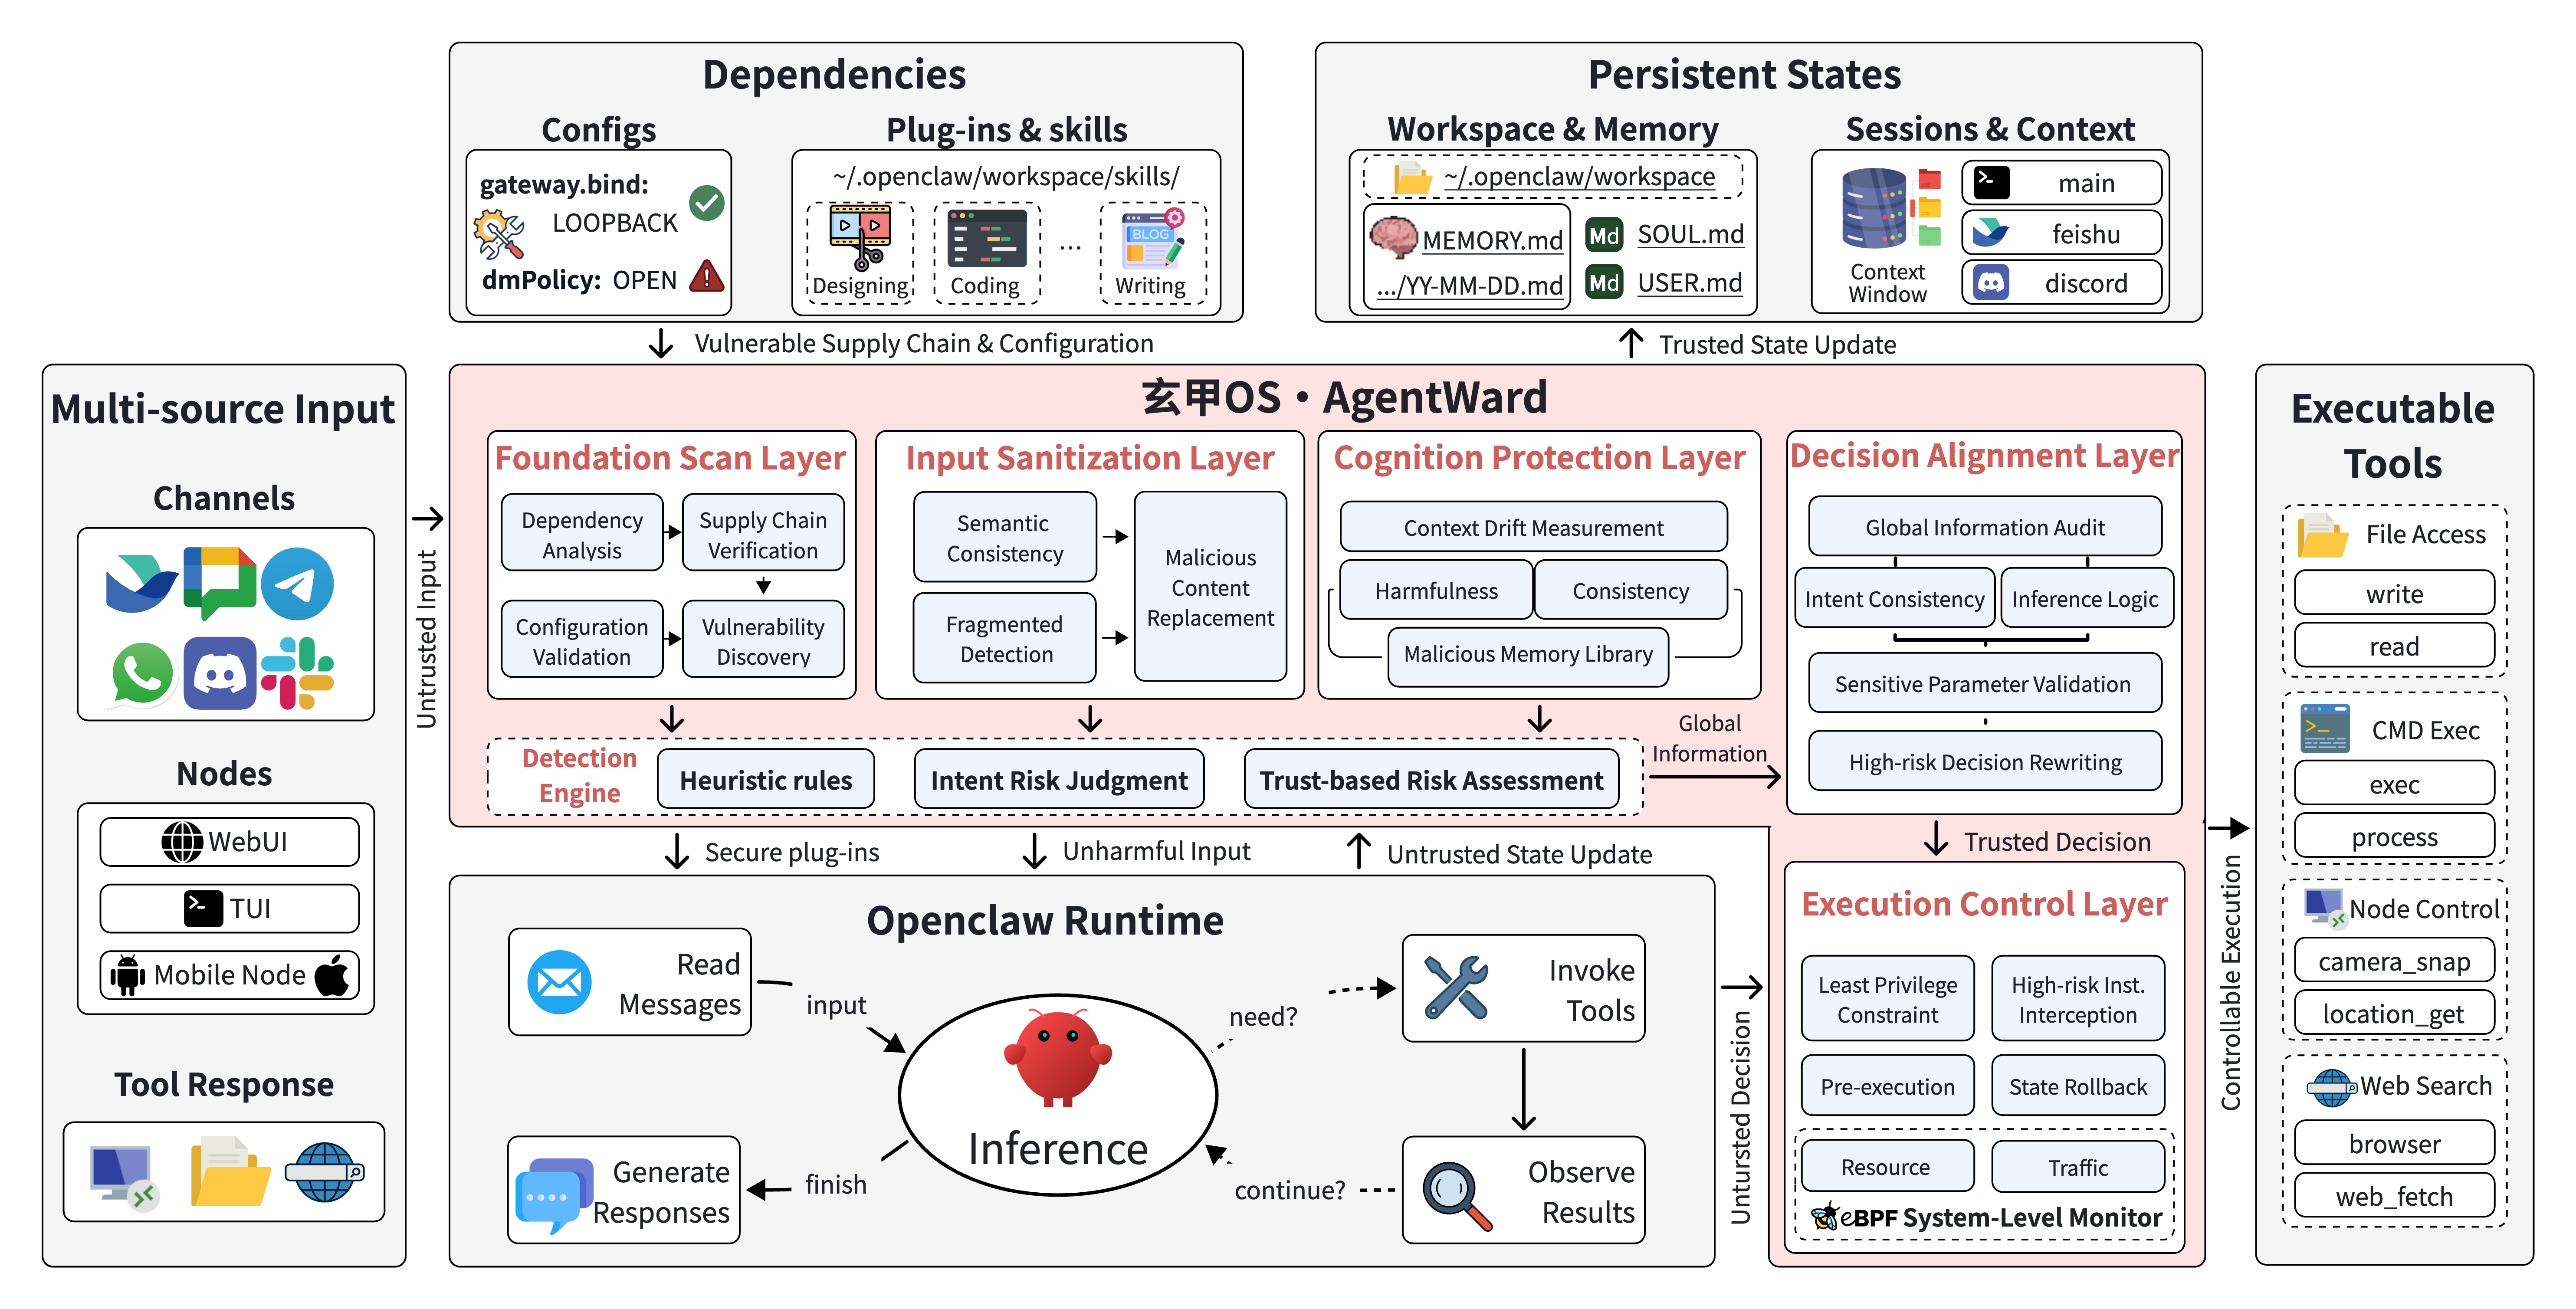 find-lab/agentward
SO de segurança full-stack para agentes de IA com arquitetura de defesa em profundidade de cinco camadas cobrindo varredura de base, saneamento de…
 jenderal92/ddos-traffic-monitor
Uma ferramenta de monitoramento de tráfego em tempo real que detecta e exibe o volume de tráfego de rede por endereço IP para identificar possíveis…
 jazbengu/threatdetect
Protótipo de detecção de ameaças internas baseado em Streamlit usando XGBoost e Isolation Forest para analisar dados de atividade de funcionários,…
 travisbgreen/hunting-rules
Regras do Suricata para detecção de anomalias de rede
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de defesa em tempo de execução do kernel para vulnerabilidades AF_ALG, com rastreamento de sockets via eBPF, endurecimento com Ansible e um…
 rfxn/linux-malware-detect
Scanner de malware Linux com múltiplos mecanismos e cinco estágios de detecção (MD5, padrão HEX, YARA, ClamAV, estatístico), monitoramento inotify em…
 ny1024/clawguard
Kit de segurança modular para agentes autônomos, fornecendo análise estática, auditoria de configuração, monitoramento em tempo de execução e…
 owasp/intrusion-alert-educational-network-ids
Sistema IDS leve baseado em Python que monitora o tráfego de rede em tempo real usando Scapy, detectando ataques DoS/DDoS por meio da análise da taxa…
 aquibpro/forensix-studio
Plataforma de inteligência forense que analisa arquivos, correlaciona indicadores de ameaça, mapeia comportamentos para MITRE ATT&CK e gera insights…
 raxe-ai/raxe-ce
Proteção em tempo de execução para agentes de IA
 safeagent-beihang/clawguard
Enterprise AI agent security toolkit que fornece auditoria pré-execução, endurecimento de configuração, detecção de ameaças em tempo de execução e…
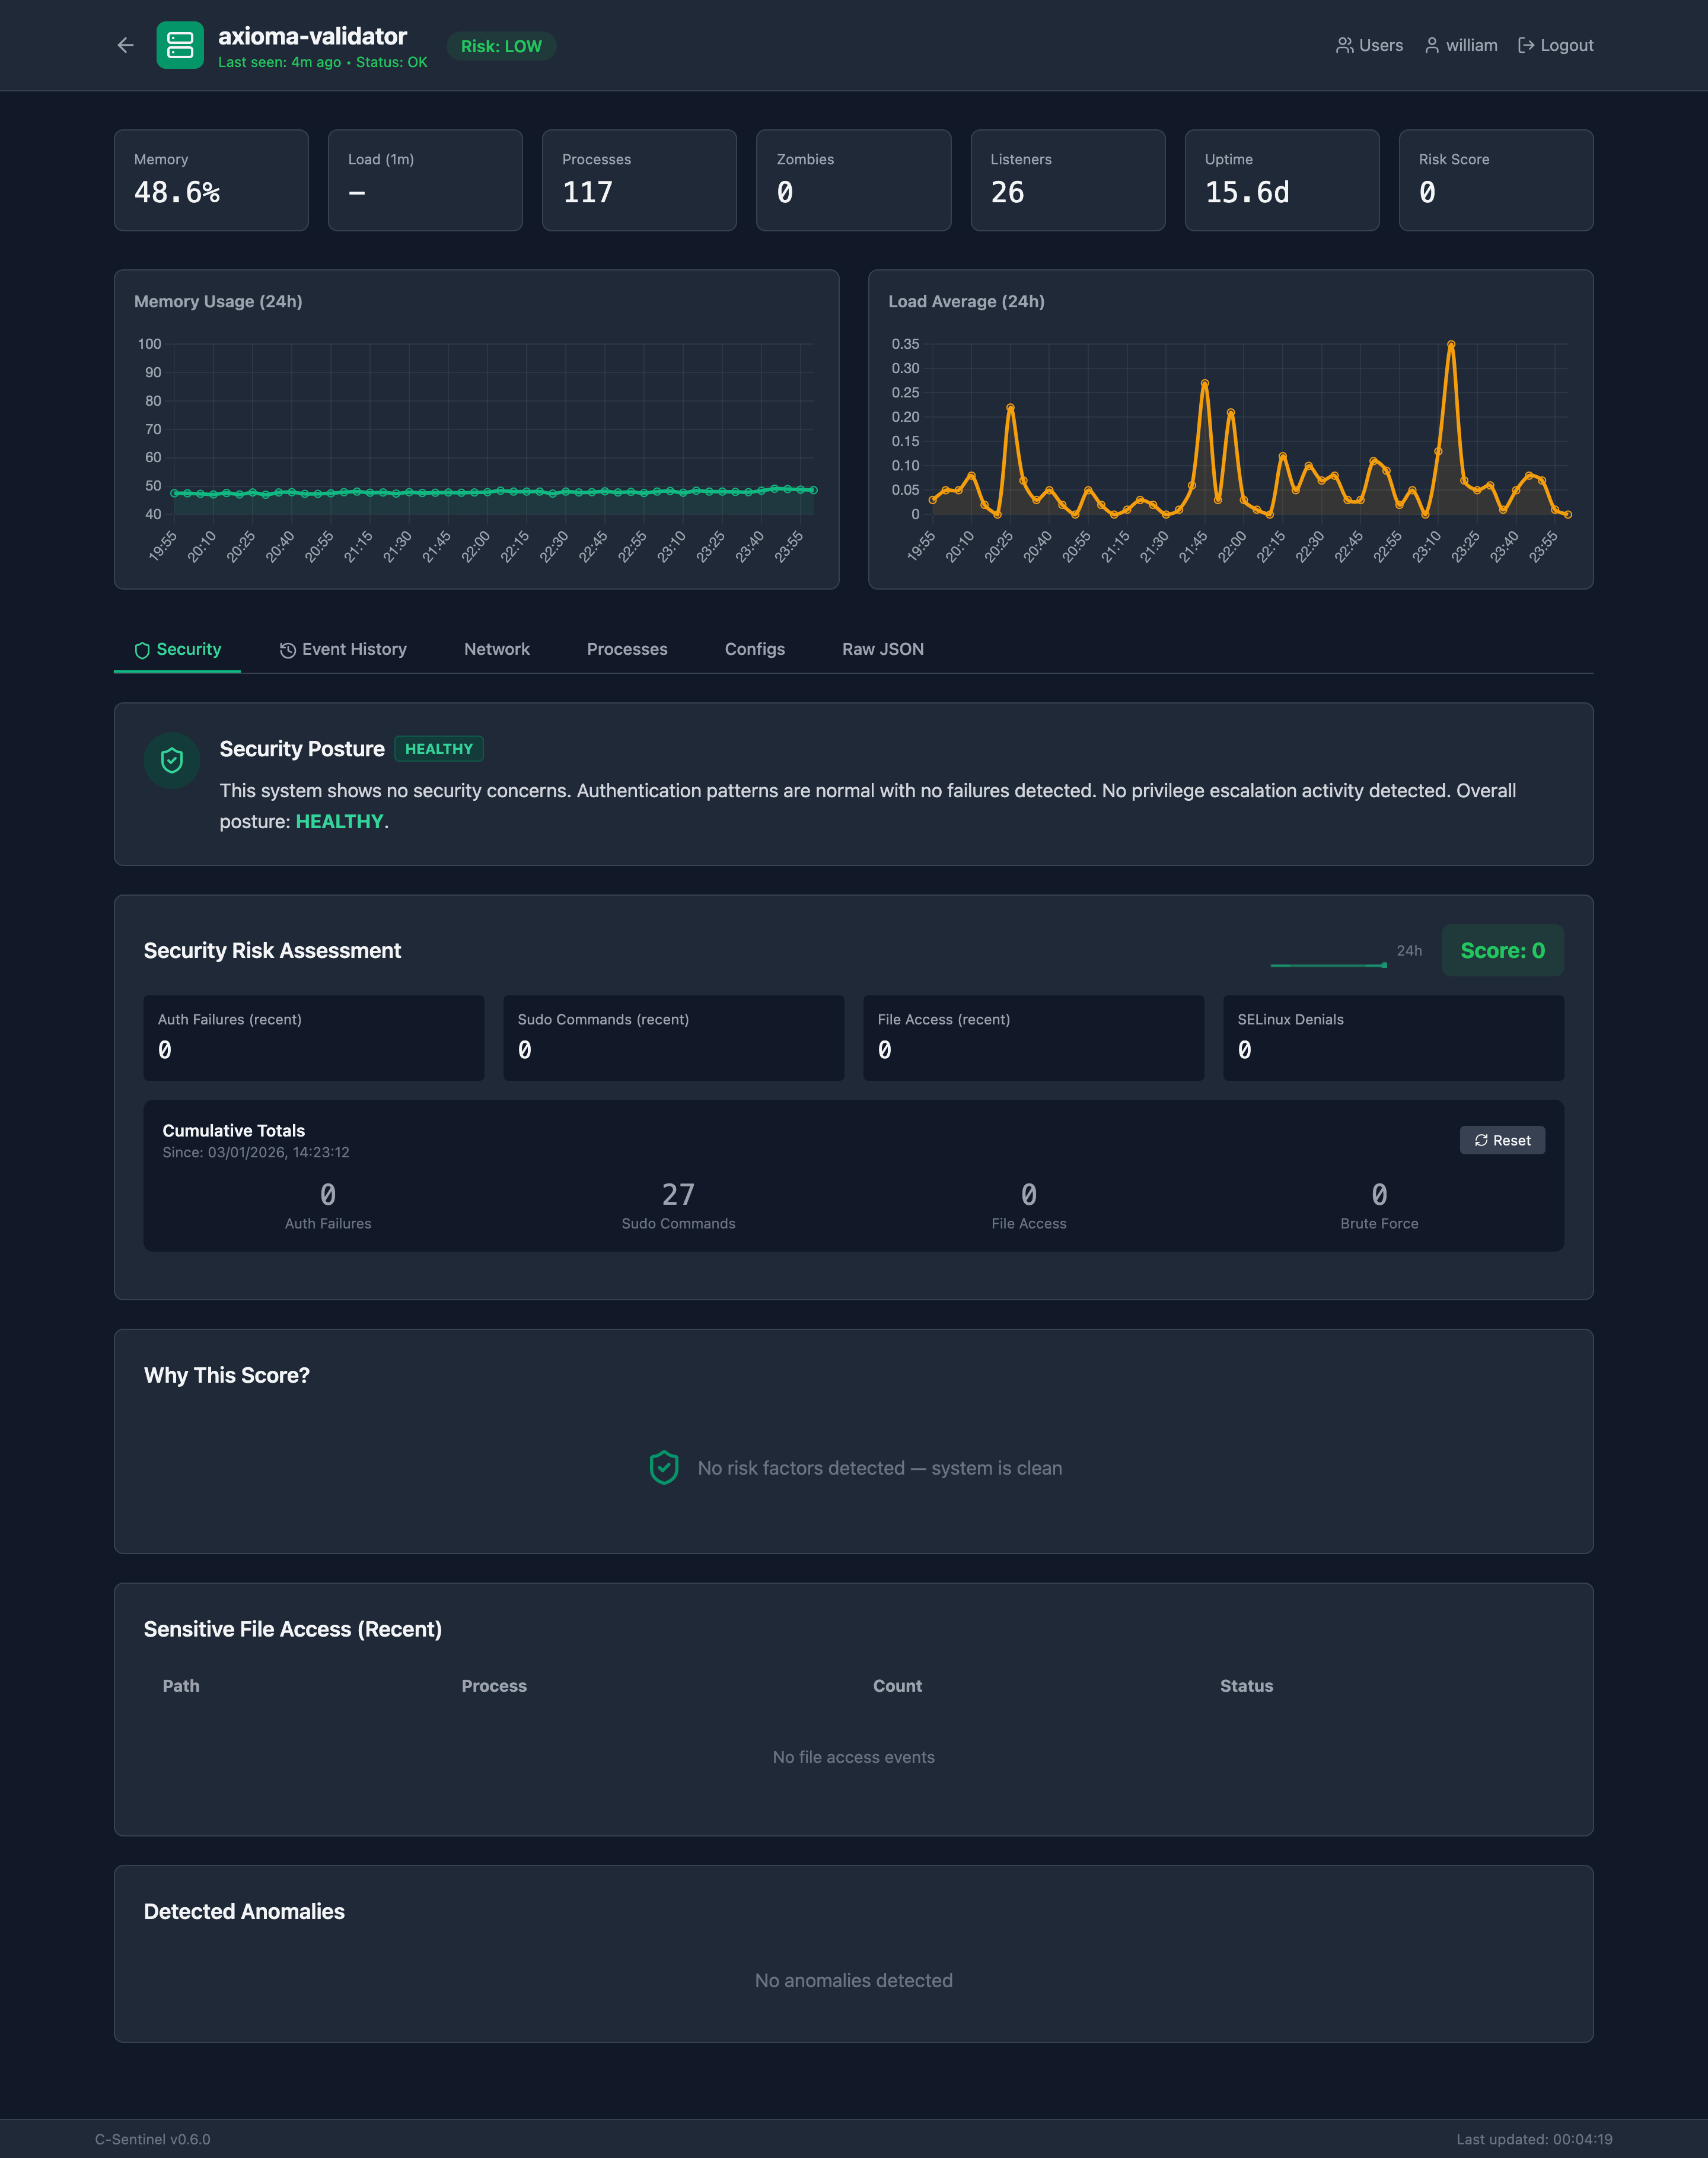 speytech/c-sentinel
Observabilidade Semântica para Sistemas UNIX - Um prober de sistema leve baseado em C com análise alimentada por IA
 mrhackercharlie/netspecter
Ferramenta de monitoramento de sistema em tempo real para detectar atividade de processos e exposição de rede!
 0warn/defender
Este é um script bash focado em hardening de Linux. Esta é uma abordagem personalizada do Windows Defender, mas sem seus problemas de privacidade. O…
 jepsen-io/duckdb
Framework de teste de correção transacional baseado em Jepsen para DuckDB, detectando anomalias de isolamento como violações G2-item e SSI por meio…
 siddharth2440/network-detection-engine
Motor leve de detecção de intrusão em rede capturando tráfego ao vivo com libpcap. Detecta inundações SYN/ICMP, varreduras de portas e ataques web…
 mhaggis/adtrapper
Caçe de forma mais inteligente, caçe com mais garra