
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
 linnix-os/linnix
Observabilidade Linux com tecnologia eBPF e detecção de incidentes por IA. Licenciado sob AGPL-3.0.
 shuangliangx/learning-to-detect
Detecta ataques de jailbreak desconhecidos em grandes modelos de visão-linguagem usando análise de estados ocultos e autoencoders, com pipelines de…
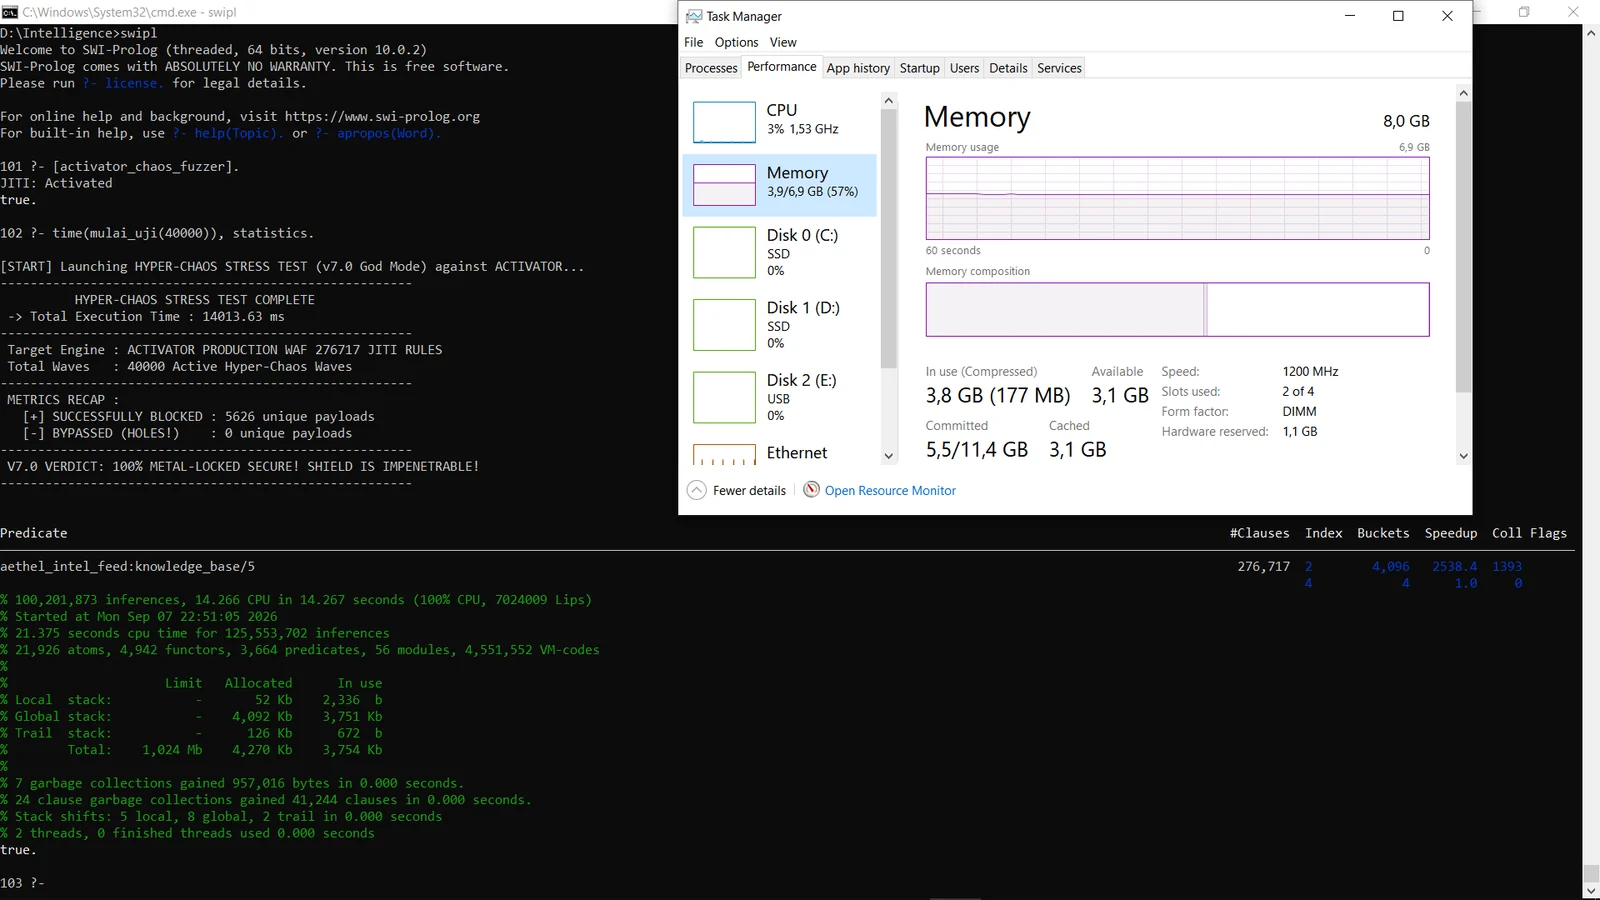 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 amavis/amavis
amavis é um framework de filtragem de conteúdo de e-mail de alto desempenho escrito em Perl.
 neur0map/polymaster
Monitore grandes transações nos mercados de previsão Polymarket e Kalshi com detecção de anomalias
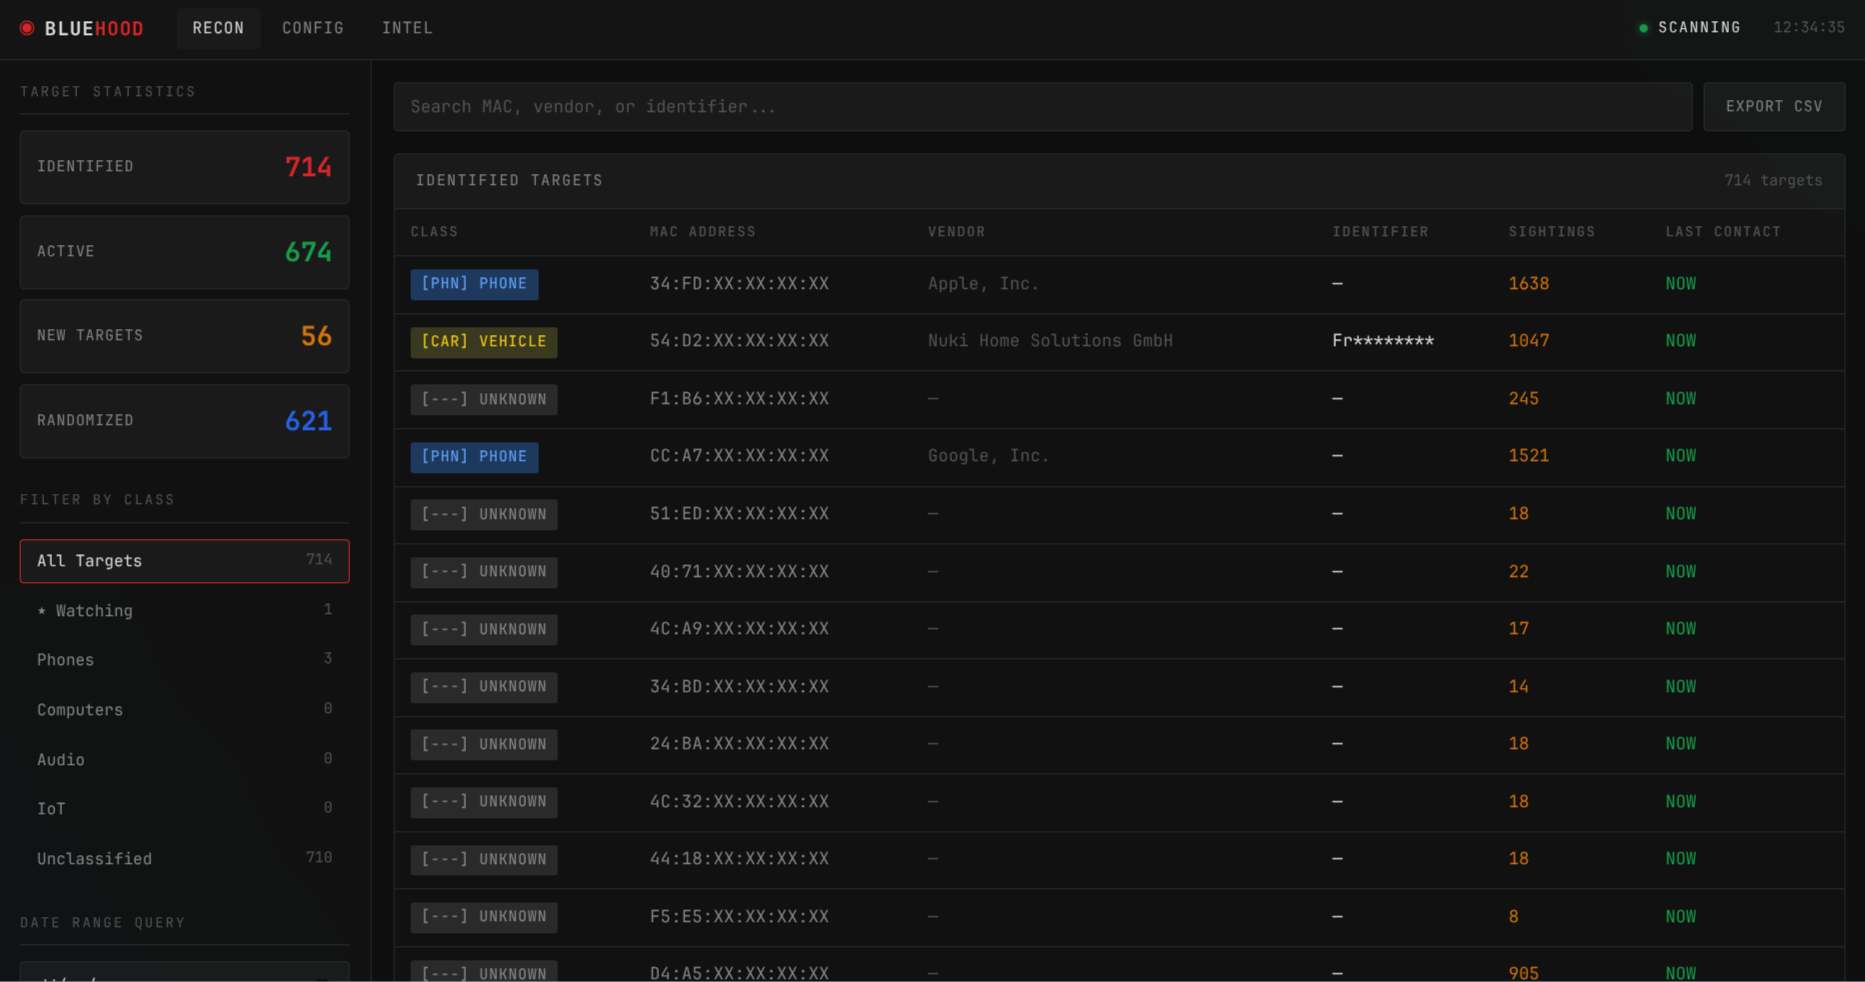 dannymcc/bluehood
Monitore a atividade Bluetooth da sua vizinhança local.
 security-onion-solutions/securityonion
Plataforma de monitoramento de segurança de código aberto para caça a ameaças, detecção de intrusões, gerenciamento de logs, resposta a incidentes e…
 yingtaoren/d-scan
Analisa os estados internos de LLMs e mais de 100 características de atenção/probabilidade para treinar classificadores que detectam ataques de…
 xrazymee/ragsieve
Contraste local autoreferenciado para detecção de envenenamento de conhecimento em geração aumentada por recuperação
 all3xj/fixing-google-secops-detections
Ajuste e refatoração das Curated Detections do Google Chronicle para eliminar a fadiga de alertas e corrigir lacunas/bugs de lógica.
 yeasen-z/leakgauge
Detecta ataques de vazamento de contexto em LLMs ao treinar sondas de comportamento leves em log-probabilities, com pipelines de detecção…
 pavel-odintsov/fastnetmon
Sensor DDoS muito rápido com suporte a sFlow/Netflow/IPFIX/SPAN
 tracebyte8/systrace
Monitor de chamadas de sistema Linux usando ptrace para rastrear atividades de arquivos, processos, rede e memória, com isolamento de namespace e…
 lethal-forensics/memprocfs-analyzer
Automatiza fluxos de trabalho de forense de memória do Windows e DFIR com MemProcFS: varredura YARA/ClamAV, detecção de anomalias em processos e…
 0x0allenace/soc-analyst-portfolio
Um portfólio curado apresentando minhas investigações de SOC, projetos de threat hunting, laboratórios de DFIR, engenharia de detecção, blogs…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 ait-aecid/logdata-anomaly-miner
Esta ferramenta analisa dados de log e permite definir pipelines de análise para detecção de anomalias. Foi projetada para executar a análise com…
 kreotic/sentrygrid
Plataforma de detecção de ameaças orientada por ML e monitoramento contínuo, construída para arquiteturas federais de zero trust.








