
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit

 falcosecurity/falco
Agente de segurança de runtime nativo de nuvem em tempo real para Linux que monitora syscalls e metadados de contêineres/Kubernetes para detectar…
 googlecloudplatform/professional-services
Coleção de exemplos de soluções do Google Cloud e utilitários operacionais para monitoramento de logs de auditoria, desidentificação de DLP,…
 nvidia-nemo/guardrails
Guardrails programáveis para aplicativos de chat com LLM: impor limites de entrada/saída, bloquear jailbreaks e injeções de prompt, detectar…
 online-ml/river
Biblioteca de aprendizado de máquina em streaming para aprendizado incremental em fluxos de dados, fornecendo estimadores online, detecção de drift e…
 stumpy-dev/stumpy
Biblioteca Python escalável para análise de séries temporais por meio de perfis de matrizes, permitindo descoberta de motivos, detecção de anomalias,…
 unit8co/darts
Uma biblioteca python para previsão e detecção de anomalias em séries temporais, projetada para ser fácil de usar.
 yzhao062/pyod
Uma biblioteca Python para detecção de anomalias em dados tabulares, séries temporais, grafos, texto, imagem e áudio. Mais de 60 detectores,…
 logpai/loglizer
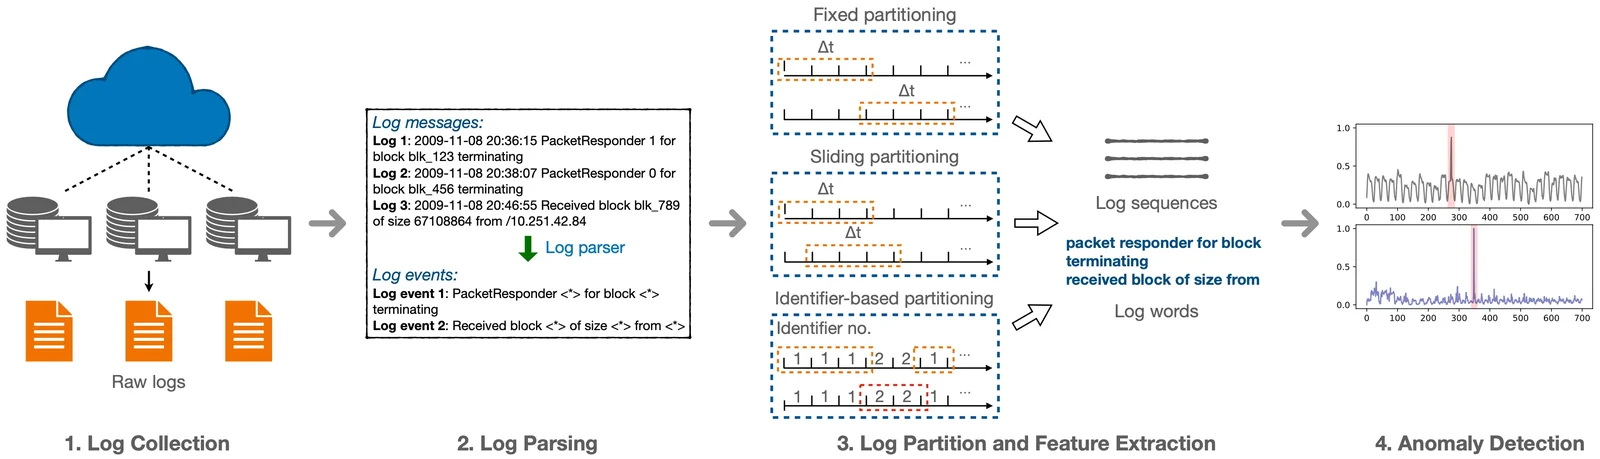
Um toolkit de aprendizado de máquina para detecção de anomalias baseada em logs [ISSRE'16]
 logpai/deep-loglizer
Um kit de ferramentas de aprendizado profundo para detecção de anomalias baseada em logs.
 security-onion-solutions/securityonion
Plataforma de monitoramento de segurança de código aberto para caça a ameaças, detecção de intrusões, gerenciamento de logs, resposta a incidentes e…
 yeasen-z/leakgauge
Detecta ataques de vazamento de contexto em LLMs ao treinar sondas de comportamento leves em log-probabilities, com pipelines de detecção…
 vedantk6403/koobe-guard
Módulo de kernel Linux usando Kprobes para detectar e neutralizar exploits de double-free de heap do CVE-2024-1086 por meio de rastreamento de lacuna…
 0x0allenace/soc-analyst-portfolio
Um portfólio curado apresentando minhas investigações de SOC, projetos de threat hunting, laboratórios de DFIR, engenharia de detecção, blogs…
 xrazymee/ragsieve
Contraste local autoreferenciado para detecção de envenenamento de conhecimento em geração aumentada por recuperação
 gmh5225/0xguard
Biblioteca anti-cheat simples para aplicações que usam C++ no Windows. #PastedProtection
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 spectralzero/netscope
Plataforma de investigação e resposta de rede offline-first para Windows. Transforma um pcap ou captura ao vivo em um veredito forense completo —…
 huzjie/aegisagent
Gateway de segurança em tempo de execução para agentes de IA: atesta criptograficamente chamadas de ferramentas, aplica políticas, isola a execução…





