
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
 ny1024/clawguard
Kit de segurança modular para agentes autônomos, fornecendo análise estática, auditoria de configuração, monitoramento em tempo de execução e…
 nsol-nmsu/fml-network
FLNET2023 é um conjunto de dados projetado para detecção de intrusão em cenários de Aprendizado Federado. Ele é construído usando o emulador CORE,…
 corelight/zeek-quasarrat-detector
Detector Zeek para QuasarRat
 owasp/intrusion-alert-educational-network-ids
Sistema IDS leve baseado em Python que monitora o tráfego de rede em tempo real usando Scapy, detectando ataques DoS/DDoS por meio da análise da taxa…
 camp0/aiengine
AIEngine é um NIDS (sistema de detecção de intrusão em rede) de próxima geração, interativo/programável, para Python/Ruby/Java/Lua e Go.
 baidu/openrasp
Mecanismo de autoproteção de aplicações em runtime que se integra a servidores de aplicação para monitorar e bloquear consultas maliciosas a bancos…
 camp0/aiengine
Mecanismo programável de inspeção de pacotes com NIDS, classificação de DNS, análise de frequência e geração automática de regex. Suporta bindings…
 aniketkarne/aco-prompt-shield
Pare os ataques de injeção de prompt antes que eles cheguem ao seu LLM — zero custos de API, roda inteiramente local, integra em 2 minutos. A…
 vignesh07/babyshark
TUI de PCAP com foco em fluxos (arquivos de caso, UX deslumbrante). Do do do do.
 silverfort-open-source/latma
Coleta e analisa logs de autenticação do AD e Azure AD para detectar ataques de movimento lateral usando detecção de anomalias baseada em grafos,…
 abdeljalilait/kerneleye
Segurança em nível de kernel e resposta a ataques para servidores Linux.
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Detector avançado de C2 comportamental e reverse shell para sistemas Linux/Windows/Unix. Inclui análise de conexões em tempo…
 c2dc/anomaly-flow
Framework para implementação de Sistemas de Detecção de Intrusão em Rede (NIDS) voltado à identificação de anomalias em fluxos de rede usando modelos…
 ziad-hsn/cpra
CPRA é um sistema de monitoramento de infraestrutura de alto desempenho projetado para equipes de plataforma que gerenciam arquiteturas de…
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Ferramenta de nível de produção para detetar e corrigir a CVE-2026-0622 (escalada de privilégios do Ghost Admin e exposição da chave mestra em…
 corelight/http-stalling-detector
Detecte ataques de atraso HTTP como slowloris com Bro
 agentshield-ai/sigma-ai
Regras de detecção Sigma para monitoramento de segurança de agentes de IA
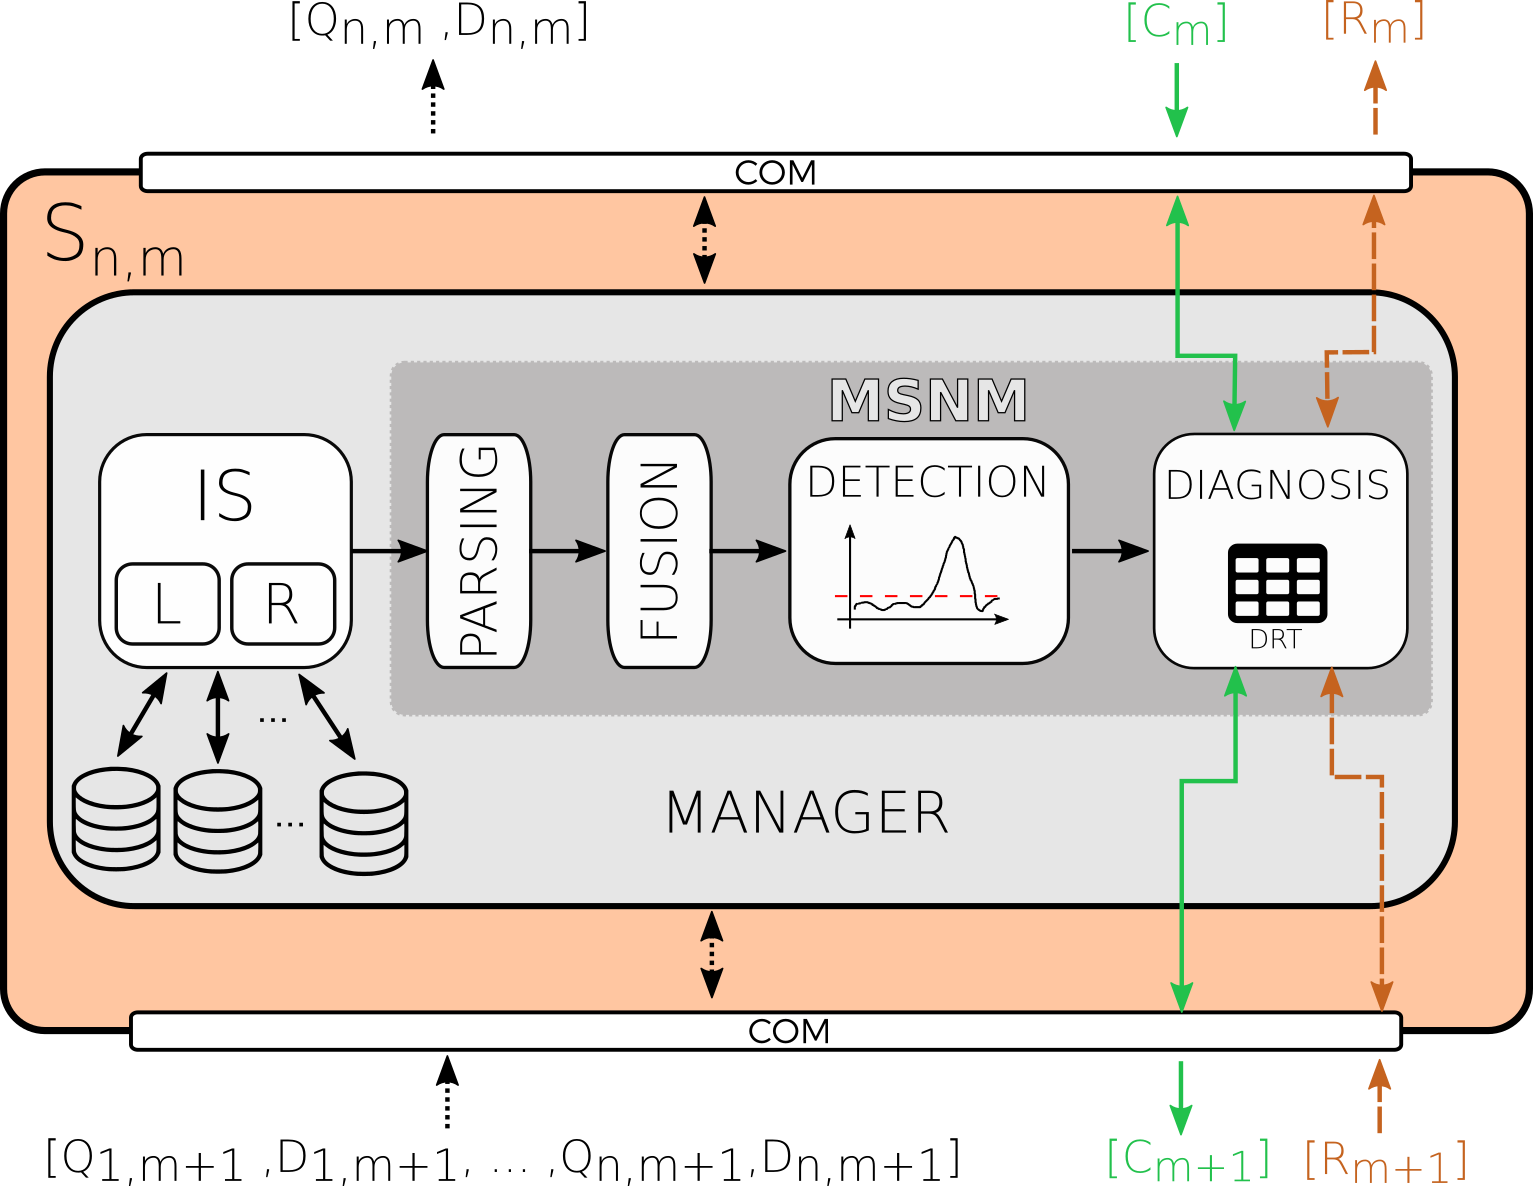 nesg-ugr/msnm-sensor
Sensor de monitoramento de rede estatístico multivariado que detecta anomalias usando técnicas baseadas em PCA, agregando estatísticas leves de…








