#1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
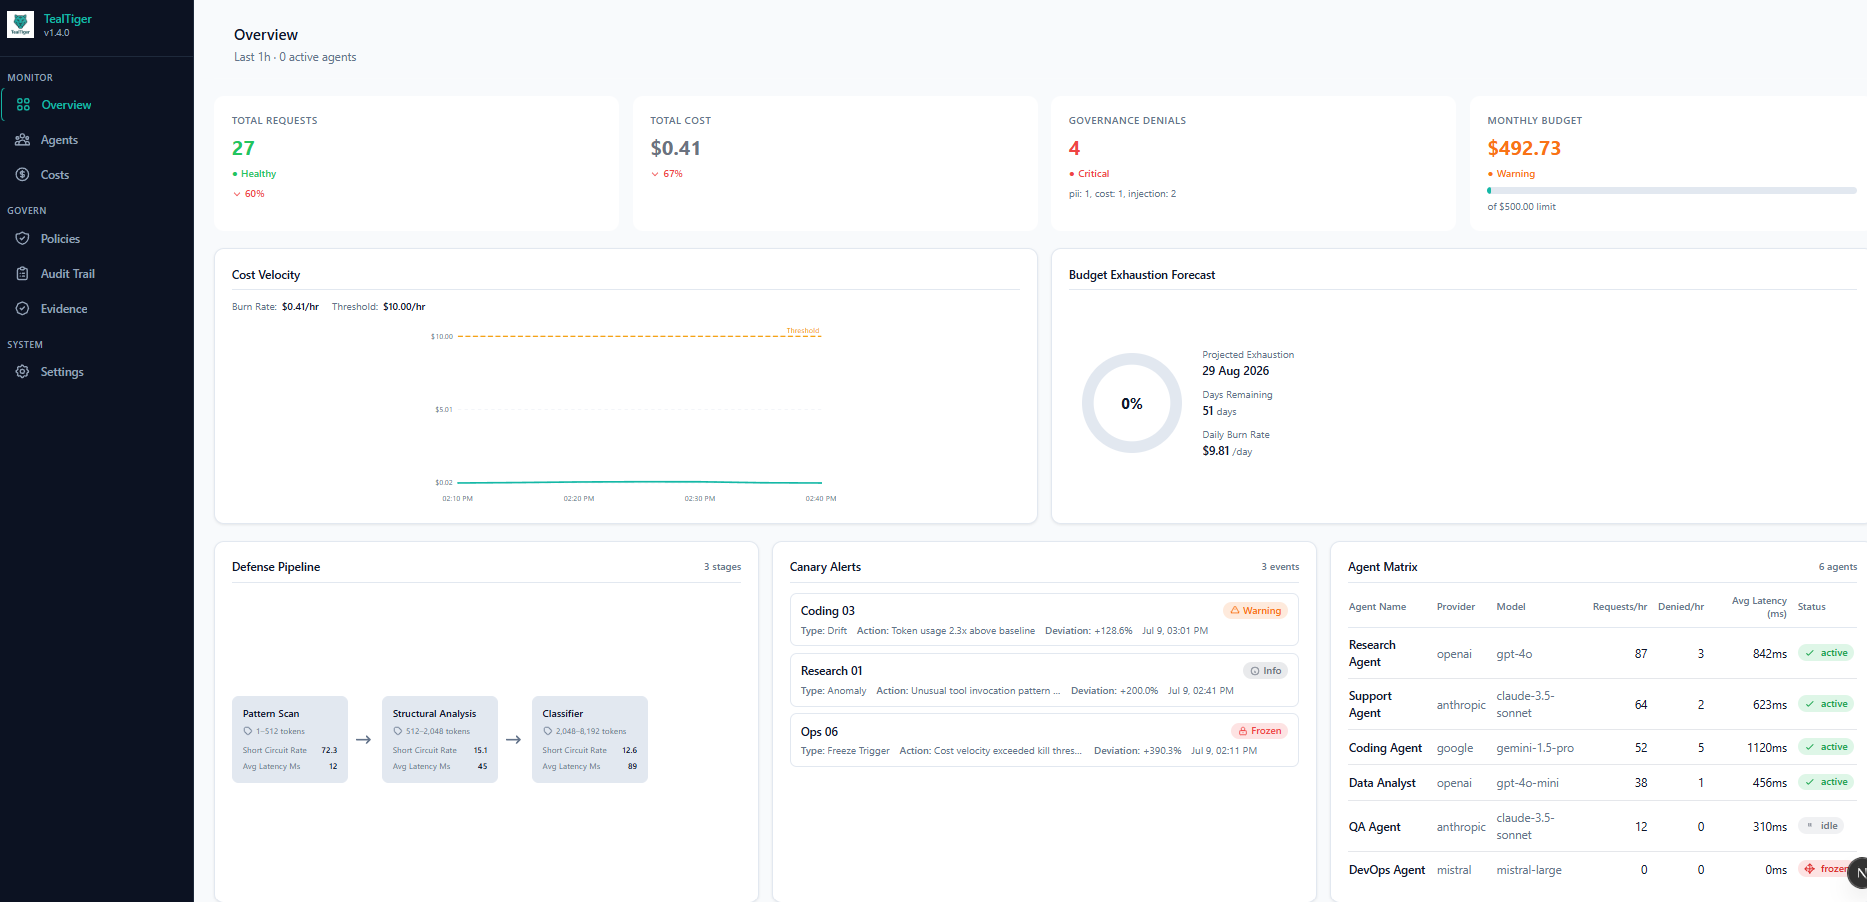
 agentguard-ai/tealtiger
Proteção poderosa para agentes de IA - Segurança de código aberto e rastreamento de custos para aplicações de IA
salesforce/merlionFramework Python de ponta a ponta para inteligência de séries temporais, oferecendo detecção de anomalias, previsão, detecção de pontos de mudança,…
 tirrenotechnologies/tirreno
Framework de segurança de código aberto para monitoramento de eventos em tempo real, detecção de ameaças e pontuação de risco. Monitora o…
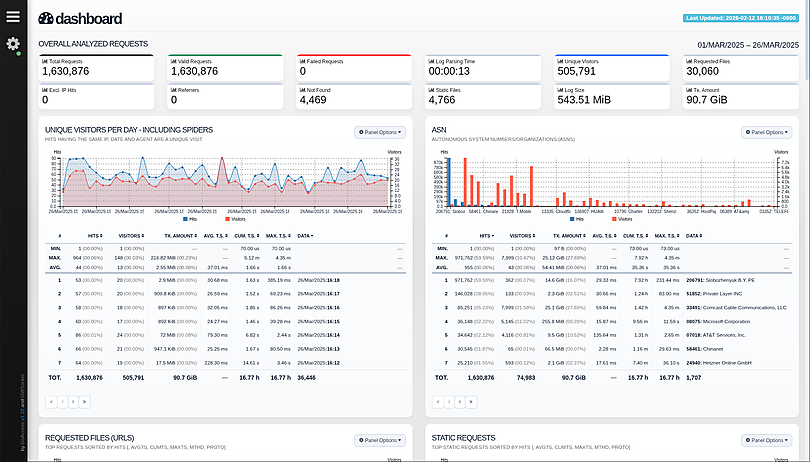 allinurl/goaccess
GoAccess é um analisador de logs web em tempo real e visualizador interativo que roda em um terminal em sistemas *nix ou através do seu navegador.
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 nzymeorg/nzyme
Detecção de Ameaças em WiFi, Bluetooth e Ethernet.
 rfxn/linux-malware-detect
Scanner de malware Linux com múltiplos mecanismos e cinco estágios de detecção (MD5, padrão HEX, YARA, ClamAV, estatístico), monitoramento inotify em…
 mohamedlahmeri01/vi-bot
Biblioteca de detecção de bots no lado do cliente com 28 módulos ponderados, análise comportamental, impressão digital do navegador, honeypots e…
 jenderal92/ddos-traffic-monitor
Uma ferramenta de monitoramento de tráfego em tempo real que detecta e exibe o volume de tráfego de rede por endereço IP para identificar possíveis…
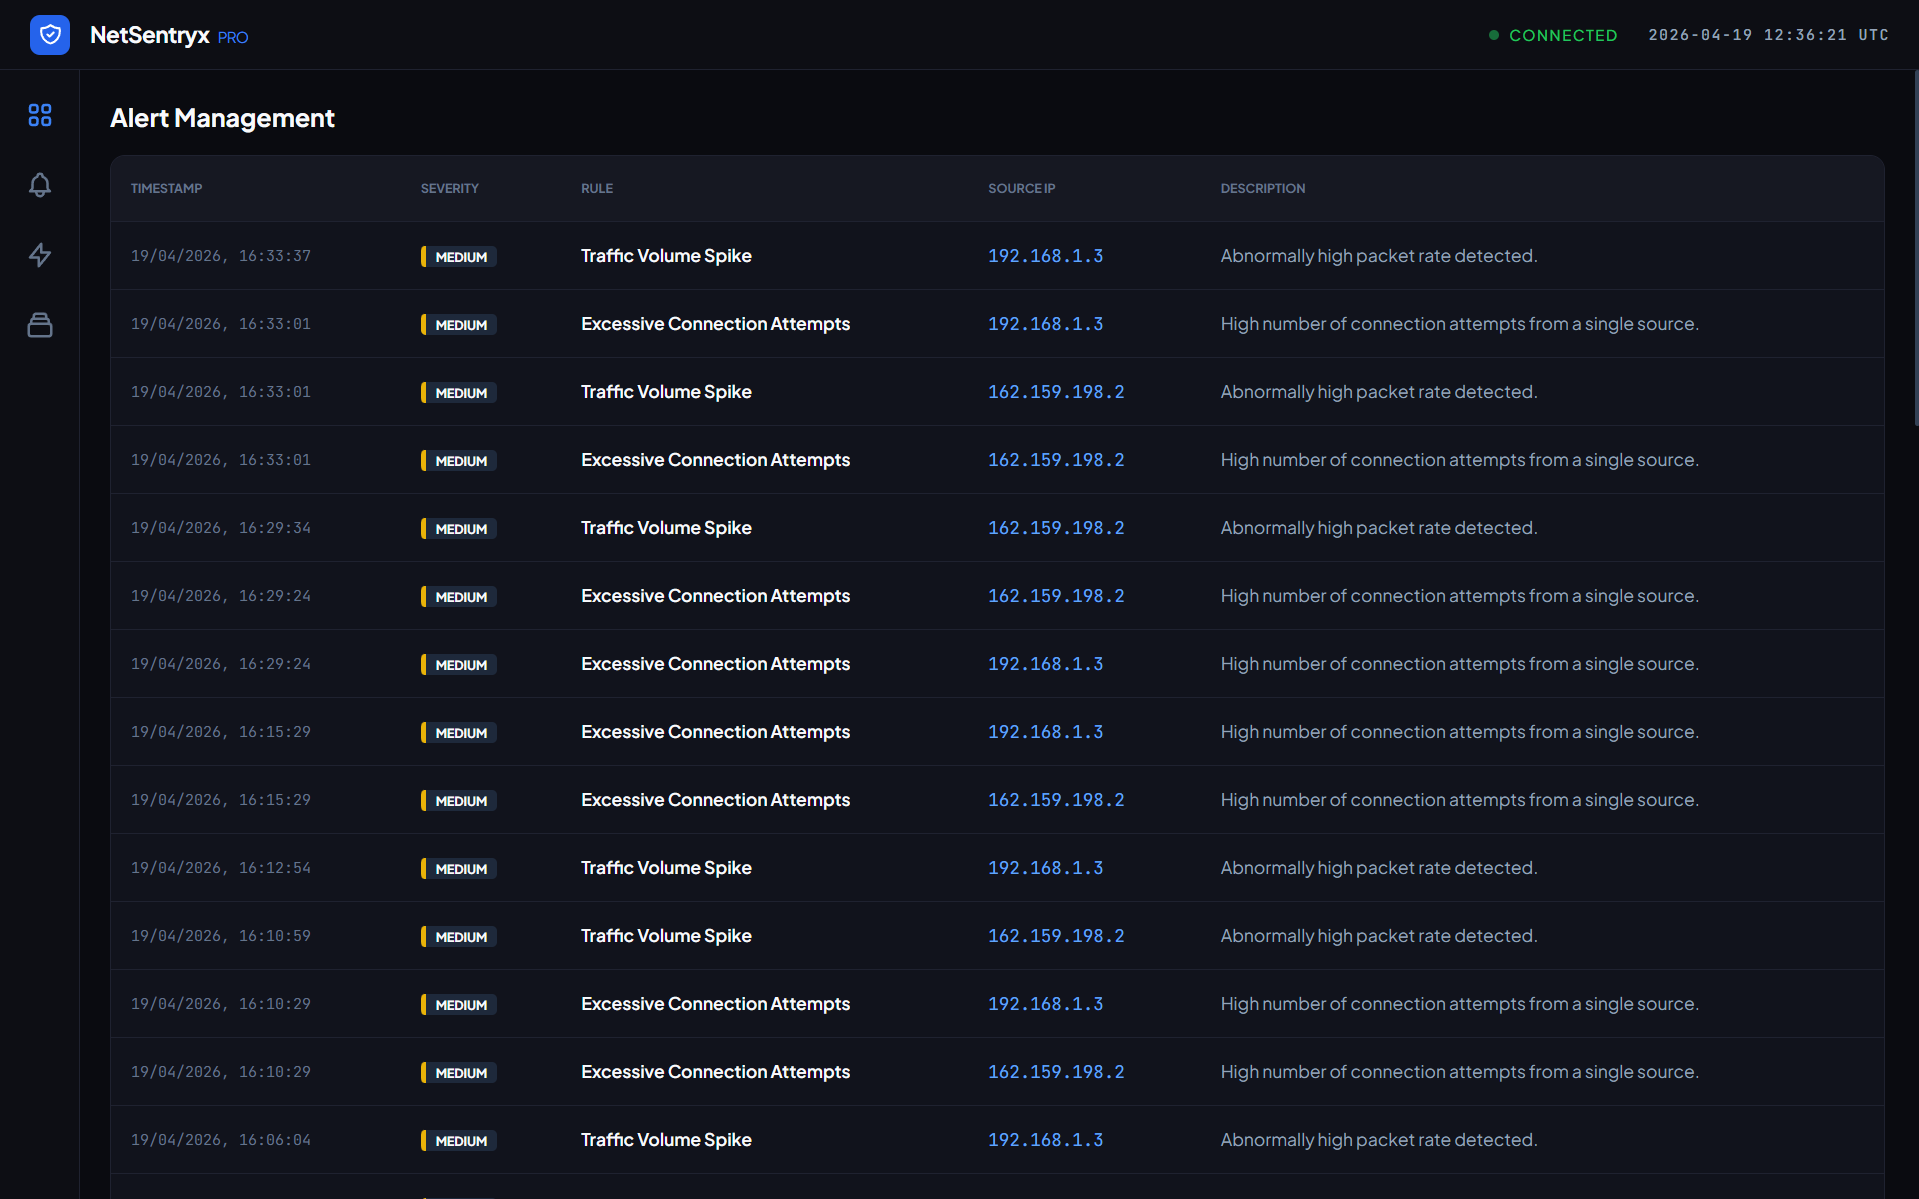 aman-sharma-dev/netsentryx
Uma plataforma de monitorização de rede orientada a eventos que realiza captura de pacotes em tempo real (Npcap), análise de tráfego de baixa…
 salesforce/hassh
HASSH é um padrão de fingerprinting de rede que pode ser usado para identificar implementações SSH específicas de Cliente e Servidor. As impressões…
 huzjie/aegisagent
Gateway de segurança em tempo de execução para agentes de IA: atesta criptograficamente chamadas de ferramentas, aplica políticas, isola a execução…
 jazbengu/threatdetect
Protótipo de detecção de ameaças internas baseado em Streamlit usando XGBoost e Isolation Forest para analisar dados de atividade de funcionários,…
 thinkst/canarytokens
Canarytokens ajuda a rastrear atividade e ações na sua rede.
 logpai/loglizer
Um toolkit de aprendizado de máquina para detecção de anomalias baseada em logs [ISSRE'16]
 yjesus/patriot-linux
Host IDS para usuários de desktop
 securityclaw/securityclaw
Um agente autônomo modular e baseado em habilidades do Security Operations Center (SOC) que monitora dados do OpenSearch/Elasticsearch, constrói…
 siddharth2440/network-detection-engine
Motor leve de detecção de intrusão em rede capturando tráfego ao vivo com libpcap. Detecta inundações SYN/ICMP, varreduras de portas e ataques web…