
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit

 fkie-cad/sandroid_dexray-intercept
Uma ferramenta de análise de malware Android que cria perfis abrangentes de runtime ao interceptar o comportamento da aplicação em criptografia,…
 1-3-7/disrobe
Suíte CLI em Rust que descompila estaticamente, desofusca e desempacota código nativo, bytecode, scripts, firmware e pacotes de aplicativos em mais…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 diyiqiuye/cve-2025-21479-fx5p
Root temporário para OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (compilável na nuvem)
 owasp/android-security-masterclass
Laboratório prático de treinamento em segurança Android da OWASP com 78 módulos MASVS/MASTG que combinam aplicativos vulneráveis, seguros e de…
 bishopfox/mauidll
Extraia os assemblies gerenciados (.NET) de um assembly store do MAUI Android.
 yutori-natsu/cve-2023-6931-pipa
Exploit LPE de kernel para CVE-2023-6931 no Xiaomi Pad 6 (pipa), encadeando um overflow de read_size do perf para obter root e desabilitando o…
 aayushbankar/cve-2026-28576
PoC e aplicação de red team para CVE-2026-28576, uma injeção SQL sem permissões no Android Contacts Provider que permite a exfiltração completa da…
 pushkarreddyy/radioguard
Sub-serviço de Defesa Celular Zero-Trust para Android (Detecção e Roteamento Seguro de IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
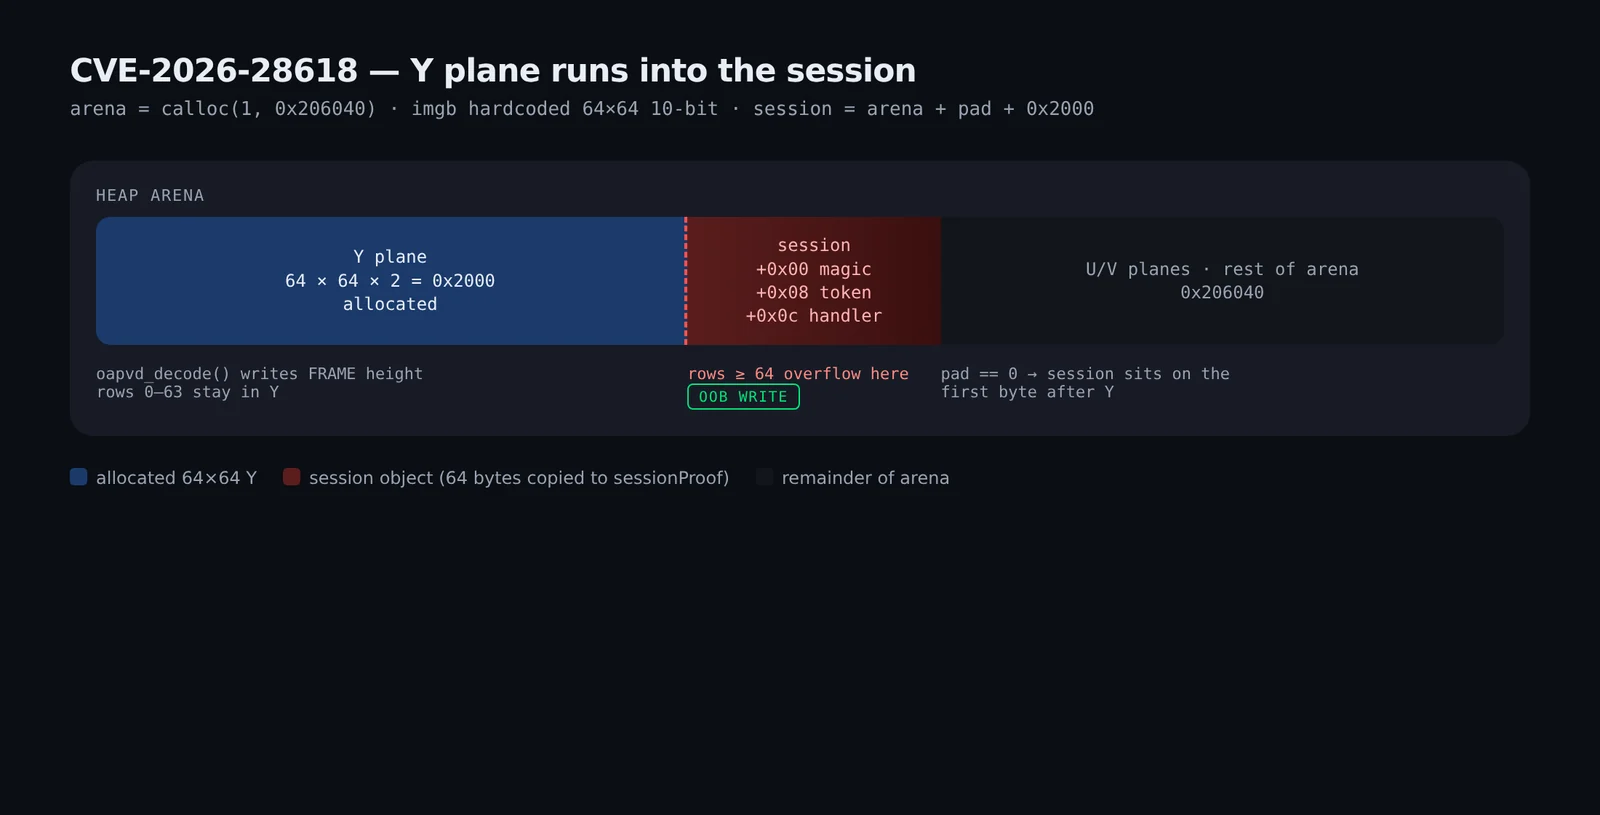 raafatabualazm/streambox-cve-2026-28618
Notas redigidas sobre CVE-2026-28618 / laboratório StreamBox APV — escrita em heap em um objeto de sessão via incompatibilidade de altura de FRAME
 gmh5225/frida-il2cpp-datacollector
Ferramenta baseada em Frida que porta o MonoDataCollector do Cheat Engine para Android e iOS, permitindo a coleta de dados Mono/IL2CPP em tempo de…
 gmh5225/frida-vmprotect-bypass
Script Frida que contorna as proteções de runtime do VMProtect em plataformas móveis, permitindo instrumentação dinâmica e análise de binários…
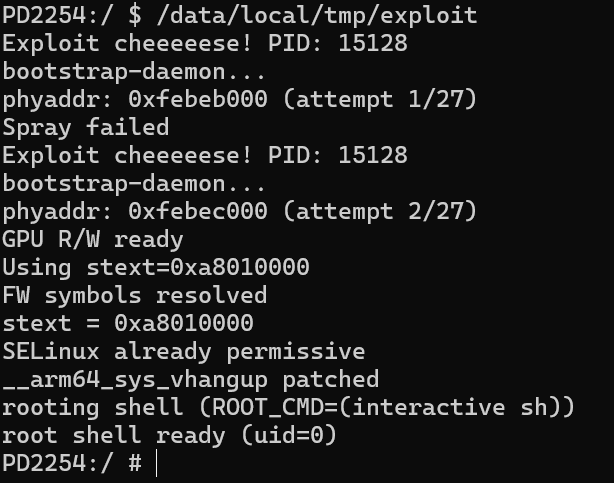 xianwan1314/cve-2025-21479-iqoo11pro
Notas de reprodução da CVE-2025-21479 (GPU Qualcomm Adreno) para o vivo iQOO 11 Pro (PD2254) - pesquisa autorizada
 imeiplus/ghostlock-pfem10
GhostLock (CVE-2026-43499) para OPPO Find X5 Pro (PFEM10) — engenharia reversa do watchdog OPlus e do detector de heap-spray
 pirosap/aquos-r7-ghostlock
Exploit de root do kernel Linux 5.10 específico para o dispositivo Sharp AQUOS R7 (CVE-2026-43499), concedendo UID 0 temporário com SELinux…
 theandersmadsen/humane-aipin-ghostlock
PoC de root guardado e somente para código-fonte do Humane AI Pin para CVE-2026-43499
 devrodt2/cve-2026-28609-matroska-pcm-oob
Prova de conceito e harness de reprodução instrumentado para CVE-2026-28609, uma escrita fora dos limites no MatroskaExtractor do Android, alcançável…








