
 #1
Ferramentas de descompilação, análise binária, resumo de código e análise de malware com IA.
Recomendado pelo Kitploit
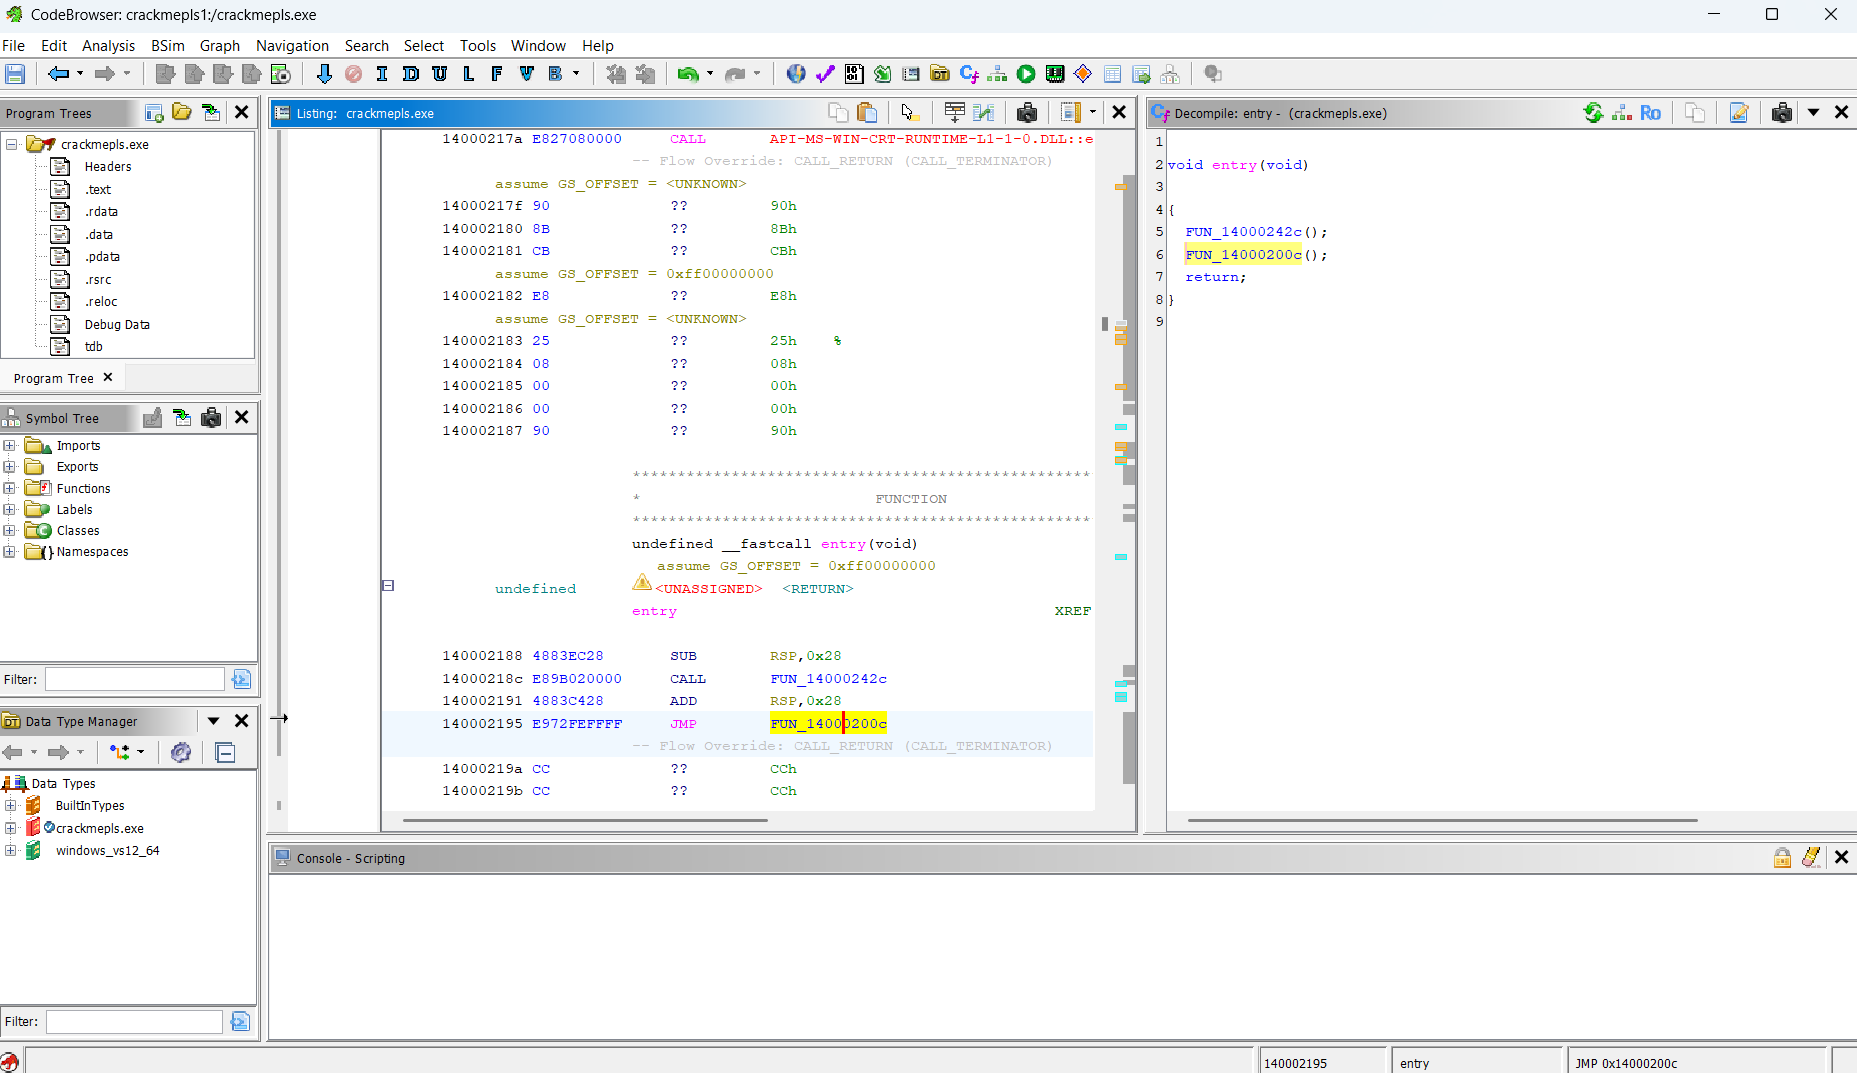
 markoglasgow/gemma_crackme_tutorial
Tutorial passo a passo sobre como usar o modelo de IA local Gemma 4 E4B do Google para engenharia reversa de um crackme do Windows com Ghidra,…
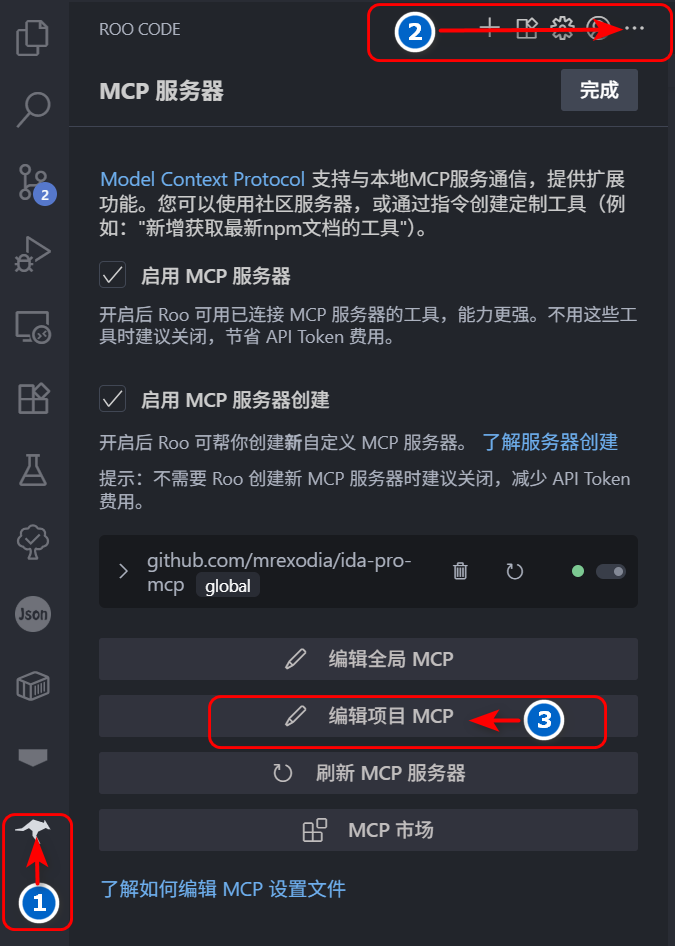 flankerhqd/jebmcp
Plugin de servidor MCP para JEB Pro que permite decompilação assistida por IA, inspeção de métodos/campos e renomeação automatizada durante…
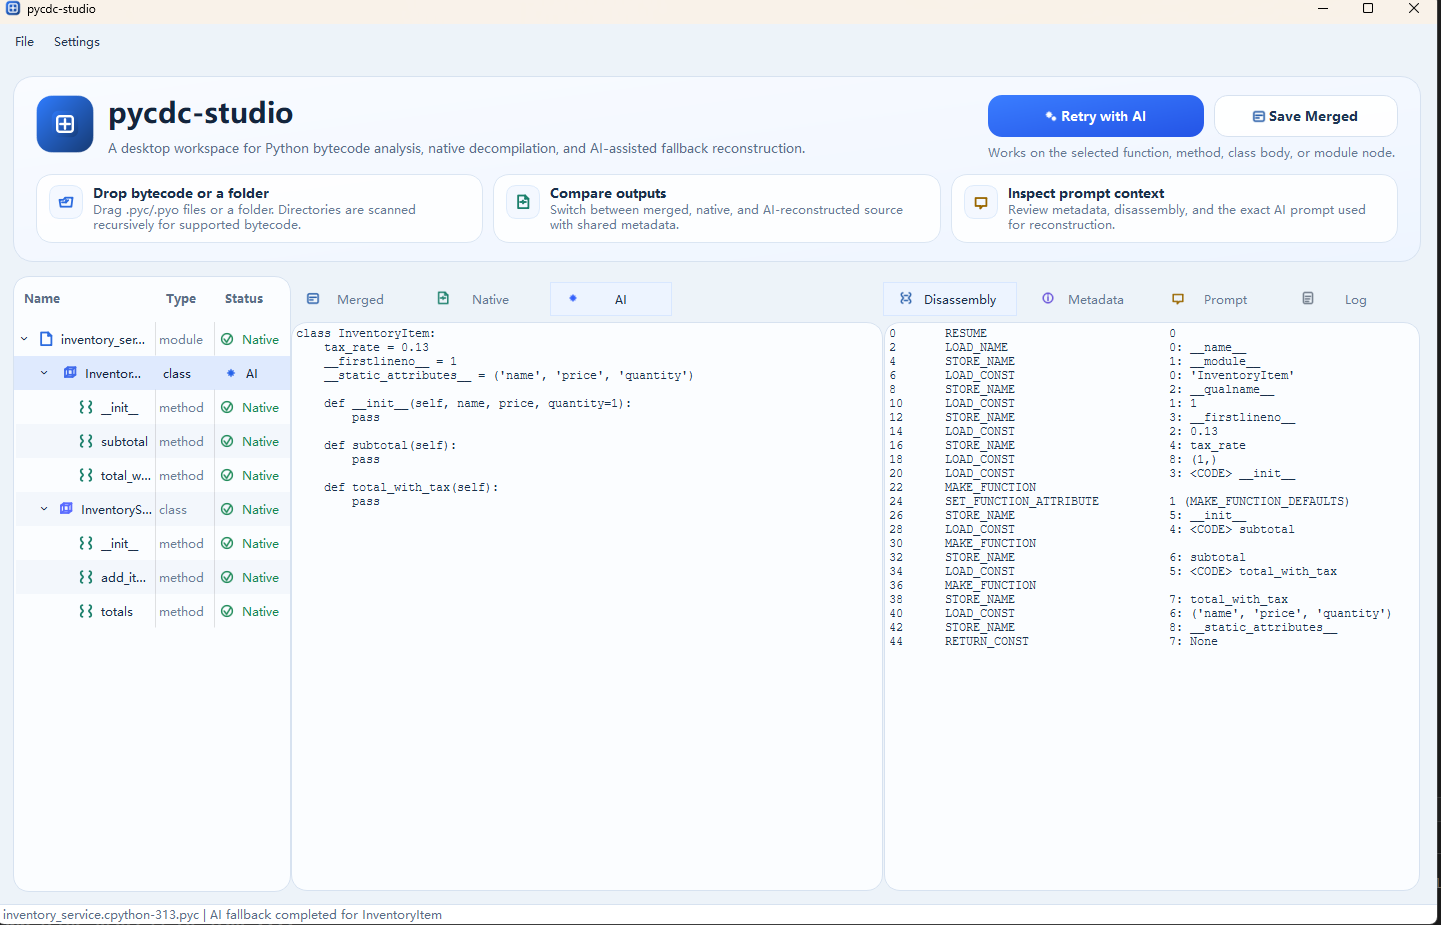 ddouworld/pycdc-studio
Uma interface de desktop Qt Widgets para explorar bytecode Python com pycdc/pycdas, inspecionar descompilação nativa e usar fallback de IA para…
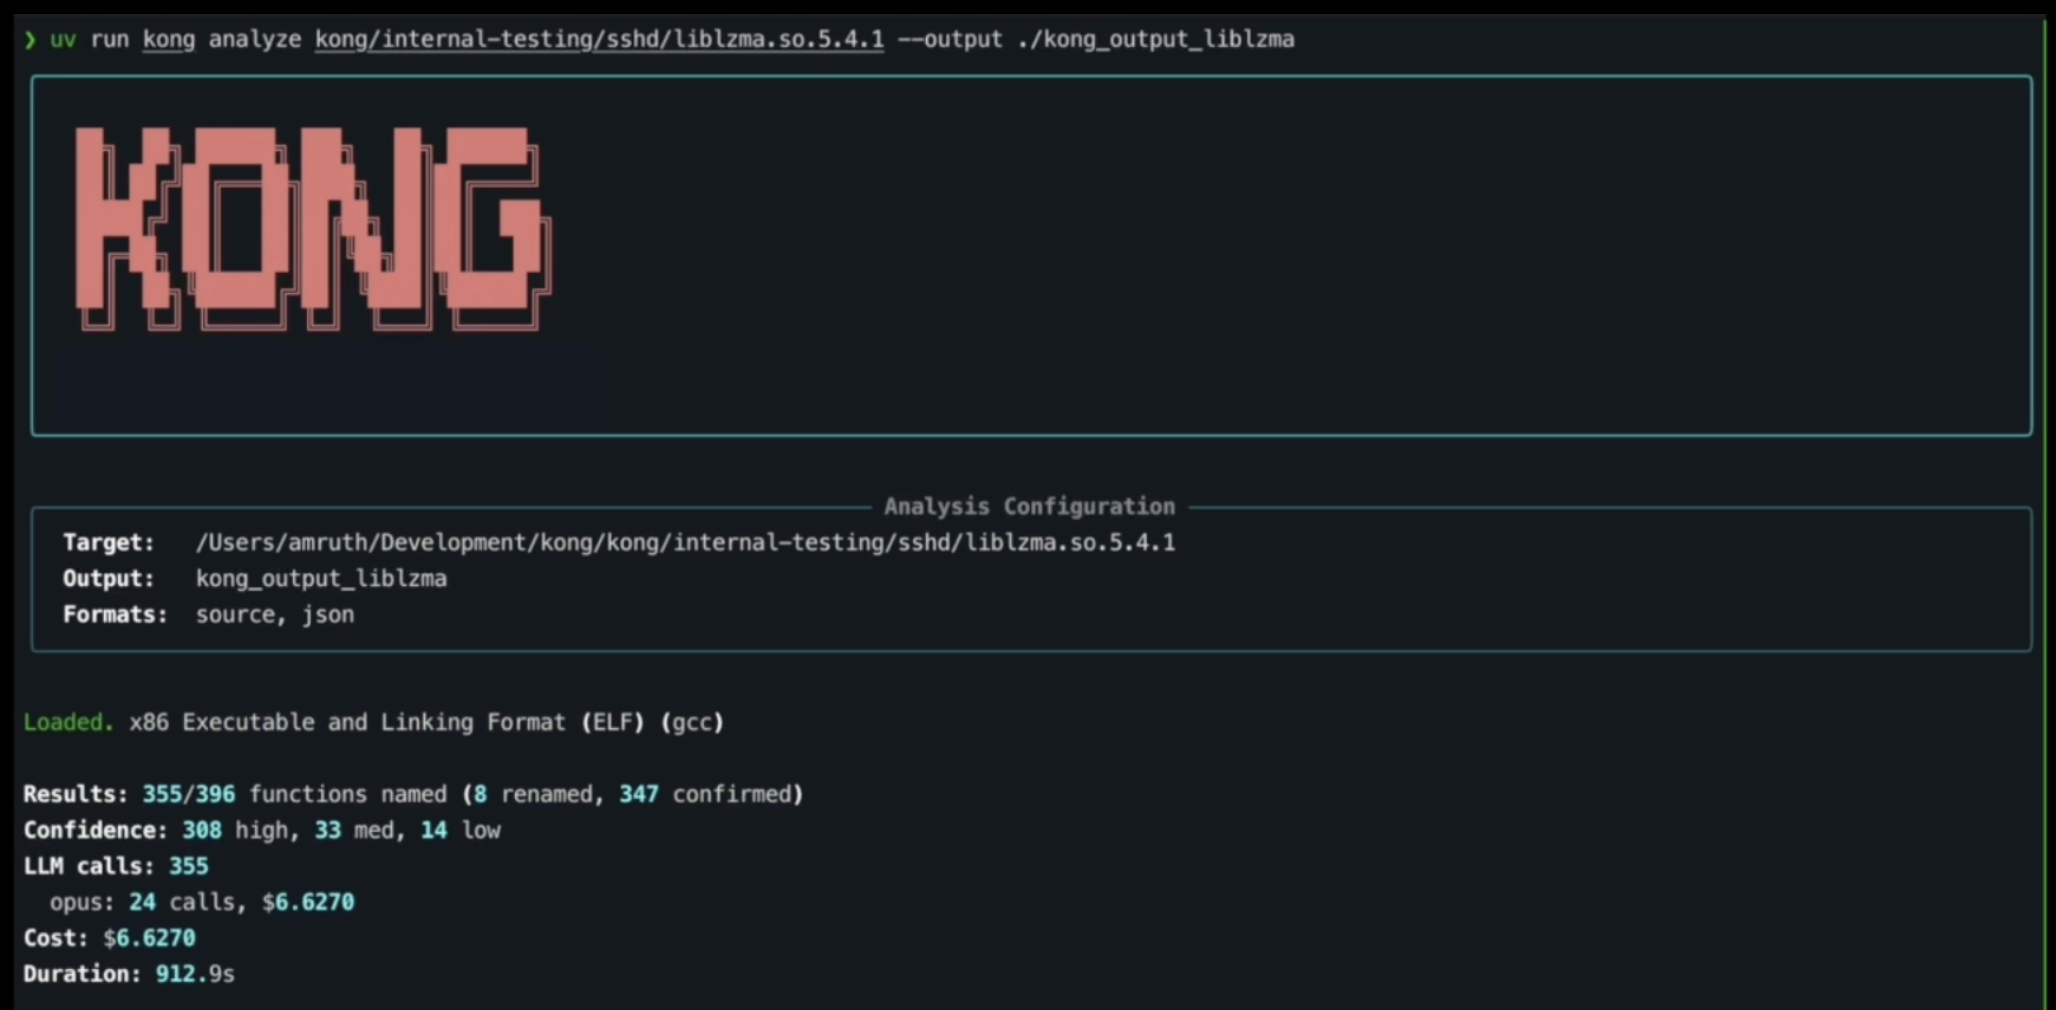 amruth-sn/kong
O primeiro engenheiro reverso agêntico do mundo.
 fatmike-gh/mcpdebugger
Um Servidor de Debugger MCP para executáveis Windows (x86 e x64). Expõe funcionalidades de depuração como MCP Tools para análise estática/dinâmica do…
 knifeyspoony/ghidra-copilot
Oferece uma experiência de engenharia reversa baseada em chat e assistida por LLM dentro do Ghidra
 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 albertan017/llm4decompile
Engenharia Reversa: Descompilando Código Binário com Grandes Modelos de Linguagem
 gmh5225/ida-claude-code-plugins
Plugins que integram o Claude Code ao IDA Pro para auxiliar fluxos de trabalho de engenharia reversa e análise de binários por meio de desmontagem e…
 silverplate3/my-cves
CVEs que encontrei. writeups técnicos, exemplos de exploração e walkthroughs de sessões de fuzzing.
 akamai/cve-2025-60719-afd.sys
Prova de conceito e análise de causa raiz de CVE-2025-60719, uma vulnerabilidade de use-after-free no afd.sys do Windows levando a escalonamento…
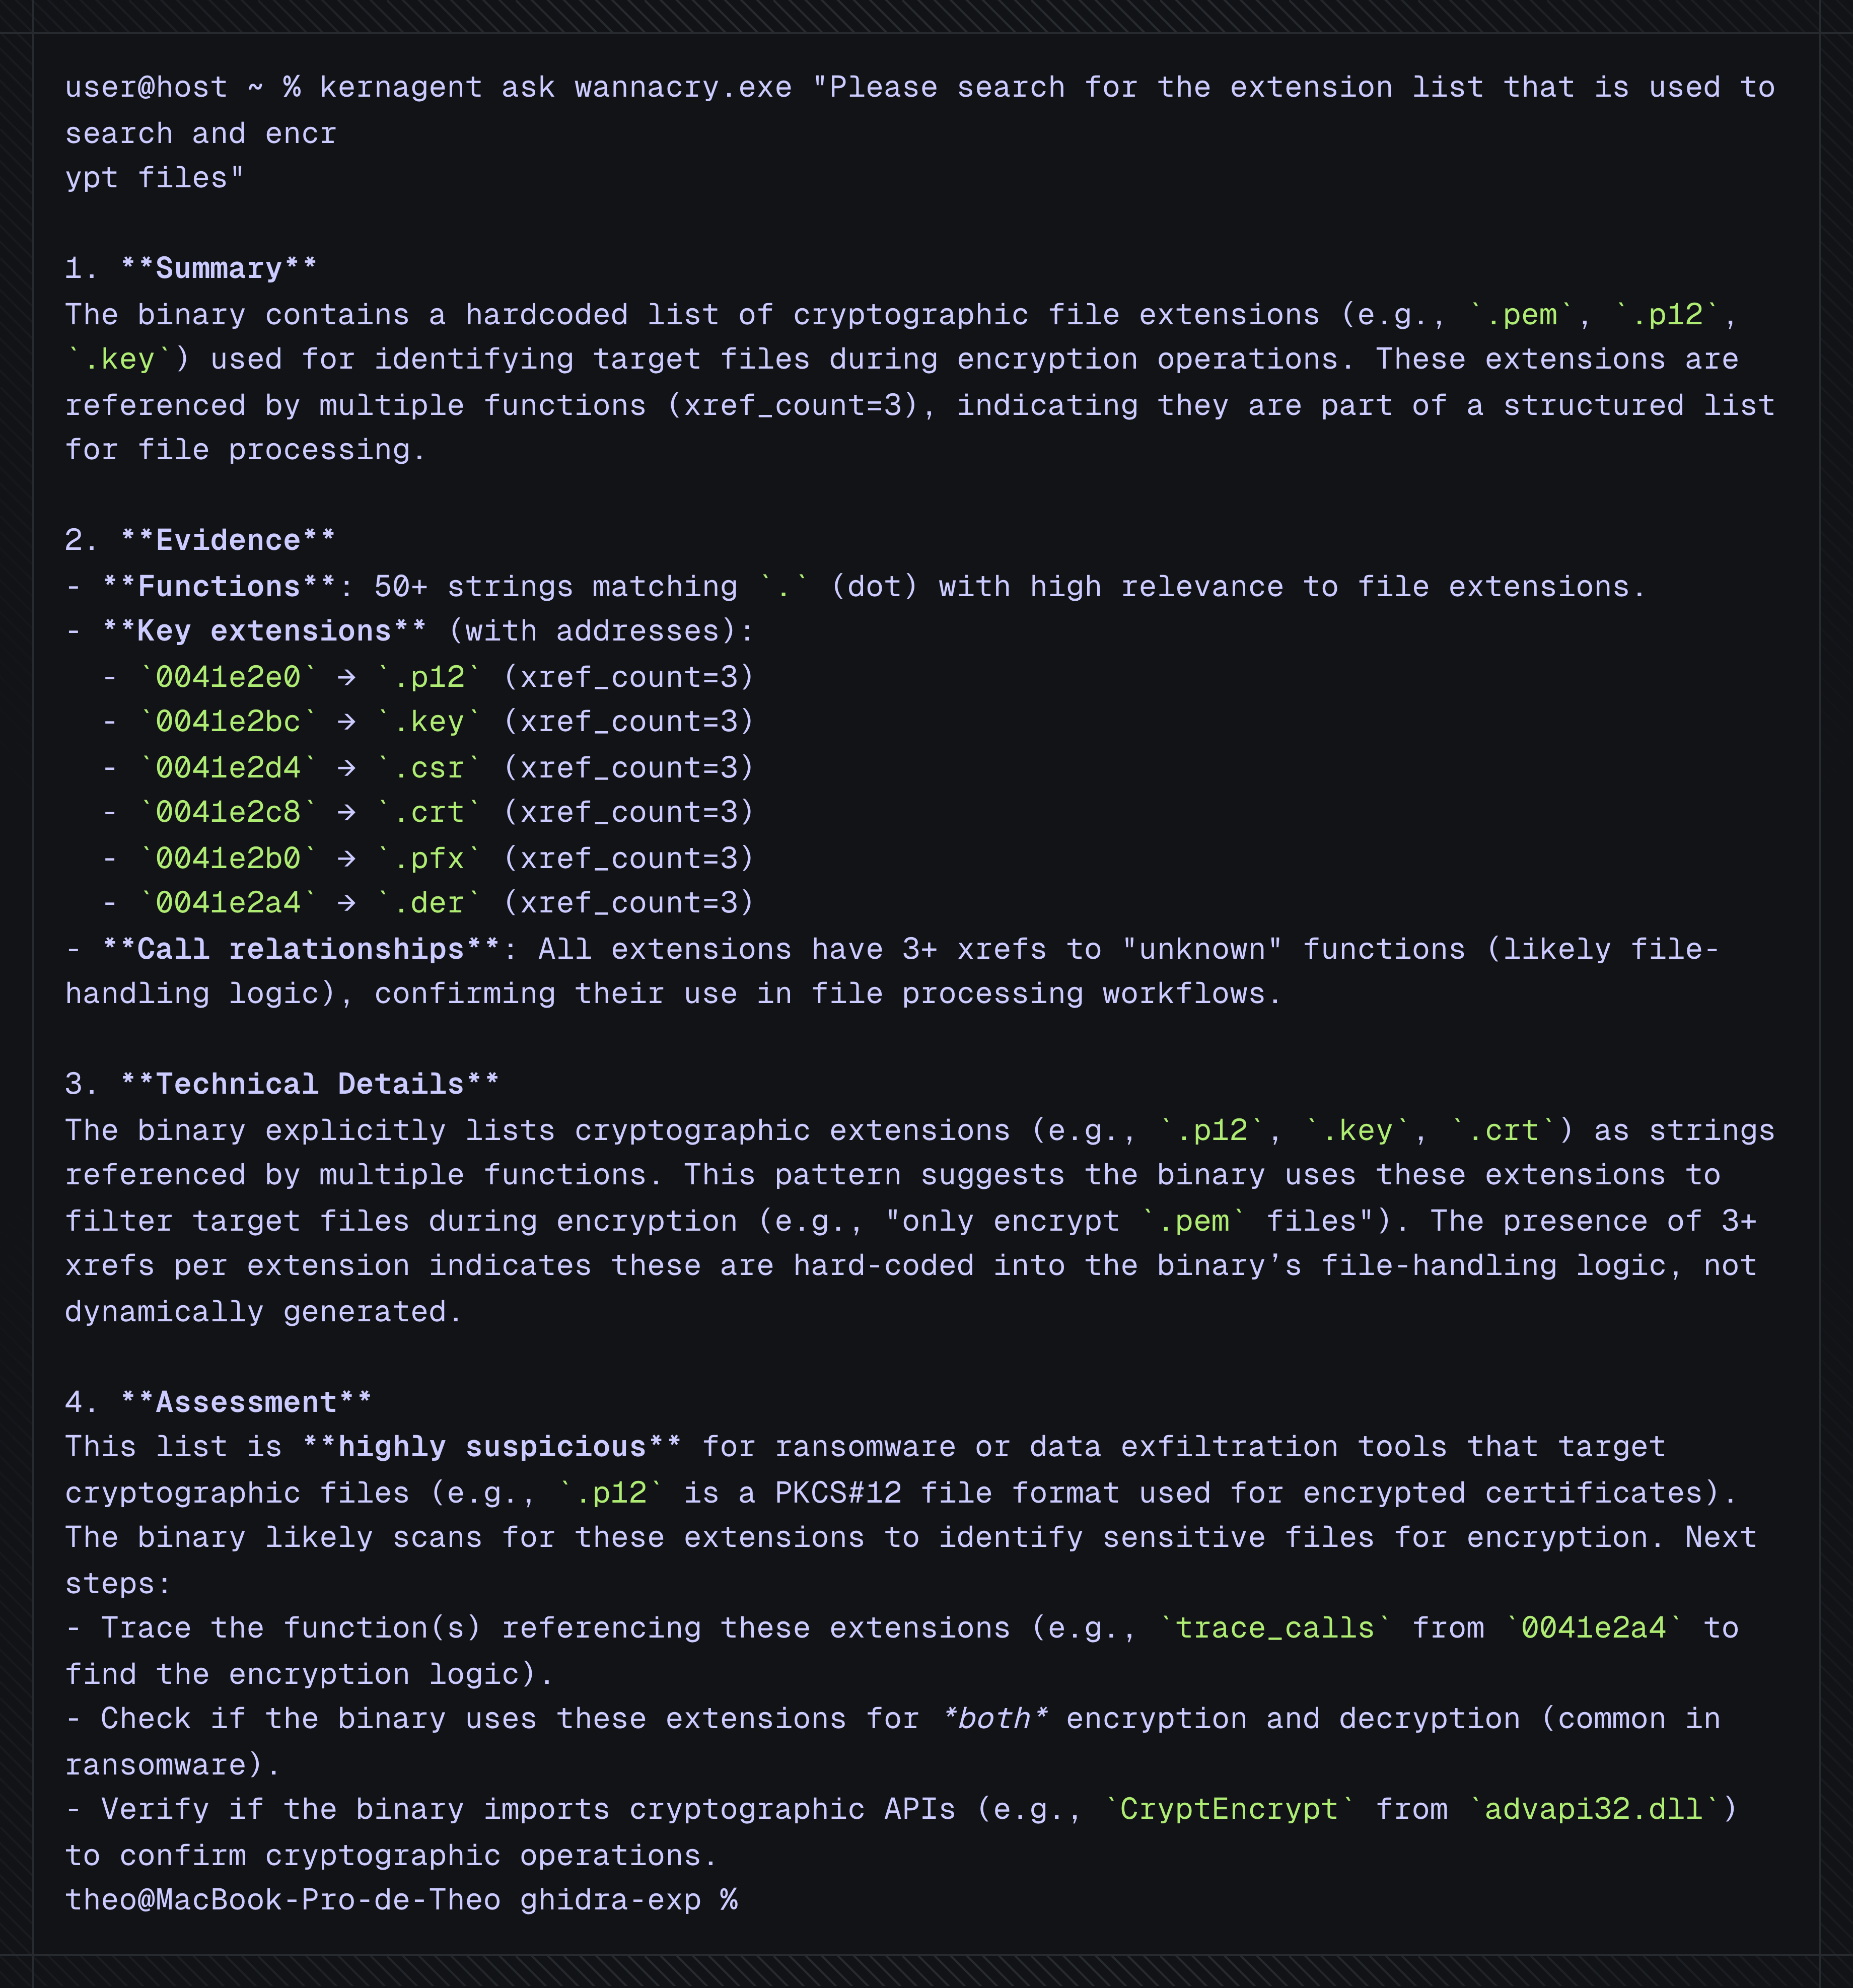 karib0u/kernagent
Agente de IA headless para engenharia reversa determinística.
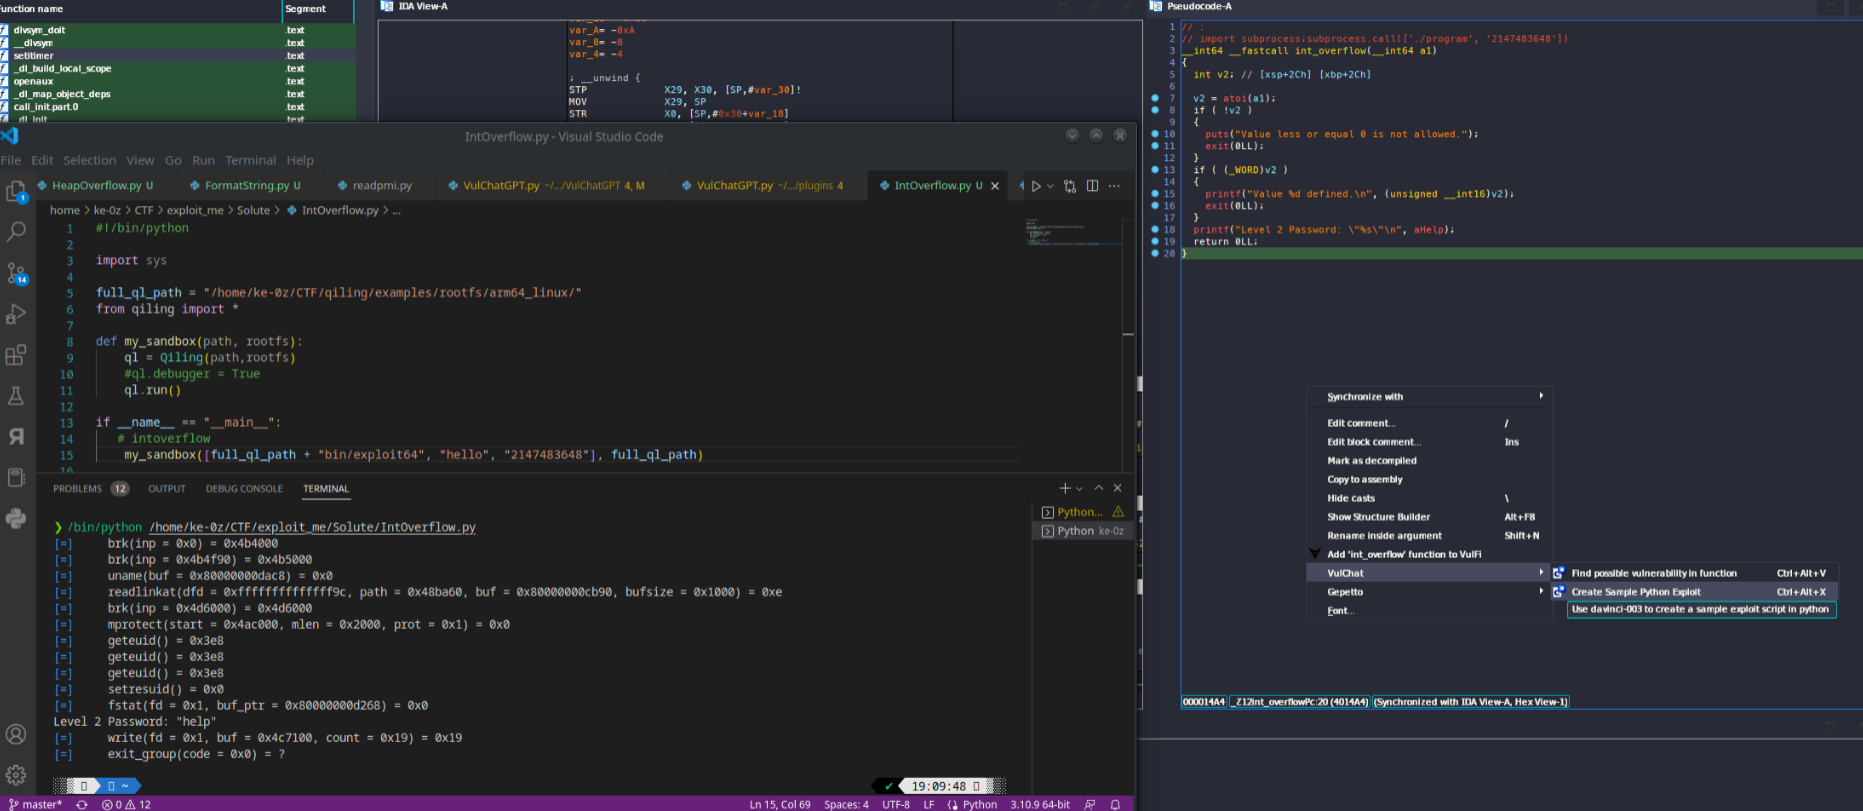 ke0z/binaivulhunter
Use o decompilador IDA PRO HexRays com OpenAI(ChatGPT) para encontrar possíveis vulnerabilidades em binários
 20urc3/sekiryu
Kit de ferramentas abrangente para Ghidra headless.
 lt-asset/resym
Para o nosso artigo da CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" de Danning Xie, Zhuo…
 ant4g0nist/lisa.py
Integração LLDB MCP + outros comandos úteis
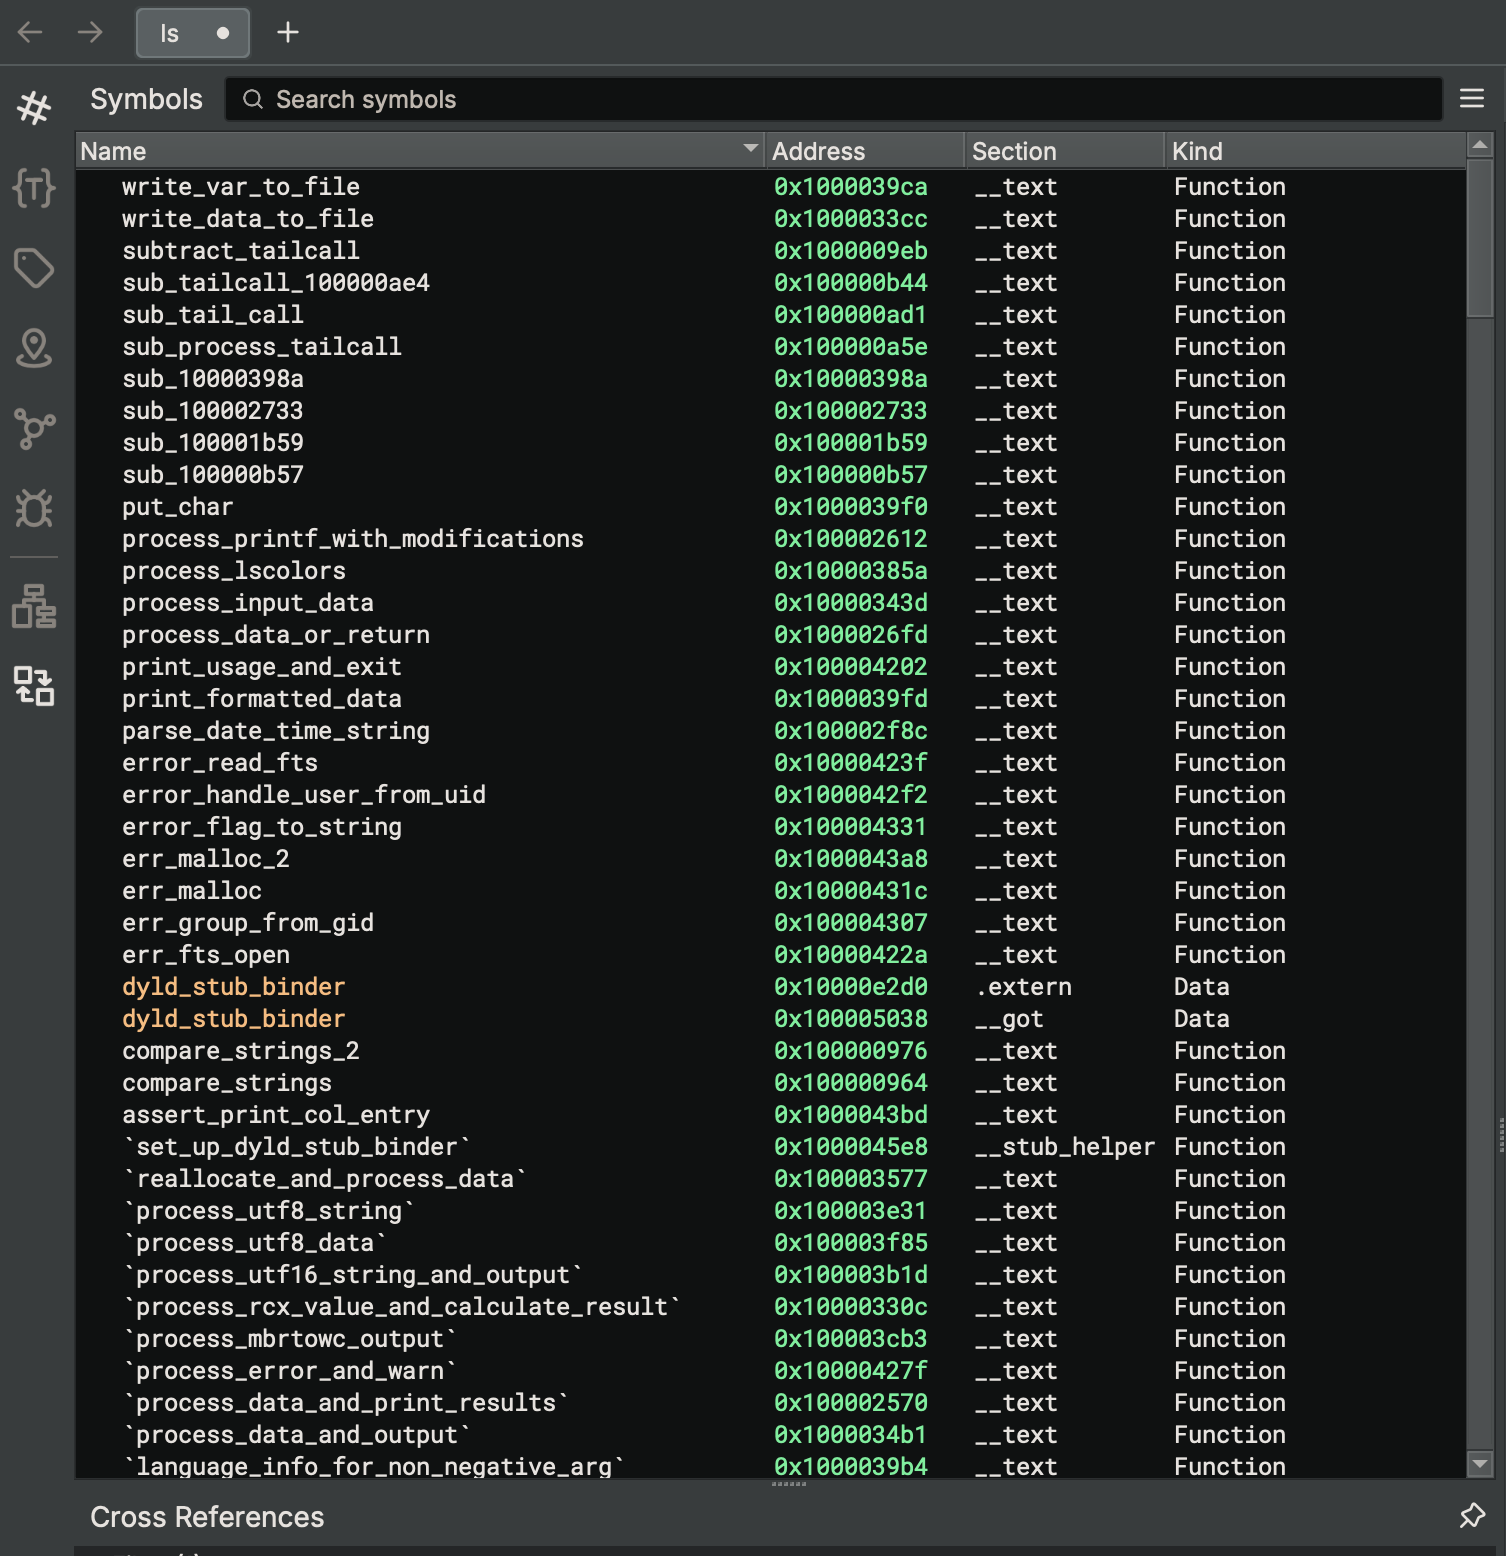 ahaggard2013/binaryninja-ollama
Plugin para o Binary Ninja que integra modelos locais do Ollama para renomear funções e variáveis em código HLIL descompilado, preservando a…








