
 #1
Ferramentas de descompilação, análise binária, resumo de código e análise de malware com IA.
Recomendado pelo Kitploit
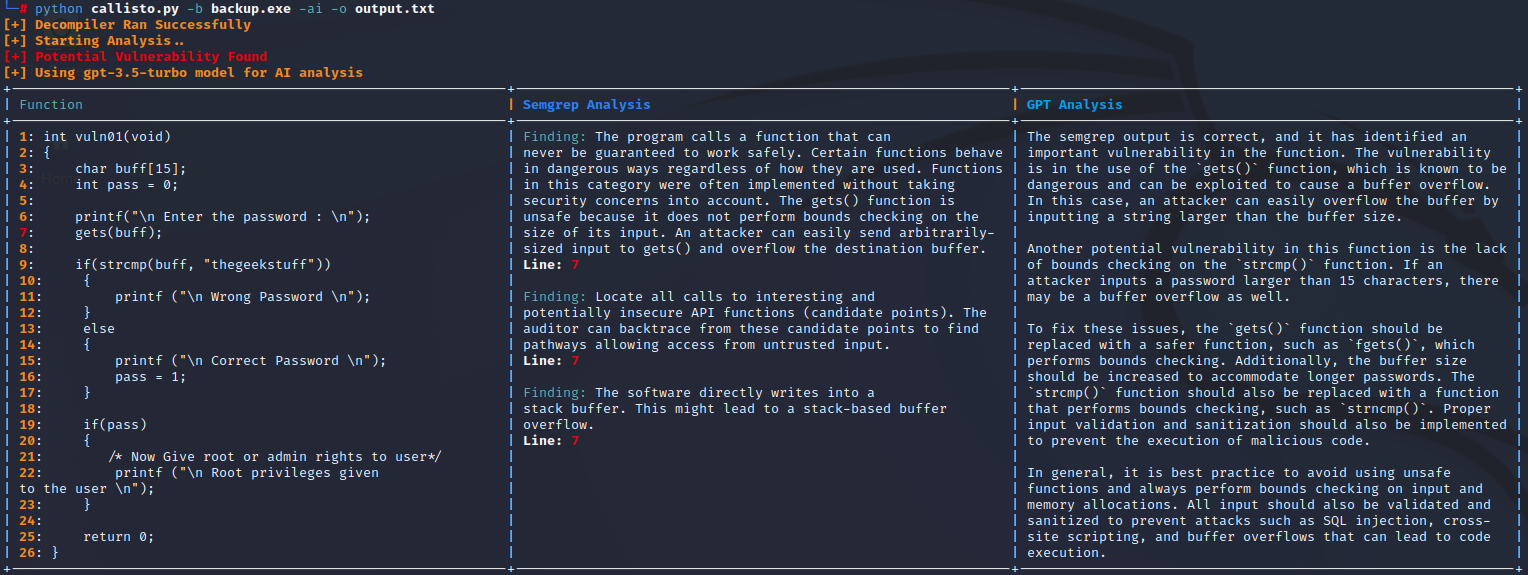
 jetp1ane/callisto
Ferramenta automatizada de análise de vulnerabilidades binárias que descompila executáveis via Ghidra, verifica código pseudo-C com Semgrep e valida…
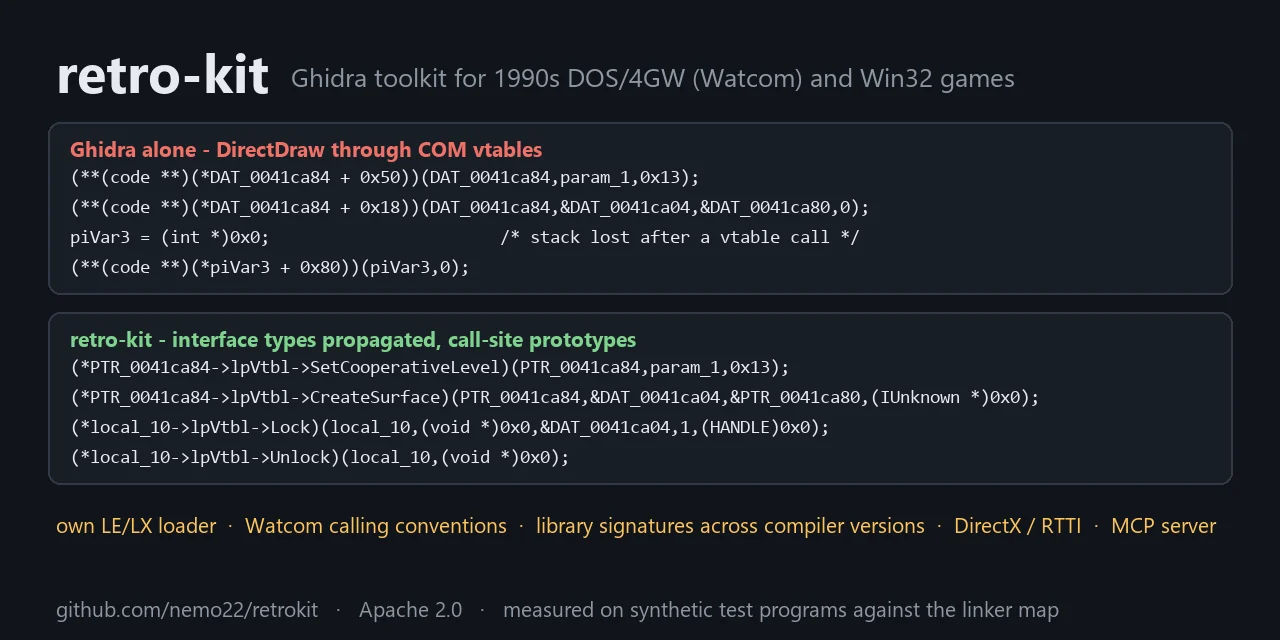 nautilusbits/retrokit
Kit de ferramentas Headless-Ghidra para engenharia reversa de jogos DOS de 32 bits e Win32 (1993-2010): loader LE/LX próprio, convenções de chamada…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 bethington/ghidra-mcp
Servidor MCP que conecta a engenharia reversa do Ghidra com ferramentas de IA: 256 ferramentas para decompilação, emulação P-code, depuração ao vivo,…
 symbioticsec/hermes-decomp
Um poderoso descompilador que permite fazer engenharia reversa de aplicativos móveis React Native ao converter seus bytecodes Hermes compilados…
 angr/angr
Uma plataforma de análise binária poderosa e fácil de usar!
 happytotoro116/ghidra-llm-pipeline
Extração determinística com PyGhidra, triagem e pipeline local de backend de compilador com LLM para reimplementação em C.
 blackvectorops/semantic_firewall
Gere impressões digitais semânticas determinísticas para funções Go. Detete backdoors ao estilo xz e verifique a equivalência semântica usando…
 trailofbits/skills
Habilidades do Claude Code da Trail of Bits para pesquisa em segurança, detecção de vulnerabilidades e fluxos de trabalho de auditoria.
 rizinorg/cutter
Plataforma de Engenharia Reversa Livre e de Código Aberto alimentada por rizin
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrair automaticamente strings ofuscadas de malware.
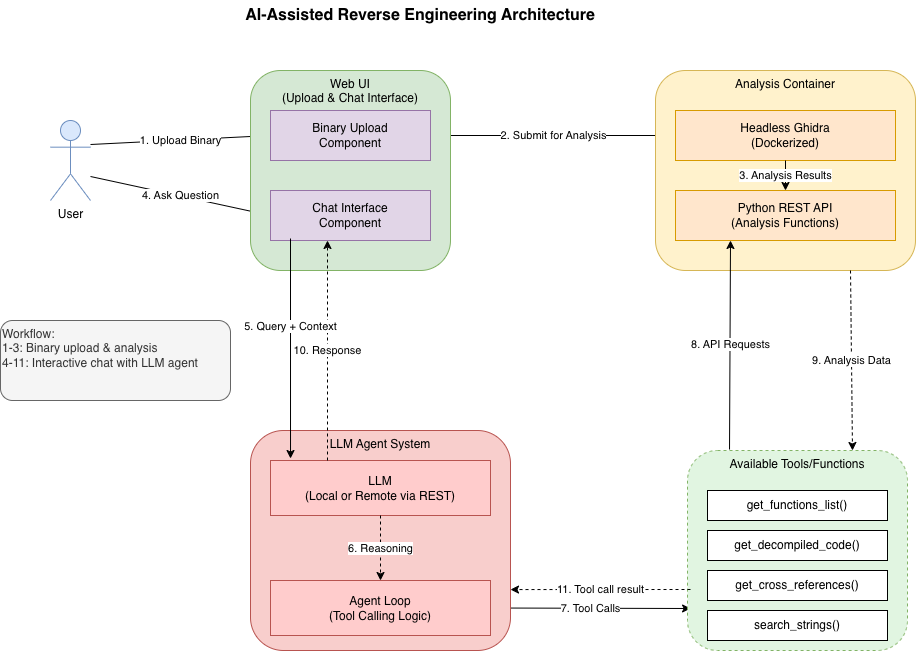 biniamf/ai-reverse-engineering
Engenharia Reversa Assistida por IA com Ghidra
 horsicq/detect-it-easy
Programa para determinar tipos de arquivos para Windows, Linux e MacOS.
 miscusi-peek/cheatengine-mcp-bridge
Conecte seus agentes de IA favoritos diretamente ao Cheat Engine via MCP. Automatize engenharia reversa, varredura de ponteiros e análise de memória…
 lt-asset/resym
Para o nosso artigo da CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" de Danning Xie, Zhuo…
 dnspyex/dnspy
Revival não oficial do conhecido depurador .NET e editor de assembly, dnSpy
 lief-project/lief
Biblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
 vahpem/rust-deobf
Recupere o que a ofuscação esconde em binários Rust (strings, crates, funções de biblioteca, fluxo de controle achatado) por meio de análise estática…






