
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 phil-fan/fs-attack
Implementação do artigo "Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model"
 stardust457/sldr
Estrutura de defesa que mitiga o ajuste fino malicioso de LLMs usando recuperação seletiva de camadas e roteamento dinâmico, com scripts de…
 cybershujin/prompt-injection-in-the-wild
Rastreador de técnicas de prompt injection reportadas publicamente, divididas por método de entrega, codificação e comportamento de propagação, com…
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
 sliu11-byte/mea-bench
Um benchmark de ciclo de vida para ataques de extração de LLM de caixa preta, defesas e ataques adaptativos.
 multimodal-ai-lab/tobac
Token a Token, Comprometido: Vulnerabilidades de Backdoor em Modelos Autorregressivos Unificados (NeurIPS'26)
 facebookincubator/ttpforge
O TTPForge é um Framework de Cibersegurança para desenvolver, automatizar e executar Táticas, Técnicas e Procedimentos (TTPs) de atacantes.
 kaill-jlq/mmskillrisk
Benchmark e harness de avaliação que testa se agentes LLM resistem a instruções maliciosas ocultas em imagens de habilidades multimodais, com 108…
 albert-y1n/piforge
Estrutura aberta para red teaming de injeção de prompt baseado em RL, com um trainer compartilhado, aprendizado por currículo e benchmarks como…
 albert-y1n/pismith
PISmith: Red Teaming baseado em Aprendizado por Reforço para Defesas contra Injeção de Prompts
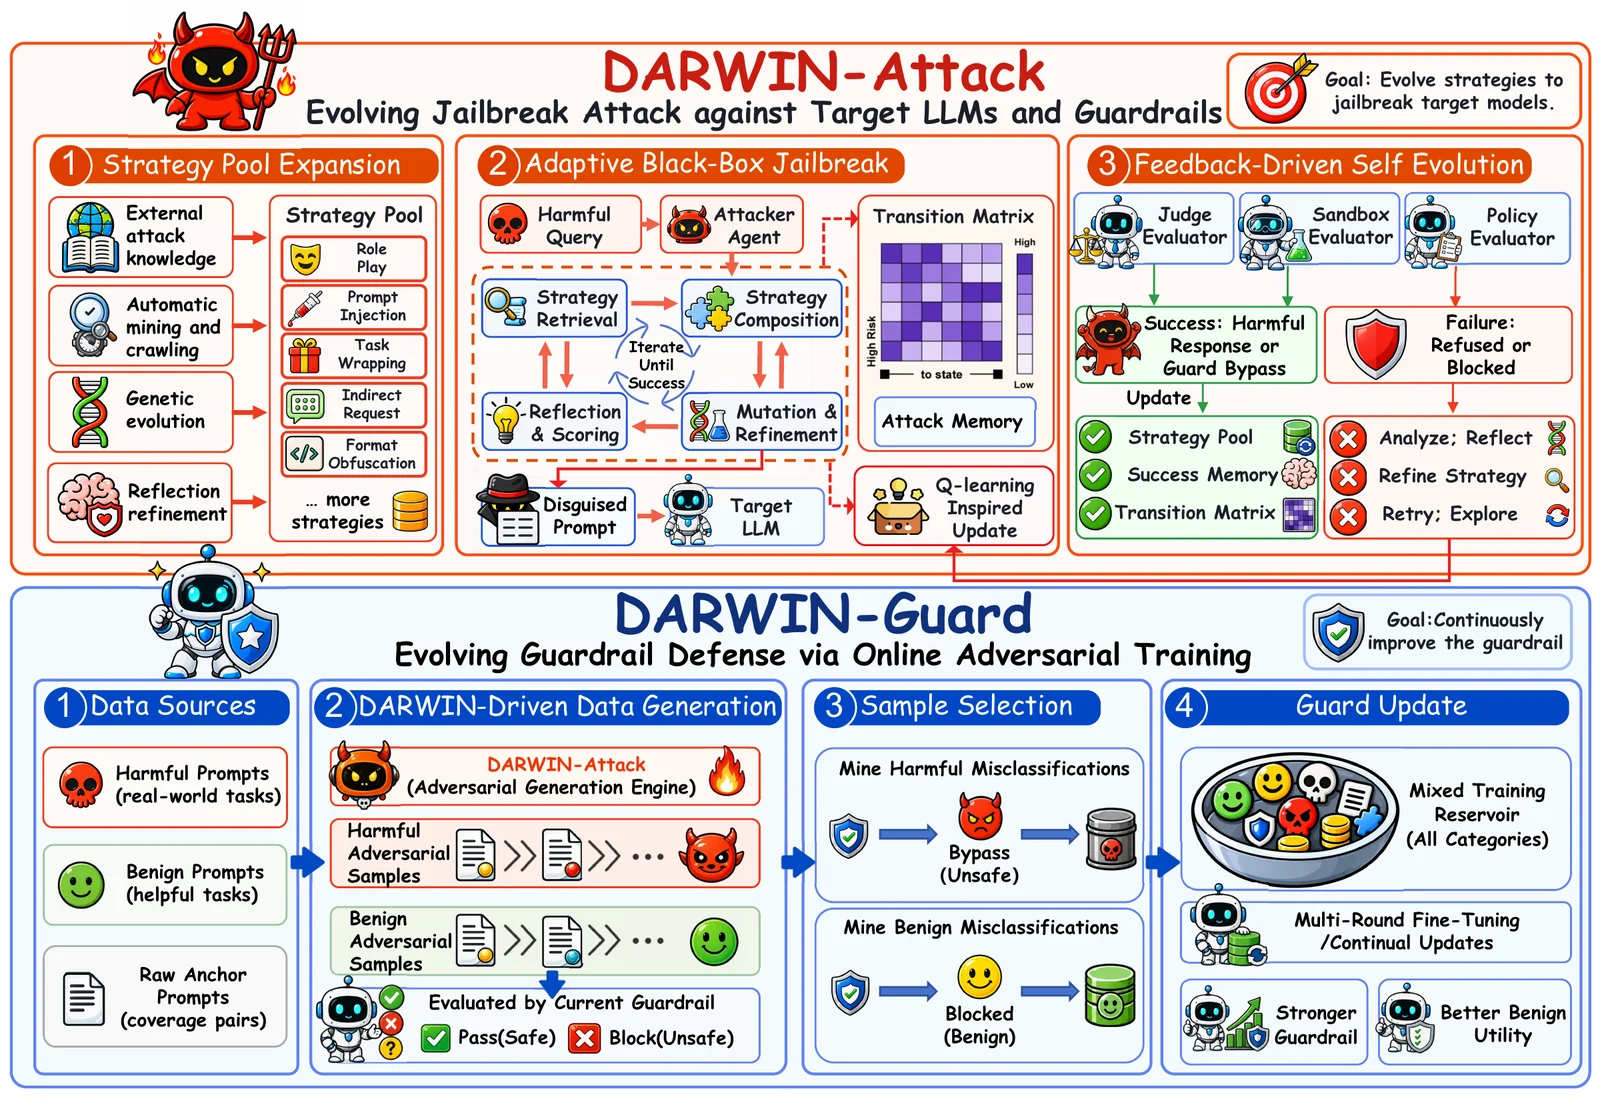 zju-llm-safety/darwin
Estrutura evolutiva de jailbreak e guardrail para LLMs que expande um pool reutilizável de estratégias por meio de mutação genética, seleção de…
 pho5nix/red-team-goad-lab-proxmox
Guia de construção para laboratório doméstico de Red Teaming. Configuração do laboratório GOAD em Proxmox e pfSense, Operator/C2 e Redirectors.
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 ml-security-research-lab/cachetrap
Research code for a gray-box trojan attack that flips a single KV-cache bit in fine-tuned LLM classifiers and measures per-class attack success rate.
 joshuagodwin7929/purple-team-automation
Emulação automatizada de adversário (Caldera) contra um laboratório de AD para validar a cobertura de detecção do Sigma e mapear os resultados para o…
 sisl-uri/t-backdoor
Código de pesquisa que implementa o T-Backdoor, ataques de backdoor com gatilho temporal em redes neurais spiking usando gatilhos de taxa, latência e…
 euph00/zoneclaw-code
Código de benchmark e defesa para ataques de memória persistente em agentes de uso de computador no estilo OpenClaw, com mitigação de zoneamento de…
 usama1002/deleting-the-trace
Experimentos para supressão de cadeia de pensamento com tokens de controle e ataques de leniência de parser em agentes LLM que utilizam ferramentas








