
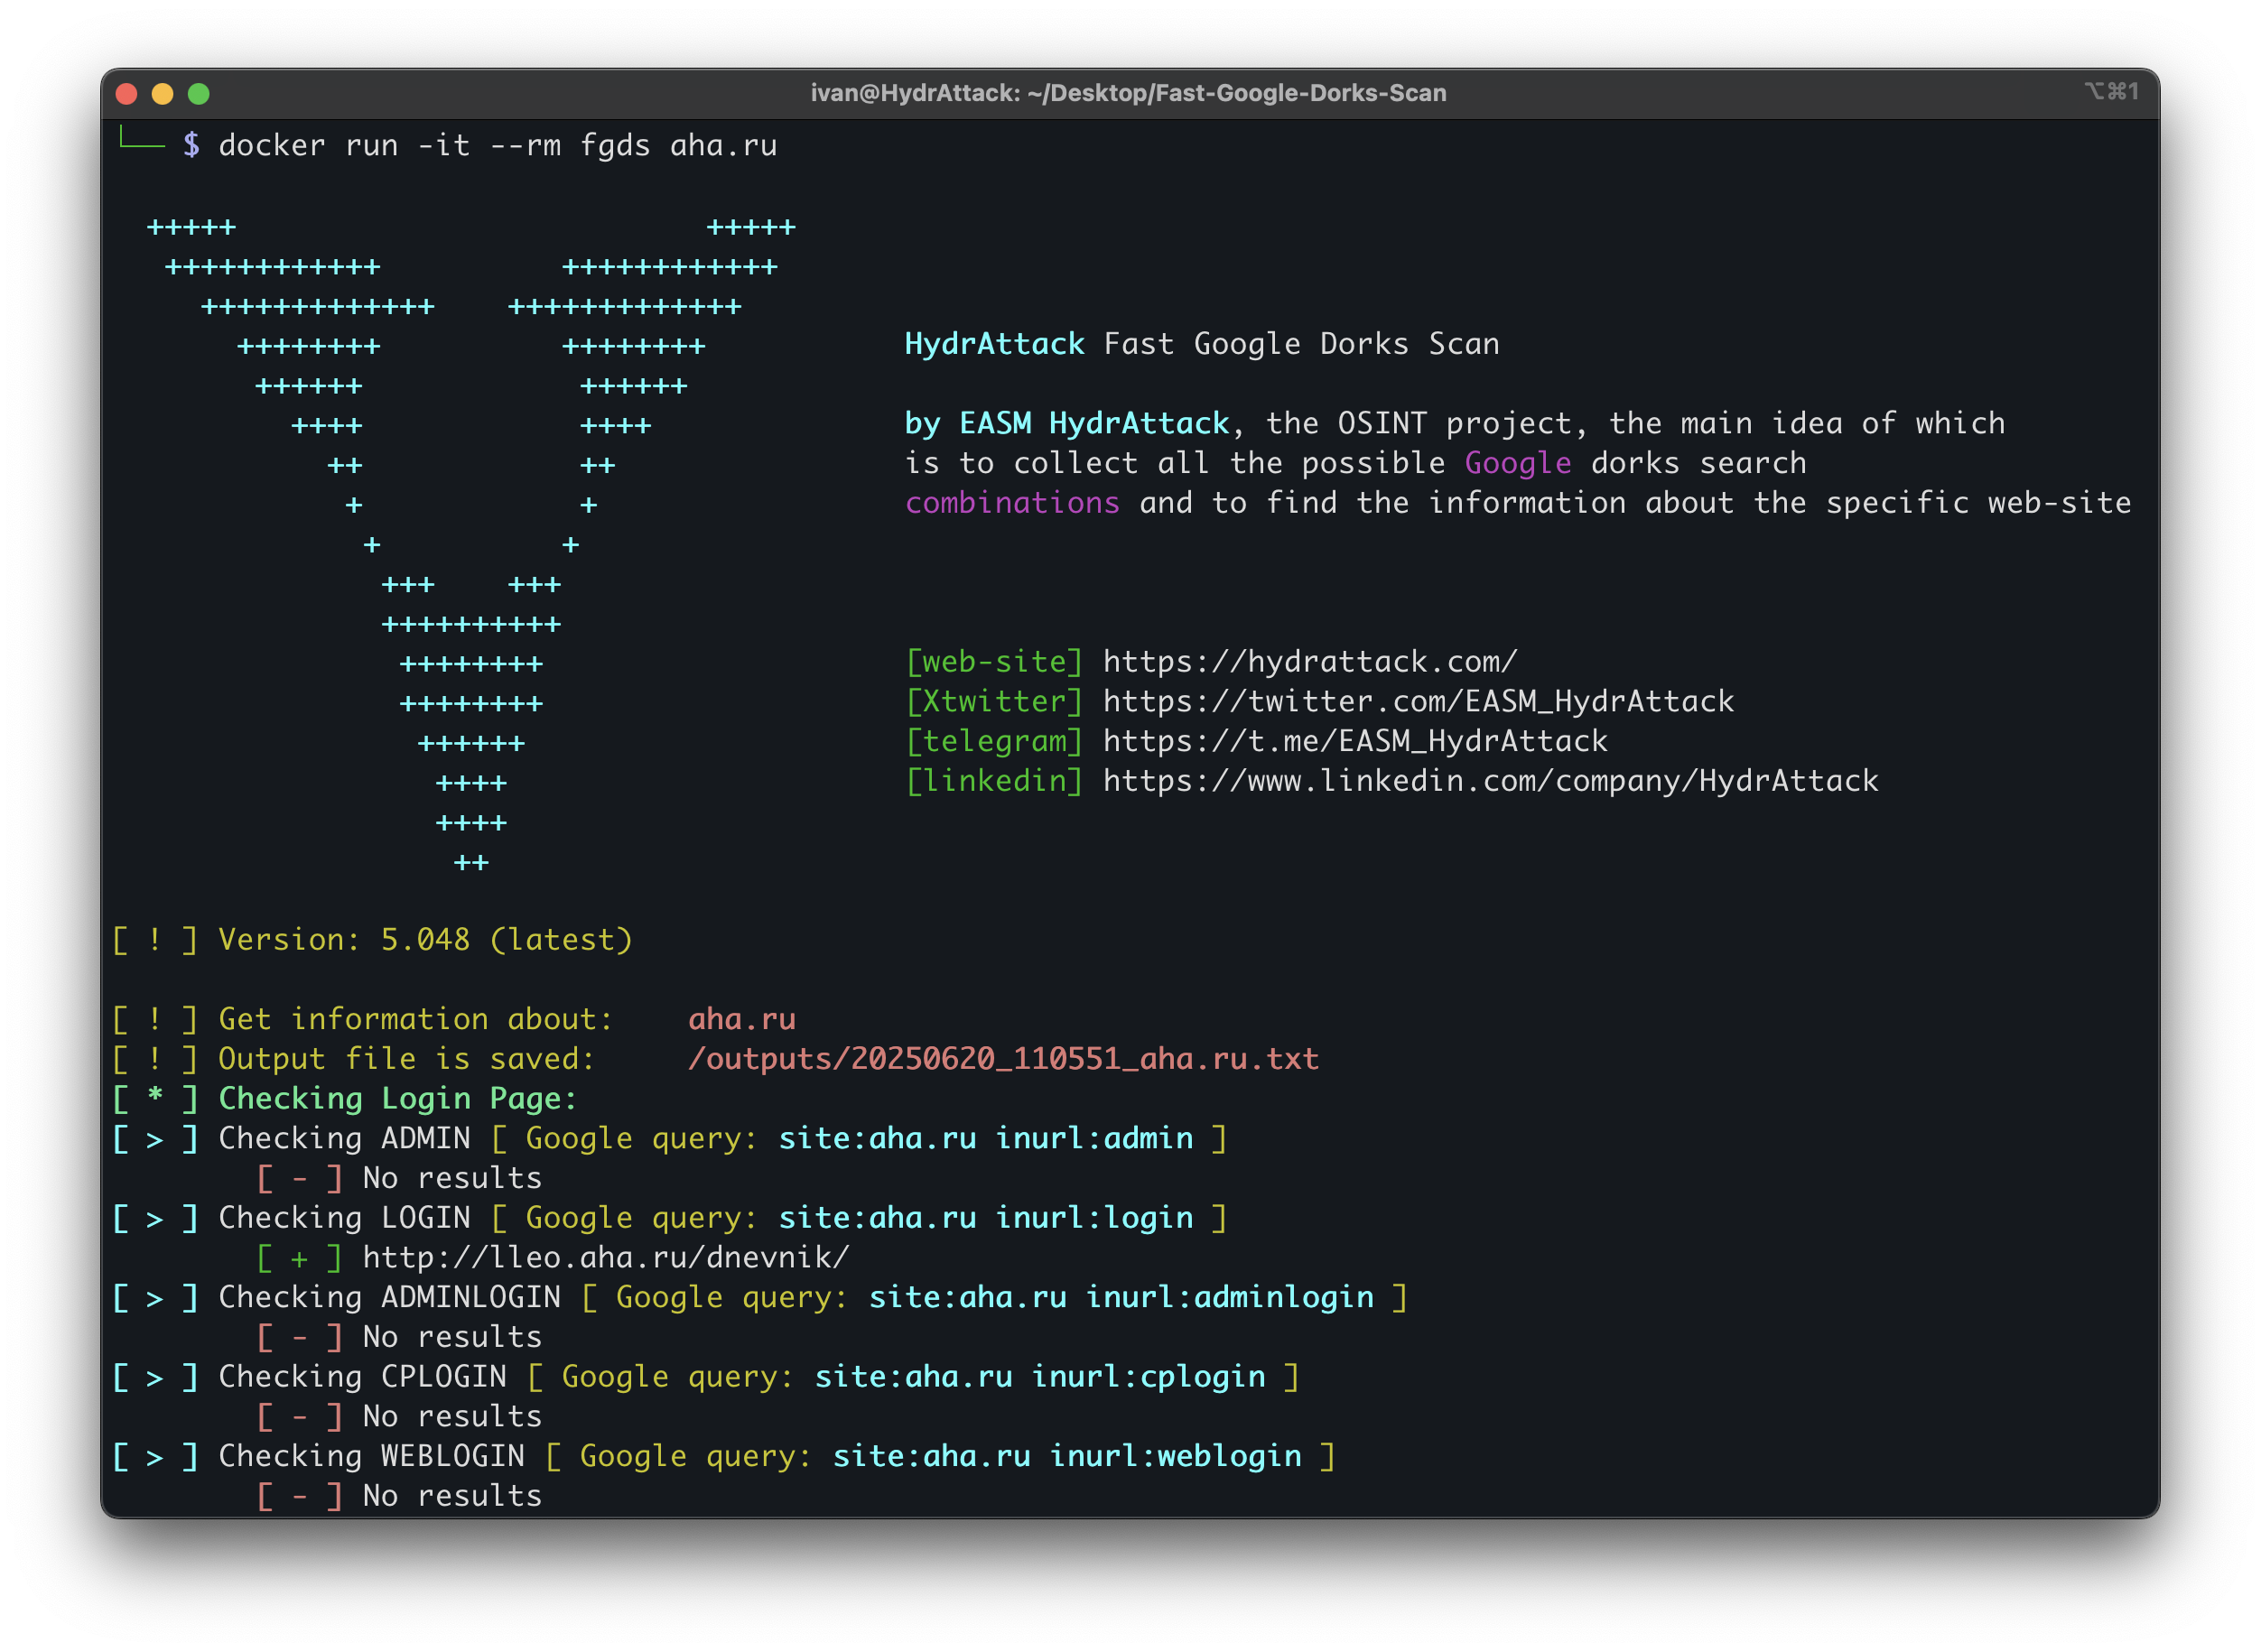
Fast-Google-Dorks-Scan
 ivanglinkin/fast-google-dorks-scan
OSINT 프로젝트로, 주요 아이디어는 가능한 모든 Google dorks 검색 조합을 수집하고 특정 웹사이트에 대한 정보(일반적인 관리자 패널, 널리 사용되는 파일 유형, 경로 탐색)를 찾는 것입니다. 100% 자동화되었습니다.
osintreconnaissancevulnerability-analysis+2
1.7k
ivanglinkin/fast-google-dorks-scanOSINT 프로젝트로, 주요 아이디어는 가능한 모든 Google dorks 검색 조합을 수집하고 특정 웹사이트에 대한 정보(일반적인 관리자 패널, 널리 사용되는 파일 유형, 경로 탐색)를 찾는 것입니다. 100% 자동화되었습니다.
 ghostesp-revival/ghostesp
ESP32를 위한 오픈소스 무선 연구 플랫폼입니다.
 khalilbijjou/wafninja
WAFNinja는 웹 애플리케이션 방화벽을 공격하기 위한 두 가지 기능을 포함하는 도구입니다.
 microcosm-cc/bluemonday
bluemonday: OWASP Java HTML Sanitizer에서 영감을 받아 사용자 생성 콘텐츠에서 XSS를 제거하는 빠른 golang HTML 새니타이저
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
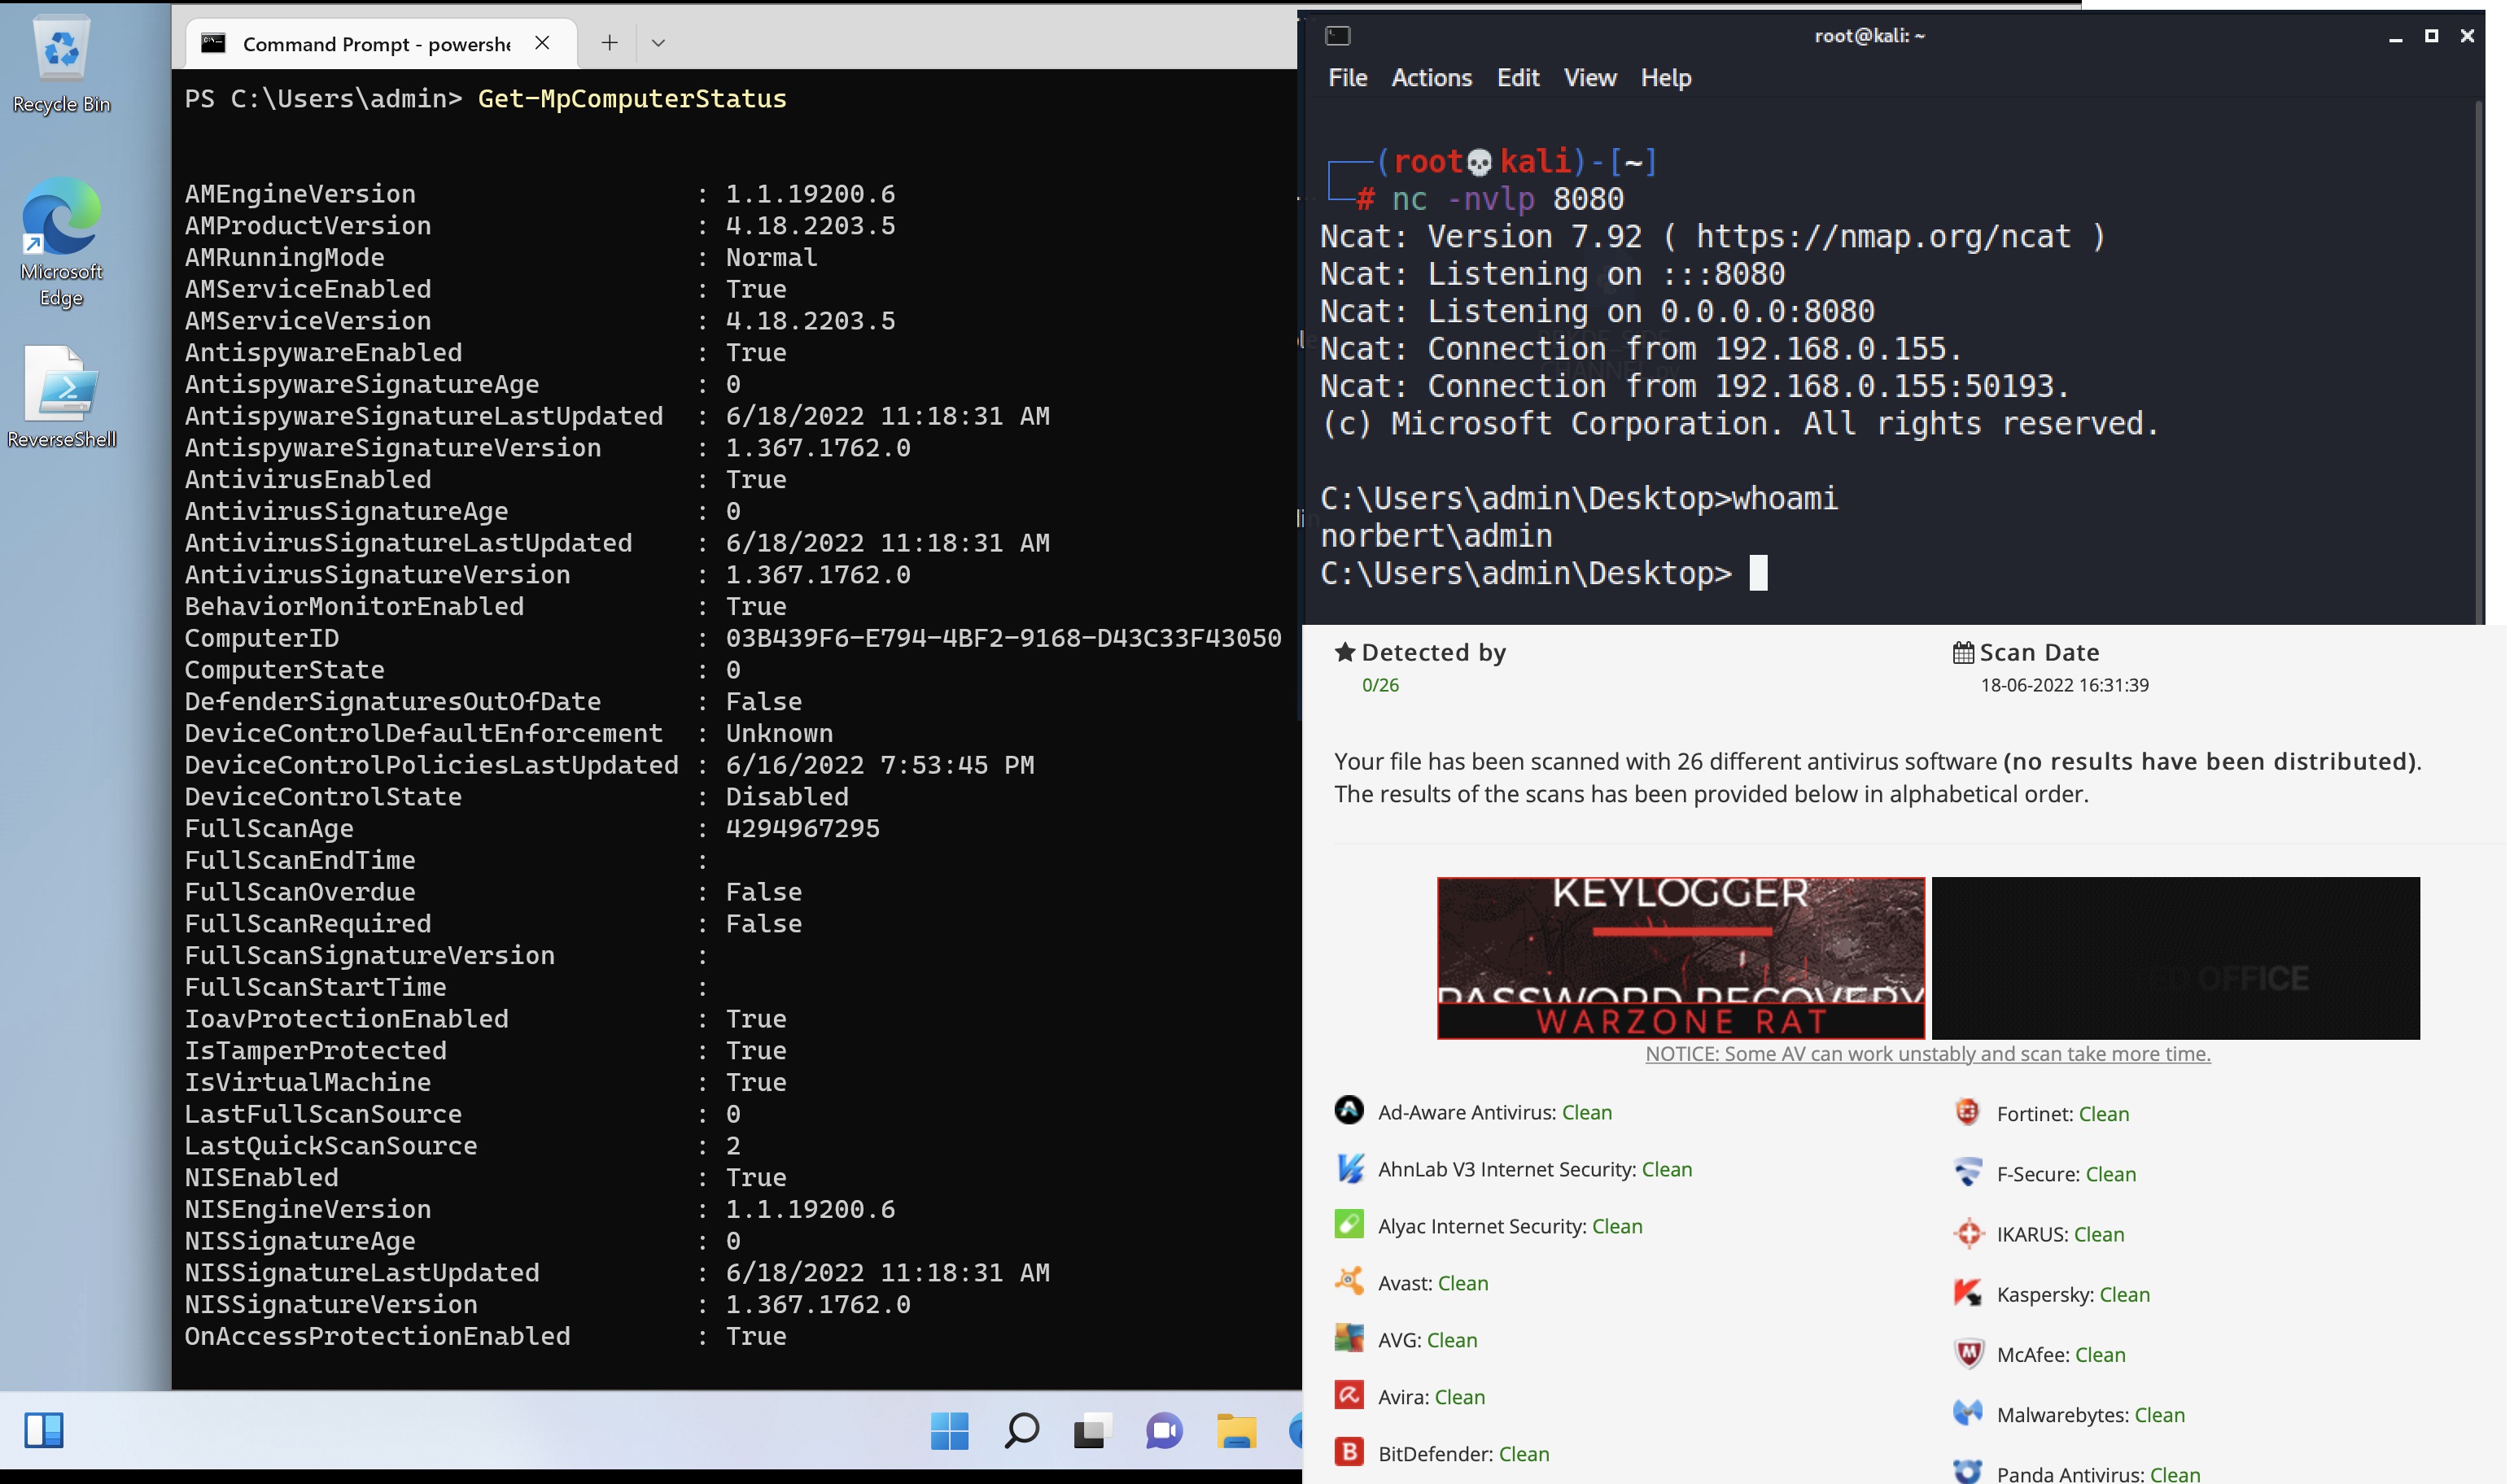 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
 erev0s/vampi
보안 테스트를 위한 OWASP 상위 10대 취약점이 포함된 취약한 REST API
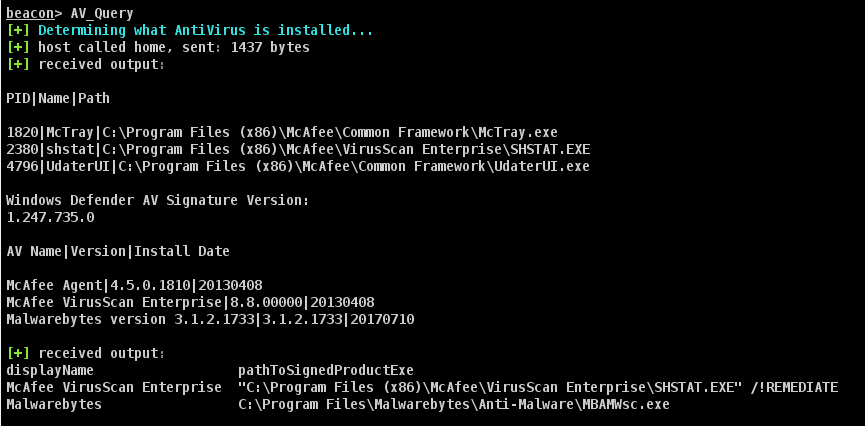 harleyqu1nn/aggressorscripts
여러 소스에서 가져온 Cobalt Strike 3.0+용 Aggressor 스크립트 모음
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 justasmasiulis/lazy_importer
숨겨진, 리버스 엔지니어링에 비우호적인 방식으로 dll에서 함수를 가져오기 위한 라이브러리
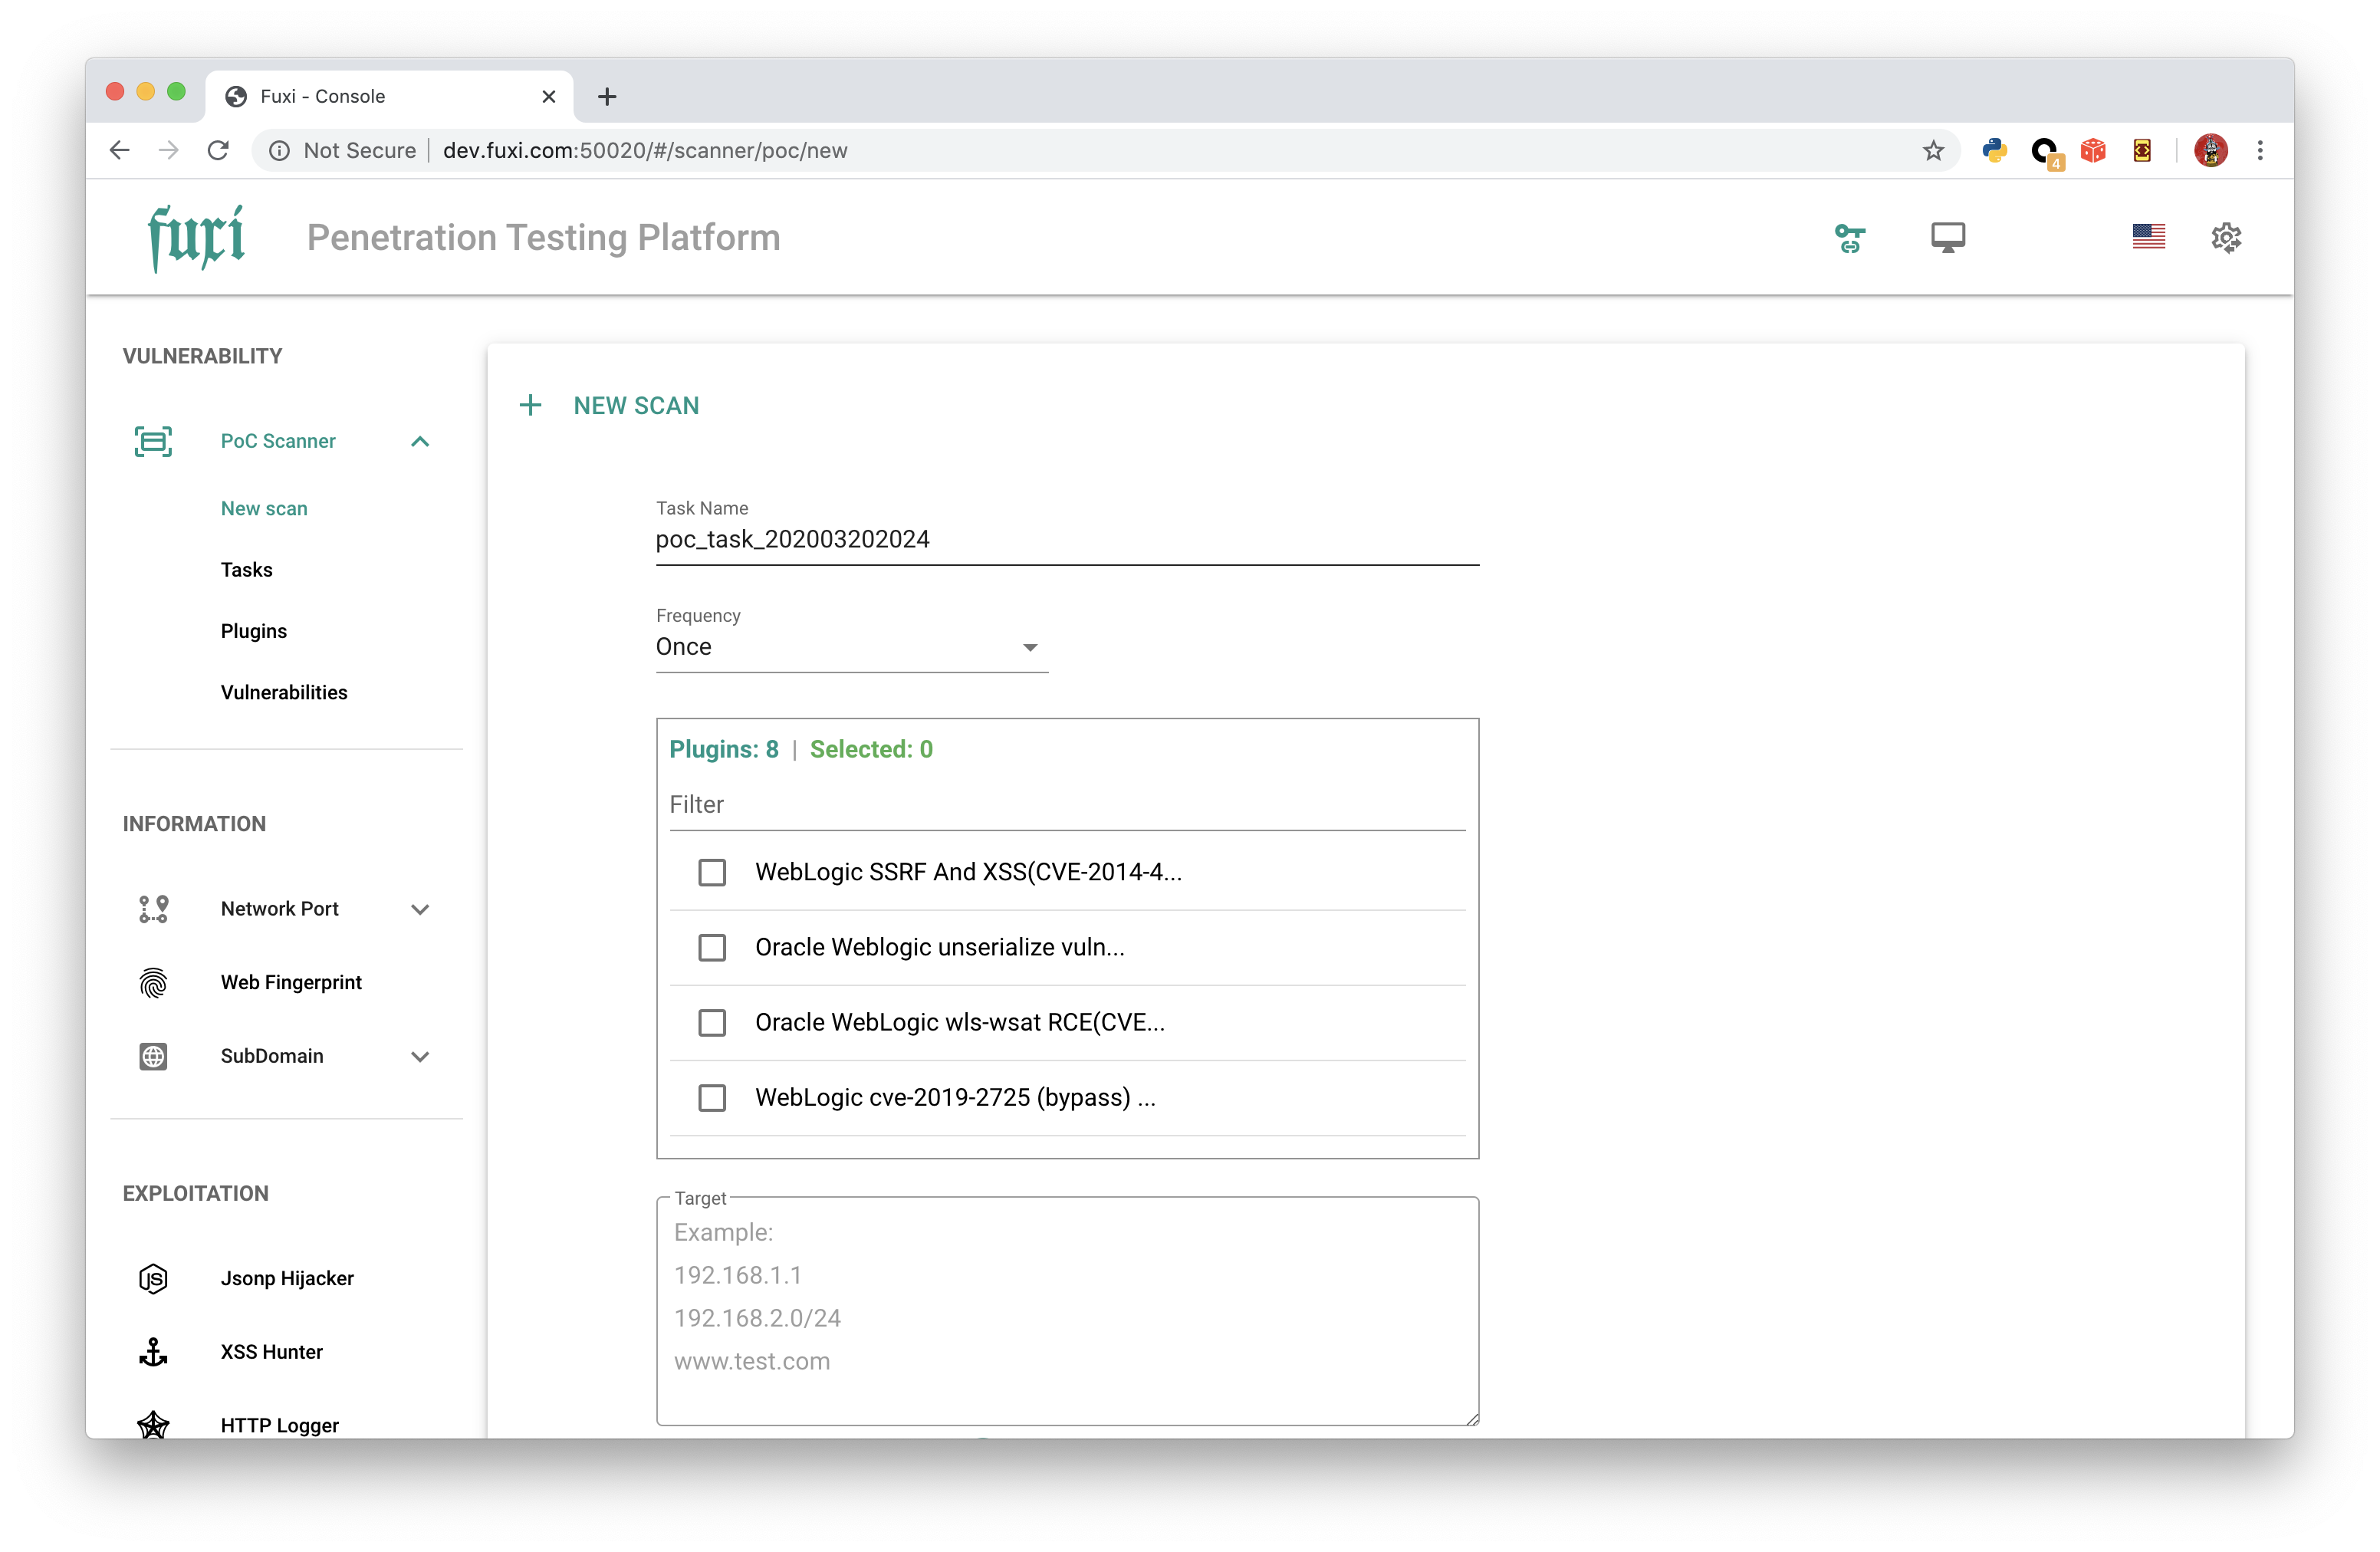 jeffzh3ng/fuxi
크로스 플랫폼 침투 테스트 플랫폼으로 Docker 지원, 웹 기반 인터페이스, 자동화된 취약점 스캐닝 및 보안 평가를 위한 API를 제공합니다.
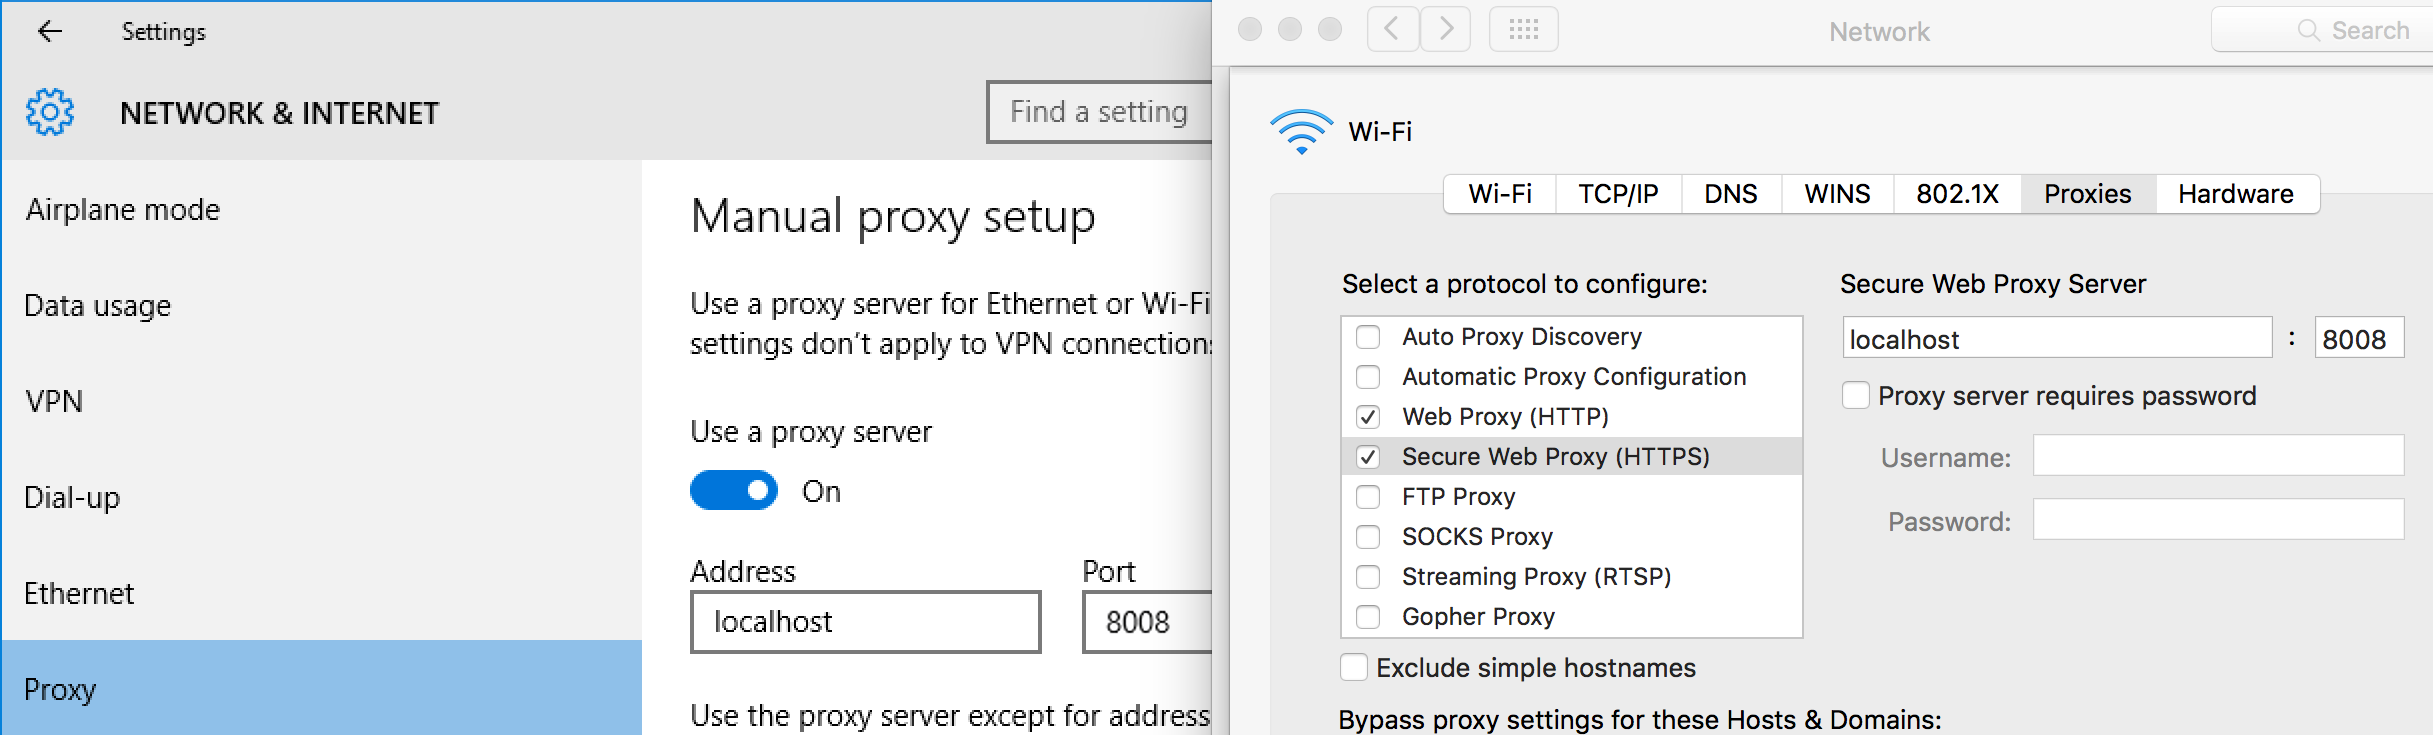 kdzwinel/betwixt
:zap: Chrome DevTools 네트워크 패널 기반 웹 디버깅 프록시
 dnsviz/dnsviz
리졸버와 권한 있는 서버를 조사하여 DNS 위임 및 DNSSEC 보안을 분석하고, 존(zone) 동작을 검증·진단·시각화하여 배포 준비 상태를 확인합니다.
 automatedlab/automatedlab
PowerShell 기반 프로비저닝 프레임워크로, Hyper-V 및 Azure에서 복잡한 랩 환경을 배포할 수 있습니다. 간단한 스크립트로 Windows, Linux, AD, Exchange, PKI와 같은 제품을 지원합니다.
 egebalci/sgn
공격 보안 페이로드를 위한 다형성 바이너리 인코더입니다. LFSR 기반 피드백 루프, 가비지 명령어 삽입, 다중 반복 난독화를 통해 셸코드를 인코딩하여 정적 탐지를 우회합니다.
 jaeles-project/gospider
Gospider - Go로 작성된 빠른 웹 스파이더
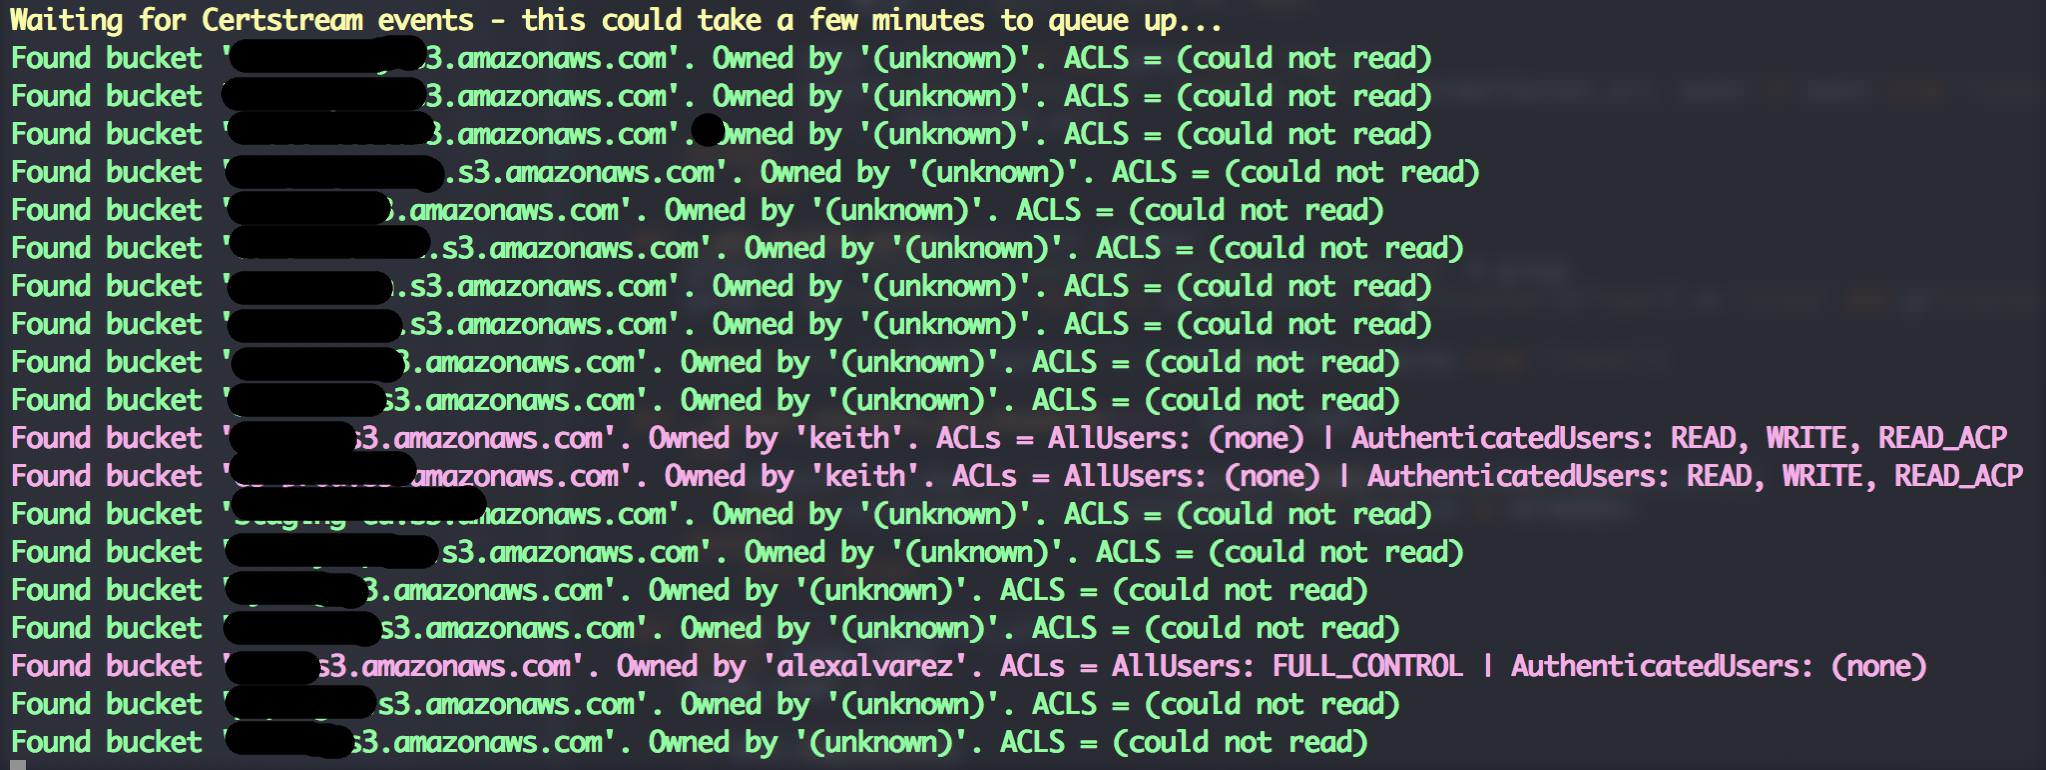 eth0izzle/bucket-stream
인증서 투명성 로그를 모니터링하여 흥미로운 Amazon S3 버킷을 찾습니다.