
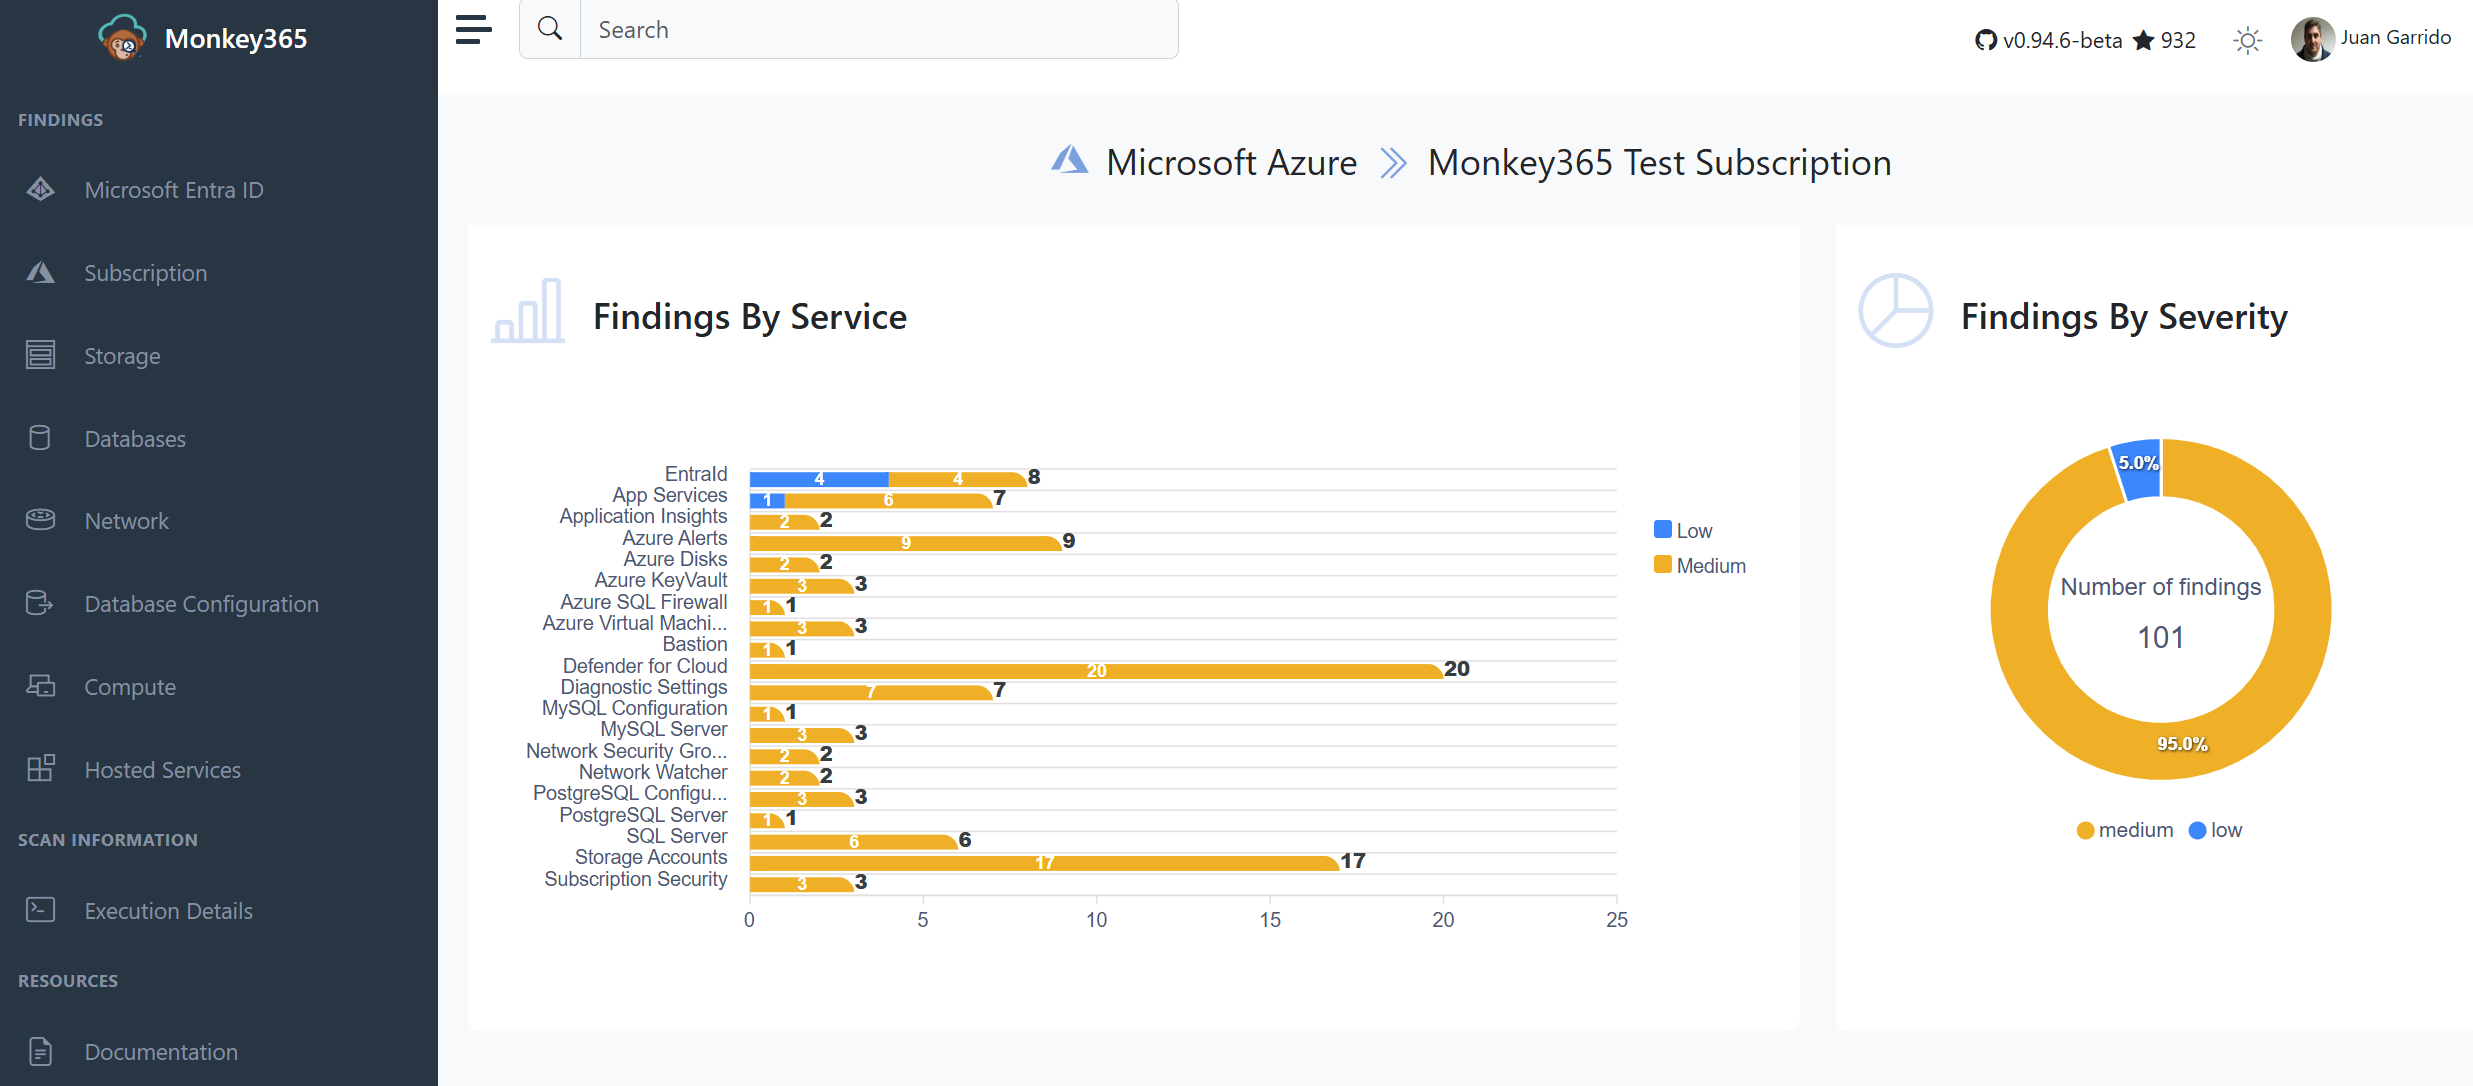
monkey365
 silverhack/monkey365
Microsoft 365, Azure 및 Entra ID를 위한 PowerShell 기반 보안 평가 프레임워크. 잘못된 구성, CIS 벤치마크 준수 여부 및 클라우드 보안 상태를 구조화된 보고와 함께 스캔합니다.
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+2
1.3k

 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 backbay-labs/clawdstrike
AI 에이전트 플릿 및 개발자 워크스테이션을 위한 정책 엔진 및 EDR. 도구 호출, 파일 접근, 네트워크 흐름 및 프로세스 실행을 Ed25519 서명 감사 추적 및 fail-closed 시행으로 모니터링합니다.
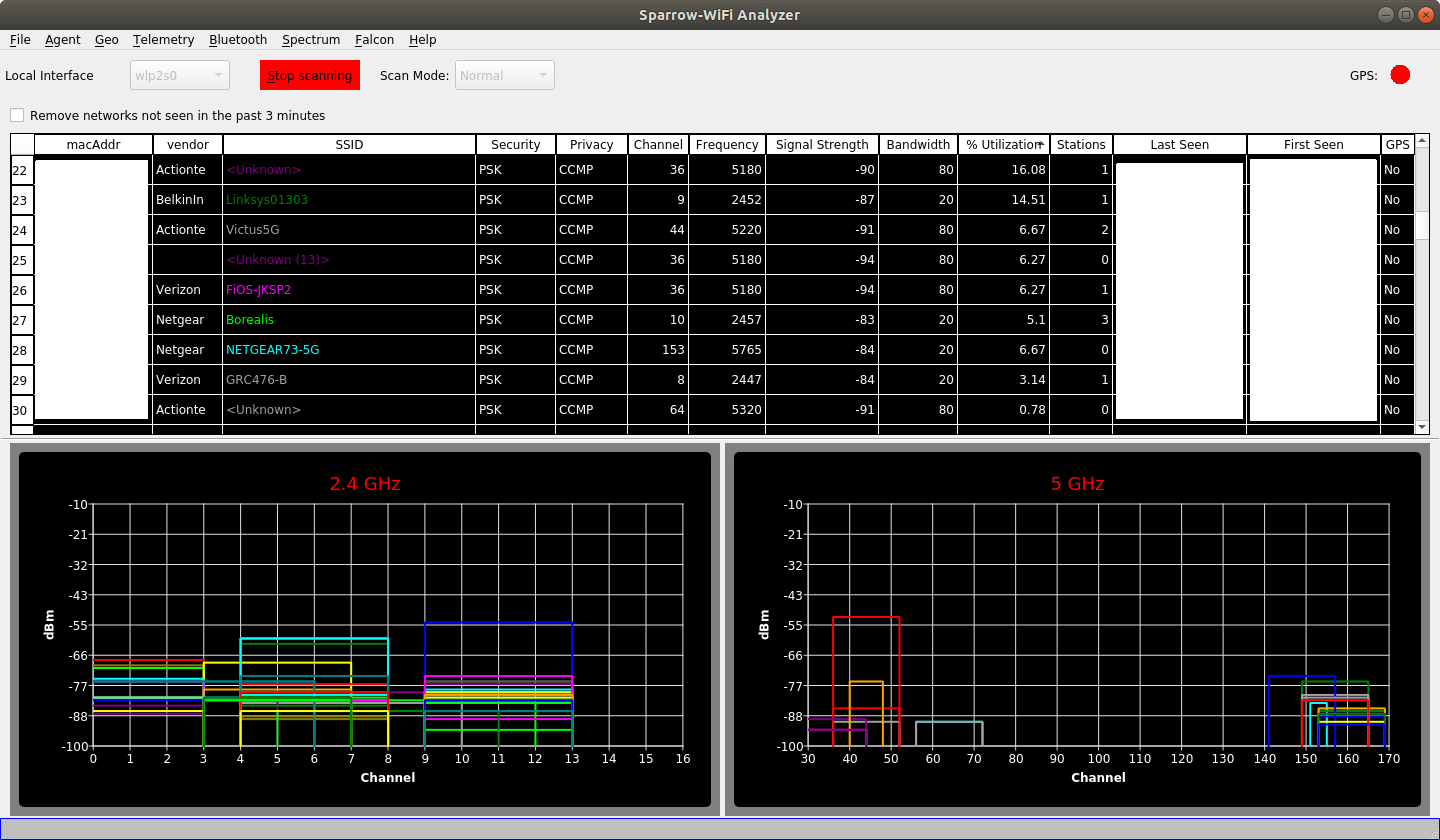 ghostop14/sparrow-wifi
차세대 GUI 기반 WiFi 및 Bluetooth 분석기 (Linux용)
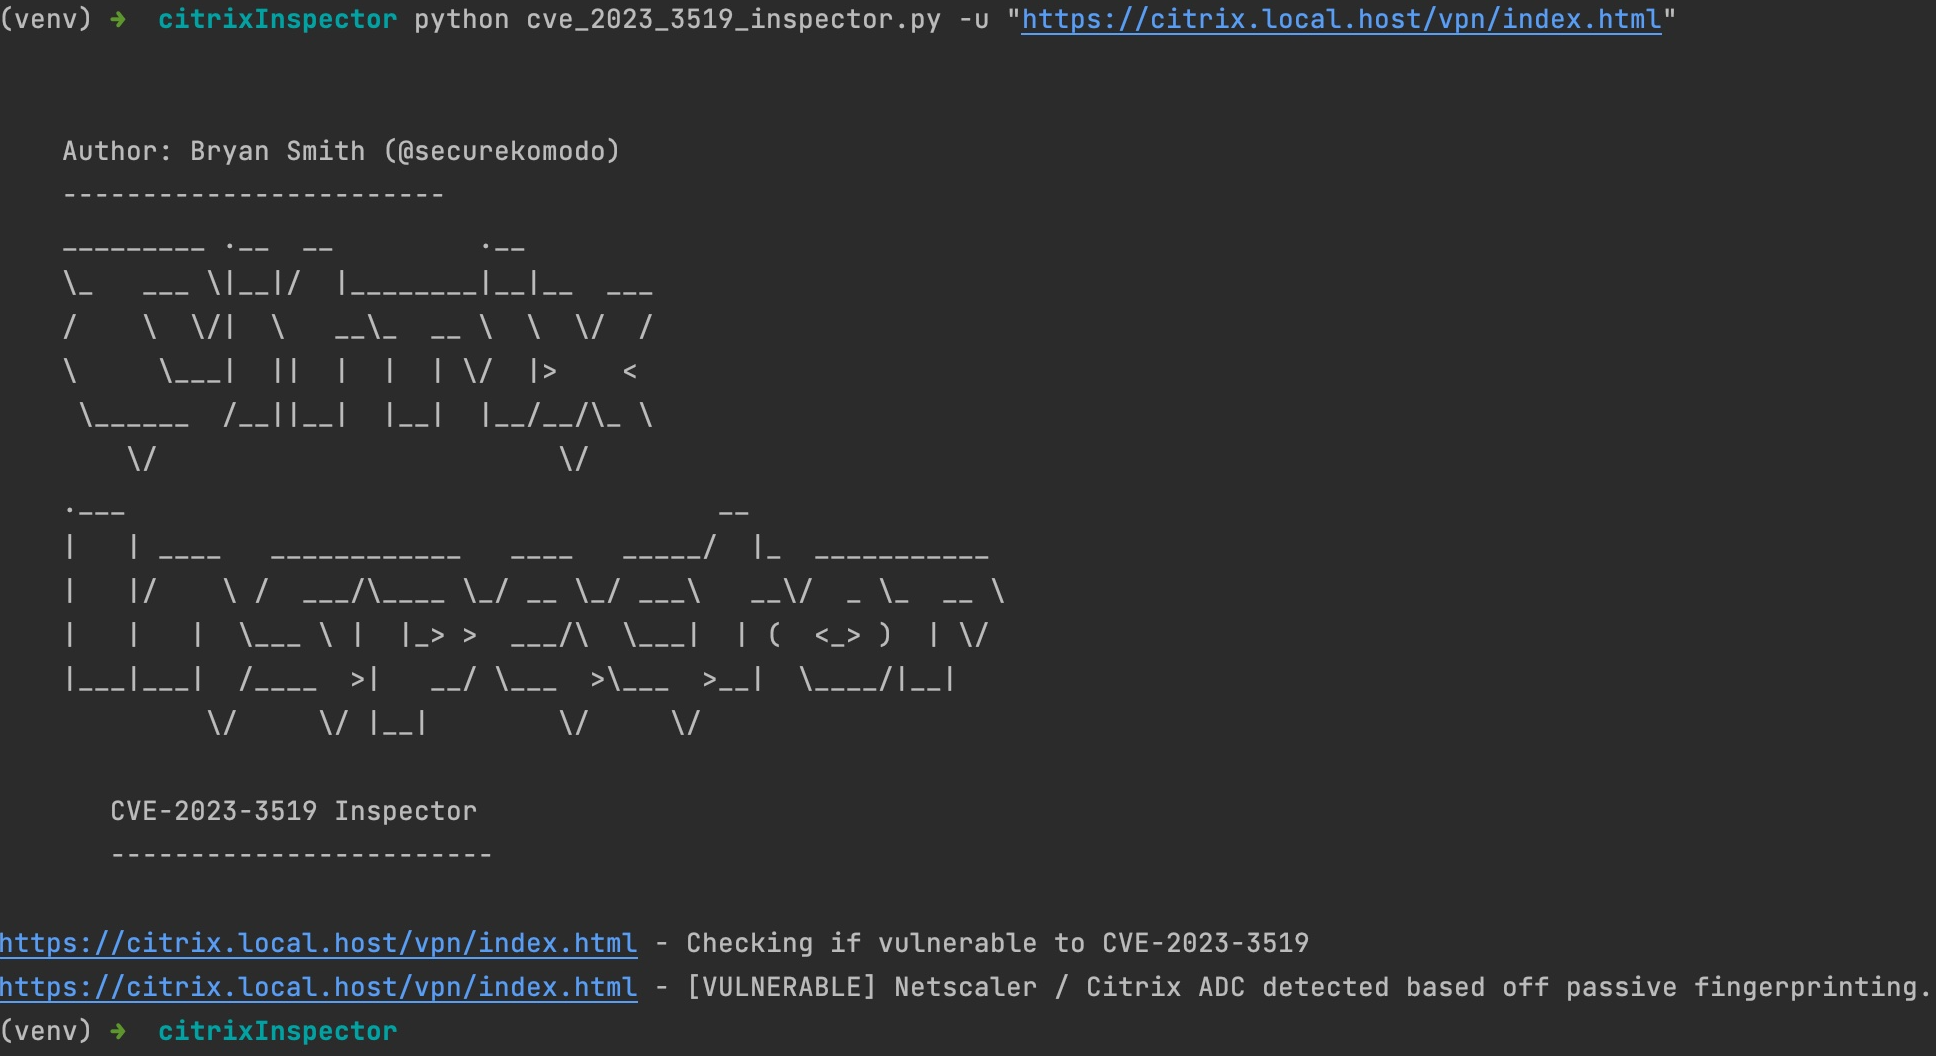 securekomodo/citrixinspector
Citrix ADC / NetScaler ADC & Gateway 빌드를 수동적으로 핑거프린팅하고 알려진 CVE를 탐지합니다 — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452, 그리고 CVE-2026-88771/88772 (KEV)
 wpscanteam/wpscan
취약점을 탐지하고 플러그인/테마/사용자를 열거하며 약한 비밀번호를 점검하는 WordPress 보안 스캐너입니다. 실시간 취약점 데이터를 위해 WPScan API와 통합됩니다.
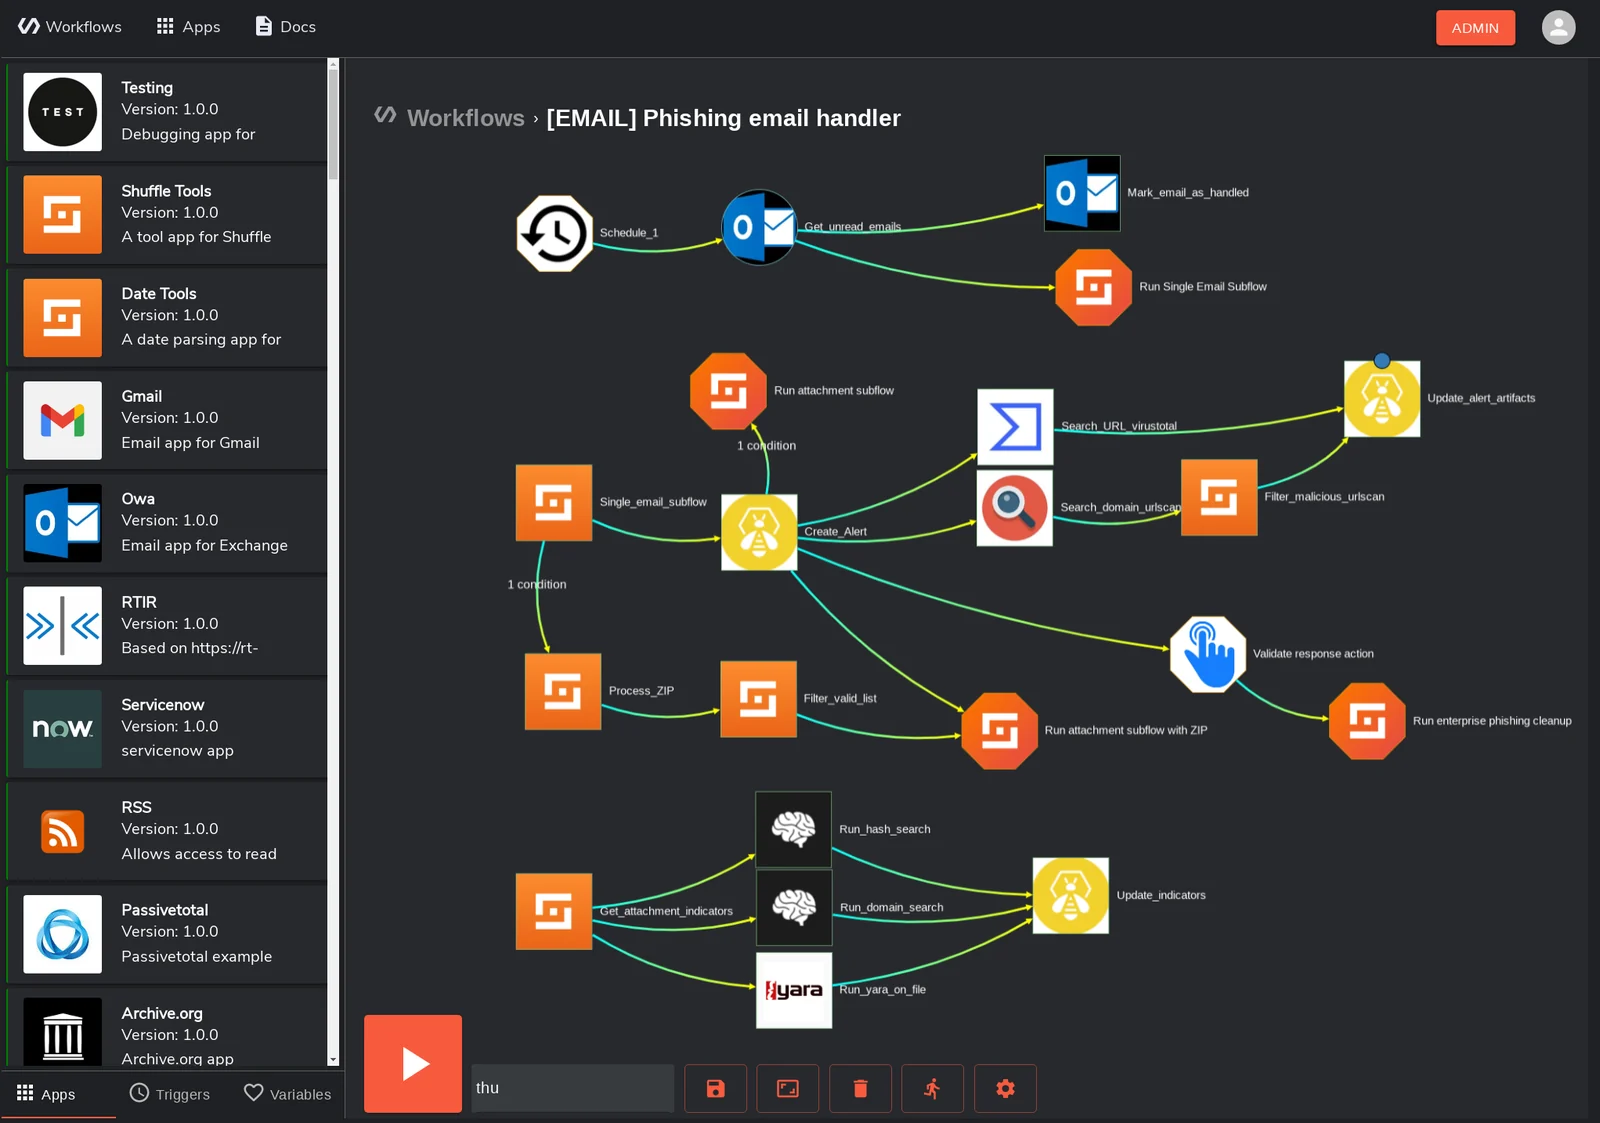 shuffle/shuffle
오픈소스 보안 오케스트레이션, 자동화 및 대응(SOAR) 플랫폼으로, 시각적 워크플로 편집기, 사전 구축된 보안 앱 통합, 그리고 SOC 팀을 위한 하이브리드 리소스 공유를 제공합니다.
 trustedsec/coffloader
Cobalt Strike 외부에서 64비트 COFF 개체 파일을 파싱하여 Beacon Object Files(BOF)를 실행하며, Beacon 호환 인자 생성 및 레드팀 테스트용 헬퍼 스크립트를 제공합니다.
 githubsecuritylab/seclab-taskflow-agent
CodeQL 통합과 함께 AI 지원 코드 감사, 취약점 분류 및 보안 연구에 사용되는 선언적 YAML 기반 에이전트 워크플로를 위한 MCP 지원 멀티 에이전트 프레임워크입니다.
 tls-attacker/tls-scanner
침투 테스터와 연구자를 위한 자동화된 TLS 서버 및 클라이언트 구성 스캐너입니다. 암호화 제품군, 프로토콜 버전 및 보안 가이드라인을 평가하며, 사용자 정의 가능한 스캔 깊이와 기계 판독 가능한 출력을 제공합니다.
 edoardottt/cariddi
도메인 목록을 가져와 URL을 크롤링하고 엔드포인트, 비밀, API 키, 파일 확장자, 토큰 등을 스캔합니다.
 byteray-labs/query-hub
CQL Hub는 CrowdStrike NextGen SIEM 및 Falcon LogScale용 탐지 및 헌팅 쿼리를 위한 오픈 저장소입니다. 여기에 저장된 모든 쿼리는 자동으로 cql-hub.com에 게시되어 커뮤니티에서 쉽게 접근할 수 있습니다.
 libriscv/libloong
가장 빠른 LoongArch 샌드박스
 splunk/attack_range
취약하고 계측된 로컬 또는 클라우드 환경을 생성하여 공격을 시뮬레이션하고 데이터를 Splunk로 수집할 수 있는 도구입니다.
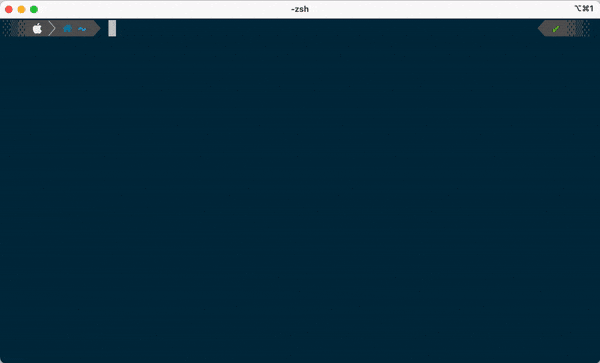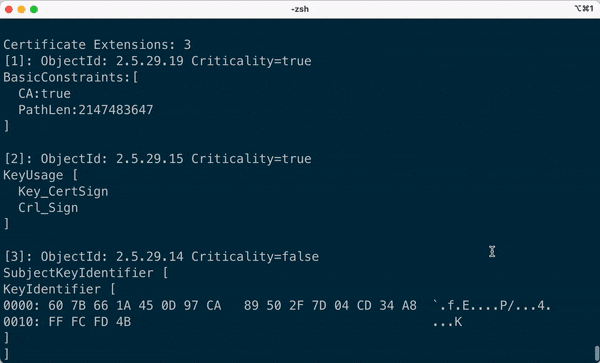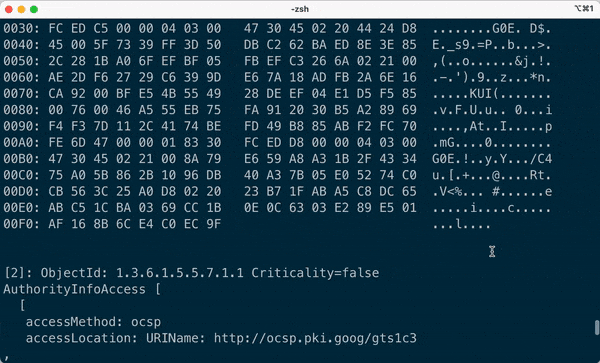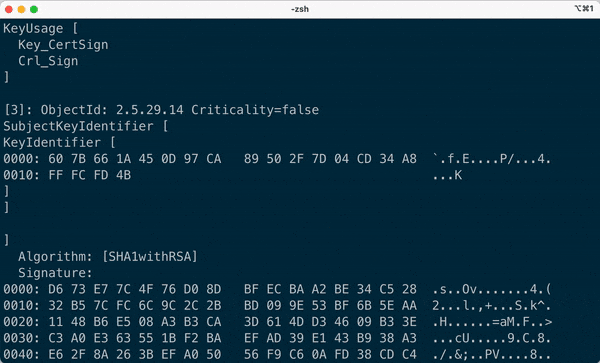 hakky54/certificate-ripper
🔐 A CLI tool to extract server certificates
 adversarial-detection-engineering/adversarial-detection-engineering-framework
SIEM, EDR 및 XDR 규칙에서 탐지 로직 버그를 식별, 분류, 추론하기 위한 프레임워크 및 분류 체계로, 구체적인 예시와 실제 우회 사례를 포함합니다.
 tsale/edr-telemetry
이 프로젝트는 다양한 EDR 제품의 텔레메트리를 비교하고 평가하는 것을 목표로 합니다.