
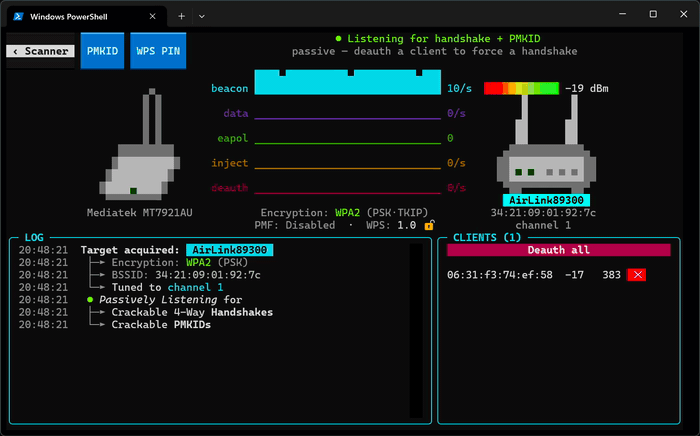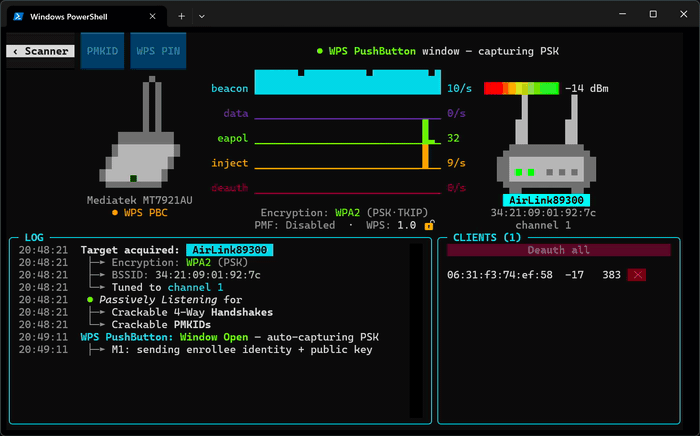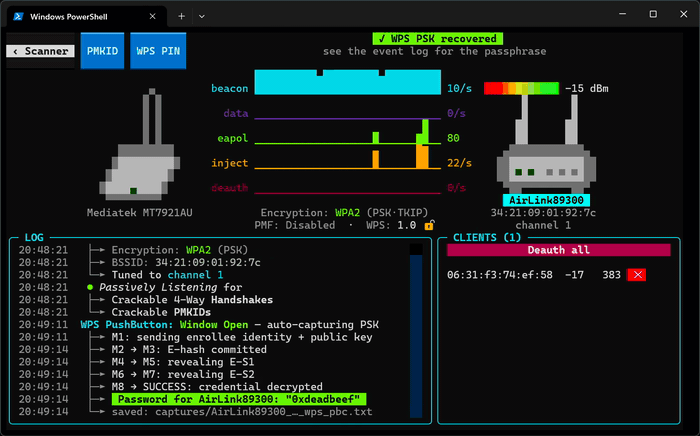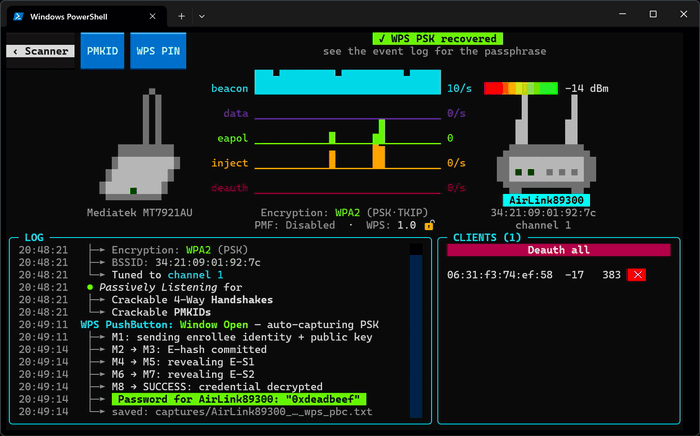
wifit3
 derv82/wifit3
Wifite but USB-only & cross-platform.
packet-sniffing-analysiswi-fi-auditingpassword-attacks+3
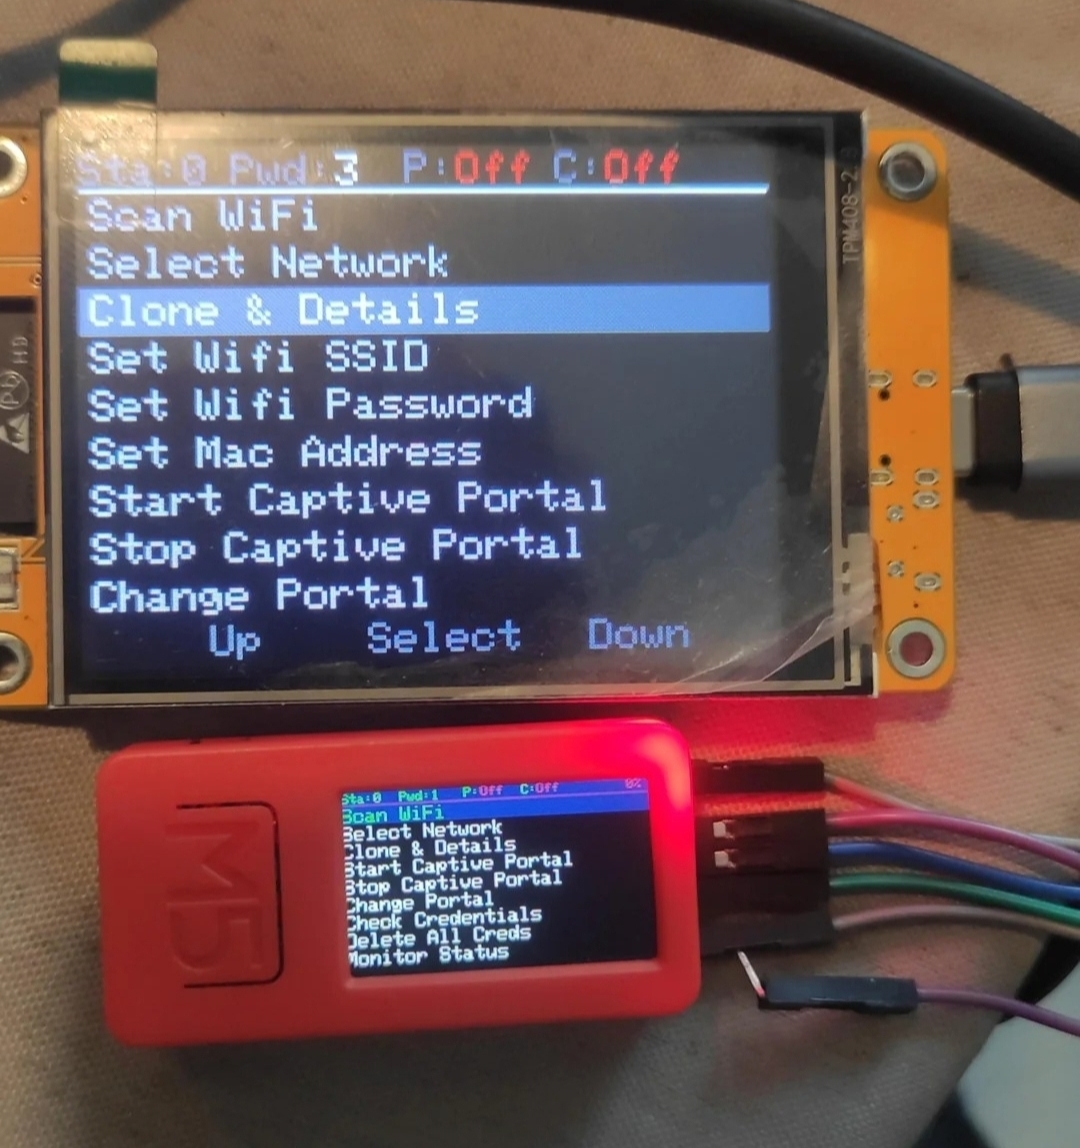 7h30th3r0n3/evil-m5project
M5Stack 기기를 위한 다목적 WiFi 침투 테스트 도구 키트입니다. 네트워크 스캐닝, 이블 트윈 공격, 인증 해제, 캡티브 포털 피싱, 핸드셰이크 캡처 및 BLE 공격을 수행하며, 보안 교육 및 레드 팀 평가를 위해 사용됩니다.
 secdev/scapy
Python 기반의 대화형 패킷 조작 라이브러리로, 광범위한 프로토콜에 걸쳐 네트워크 패킷을 위조, 디코딩, 전송, 캡처, 분석할 수 있으며 스캐닝, 트레이서우팅, 공격, 네트워크 탐색을 지원합니다.
 ghostesp-revival/ghostesp
ESP32를 위한 오픈소스 무선 연구 플랫폼입니다.
 nzymeorg/nzyme
WiFi, Bluetooth 및 이더넷 위협 탐지.
 kismetwireless/kismet
공식 Kismet 저장소의 Github 미러
 loukious/android_kernel_xiaomi_sm8150
crDroid의 커널을 기반으로 한 POCO X3 Pro (vayu)용 Nethunter 커널
 zerbea/hcxdumptool
wlan 장치에서 패킷을 캡처하는 작은 도구.
 ragnt/angryoxide
deauthentication, rogue-client, 채널 전환 공격을 이용해 WPA/WPA2 핸드셰이크 및 PMKID 캡처를 자동화하는 공격형 802.11 감사 도구로, 헤드리스 모드, GPS 로깅, Hashcat 호환 출력을 지원합니다.
 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.
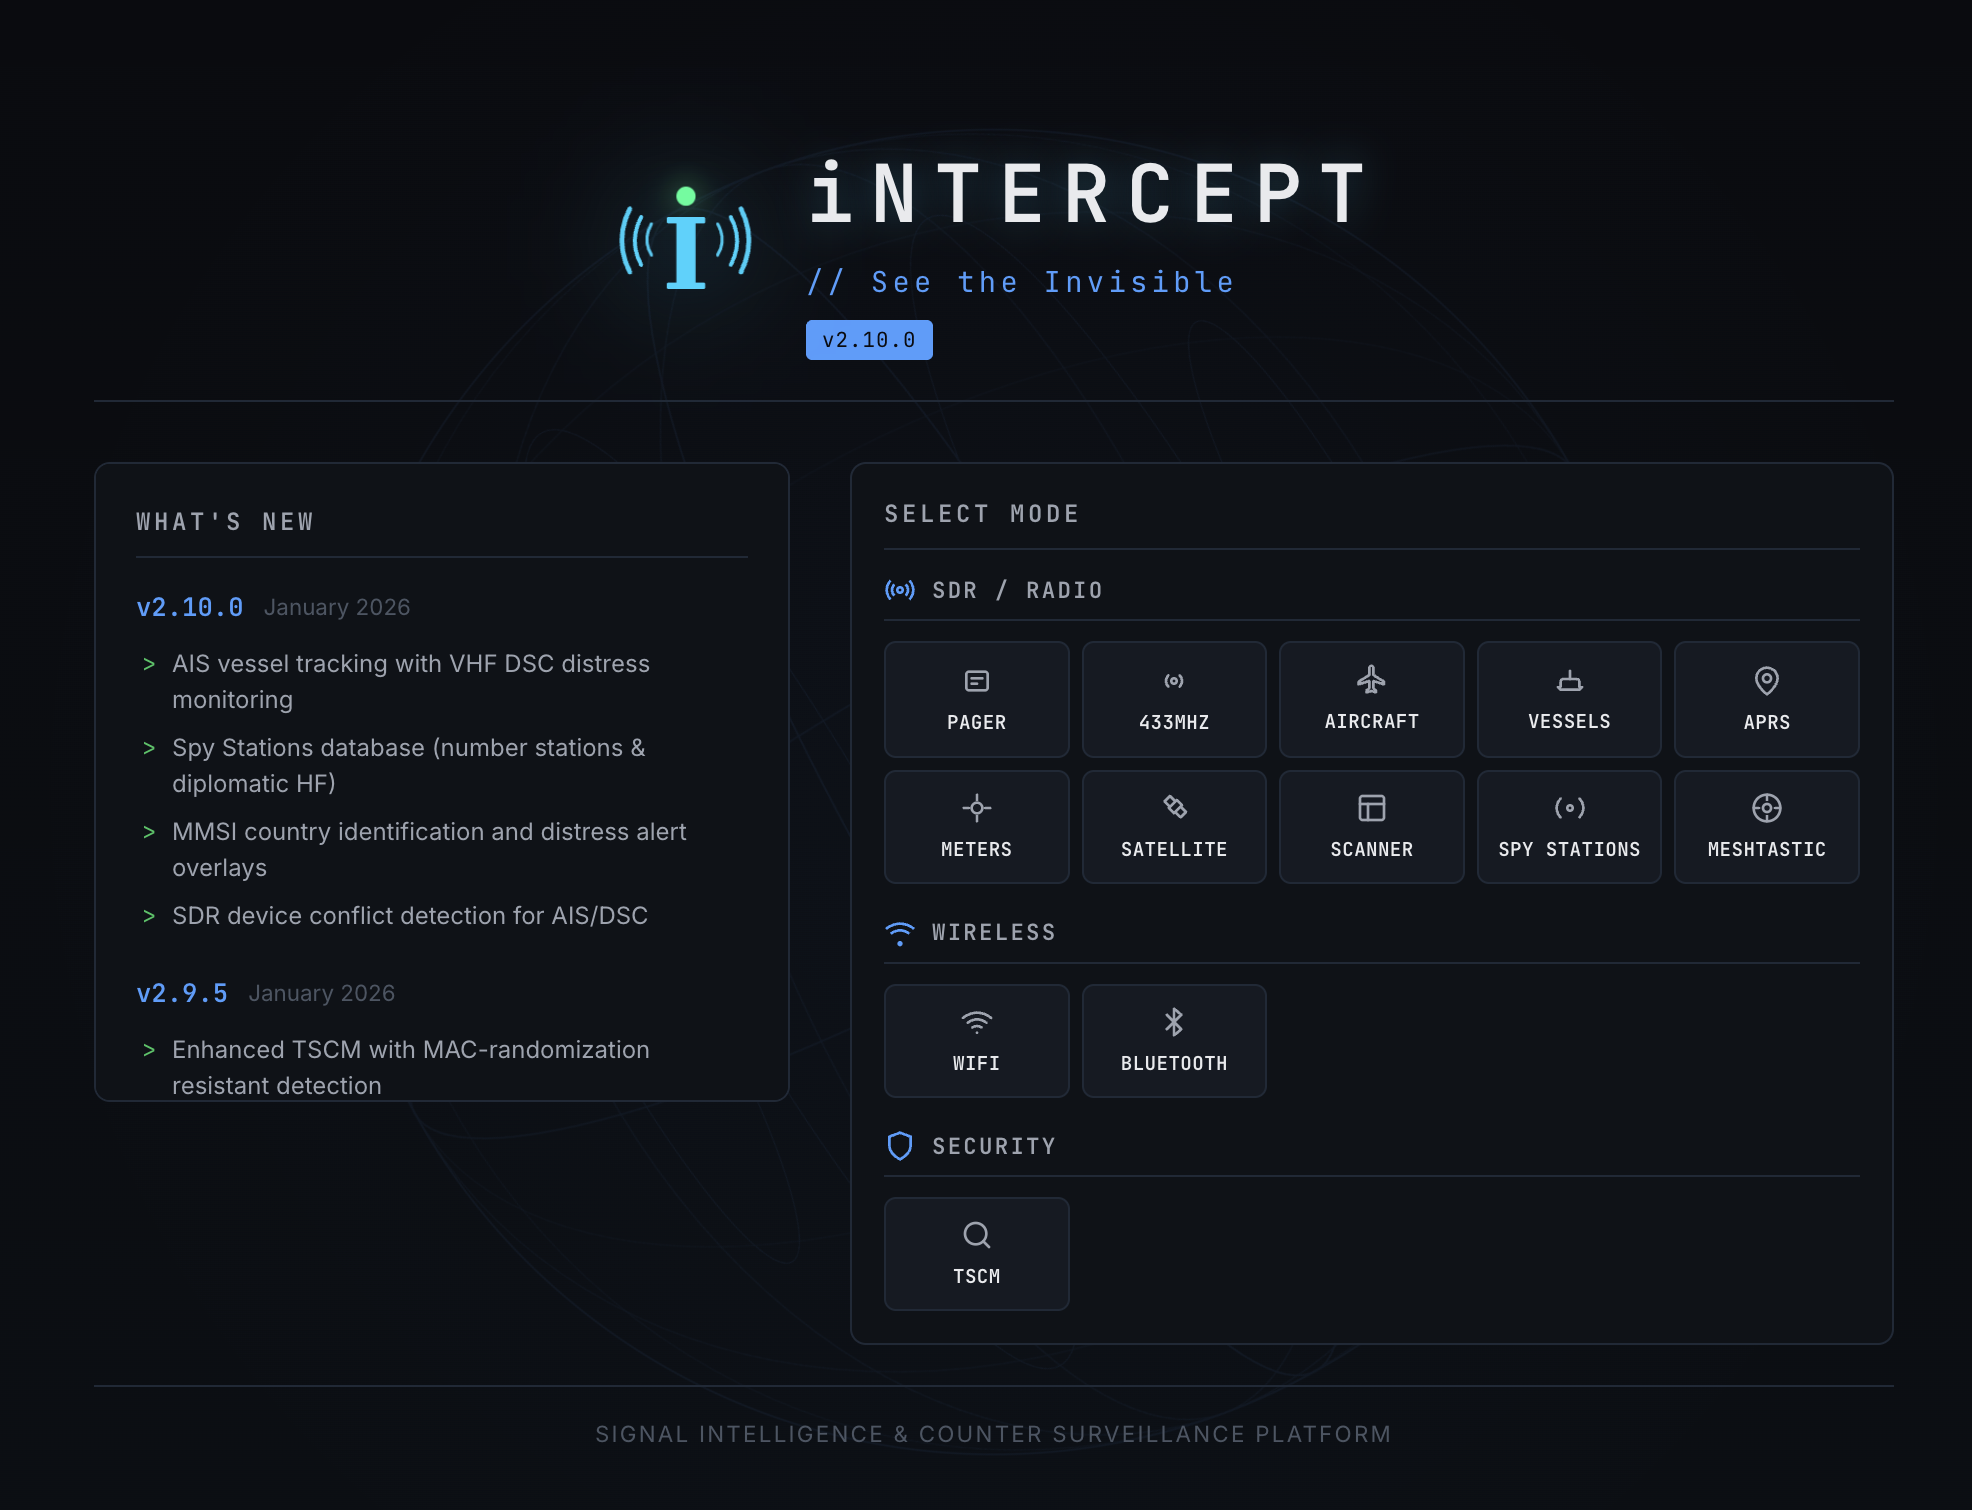 smittix/intercept
iNTERCEPT, 최고의 신호 정보 도구를 단일하고 접근 가능한 인터페이스로 통합하는 무료 오픈 소스 플랫폼.
 i-am-shodan/usbarmyknife
USB Army Knife – 침투 테스터와 레드 팀을 위한 궁극의 근접 접근 도구
 martin-olivier/airgorah
Rust 기반 WiFi 보안 감사 GUI 도구: 트래픽 캡처, 클라이언트 탐지, 인증 해제 공격(deauthentication attack) 수행, 핸드셰이크 캡처, aircrack-ng을 사용한 액세스 포인트 비밀번호 크래킹 기능을 제공합니다.
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
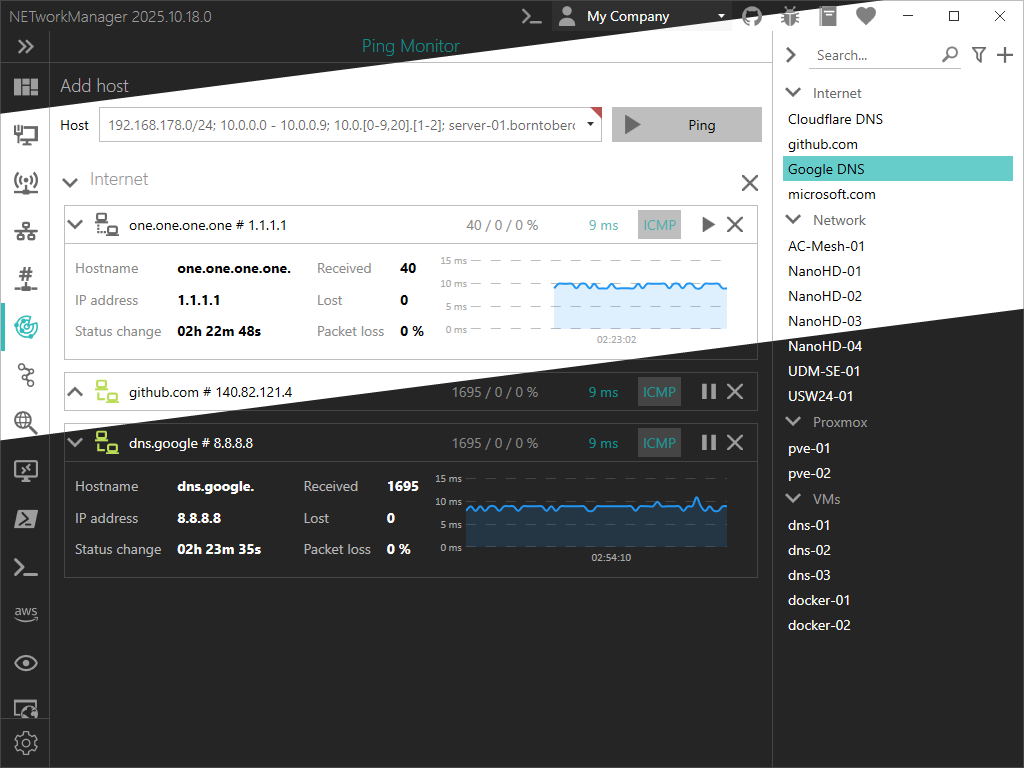 borntoberoot/networkmanager
강력한 오픈 소스 네트워크 관리 및 네트워크 문제 해결 도구입니다!
 wireshark/wireshark
심층 패킷 검사, 수백 가지 프로토콜에 걸친 프로토콜 디코딩 및 캡처 파일 지원을 통해 네트워크 트래픽을 캡처하고 분석하여 문제 해결, 포렌식, 보안 조사에 활용할 수 있습니다.
 zerbea/hcxtools
패킷을 캡처 파일에서 해시 파일로 변환하여 Hashcat 또는 John the Ripper에서 사용할 수 있도록 하는 작은 도구 모음입니다.
 geo-tp/esp32-bit-pirate
모든 프로토콜을 구사하는 웹 기반 CLI를 갖춘 하드웨어 해킹 도구