

zaproxy
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
android-securityphishing-toolsvulnerability-scanners+15
 juice-shop/juice-shop
OWASP Top 10 취약점을 포함한 의도적으로 취약하게 설계된 웹 애플리케이션으로, 보안 교육, CTF 대회, 침투 테스트 연습에 활용할 수 있으며 100개 이상의 해킹 챌린지를 제공합니다.
 peass-ng/peass-ng
PEASS - 권한 상승 멋진 스크립트 스위트 (색상 포함)
 google/syzkaller
Linux 및 주요 OS 커널을 위한 비지도 커버리지 기반 커널 퍼저로, 지능적인 syscall 시퀀스 생성과 커버리지 피드백을 통해 보안 취약점을 자동으로 발견합니다.
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 openwall/john
John the Ripper jumbo - 수백 가지 해시 및 암호화 유형을 지원하고 다양한 운영 체제, CPU, GPU 및 일부 FPGA에서 실행되는 고급 오프라인 암호 크래커입니다.
 trickest/cve
모든 사용 가능한 최신 CVE와 해당 PoC를 수집하고 업데이트합니다.
 projectdiscovery/nuclei-templates
커뮤니티가 엄선한 nuclei 엔진용 템플릿 목록으로, 보안 취약점 탐색에 사용됩니다.
 digininja/dvwa
의도적으로 취약하게 설계된 PHP/MariaDB 웹 애플리케이션으로, 합법적이고 통제된 환경에서 여러 난이도에 걸쳐 일반적인 웹 보안 취약점을 연습할 수 있습니다.
 winsiderss/systeminformer
실시간 Windows 시스템 모니터로, 고급 프로세스, 네트워크 및 디스크 분석, 스택 추적 디버깅, 악성코드 탐지, 서비스 관리를 제공합니다. 휴대 가능하며 무료입니다.


 semgrep/semgrep
많은 언어를 위한 경량 정적 분석. 소스 코드처럼 보이는 패턴으로 버그 변종을 찾습니다.
 webgoat/webgoat
의도적으로 취약하게 만든 웹 애플리케이션으로, 웹 애플리케이션 보안 및 침투 테스트 기법을 학습하기 위한 대화형 레슨과 챌린지를 제공합니다.
 rshipp/awesome-malware-analysis
Defund the Police.
 secdev/scapy
Python 기반의 대화형 패킷 조작 라이브러리로, 광범위한 프로토콜에 걸쳐 네트워크 패킷을 위조, 디코딩, 전송, 캡처, 분석할 수 있으며 스캐닝, 트레이서우팅, 공격, 네트워크 탐색을 지원합니다.
 sunweb3sec/defihacklabs
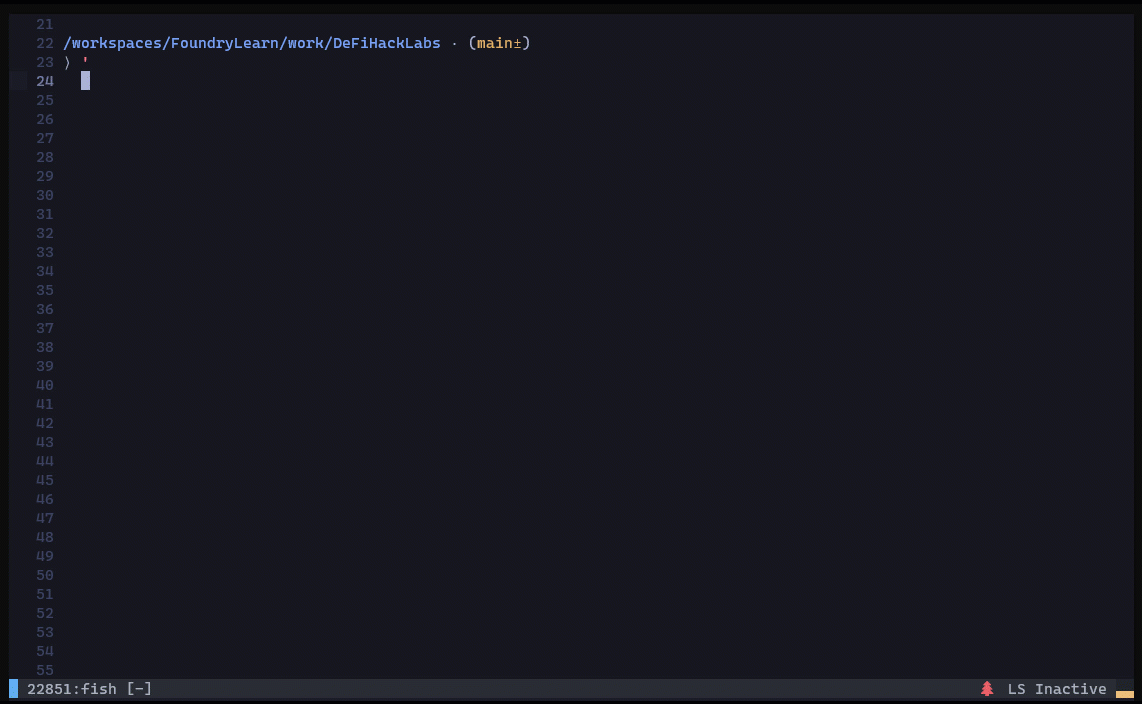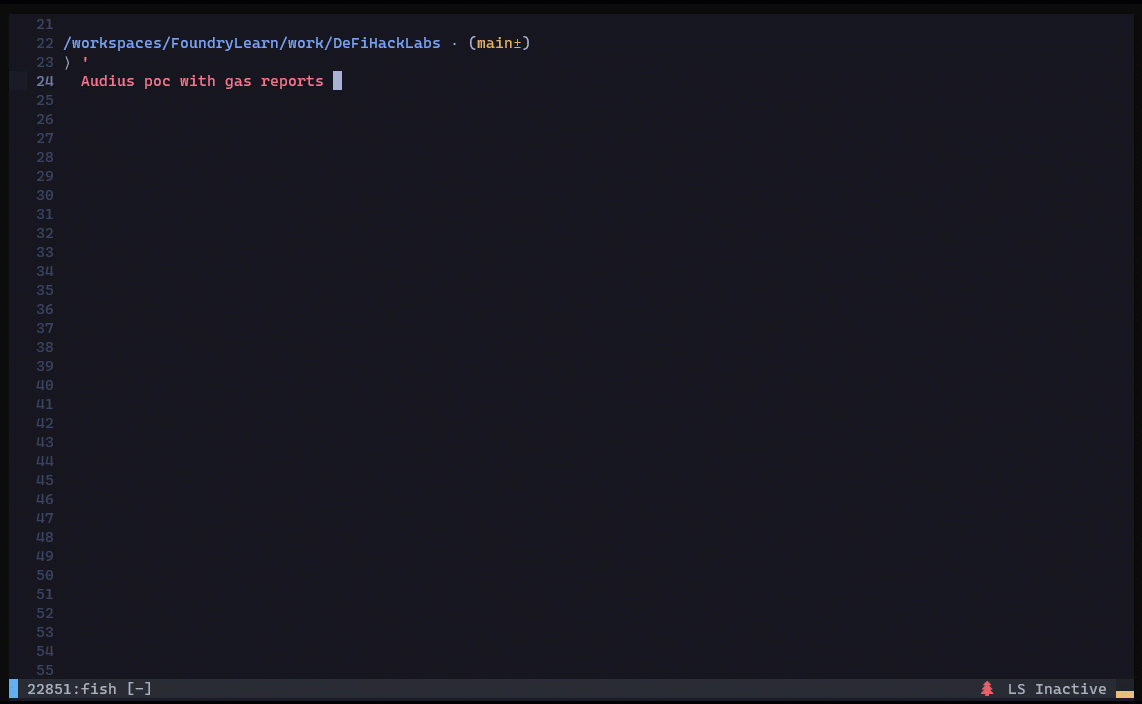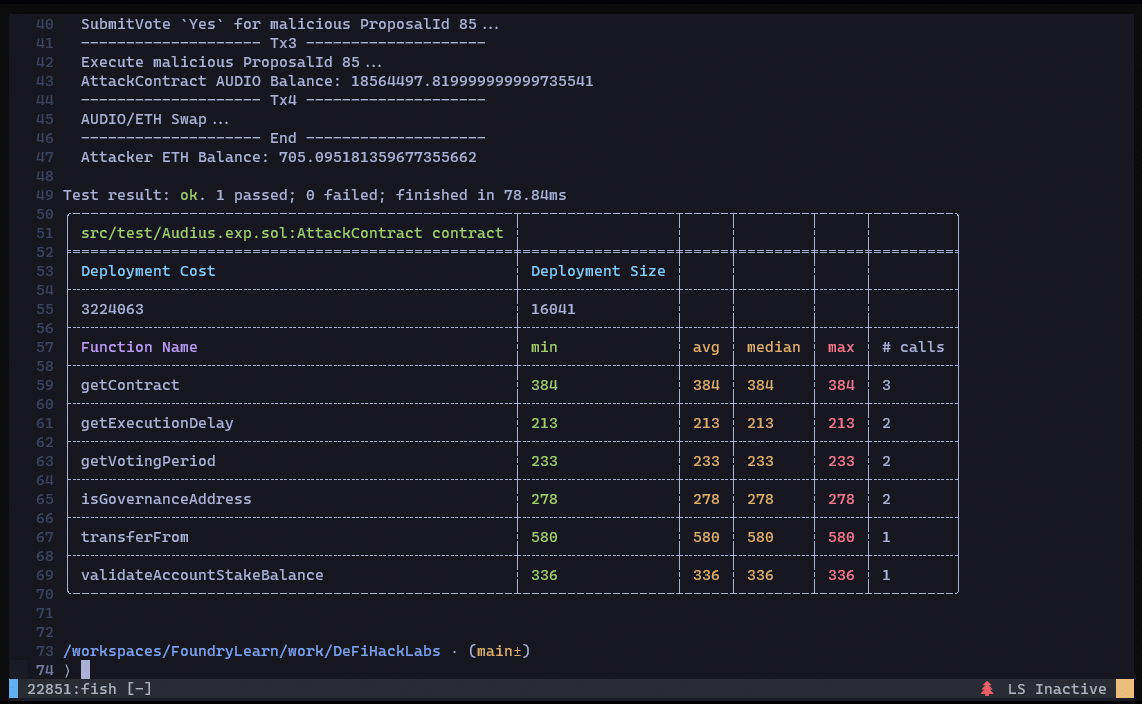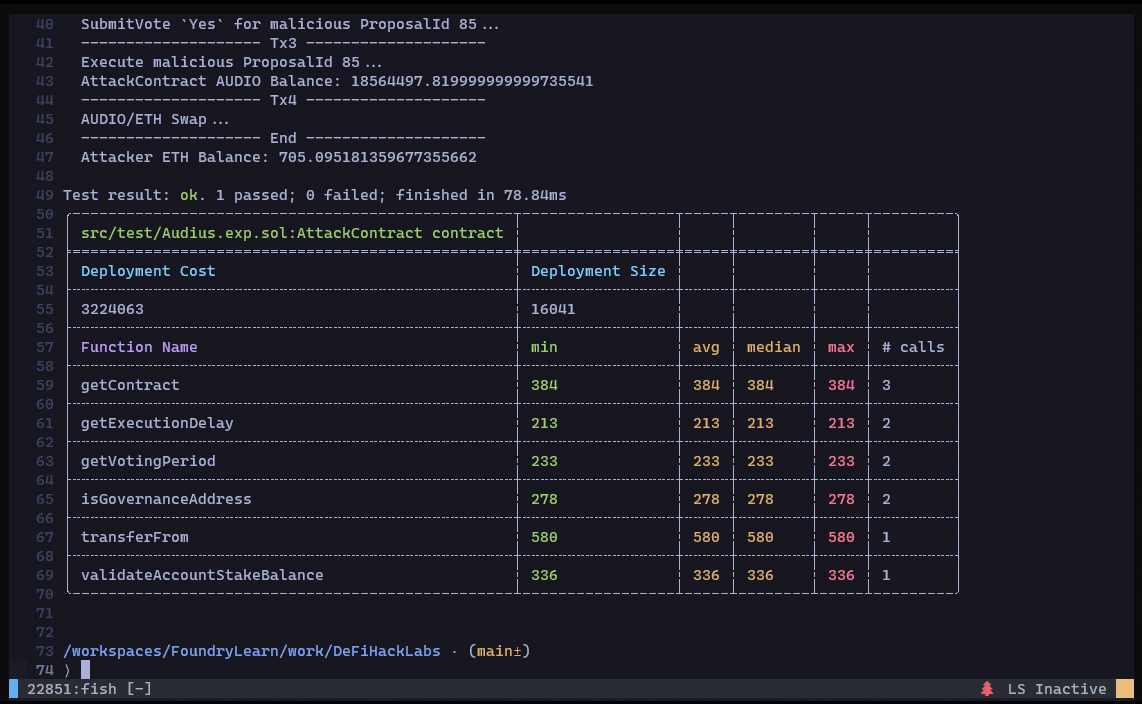
Foundry를 사용하여 DeFi 해킹 사고를 재현하세요.
 github/codeql
CodeQL: 전 세계 보안 연구원들과 GitHub Advanced Security의 코드 스캐닝을 지원하는 라이브러리 및 쿼리 모음입니다.