
CVE-2025-50154
 zenzue/cve-2025-50154
불안전한 NTLM/SMB 사용을 감사, 강화, 탐지하기 위한 PowerShell 툴킷으로, CVE-2025-50154 자격 증명 누출 위험을 이벤트 로그 분석 및 탐지 쿼리로 해결합니다.
defensive-toolsvulnerability-analysisconfiguration-auditing+7
3
zenzue/cve-2025-50154불안전한 NTLM/SMB 사용을 감사, 강화, 탐지하기 위한 PowerShell 툴킷으로, CVE-2025-50154 자격 증명 누출 위험을 이벤트 로그 분석 및 탐지 쿼리로 해결합니다.
 z-bool/venom-jwt
JWT 침투 테스트를 위해 개발된 취약점 검증/키 크래킹 도구로, CVE-2015-9235/빈 키/서명 미검증 공격/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042에 대한 결과를 생성하여 FUZZ에 사용할 수 있으며, 사전/문자…
 gmh5225/mirage
Rust로 구현된 마이크로서비스 OSINT 플랫폼으로, 위협 인텔리전스 및 공격 표면 매핑을 위한 정보 수집, 상관 분석, 시각화를 자동화합니다.
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall 무차별 대입 공격 익스플로잇 (0day) - 1N3 @ CrowdShield 제작
 gmh5225/ampa.sys-exp
내 코드가 아님. 저장용일 뿐임.
 badkeys/debianopenssl
데비안 OpenSSL 버그(CVE-2008-0166)에 취약한 개인 키
 d0ge/websocketturbointruder
WebSocket 메시지를 사용자 정의 Python 코드로 퍼징하기 위한 Burp Suite 확장으로, 여러 엔진, HTTP 미들웨어 라우팅, 응답 분석을 지원합니다.
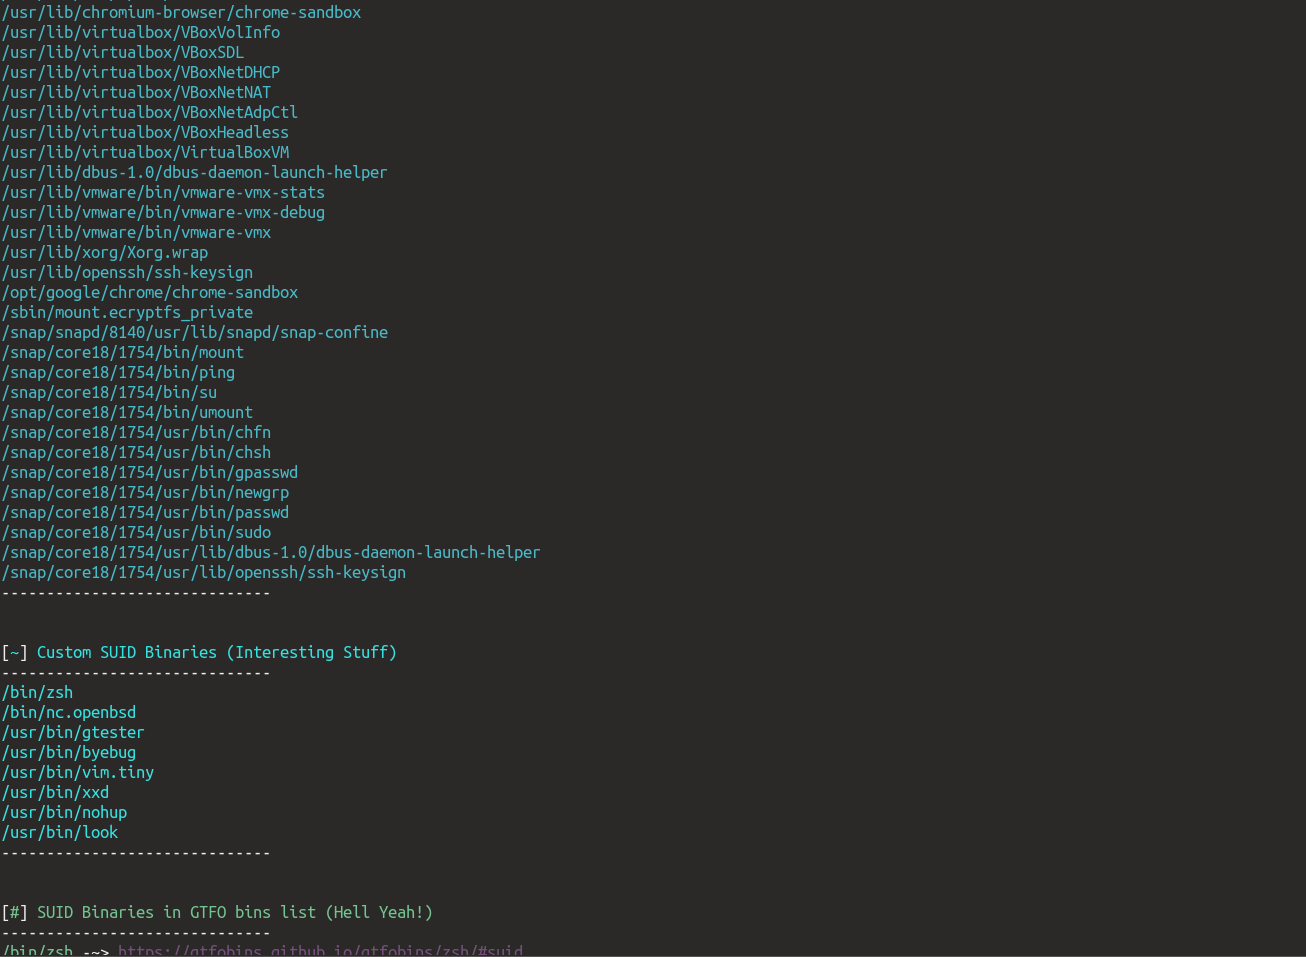 anon-exploiter/suid3num
SUID 바이너리를 열거하고, 기본 바이너리와 사용자 정의 바이너리를 분리하며, GTFO Bin 저장소의 바이너리와 교차 매칭한 후 자동으로 익스플로잇하는, Python 내장 모듈만을 사용하는 독립형 Python 스크립트입니다. 모든 것이 컬러로 표시됩니다! ( ͡~…
 xv0nfers/v8-sbx-bypass-collection
V8 샌드박스 탈출, 우회 및 위반 보고서를 선별한 컬렉션으로, 이슈 트래커 링크, 기사, 논문, 슬라이드, 그리고 고급 브라우저 익스플로잇 연구를 위한 설계 문서를 포함합니다.
 certcc/certfuzz
이 프로젝트는 CERT Basic Fuzzing Framework (BFF) 및 CERT Failure Observation Engine (FOE)의 소스 코드를 포함하고 있습니다.
 joidiego/detection-struts-cve-2017-5638-detector
Apache Struts CVE-2017-5638 익스플로잇을 위한 실시간 이상 탐지 시스템으로, 스트리밍 분석, 3-gram 바이트 분석, Count-Min Sketch를 사용합니다. 시그니처 없이 RCE 공격을 탐지하며, 5ms 미만의 지연 시간과 0.1% 미만의…
 projectdiscovery/nuclei-templates-labs
보안 테스트 및 학습을 위한 즉시 사용 가능한 Nuclei 템플릿이 포함된 취약 환경! 🚀
 furkankayapinar/ecs_checker
EDNS Client Subnet (ECS) 원격 탐지 도구 - CVE-2025-40766
 bitsalv/toolshell-honeypot
CVE-2025-53770 일명 ToolShell을 위한 허니팟
 drackyjr/cve-2020-15778-scp-command-injection-check
이 스크립트는 시스템 사용자, 학생, 관리자가 자신의 SCP(Secure Copy) 클라이언트가 CVE-2020-15778(OpenSSH SCP 버전 ≤ 8.3p1의 명령 삽입 취약점)에 취약한지 확인하는 데 도움이 되는 안전하고 간단한 도구입니다.
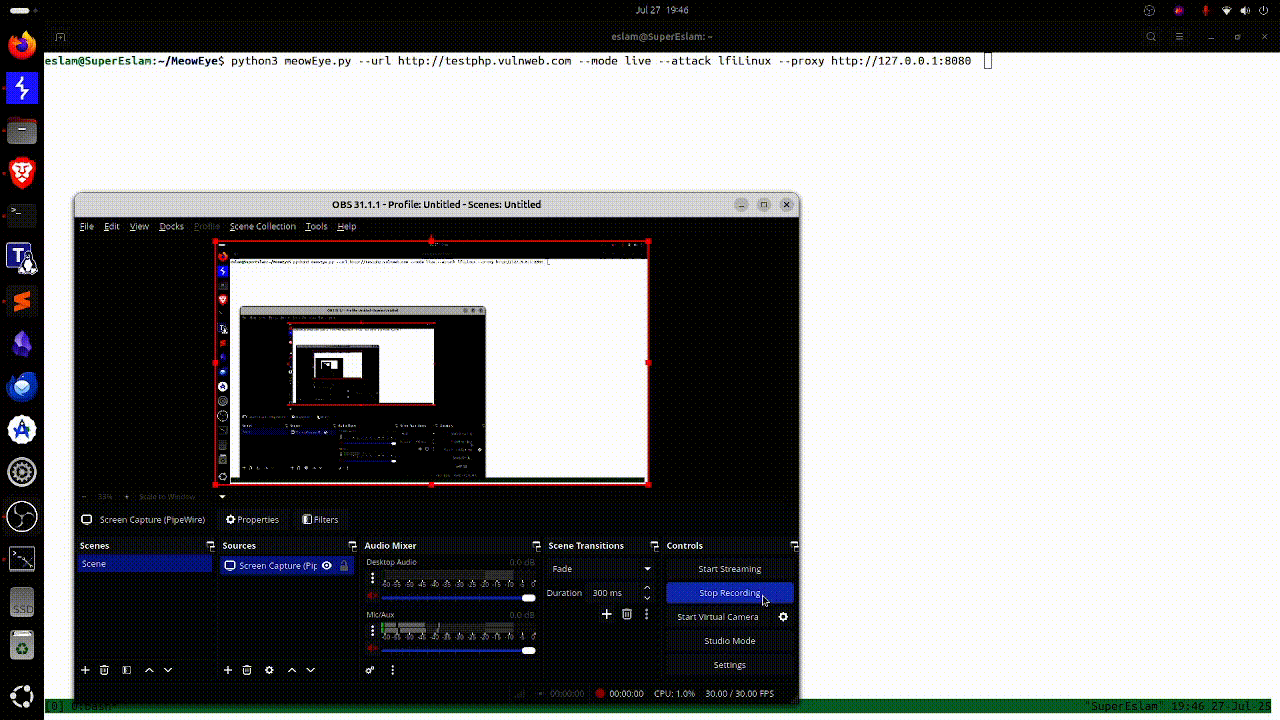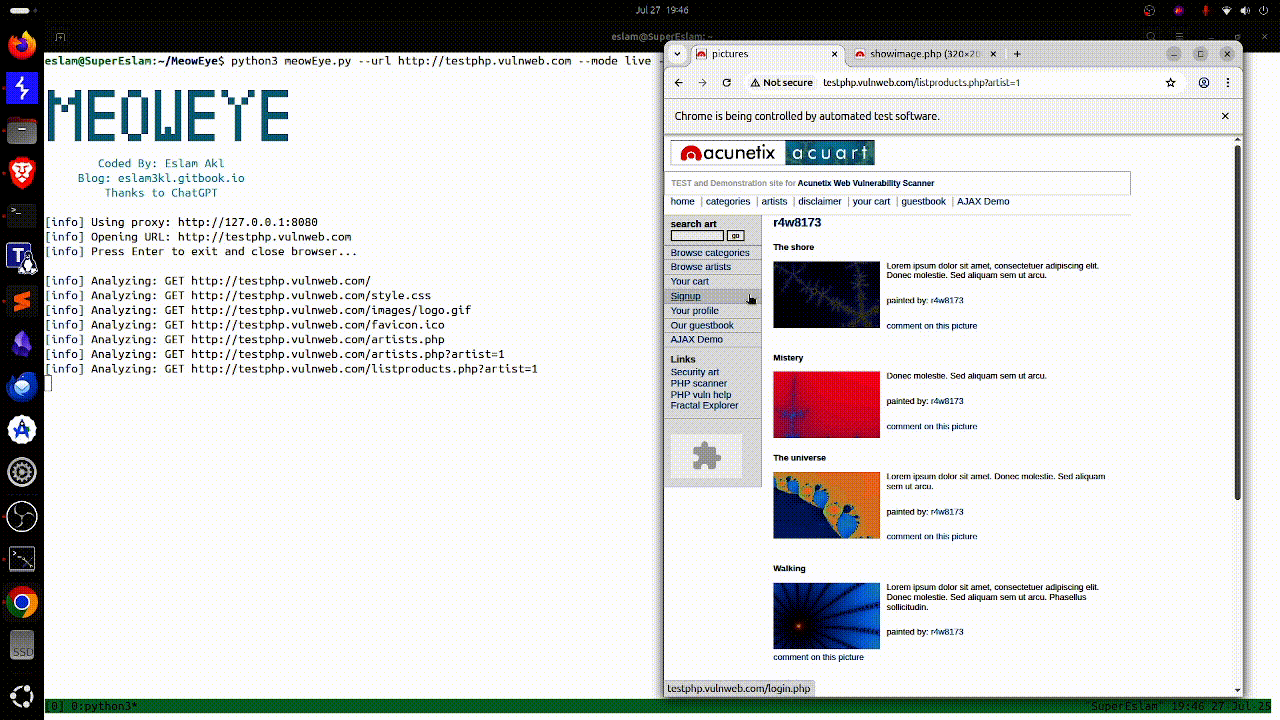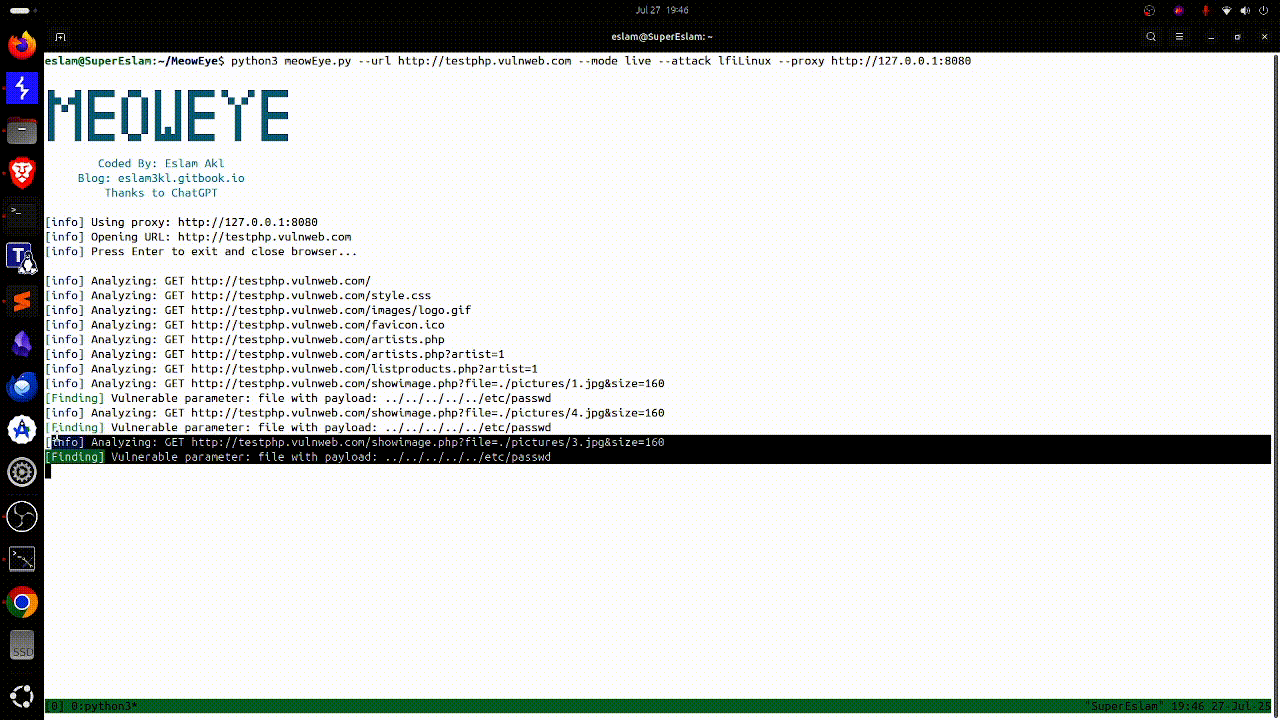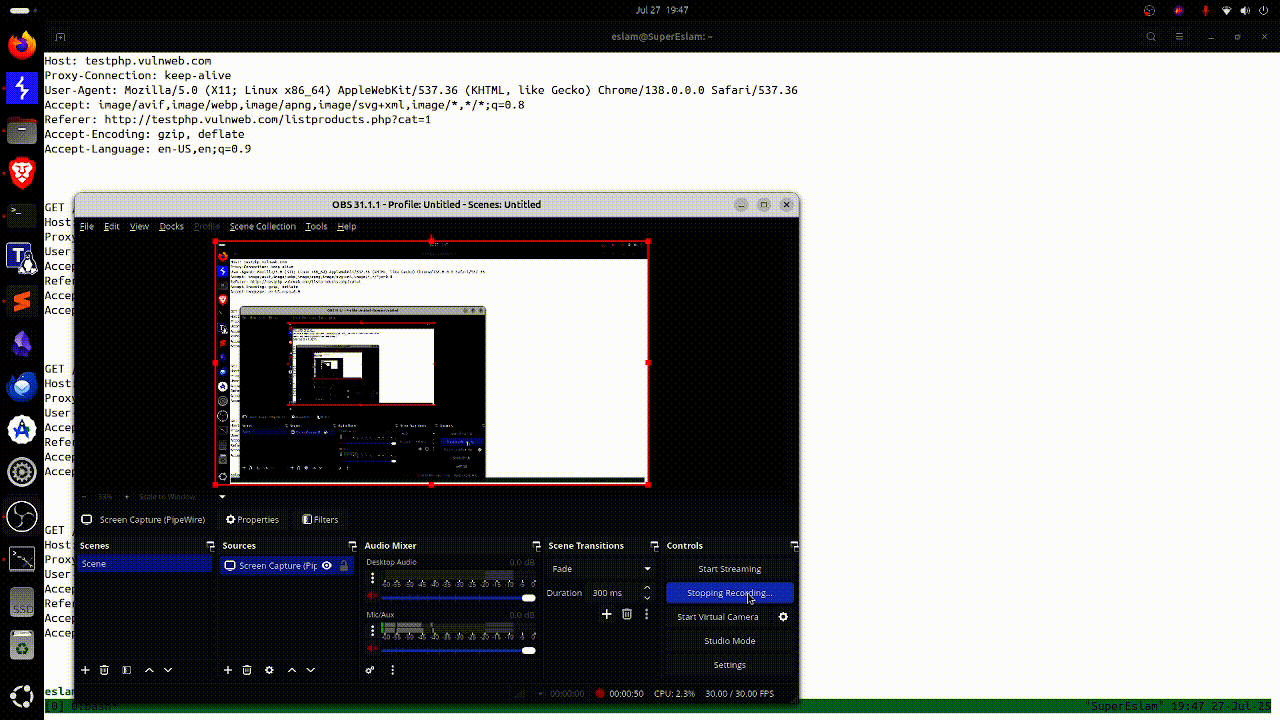 eslam3kl/meoweye
MeowEye는 실행 중인 애플리케이션에서 다양한 웹 취약점을 식별하는 실시간 스캐너입니다.
 mustgundogdu/research
일부 애플리케이션의 제로데이 및 익스플로잇 코드