

prowler
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+10
14.3k
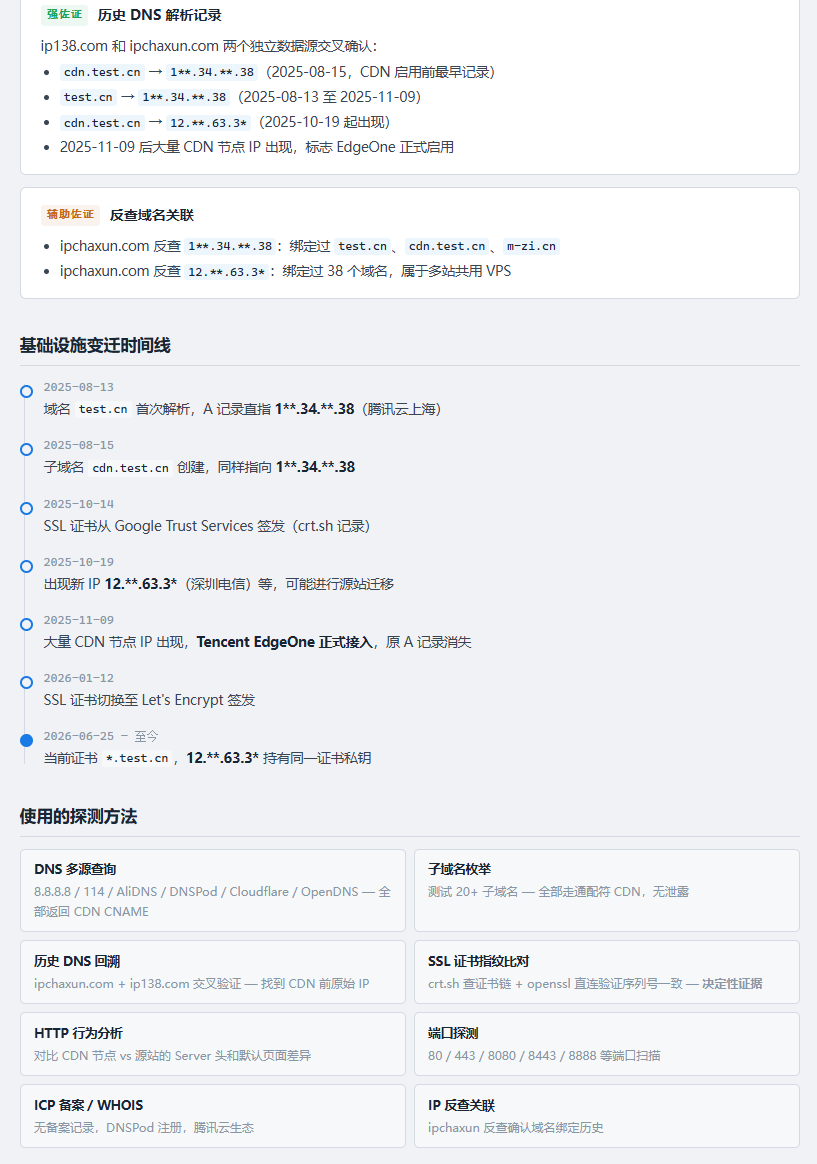 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 취약점 방어를 위한 RASP 도구입니다. log4j2 RCE (CVE-2021-44228) 방어를 위해 특별히 설계된 Runtime Application Self-Protection 모듈입니다.
 gaasedelen/lighthouse
리버스 엔지니어를 위한 커버리지 탐색기
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499를 이용해 Galaxy를 루팅하세요
 misp/misp
MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
 itm4n/privesccheck
Windows용 권한 상승 열거 스크립트
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 tihanyin/rex-skill
REx@Skill - 바이너리 취약점 발견을 위한 에이전트 기반 리버스 엔지니어링 실행 스킬
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
