
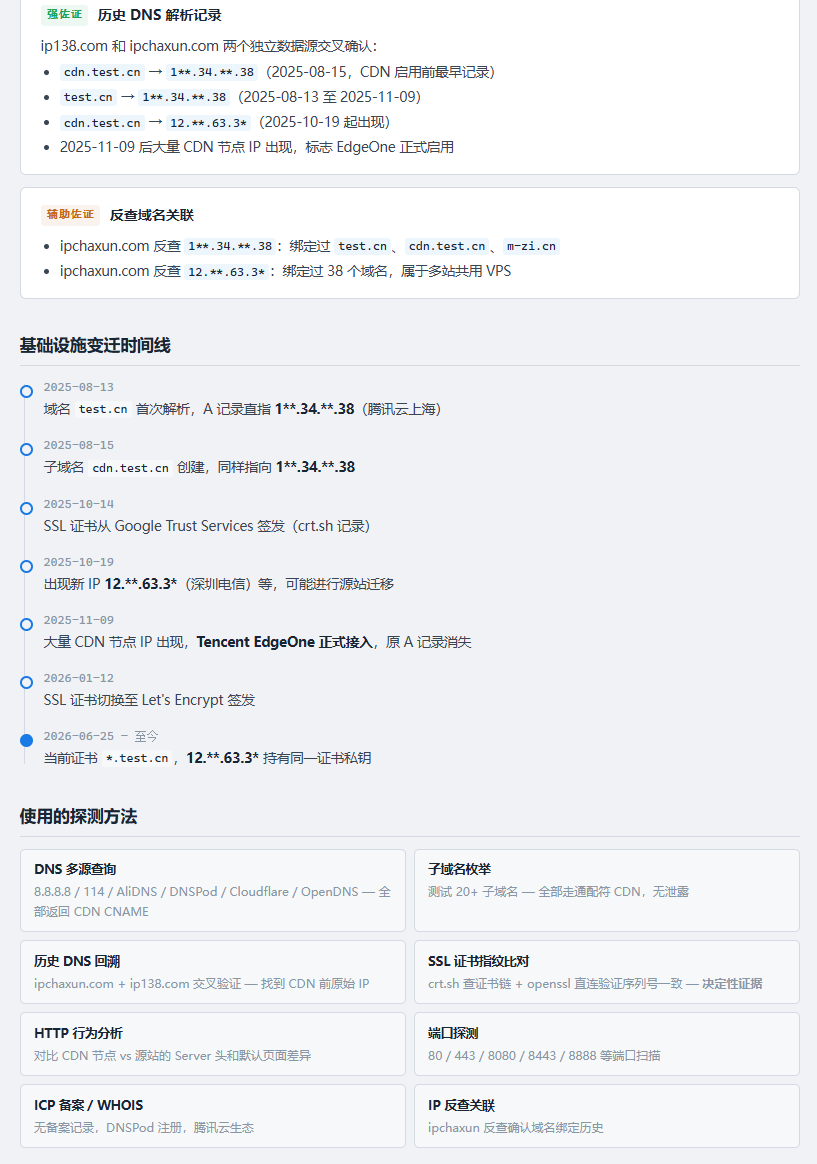
FUCK-CDN
 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
osintreconnaissancenetwork-mapping+9
1622개월 전
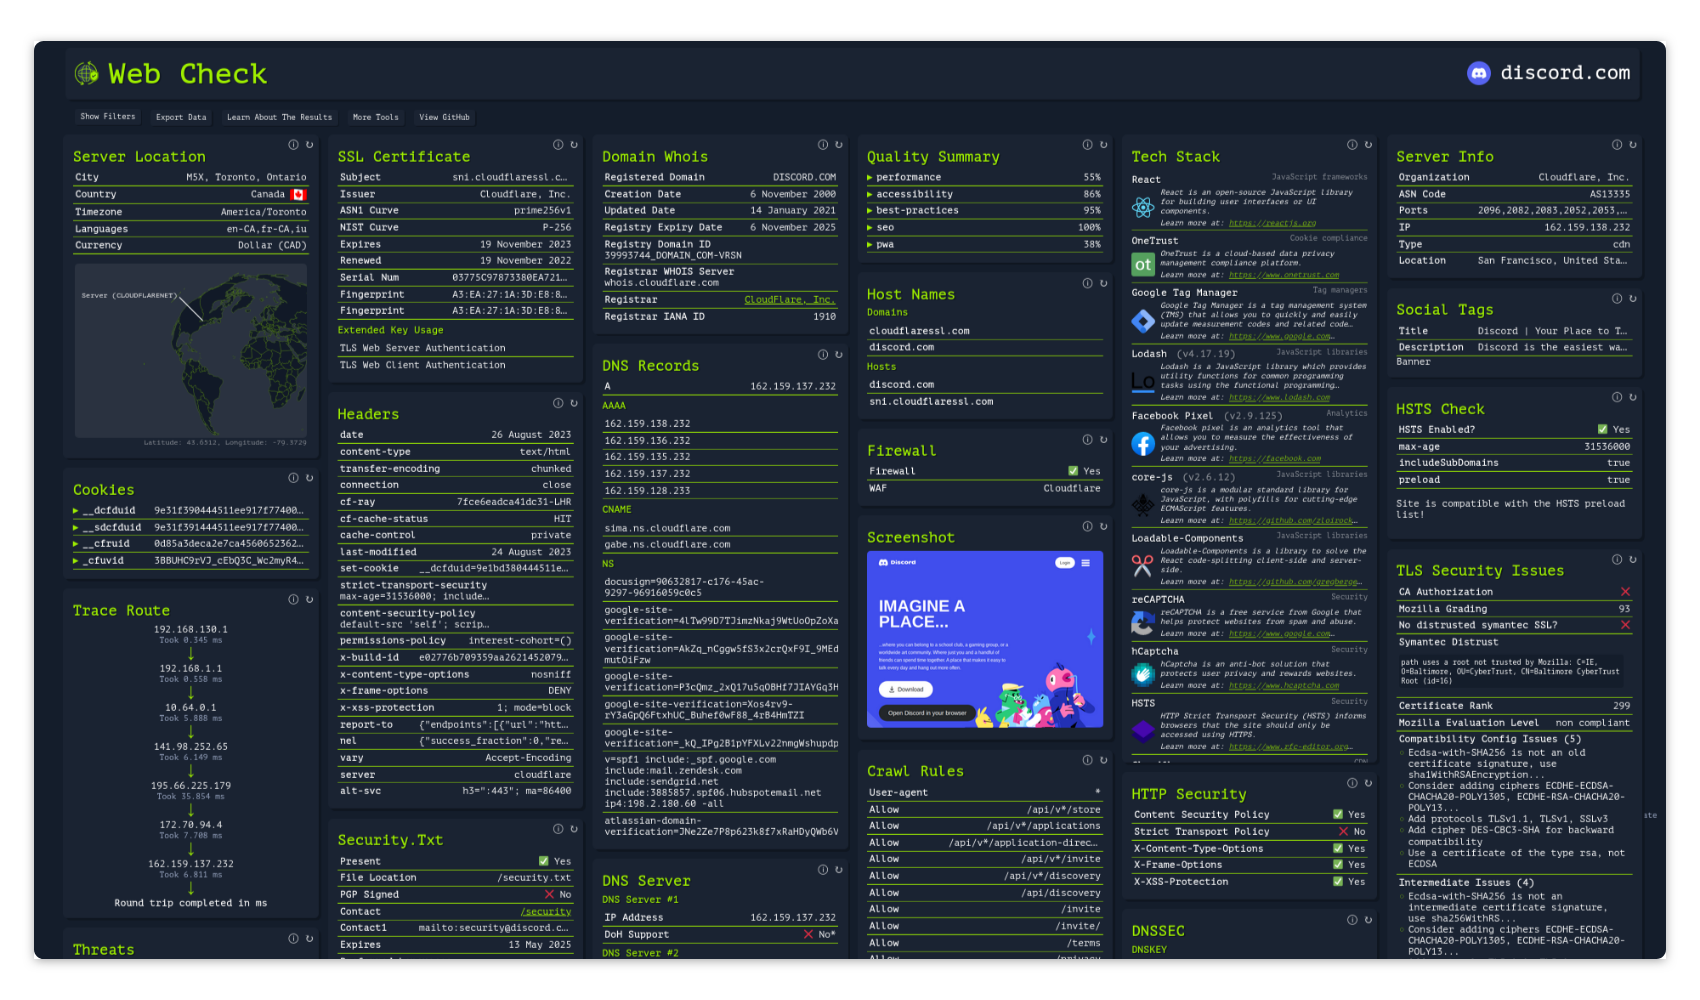
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
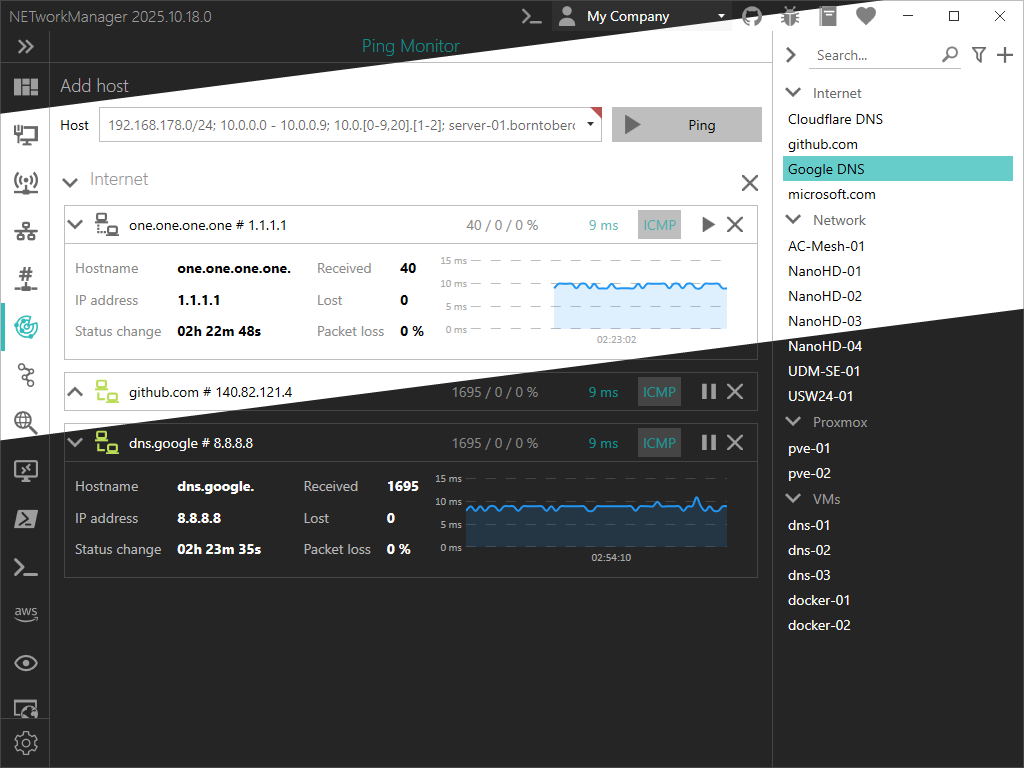 borntoberoot/networkmanager
강력한 오픈 소스 네트워크 관리 및 네트워크 문제 해결 도구입니다!
 devcop95/bugbounty-lab101
HackerOne 연구자를 위한 완전한 버그 바운티 워크스페이스. 범위 적용, 자동화된 정찰/취약점 파이프라인(400개 이상의 도구), 보고서 템플릿, CVE/CWE 워치리스트, 로컬 VM 실습 랩을 포함합니다. 규율 있고 윤리적인 헌팅을 위해 구축되었습니다.
 findomain/findomain
도메인 인식을 위한 가장 빠르고 완벽한 솔루션입니다. 스크린샷, 포트 스캔, HTTP 확인, 다른 도구의 데이터 가져오기, 서브도메인 모니터링, Discord, Slack 및 Telegram을 통한 알림, 여러 소스에 대한 여러 API Keys 등 다양한 기능을…
 1n3/sn1per
자동화된 침투 테스트 및 공격 표면 관리 플랫폼. 정찰, 스캔, 익스플로잇, 보고 - 600개 이상의 익스플로잇, 90개 이상의 통합, 10K개 이상의 탐지.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 vavkamil/awesome-bugbounty-tools
버그 바운티 도구를 카테고리별로 정리한 큐레이션 디렉토리: 침투 테스터를 위한 정찰, 서브도메인 열거, 포트 스캐닝, 콘텐츠 발견, 익스플로잇, 취약점 스캐닝.

 projectdiscovery/httpx
빠르고 다중 프로브를 사용하는 HTTP 툴킷으로, 정찰 및 정보 수집을 위한 도구입니다. TLS, CSP, 헤더, 기술 스택, CDN을 검사합니다. 매처, 필터 및 JSON 출력을 지원하여 자동화된 보안 테스트에 사용됩니다.
 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 laramies/theharvester
이메일, 서브도메인 및 이름 수집기 - OSINT
 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.
 thewhiteh4t/finalrecon
헤더 분석, DNS 열거, 하위 도메인 검색, 디렉터리 스캐닝, SSL 검사, 포트 스캐닝을 단일 모듈형 프레임워크에서 제공하는 자동화된 웹 정찰 도구입니다.
 shmilylty/oneforall
멀티 소스 서브도메인 열거 도구로, 50개 이상의 수집 모듈, DNS 무차별 대입, 패시브 DNS 분석, 인증서 투명성, 검색 엔진 스크래핑, 서브도메인 인수 탐지 기능을 제공하여 정찰 작업을 수행합니다.