
appledb_rs
 synacktiv/appledb_rs
Apple 내부 아티팩트(entitlements, 프레임워크, 디바이스 버전)의 큐레이션 데이터베이스로, iOS/macOS 보안 연구 및 리버스 엔지니어링을 위한 API, CLI, WebUI를 제공합니다.
osintios-securitystatic-code-analysis+3
27
synacktiv/appledb_rsApple 내부 아티팩트(entitlements, 프레임워크, 디바이스 버전)의 큐레이션 데이터베이스로, iOS/macOS 보안 연구 및 리버스 엔지니어링을 위한 API, CLI, WebUI를 제공합니다.
 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
타입 안전한 Java Mustache 템플릿 엔진으로, 컴파일 타임 템플릿 검증, 정적 값 바인딩, 그리고 HTML 및 기타 콘텐츠 유형을 위한 확장 가능한 이스케이프 기능을 제공합니다.
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
CVE-2022-4244 취약점이 패치된 Java 유틸리티 라이브러리로, Maven 기반 프로젝트에서 I/O, 리플렉션 및 CLI 인수 파싱을 위한 공통 헬퍼 클래스를 제공합니다.
 designsecurity/progpilot
PHP 정적 애플리케이션 보안 테스트(SAST) 도구로, 사용자 정의 가능한 규칙과 구성을 사용하여 XSS, SQL 인젝션 및 기타 취약점을 탐지하기 위해 오염 분석(taint analysis)을 수행합니다.
 owasp/asst
OWASP ASST (자동화된 소프트웨어 보안 툴킷) | 새로운 오픈 소스 웹 보안 스캐너.
 atlassian/git-secrets-scan
Gitleaks를 사용하여 Git 리포지토리에서 하드코딩된 비밀값, 키, 비밀번호를 스캔하고, Code Insights 보고서를 통해 Bitbucket Pipelines에 보안을 통합합니다.

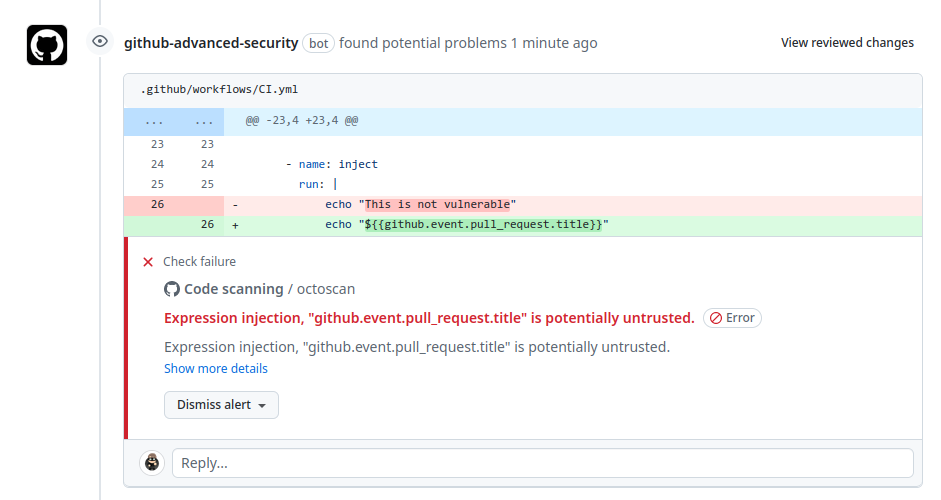 synacktiv/action-octoscan
📦 :octocat: GitHub Actions에 대한 보안 검사를 수행하는 GitHub Action입니다.
 airbus-cert/vbsparkle
부분 평가를 지원하는 VBScript 및 VBA 소스 간 디난독화 도구
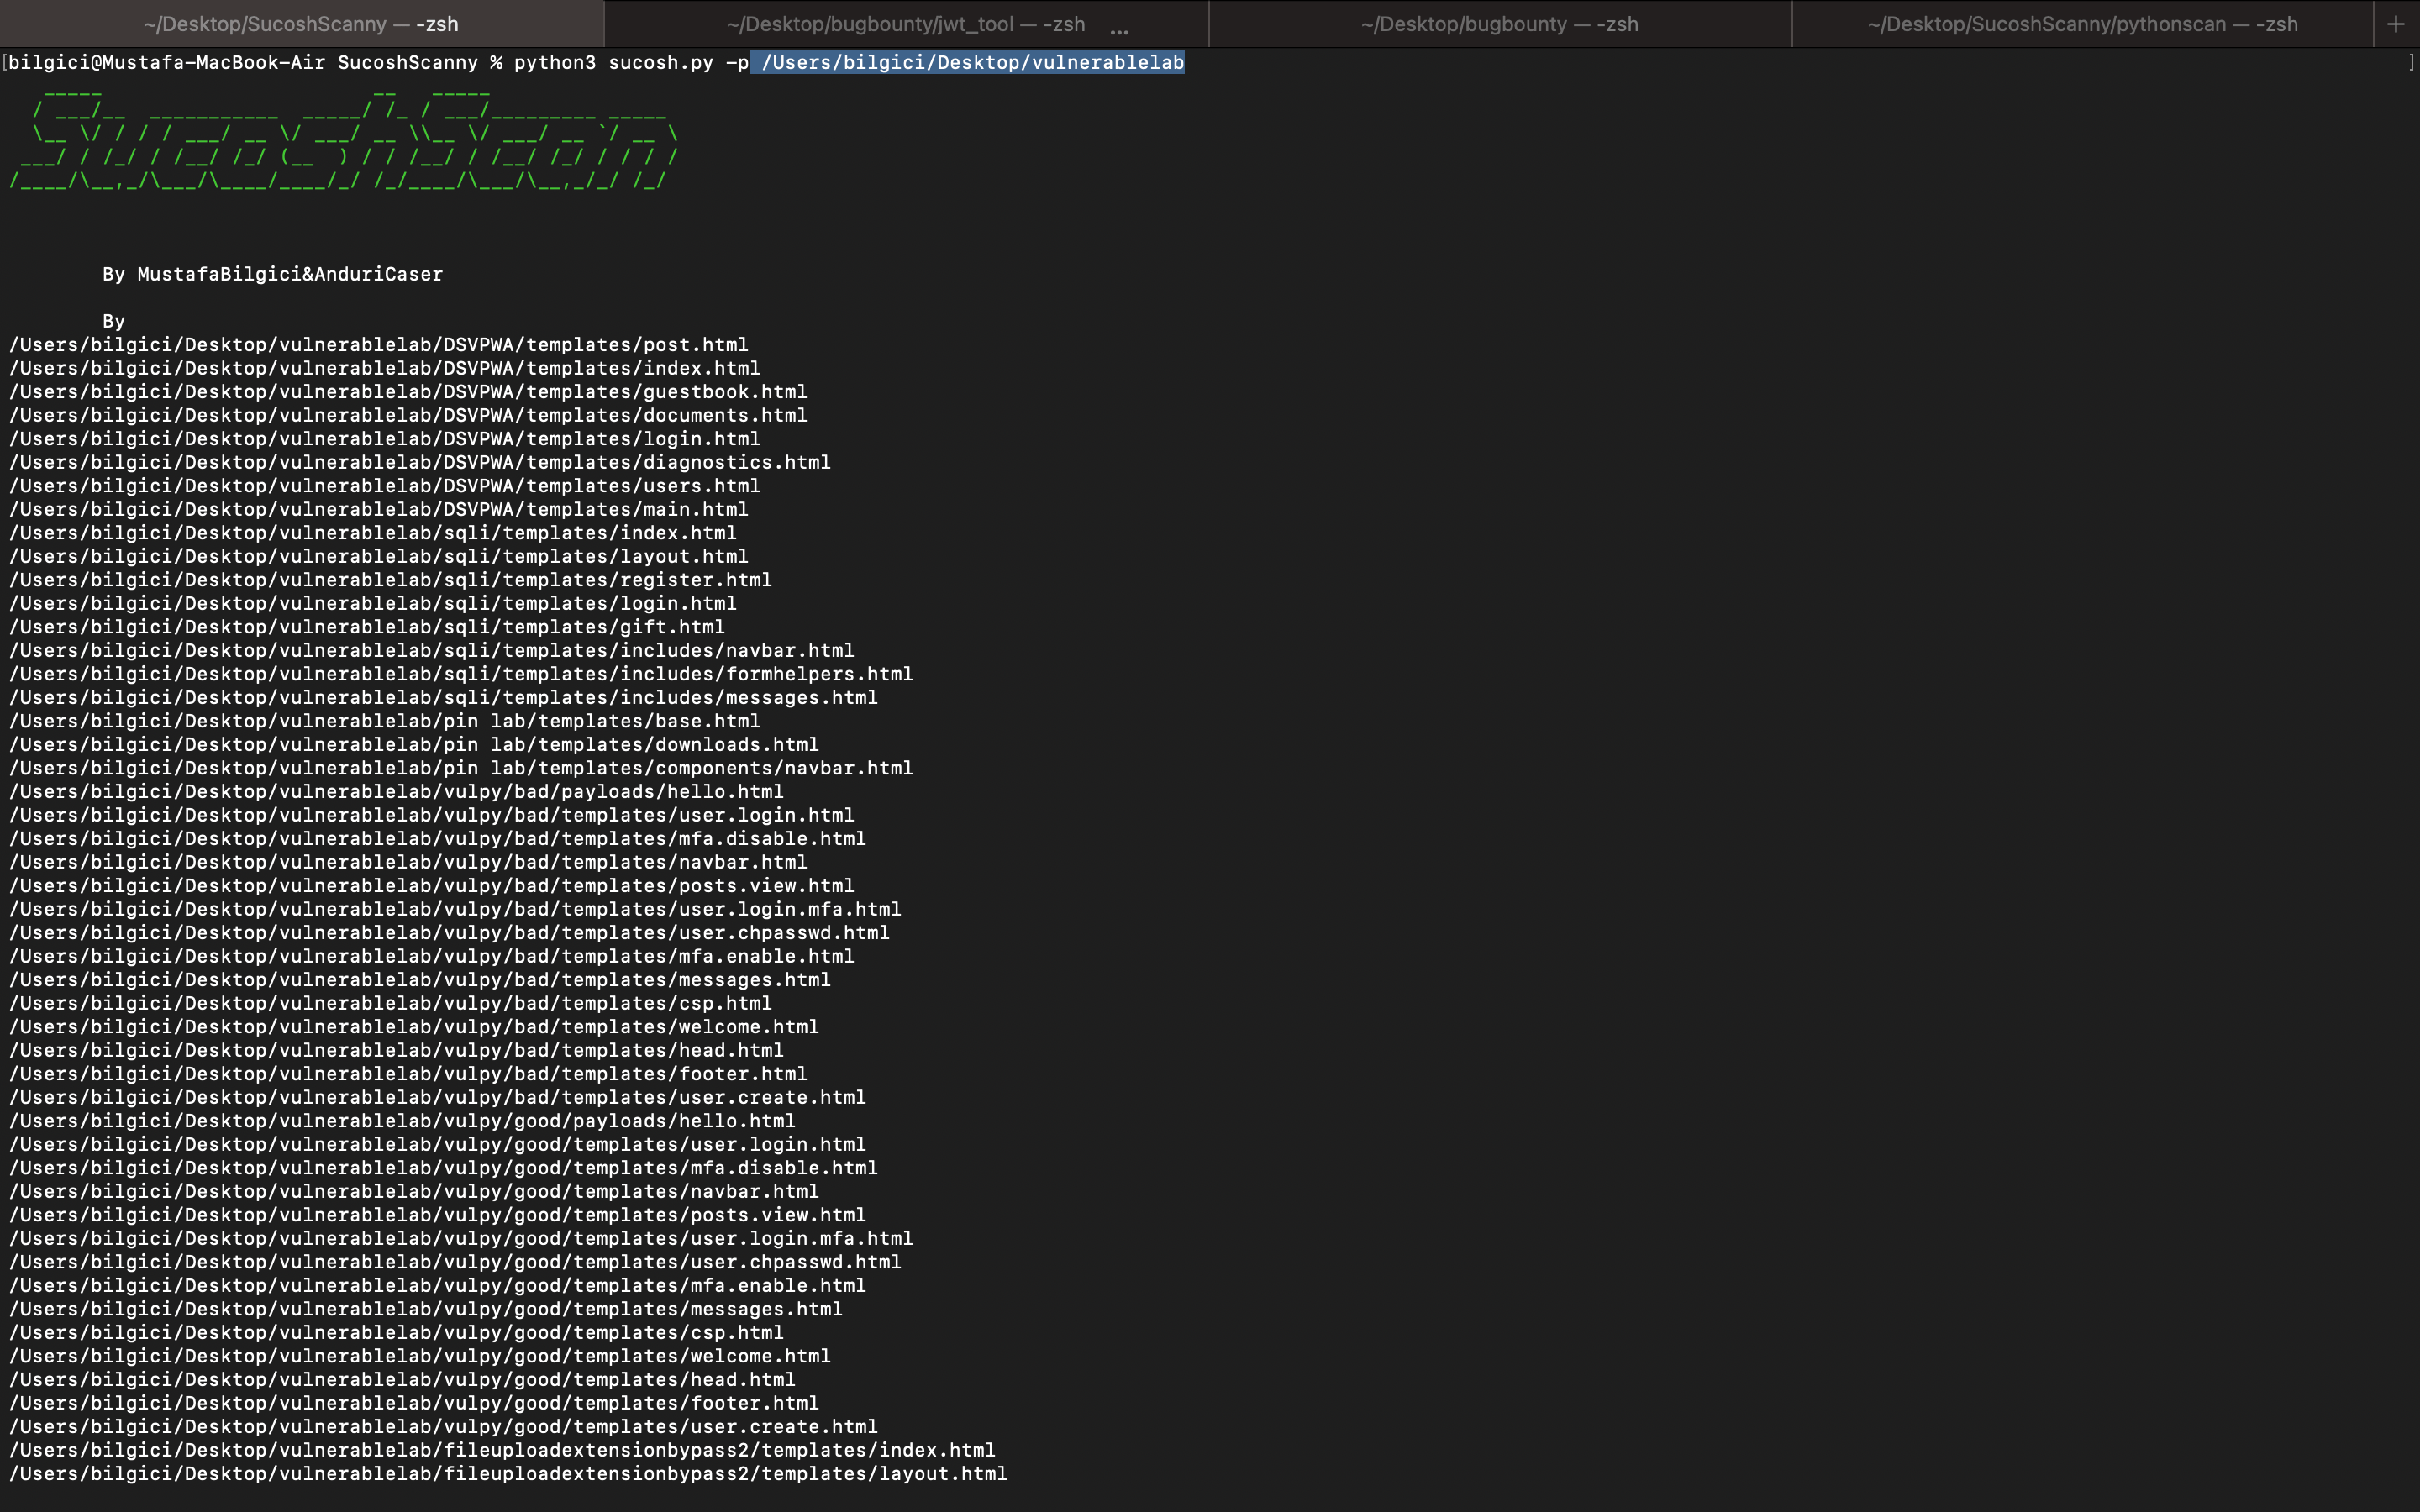 mustafabilgici/sucoshscanny
"Sucosh"는 Python(Flask-Django) 및 NodeJs를 위한 자동화된 소스 코드 취약점 스캐너이자 평가 프레임워크로, 웹 애플리케이션 개발 또는 소스 코드 분석 과정에서 코드 리뷰를 수행할 수 있습니다.
 epicosy/obridge
Oracle PL/SQL 패키지 프로시저에 대한 호출 클래스를 생성하는 Java 소스 코드 생성기로, 다양한 매개변수 유형과 자동 유형 변환을 지원합니다.
 0x999-x/jsluicepp
jsluice++는 CLI 도구 jsluice를 사용하여 JavaScript 트래픽의 수동(passive) 및 능동(active) 스캐닝을 위해 설계된 Burp Suite 확장 프로그램입니다.
 vusec/ghostrace
Linux 커널에서 추측적 경쟁 조건(SCUAF) 가젯을 찾기 위한 개념 증명(PoC) 및 정적 분석 도구 키트. 1200개 이상의 가젯 데이터셋을 포함합니다.
 praetorian-inc/gokart
Go 코드 보안을 위한 정적 분석 도구
 kc57/awesome-pentest
훌륭한 침투 테스트 도구 및 리소스 목록.
 nccgroup/secretscrub
정적 분석 도구의 SARIF 출력을 처리하여 소스 코드에 하드코딩된 비밀값을 탐지하고 삭제함으로써, 원본 비밀값이 없는 깨끗한 복사본을 생성합니다.
 zupit/horusec
Horusec은 단 하나의 명령어로 프로젝트의 취약점 식별을 개선해 주는 오픈 소스 도구입니다.
 agrawalsmart7/scodescanner
명령줄 정적 분석 스캐너로, 사용자 정의 semgrep 규칙을 사용하여 PHP 및 YAML 소스 코드에서 중대한 취약점을 탐지하며, CI/CD 파이프라인을 위한 Jira 및 Slack 통합 기능을 제공합니다.